
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/joshuavanderpoll/cve-2021-3129
ペイロード生成脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubjoshuavanderpoll/cve-2021-3129

CVE-2021-3129

Laravel RCE エクスプロイト PoC - CVE-2021-3129 (ユーザーフレンドリーで自動ログパス検出機能付き)

リポジトリを見る
14827746ヶ月前Kitploit レビュー済み
共有
ウェブサイト

リモートコード実行: Laravel (CVE-2021-3129)

Python

📜 説明

このスクリプトは、複数のLaravelバージョンで特定されたリモートコード実行(RCE)脆弱性(CVE-2021-3129として知られる)を悪用するために設計されています。この脆弱性を利用することで、スクリプトは、".env"ファイルで"APP_DEBUG"設定が"true"に設定されている場合に、脆弱なLaravelインスタンスが動作するターゲットWebサイト上でコマンドの書き込みと実行を可能にします。

GitHubのスターを皆さんありがとうございます!❤️ サポートに本当に感謝しています!🚀

📚 目次

  • 📜 説明
  • 🛠️ インストール
  • ⚙️ 使用方法
  • 🐋 Docker POC
  • 💻 例
  • 🩹 パッチオプション
  • 🕵🏼 参考文献
  • 📢 免責事項

🛠️ インストール

[!NOTE] プロジェクトの依存関係のためにクリーンで隔離された環境を確保するには、Pythonのvenvモジュールを使用することを推奨します。

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt
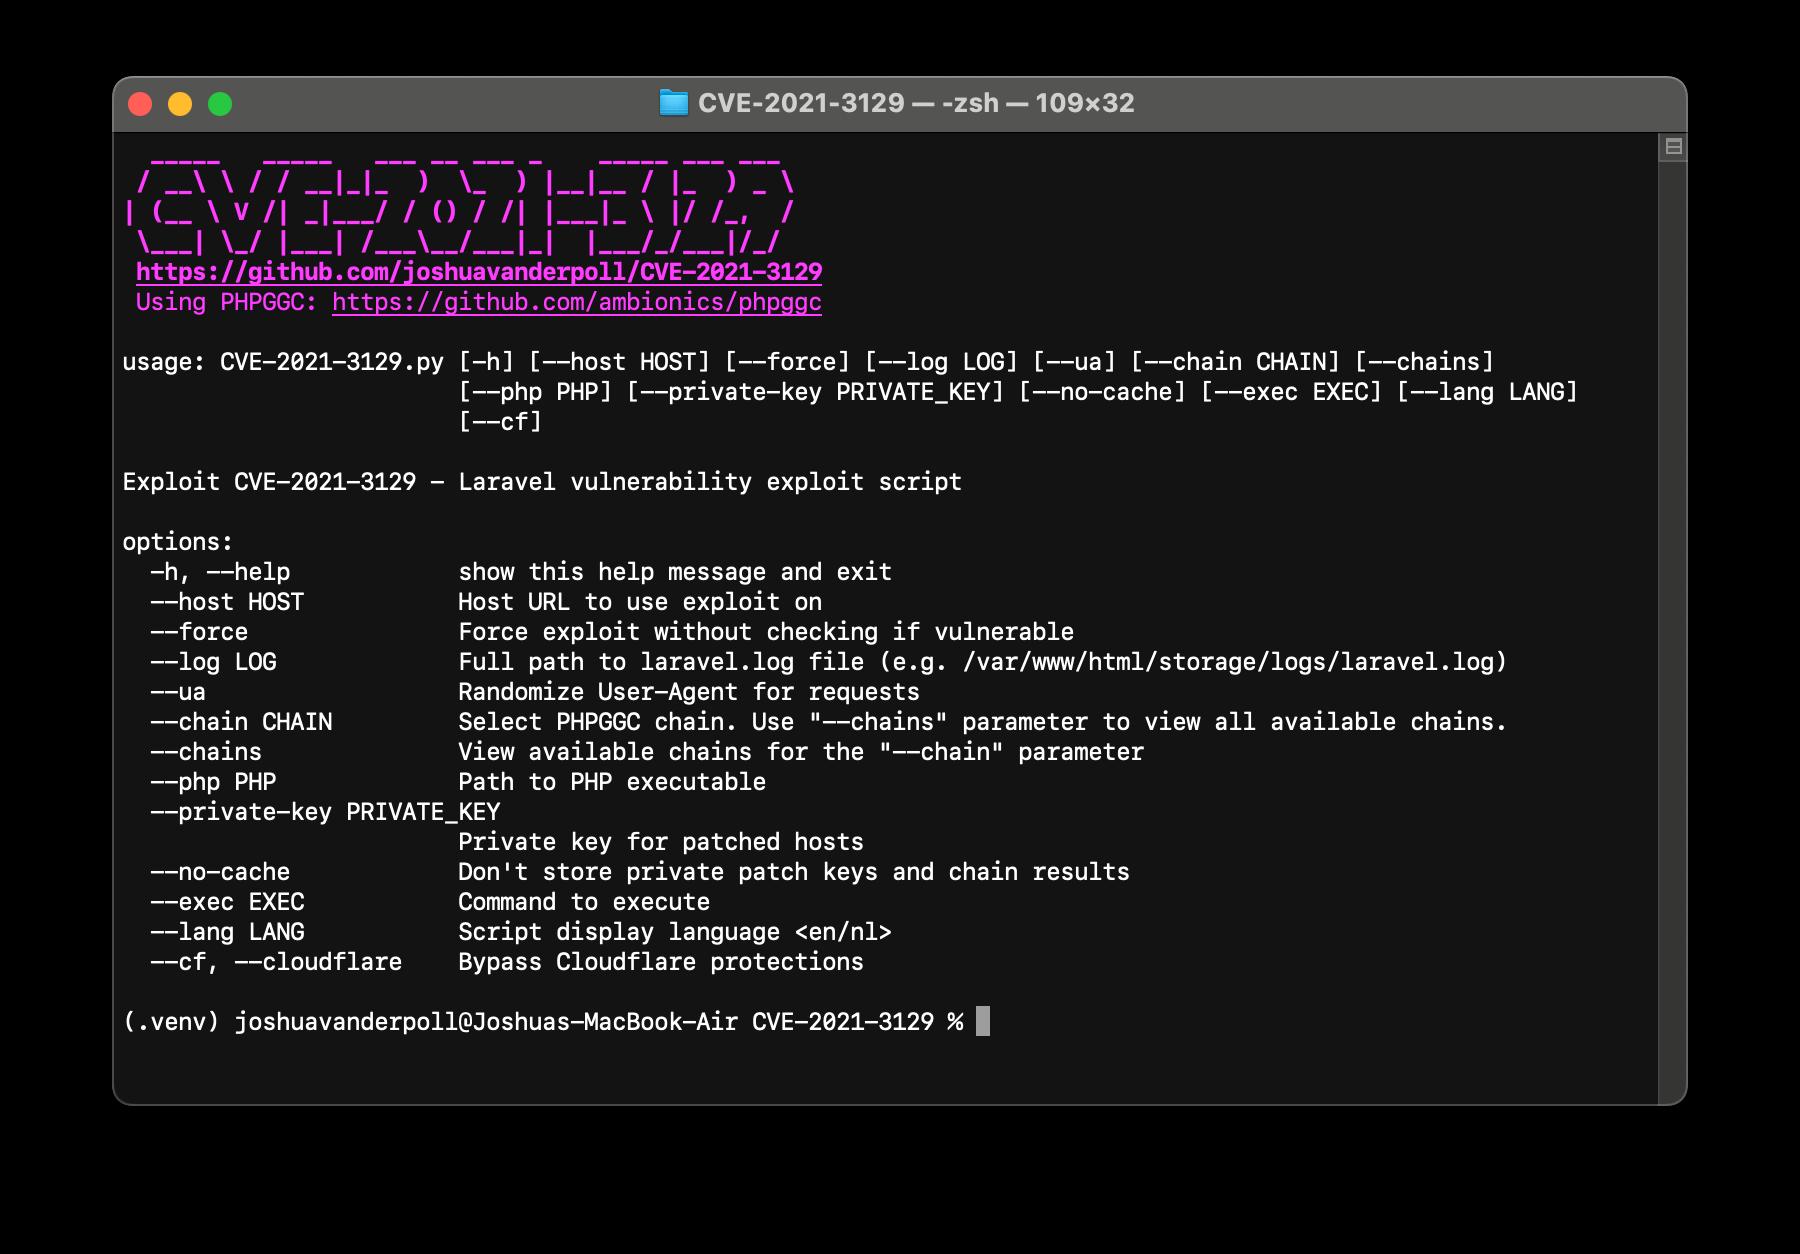
⚙️ 使用方法

使用方法

🐋 Docker POC

docker build -t laravel_vulnerable .
docker run -p 8000:8000 laravel_vulnerable

💻 例

例

🩹 パッチオプション

  • env (.envファイルを更新してAPP_DEBUGをfalseに設定します)
  • index (index.phpにコードを注入し、"/_ignition/execute-solution"へのアクセスを防ぎます)
  • private (indexオプションと同じですが、特定のヘッダーを許可して"_ignition/execute-solution"にアクセスできるようにします)

🕵🏼 参考文献

  • https://github.com/ambionics/phpggc

📢 免責事項

このツールは教育および研究目的のみで提供されています。作成者は、ツールの誤用や損害に対して一切の責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





