
 #1

 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 projectdiscovery/katana
次世代のクローリングおよびスパイダリングフレームワーク。
 0xblackash/cve-2026-106173
Fortinet FortiSIEMにおけるパストラバーサル(CWE-22)であるCVE-2026-106173について、影響分析、検出ガイダンス、および防御者向けの緩和手順を記載しています。
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
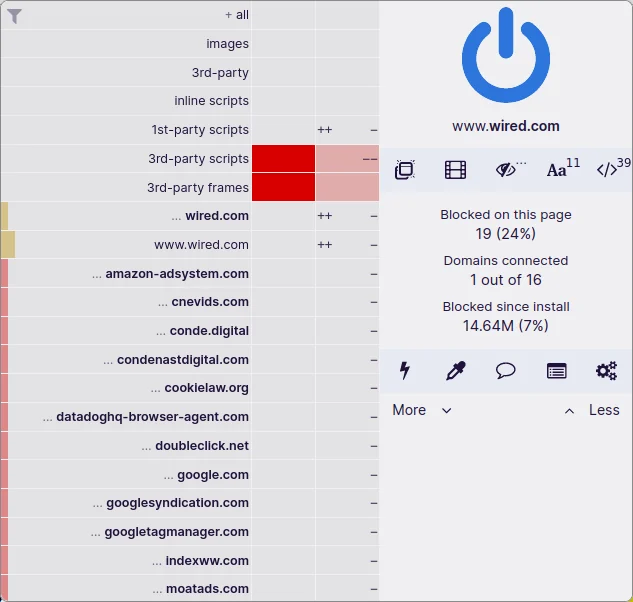 gorhill/ublock
フィルタリストとカスタマイズ可能なプライバシールールを使用して、広告、トラッカー、コインマイナー、悪意のあるサイトをブロックするブラウザ向け広域コンテンツブロッカー。
 endava/cats
OpenAPIエンドポイント向けの自動REST APIファザーおよびネガティブテストツール。コーディング不要で数千の自己修復テストを生成、実行、レポートし、境界やセキュリティのシナリオをカバーします。
 mr-xn/penetration_testing_poc
ペネトレーションテスト関連のPOC、EXP、スクリプト、権限昇格、小さなツール等---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss csrf-webshell…
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 openidentityplatform/openam
シングルサインオン、適応型認証、認可、フェデレーションを提供し、Web、モバイル、クラウドアプリケーションへの安全なアクセスを実現するオープンソースのアクセス管理プラットフォーム。
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
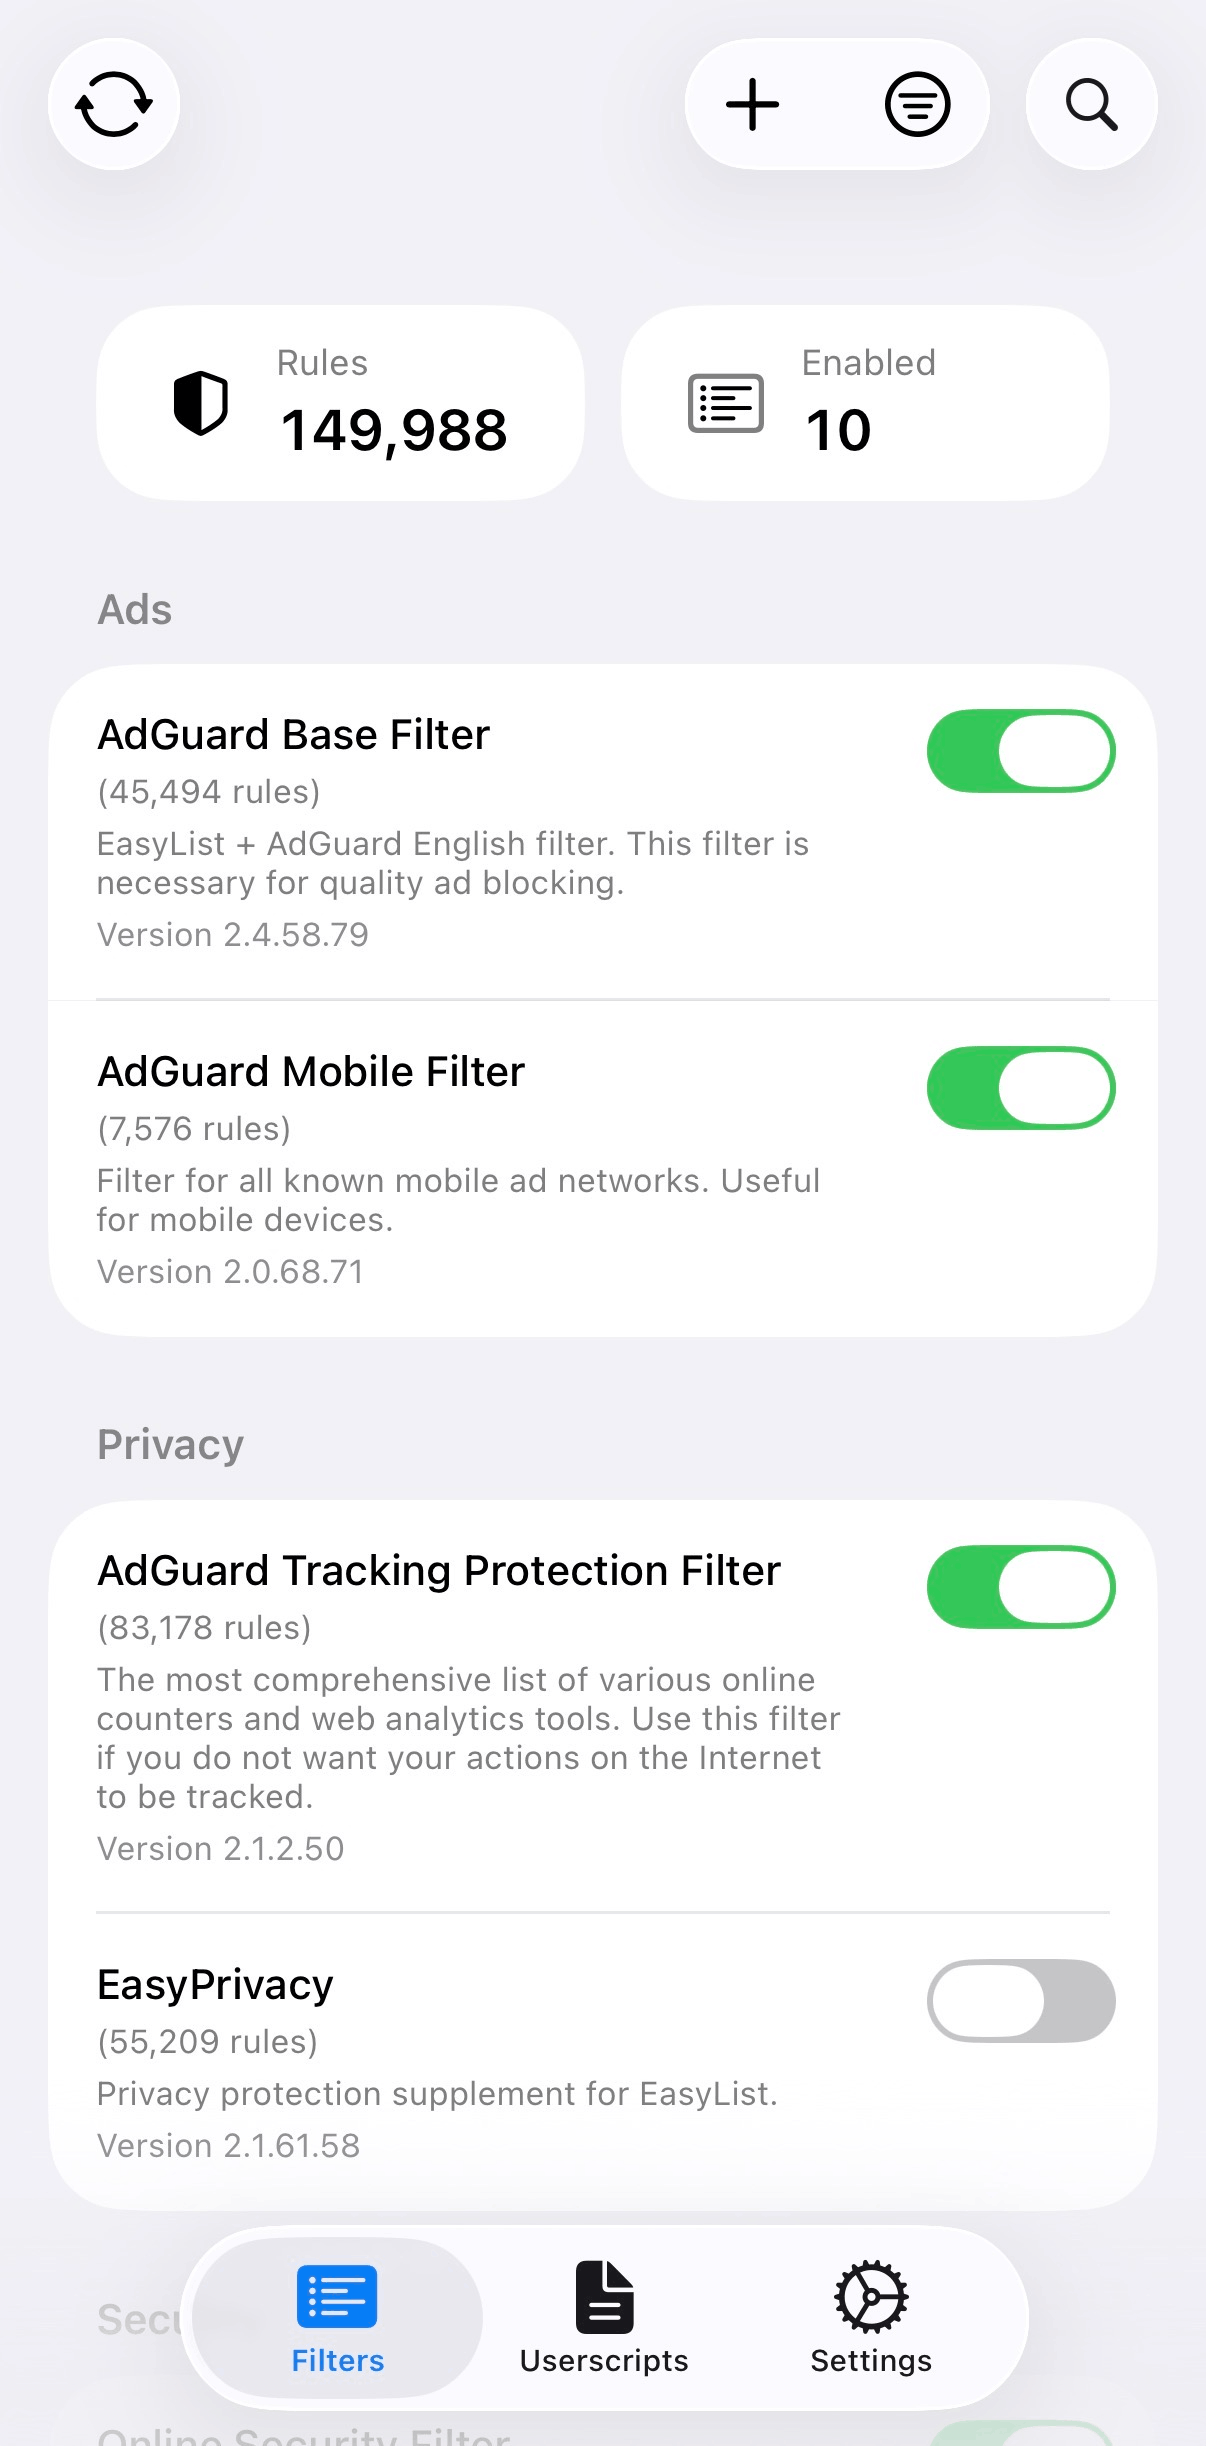 0xcub3/wblock
The next-generation ad blocker for Safari. Free and open source on macOS, iOS, iPadOS, and visionOS, with 750,000 rules, userscripts, userstyles, and…
 oscerd/cve-2026-85314
CVE-2026-85314 の実行可能な概念実証(PoC)再現ツール。Camel Spring Boot および Camel Quarkus における camel-mail MimeMultipart の mail.smtp ヘッダーインジェクションを実演し、修正済みの制御も含む。
 vicanso/pingap
nginx のようなリバースプロキシ、pingora 上に構築、シンプルで効率的。
 apify/crawlee
Node.jsのWebスクレイピングおよびブラウザ自動化ライブラリ。HTTPとヘッドレスブラウザのサポート、プロキシローテーション、人間らしいフィンガープリンティングを備えた信頼性の高いクローラーを構築するためのものです。
 oscerd/cve-2026-85313
CVE-2026-85313を再現する実行可能なSpring Bootの概念実証。Apache Camel camel-jettyのenableCORSが任意のオリジンを認証情報付きで反映する問題に加え、修正版のコントロールを含む。
 beefproject/beef
ブラウザエクスプロイテーションフレームワークプロジェクト








