#1
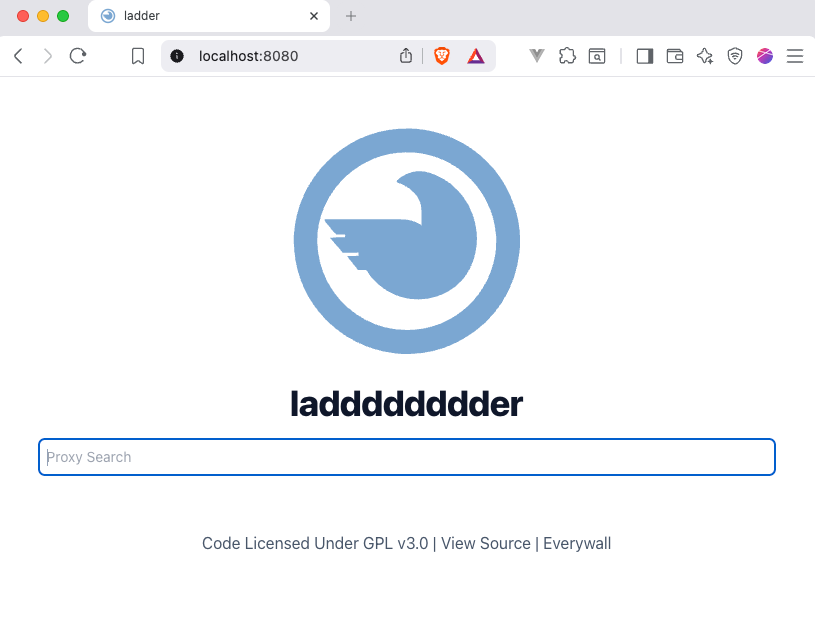
 everywall/ladder
12ft.io および 1ft.io のセルフホスト代替。CORS ヘッダーを除去し、HTML を変更するプロキシ。
 ultrafunkamsterdam/nodriver
Undetected-Chromedriverの後継。Web自動化、Webスクレイピング、ボット、そして通常Captcha / CloudFlare / Imperva / hCaptchaのような迷惑なアンチボットシステムによって妨げられるその他の創造的なアイデアのための高速なフレームワークを提供…
 drk1wi/modlishka
Modlishka. リバースプロキシ.
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
 squid-cache/squid
Squid Web Proxy Cache - ソースコード
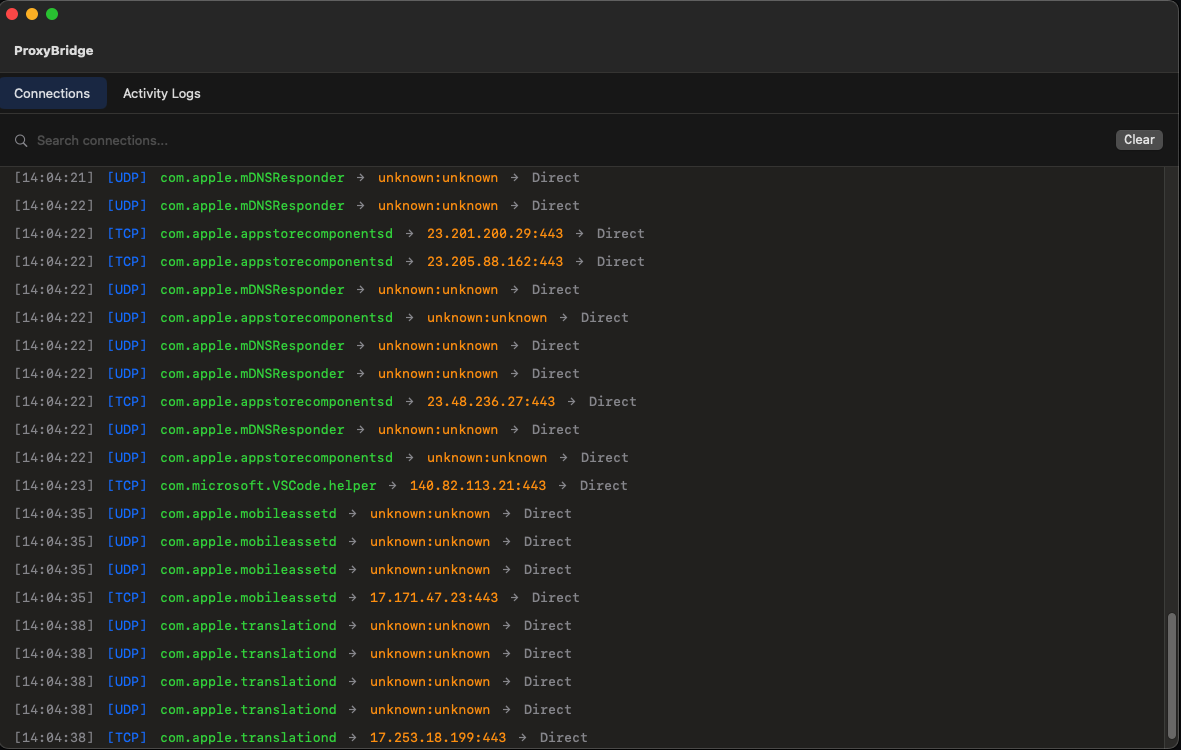 interceptsuite/proxybridge
Windows/MacOS/LinuxのTCPおよびUDPトラフィックをHTTP/Socks5プロキシにリダイレクトするProxifier代替
 venomous/cloudscraper
CloudflareのアンチボットページをバイパスするPythonモジュール。
 spectolabs/hoverfly
軽量なサービス仮想化 / APIシミュレーション / APIモッキングツール - 開発者とテスター向け
 httptoolkit/frida-interception-and-unpinning
Fridaスクリプトを使用して、実行時にモバイルアプリケーションを書き換え、すべてのHTTPSトラフィックを直接MitMするためのツールです。
 ignitetechnologies/burpsuite-for-pentester
このチートシートは、バグバウンティハンターとペネトレーションテスターが、P4からP1までの脆弱性を「BurpSuite」のみで完全にハントできるよう支援するために作成されました。
 denuitt1/mhr-cfw
ドメインフロンティングリレーで、GAS(Google Apps Script)を経由してトラフィックをルーティングし、Cloudflare Workersに転送します。DPIをバイパスするように設計されています。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。
 httptoolkit/httptoolkit
HTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
 bugcrowd/hunt
注入、SSRF、パストラバーサル、IDOR、SSTIに一般的に関連するパラメータを、パッシブなBurp/ZAPスキャンで検出します。また、手動テストの方法論も整理します。
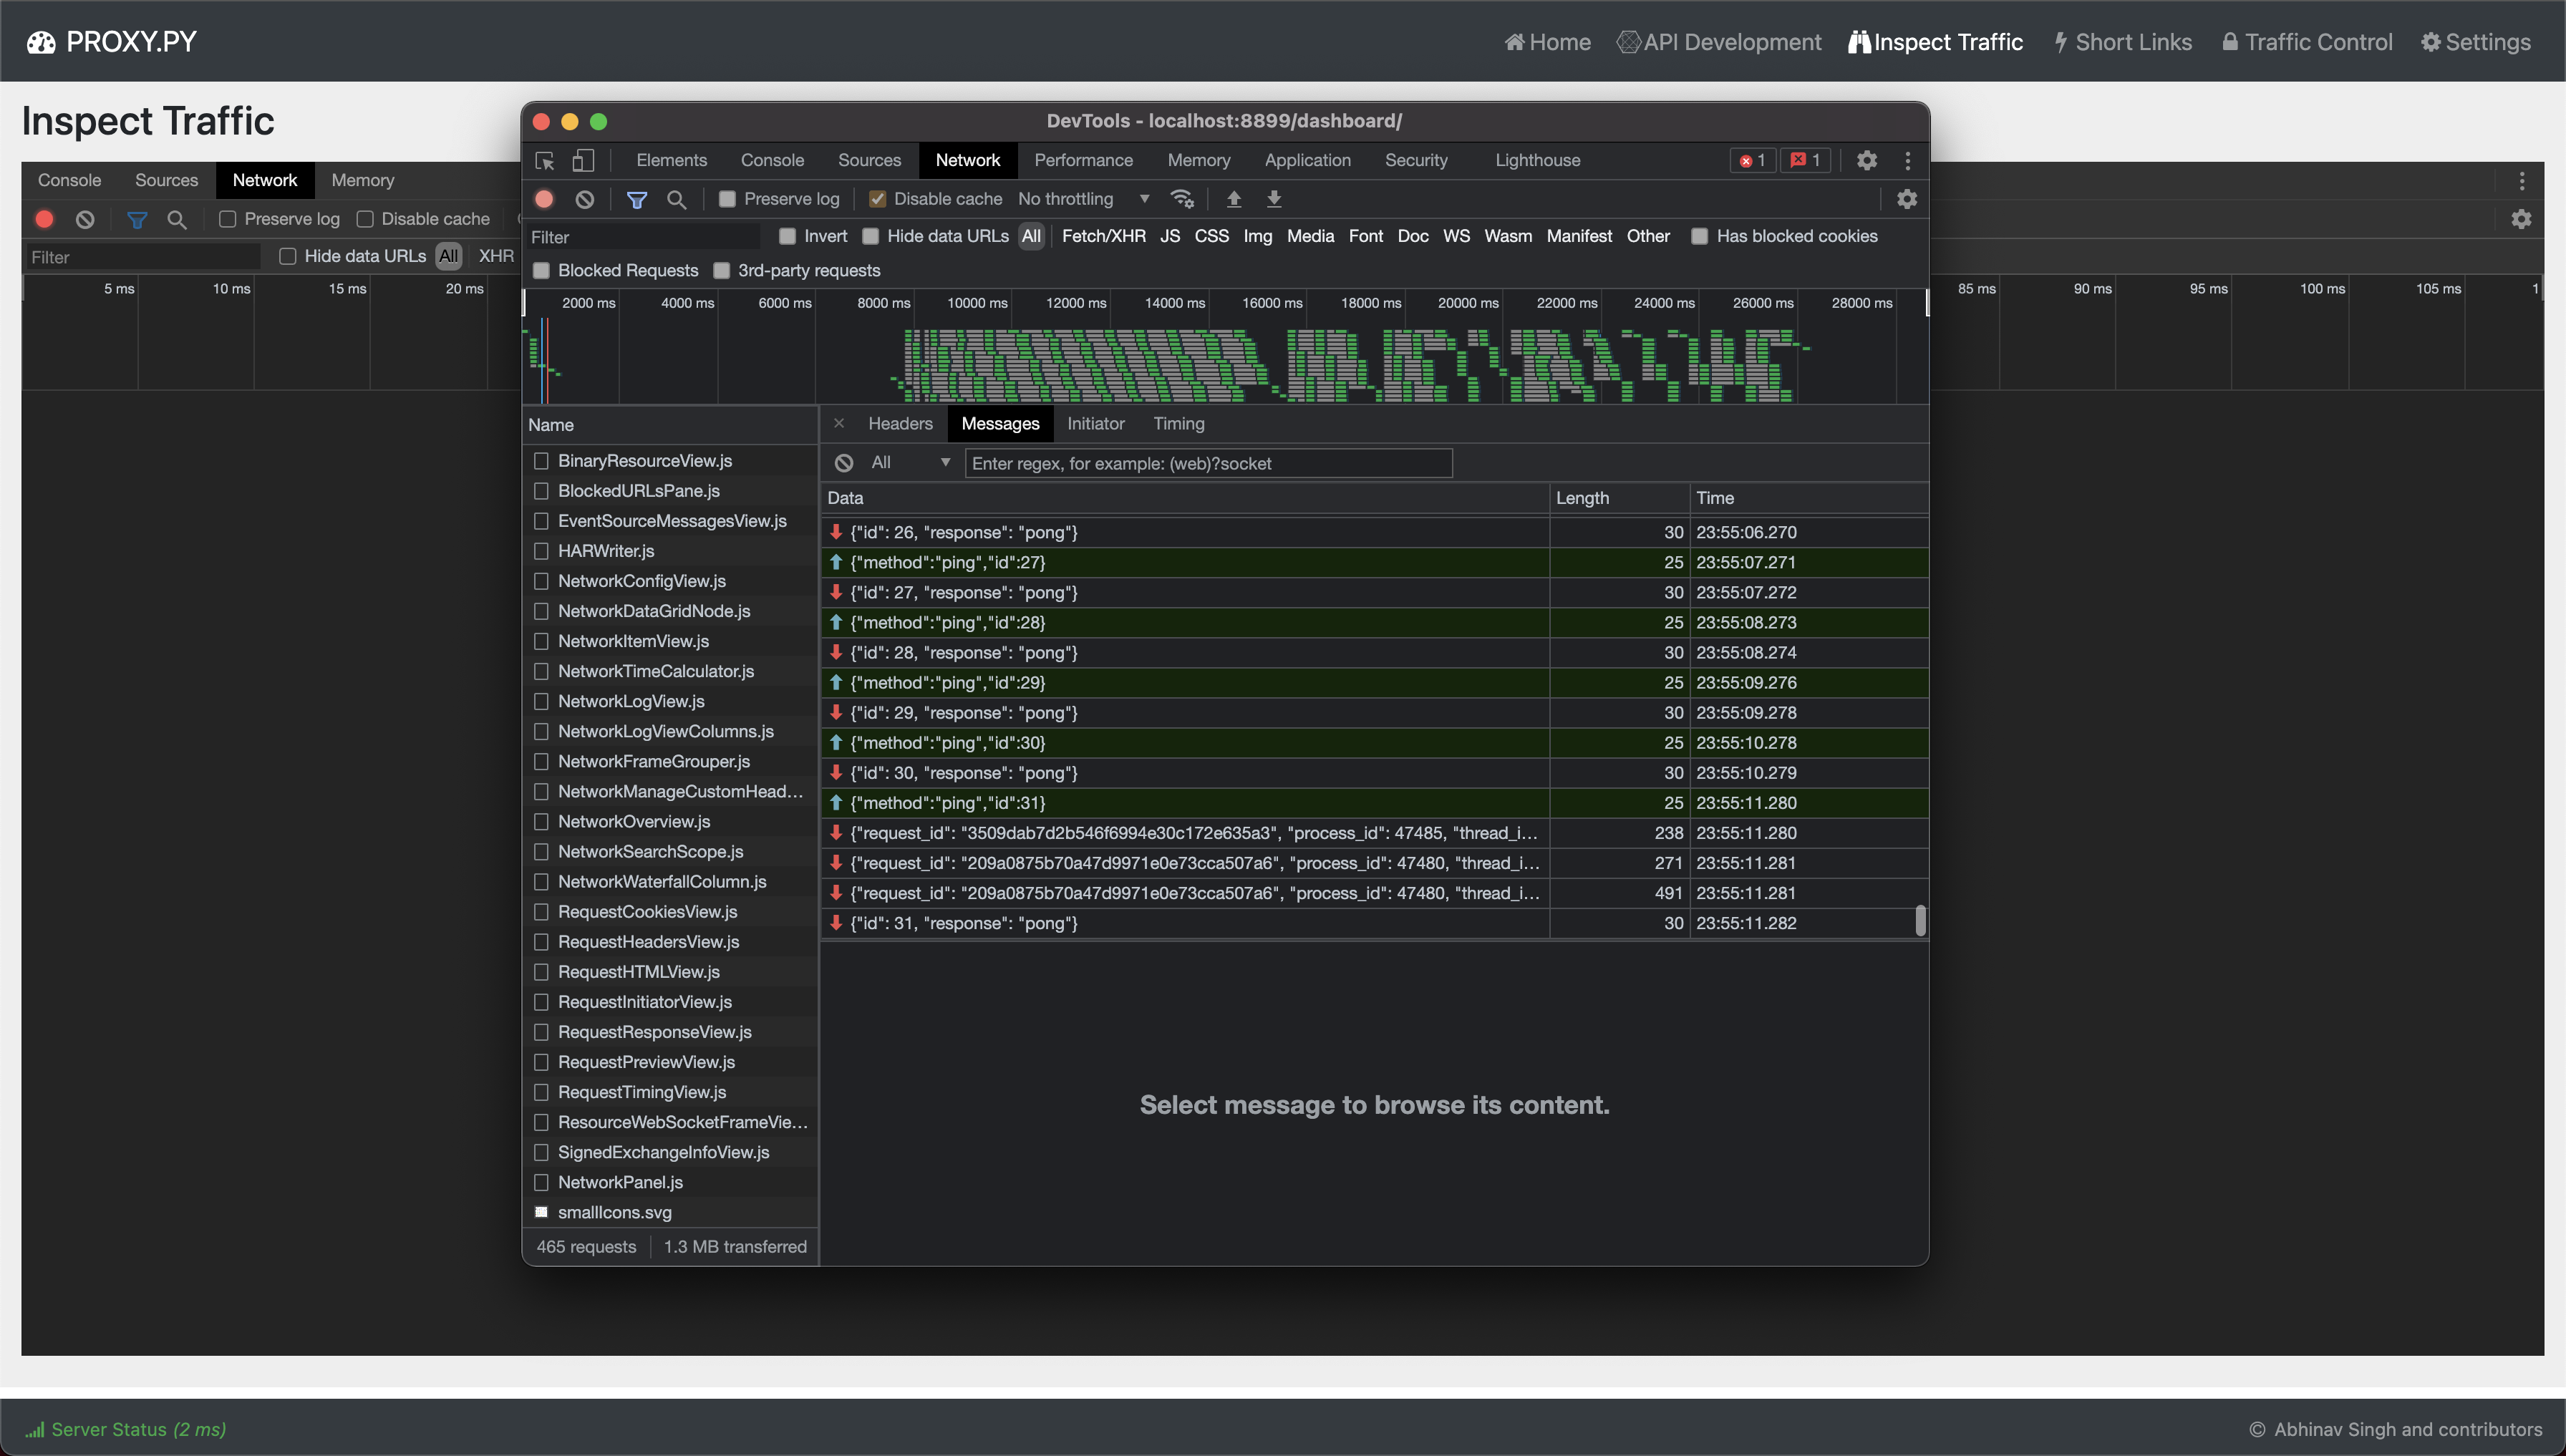 abhinavsingh/proxy.py
💫 Ngrok FRPの代替 • ⚡ 高速 • 🪶 軽量 • 0️⃣ 依存関係なし • 🔌 プラグイン可能 • 😈 TLS傍受 • 🔒 DNS-over-HTTPS • 🔥 貧者のVPN • ⏪ リバース & ⏩ フォワード • 👮🏿 「プロキシサーバー」フレームワーク • 🌐…
 infisical/agent-vault
Claude Code、OpenClaw、Hermes、カスタムエージェント+ハーネスなどのAIエージェント向けのHTTP認証情報プロキシおよび保管庫。