#1
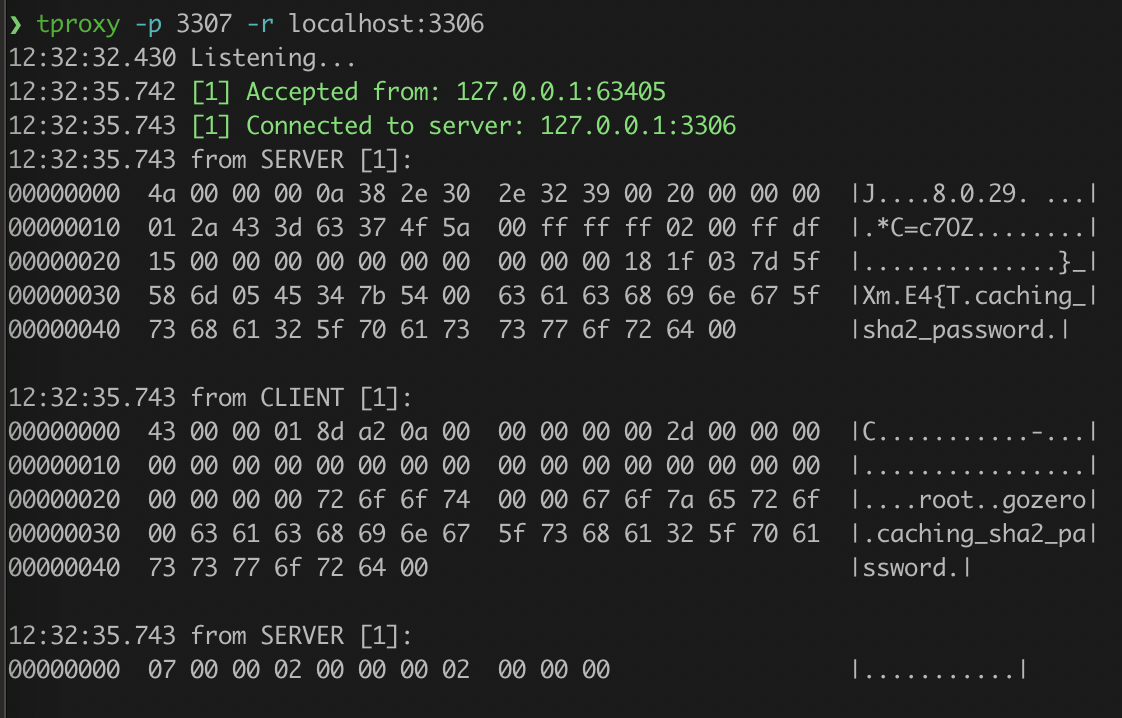
 kevwan/tproxy
TCP接続をプロキシして分析するためのCLIツール。
 caido/caido
軽量なWebプロキシで、ペネトレーションテストやバグバウンティハンティング中にWebアプリケーションを監査するため、HTTPトラフィックを傍受・検査・改変します。
 kulikov0/whitelist-bypass
WebRTC経由でデータをトンネリングして検閲を回避する
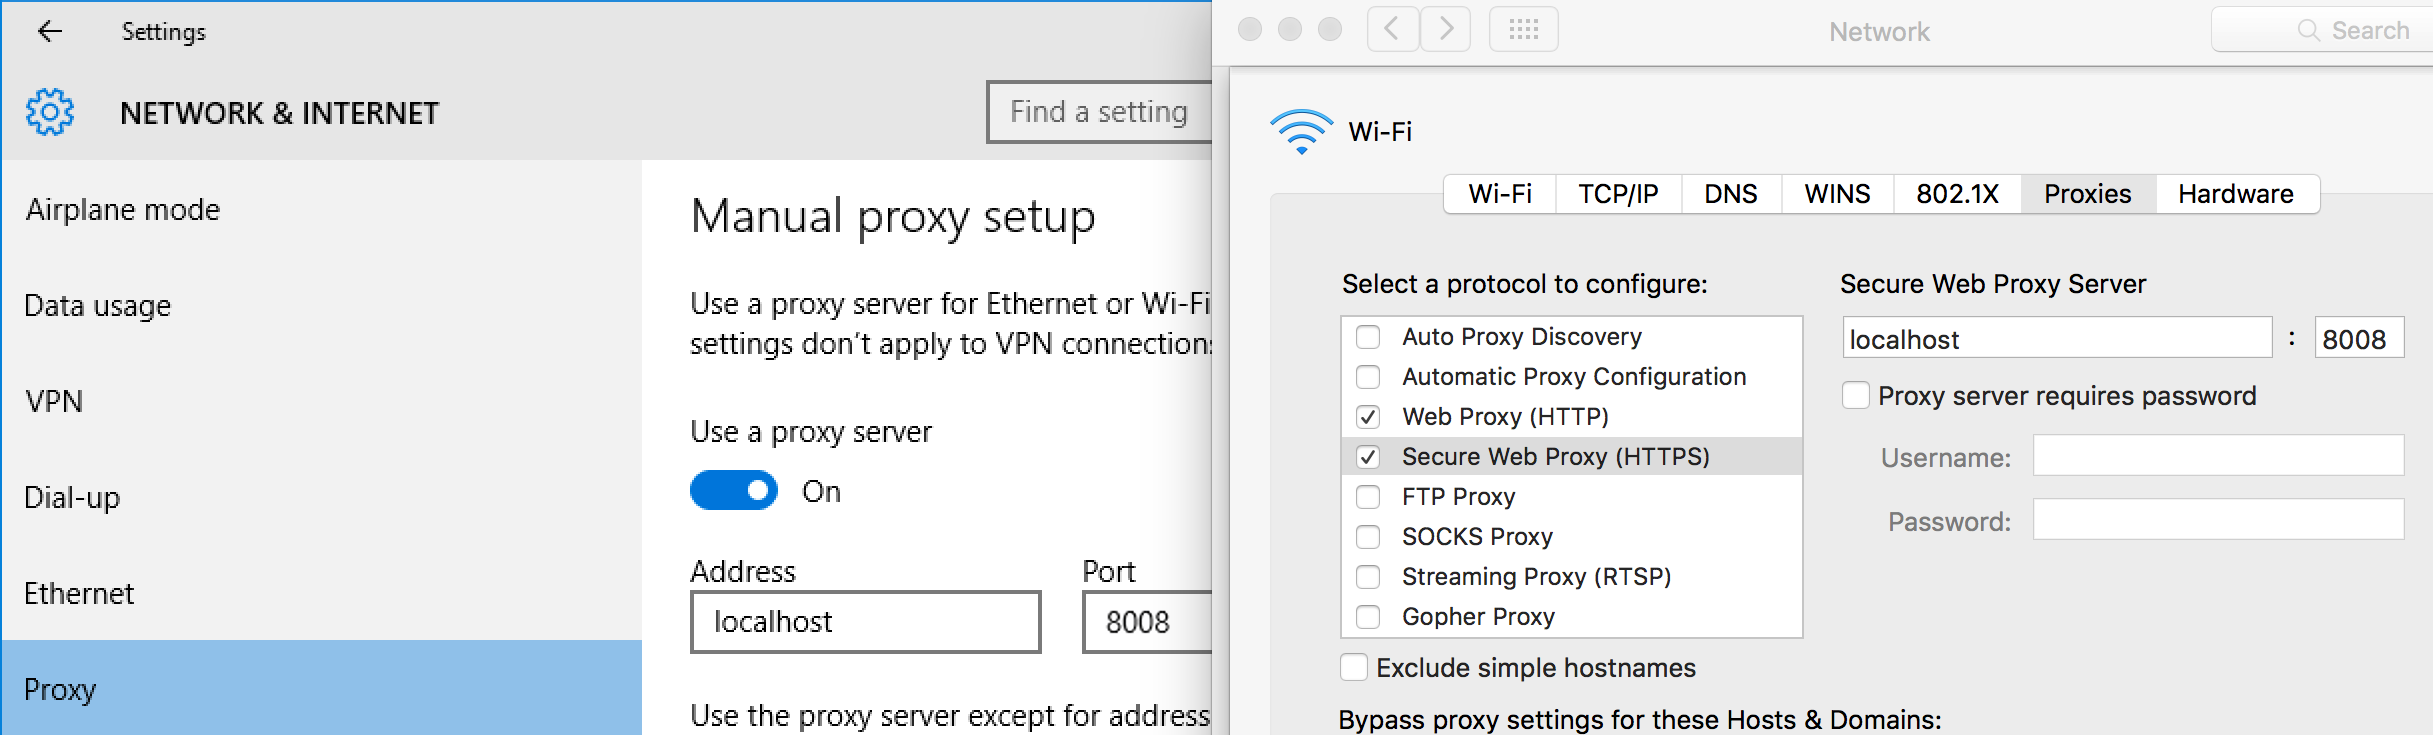 kdzwinel/betwixt
:zap: Chrome DevToolsのネットワークパネルベースのWebデバッグプロキシ
 secforce/tunna
Tunnaは、あらゆるTCP通信をHTTP上でラップしてトンネリングするツールセットです。完全にファイアウォールで保護された環境でのネットワーク制限を回避するために使用できます。
 projectdiscovery/proxify
移動中にHTTP/HTTPSトラフィックをキャプチャ、操作、再生するための多機能でポータブルなプロキシ。
 p0cl4bs/wifipumpkin3
不正アクセスポイント攻撃のための強力なフレームワーク。
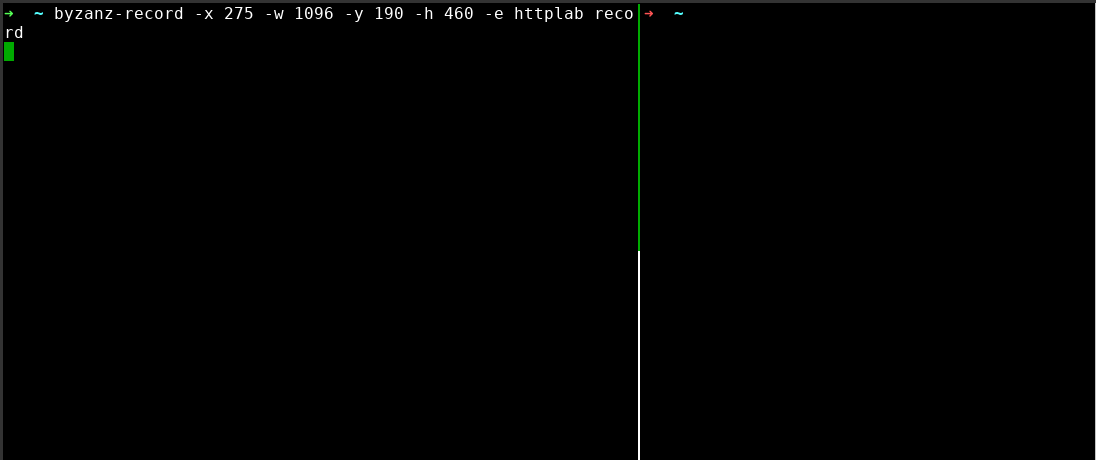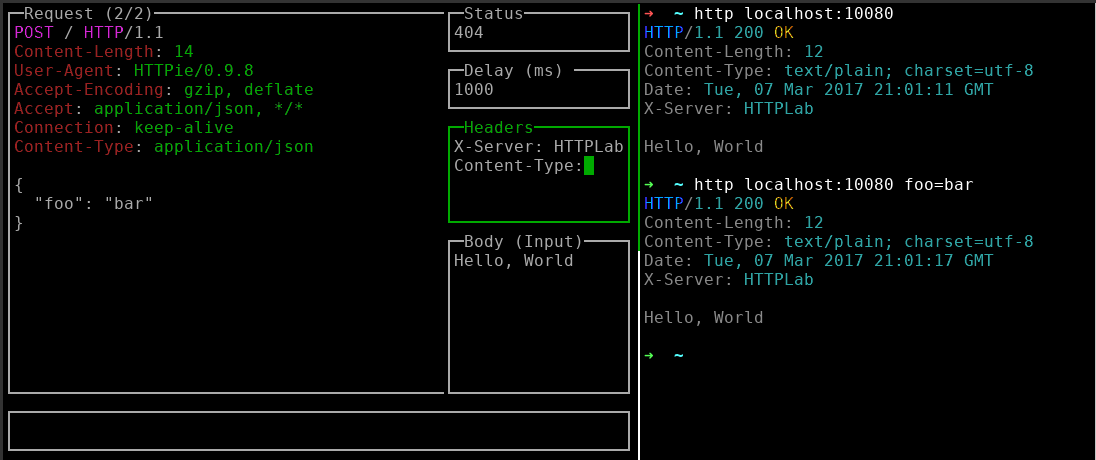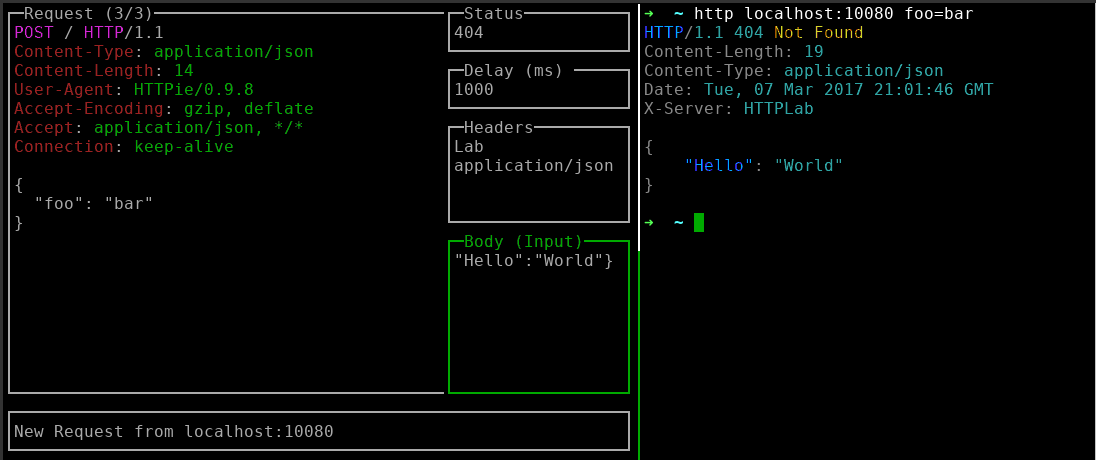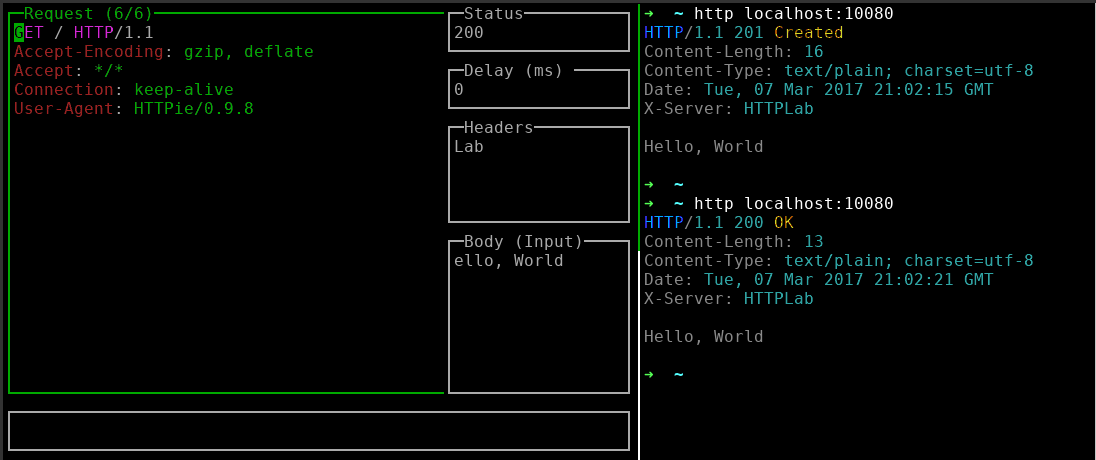 qustavo/httplab
HTTPリクエストの検査とレスポンスの偽装を行うインタラクティブなウェブサーバーで、リアルタイムなデバッグとAPIテストのためのターミナルUIを備えています。
 ge0rg3/requests-ip-rotator
AWS API Gatewayの大規模なIPプールをプロキシとして利用し、擬似的に無限のIPを生成してウェブスクレイピングやブルートフォース攻撃を行うPythonライブラリ。
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。
 federicodotta/brida
Burp SuiteとFridaの新しい架け橋!
 barre/privaxy
Privaxyは次世代のトラッカーおよび広告ブロッカーです。HTTP(s)トラフィックをMITMingすることで広告とトラッカーをブロックします。また、私の新しいプロジェクト、https://github.com/Barre/ZeroFS もご覧ください。
 denoland/clawpatrol
AIエージェント向けワイヤーレベルプロキシファイアウォール。HCLルールを使用してSQL、Kubernetes、HTTPトラフィックを傍受・制御し、プロセス単位のトンネル分離とヒューマンインザループ承認を備えています。
 infobyte/evilgrade
Evilgradeは、脆弱なアップグレード実装を悪用して偽のアップデートを注入できるモジュラーフレームワークです。
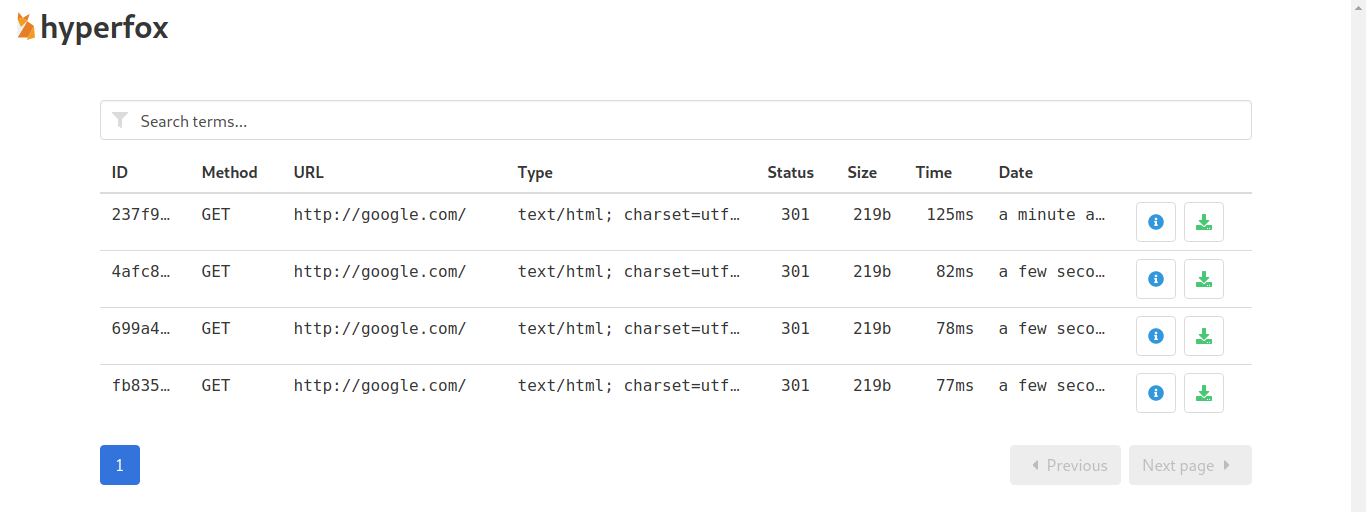 malfunkt/hyperfox
HTTP/HTTPS MITM プロキシおよびレコーダー
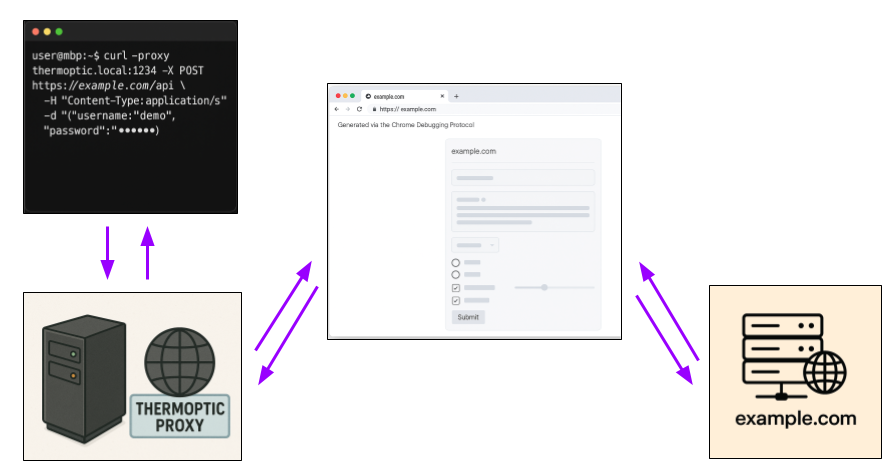 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。
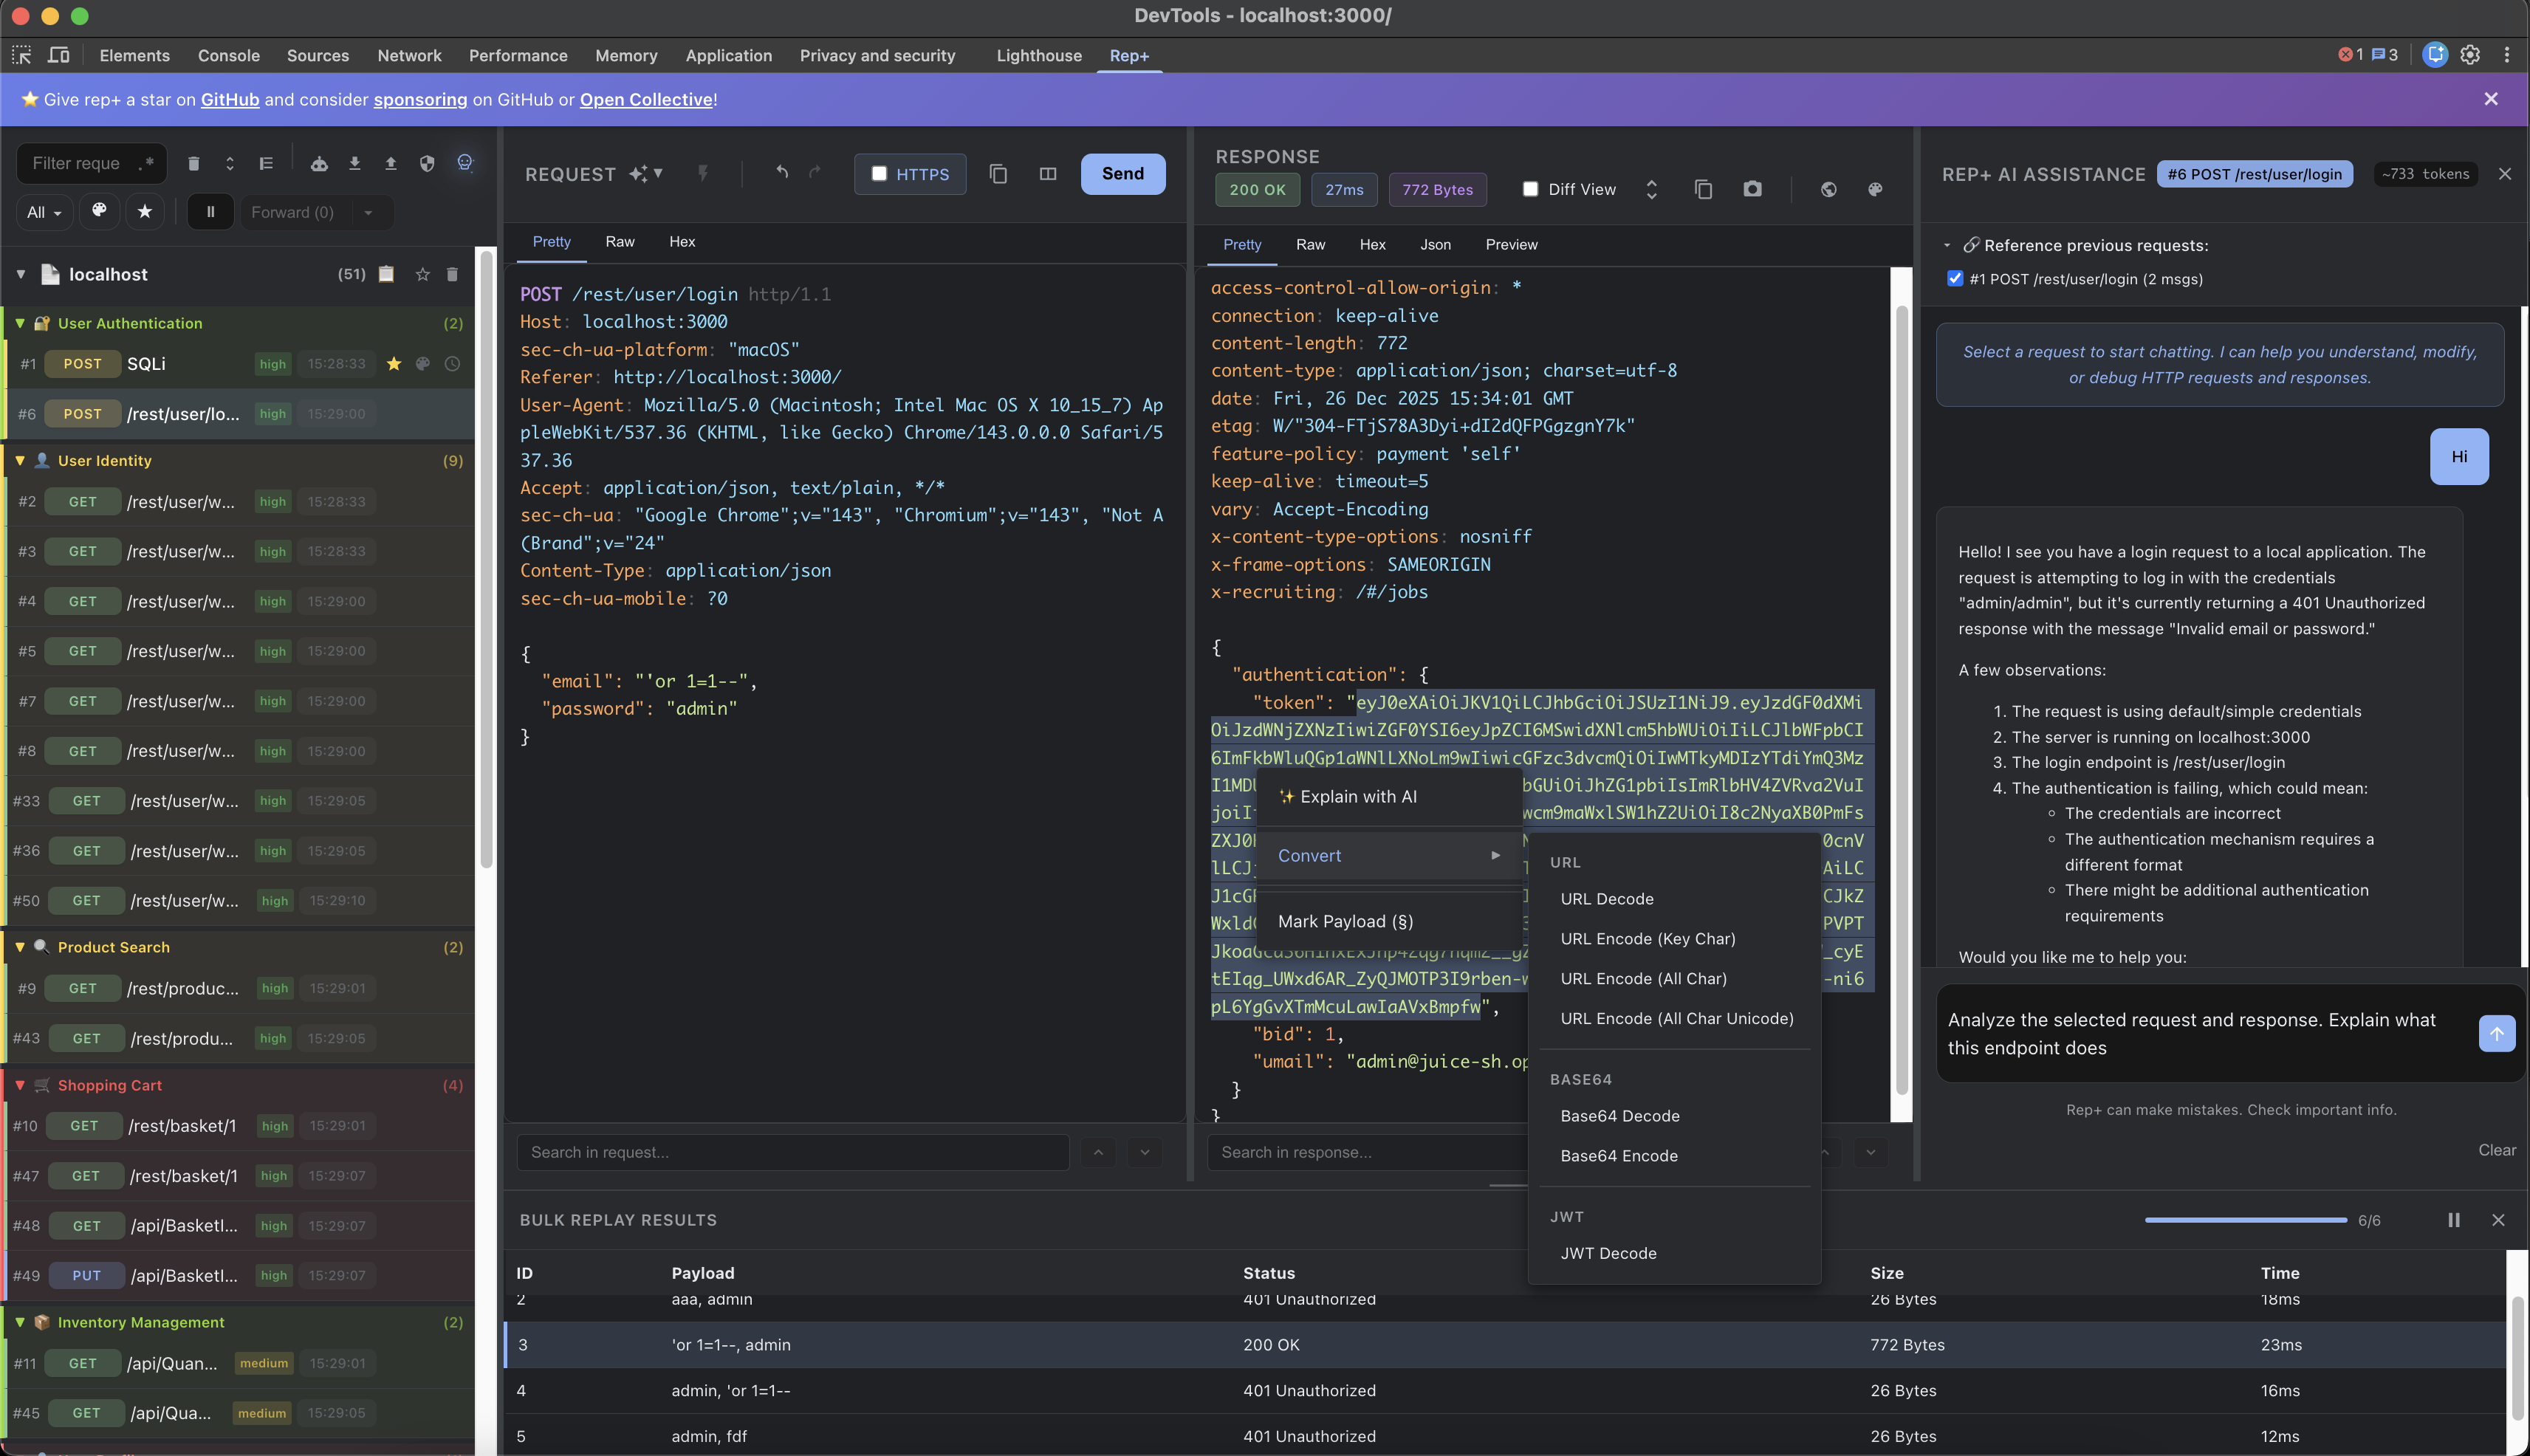 repplus/rep-chrome
rep+ — Chrome DevTools向けBurpスタイルHTTPリピーター、組み込みAIでリクエスト説明と攻撃提案