#1

 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
 bishopfox/joro
共同作業型のWebエクスプロイテーションフレームワーク。
 kulikov0/whitelist-bypass
WebRTC経由でデータをトンネリングして検閲を回避する
 forefy/reburp
Burp Suite 拡張機能で、Montoya API 全体をローカル REST API として公開し、Swagger UI を備えています
 spectolabs/hoverfly
軽量なサービス仮想化 / APIシミュレーション / APIモッキングツール - 開発者とテスター向け
 infisical/agent-vault
Claude Code、OpenClaw、Hermes、カスタムエージェント+ハーネスなどのAIエージェント向けのHTTP認証情報プロキシおよび保管庫。
 owasp-modsecurity/modsecurity
ModSecurityは、Apache、IIS、Nginx向けのオープンソースでクロスプラットフォームなWebアプリケーションファイアウォール(WAF)エンジンです。堅牢なイベントベースのプログラミング言語を備えており、Webアプリケーションに対するさまざまな攻撃から保護し、HTTPトラフィックの監…
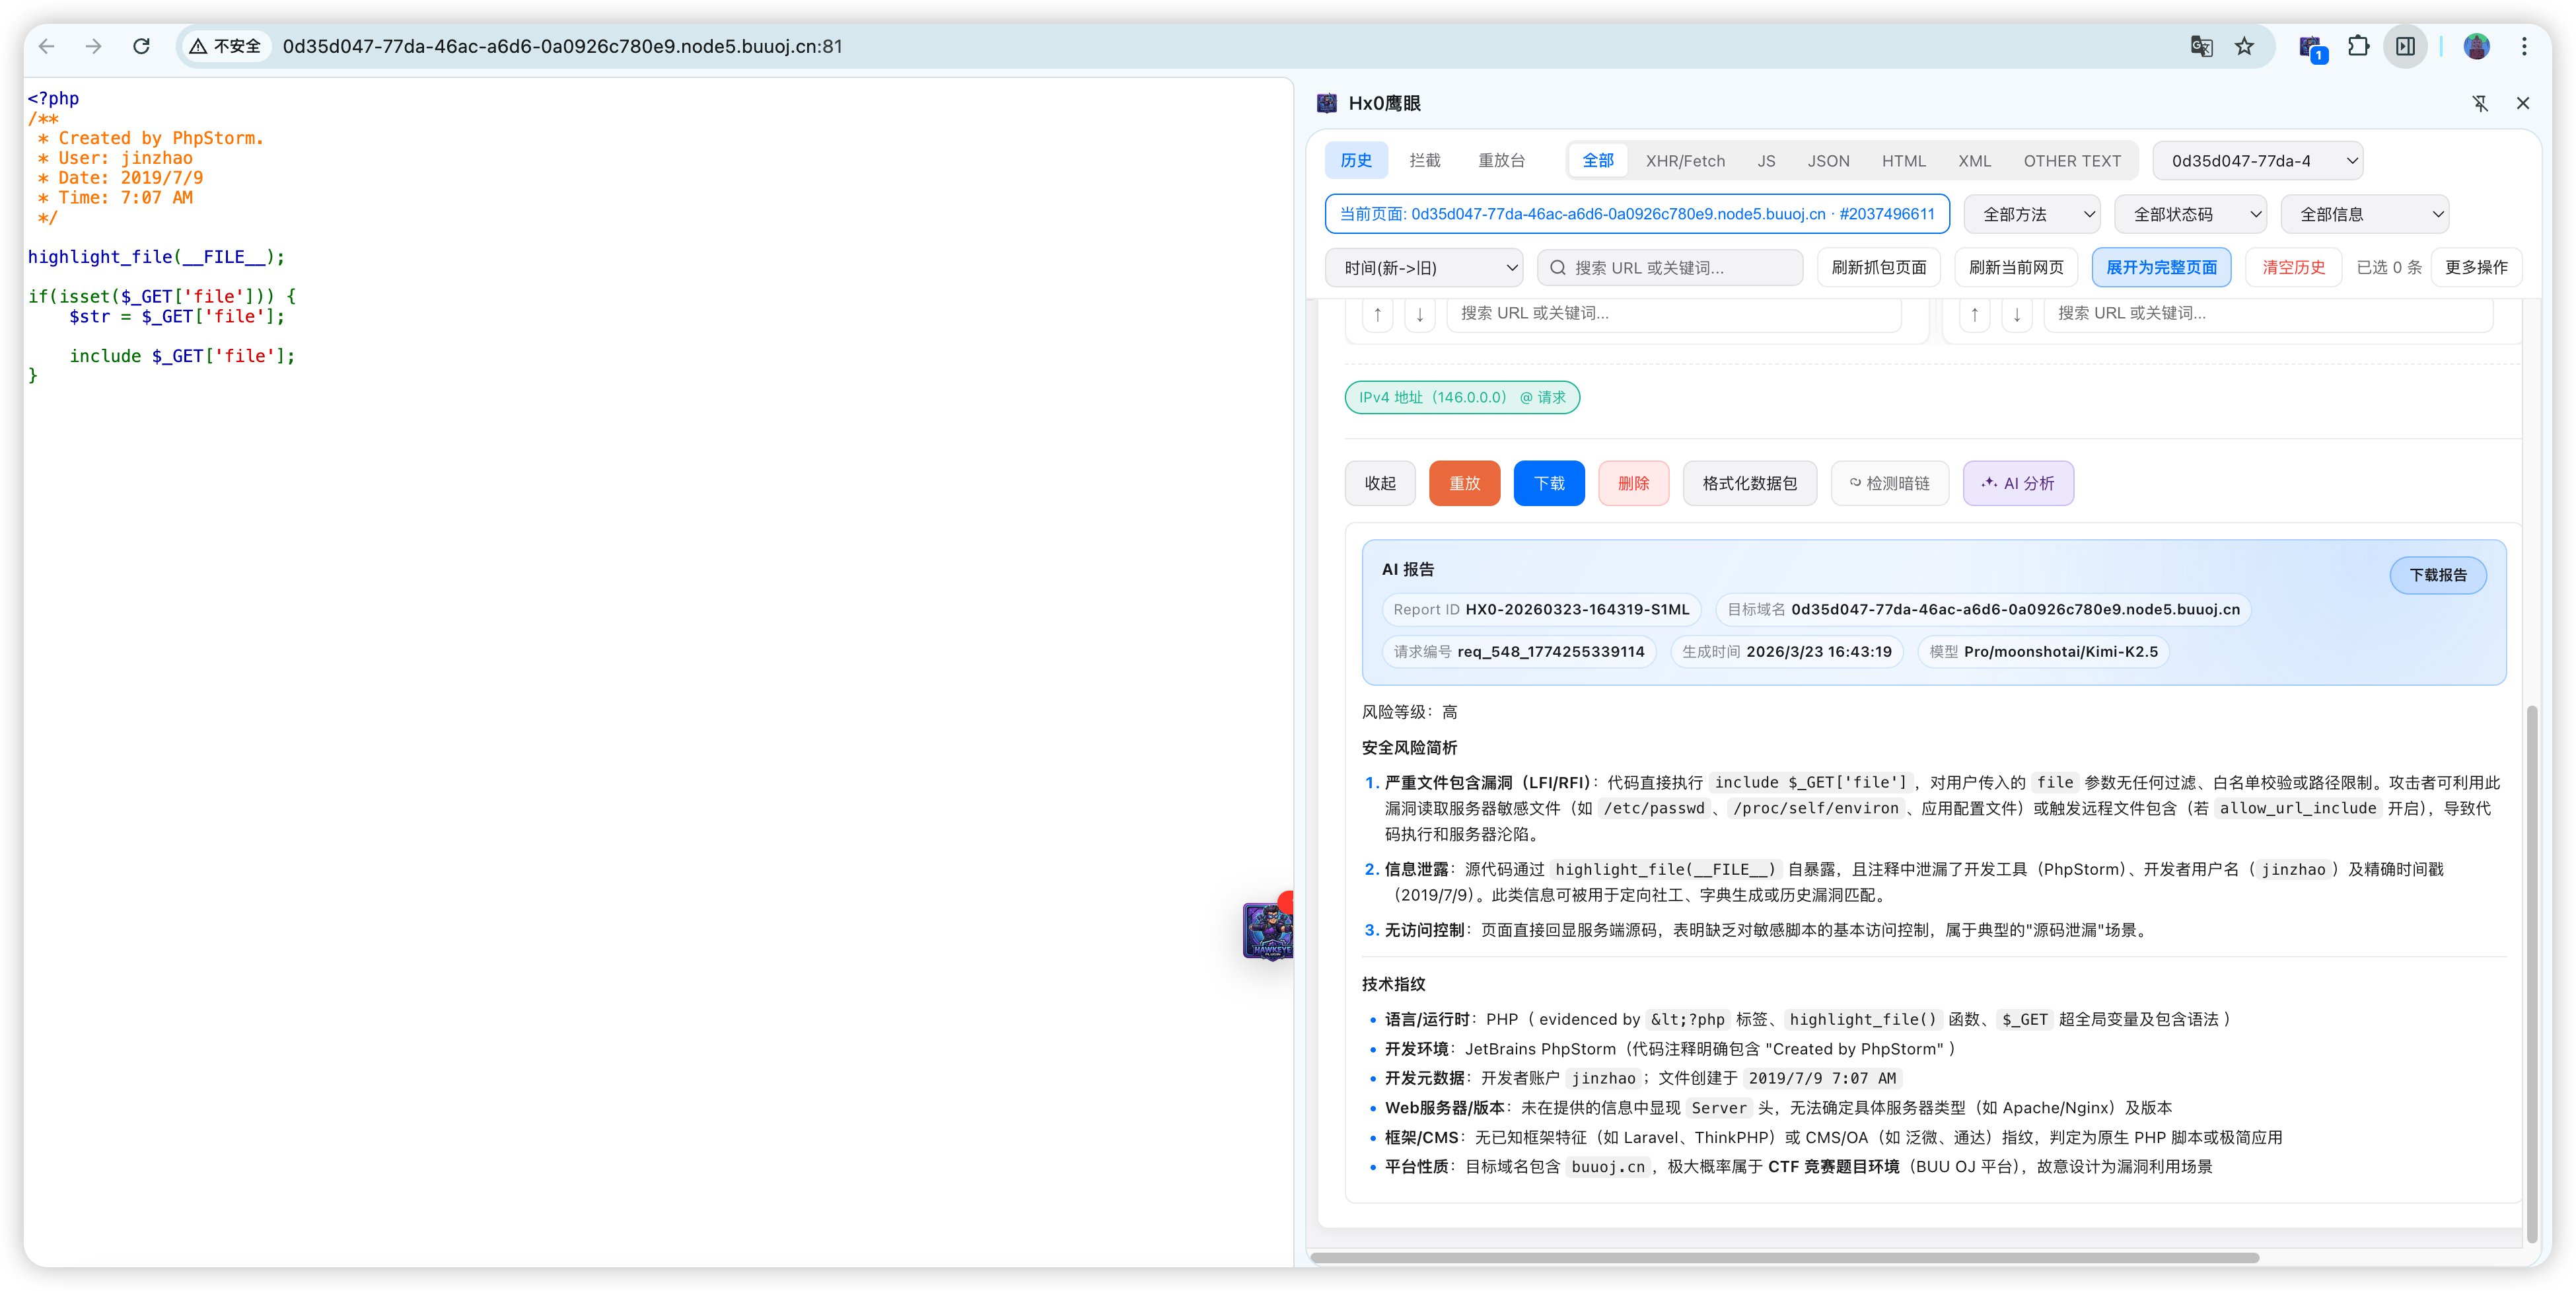 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
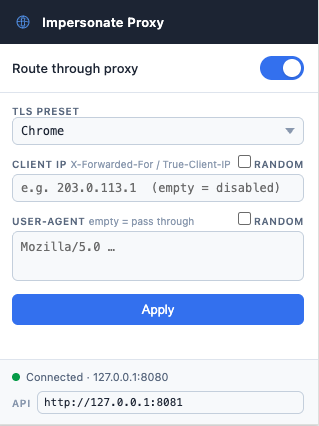 ytkoka/impersonate-proxy
TLSフィンガープリント(JA3/JA4)、HTTP/2フィンガープリント、HTTPヘッダーの順序、User-Agentを、単一のYAML設定ファイルからすべて制御できるローカルMITMプロキシ。
 httptoolkit/frida-interception-and-unpinning
Fridaスクリプトを使用して、実行時にモバイルアプリケーションを書き換え、すべてのHTTPSトラフィックを直接MitMするためのツールです。
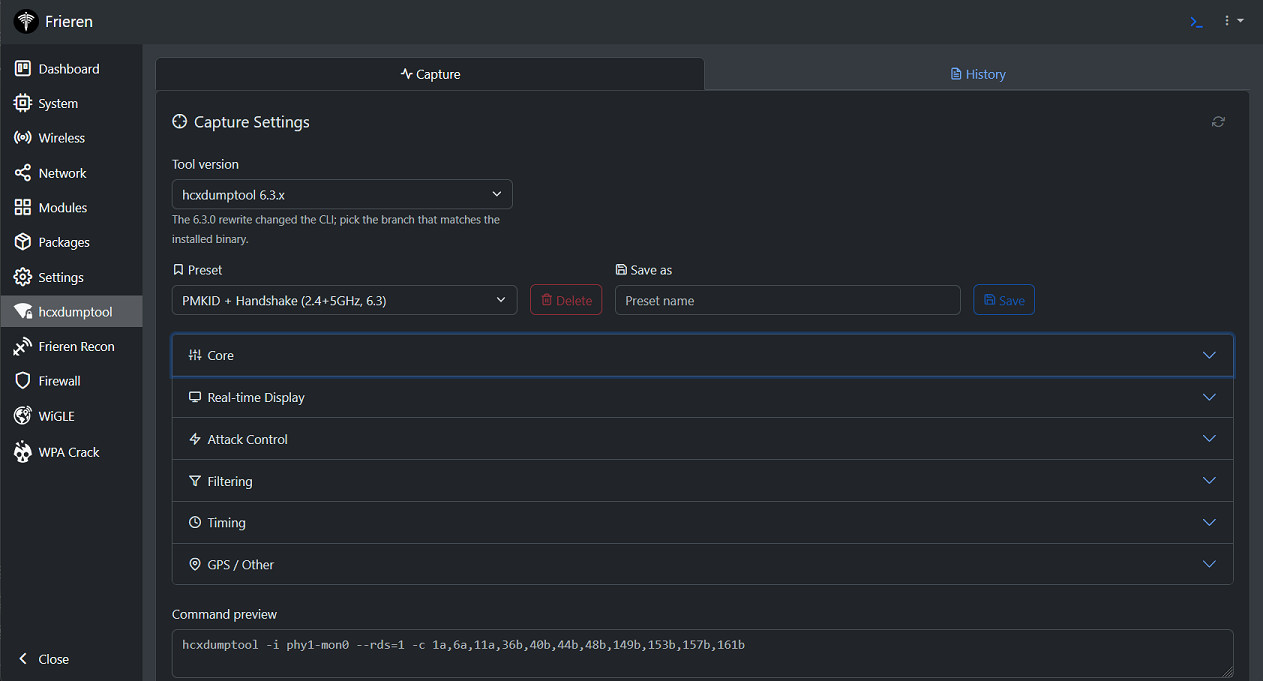 xchwarze/frieren
Frieren は、ルーターやシングルボードコンピューター(SBC)での使用を目的として設計されたマイクロフレームワークです。このフレームワークは、軽量で効率的、かつさまざまなハードウェアプロジェクトに統合しやすいように構築されています。
 0xmarik/aresius
ペネトレーションテスターおよびバグバウンティハンター向けのネイティブHTTP/HTTPS傍受プロキシ。ライブリクエスト改ざん、リクエストリプレイ、高速ファジング、HTTPQLフィルタリングを備える。
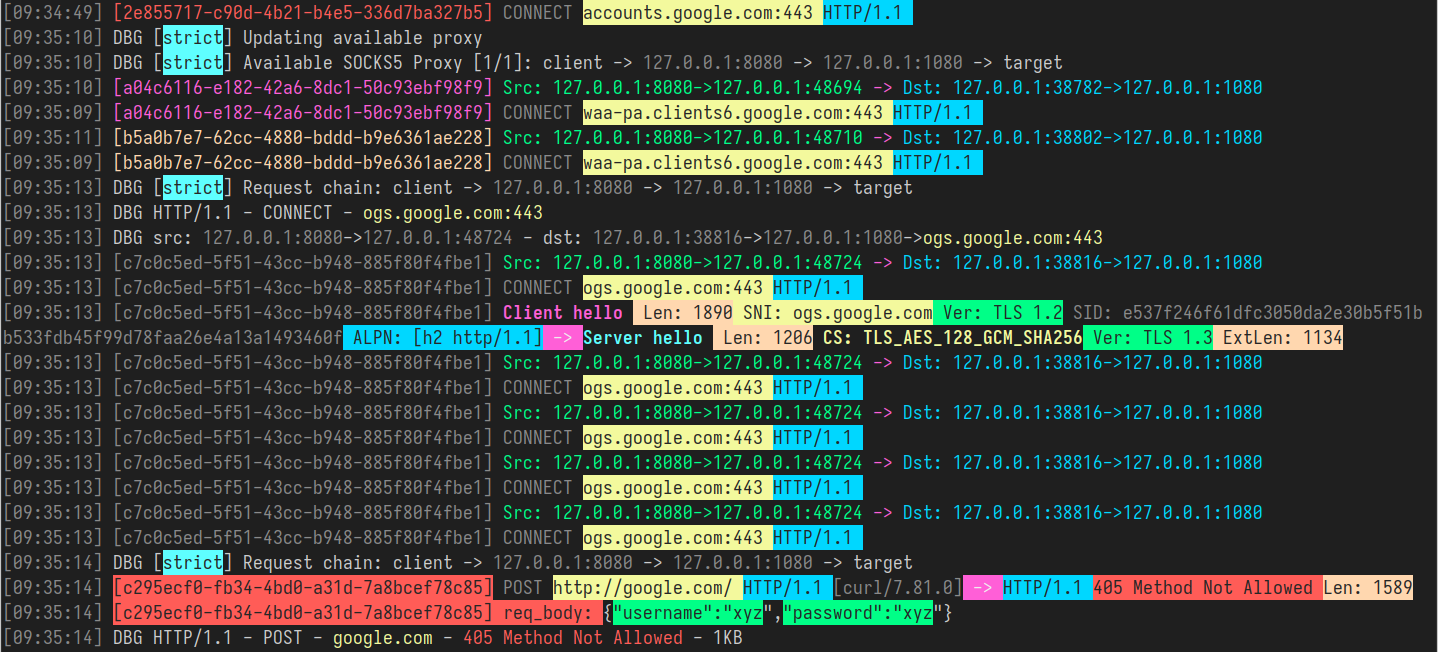 shadowy-pycoder/go-http-proxy-to-socks
CLI MITMプロキシで、SOCKS4/SOCKS5をHTTP/HTTPS/HTTP2/HTTP3プロキシに変換し、透過的なTCP/UDPリダイレクション、ARP/NDP/DNSスプーフィング、トラフィックスニッフィング、パケットキャプチャを備えています。Pure Go、libpcap不要。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
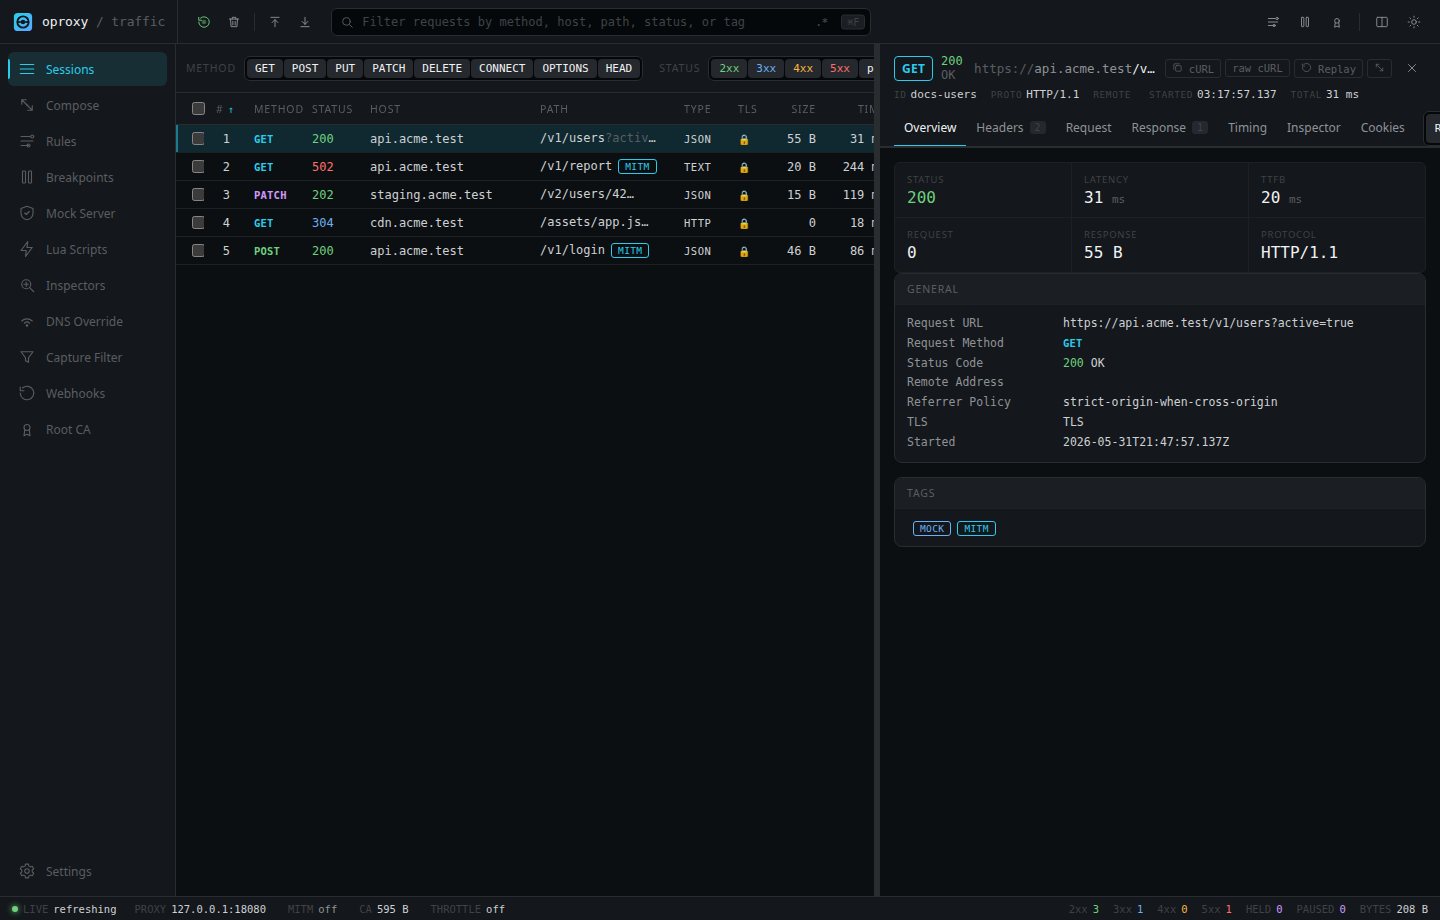 sauravrao637/oproxy
オープンソースのMITMプロキシ。ネットワークトラフィックの傍受、検査、モック化が可能です。