
 #1

 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
Pythonエクスプロイト for CVE-2021-26084。Confluence Serverの事前認証リモートコード実行をOGNLインジェクション経由で標的とします。脆弱なインスタンス上で任意のコマンドを実行します。
 bishopfox/coldfusion-10-11-xss
CVE-2015-0345 (APSB15-07) の概念実証コード
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: GlobalProtect における OS コマンドインジェクションの脆弱性
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS スタックオーバーフローの事前認証 RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
CVE-2026-48282の概念実証エクスプロイト。Adobe ColdFusion RDSの重大なパストラバーサルにより、認証なしのファイル読み取り/書き込みおよびRCEを可能にします。単一ターゲットおよびマルチスレッドファイル抽出による大量スキャンをサポートします。
 hakivvi/proxylogon
Microsoft Exchange Server(CVE-2021-26855)向けRCEエクスプロイト。
 taroballzchen/cve-2021-22005-metasploit
CVE-2021-22005(VMware vCenter Serverの任意のファイルアップロードの脆弱性)に関するMetasploitスクリプト(POC/EXP)
 jas502n/cve-2019-10392
Jacksonデシリアライゼーションの脆弱性(CVE-2019-10392)を介したJenkins Git Client Plugin 2.8.2用の認証済みリモートコード実行エクスプロイト。
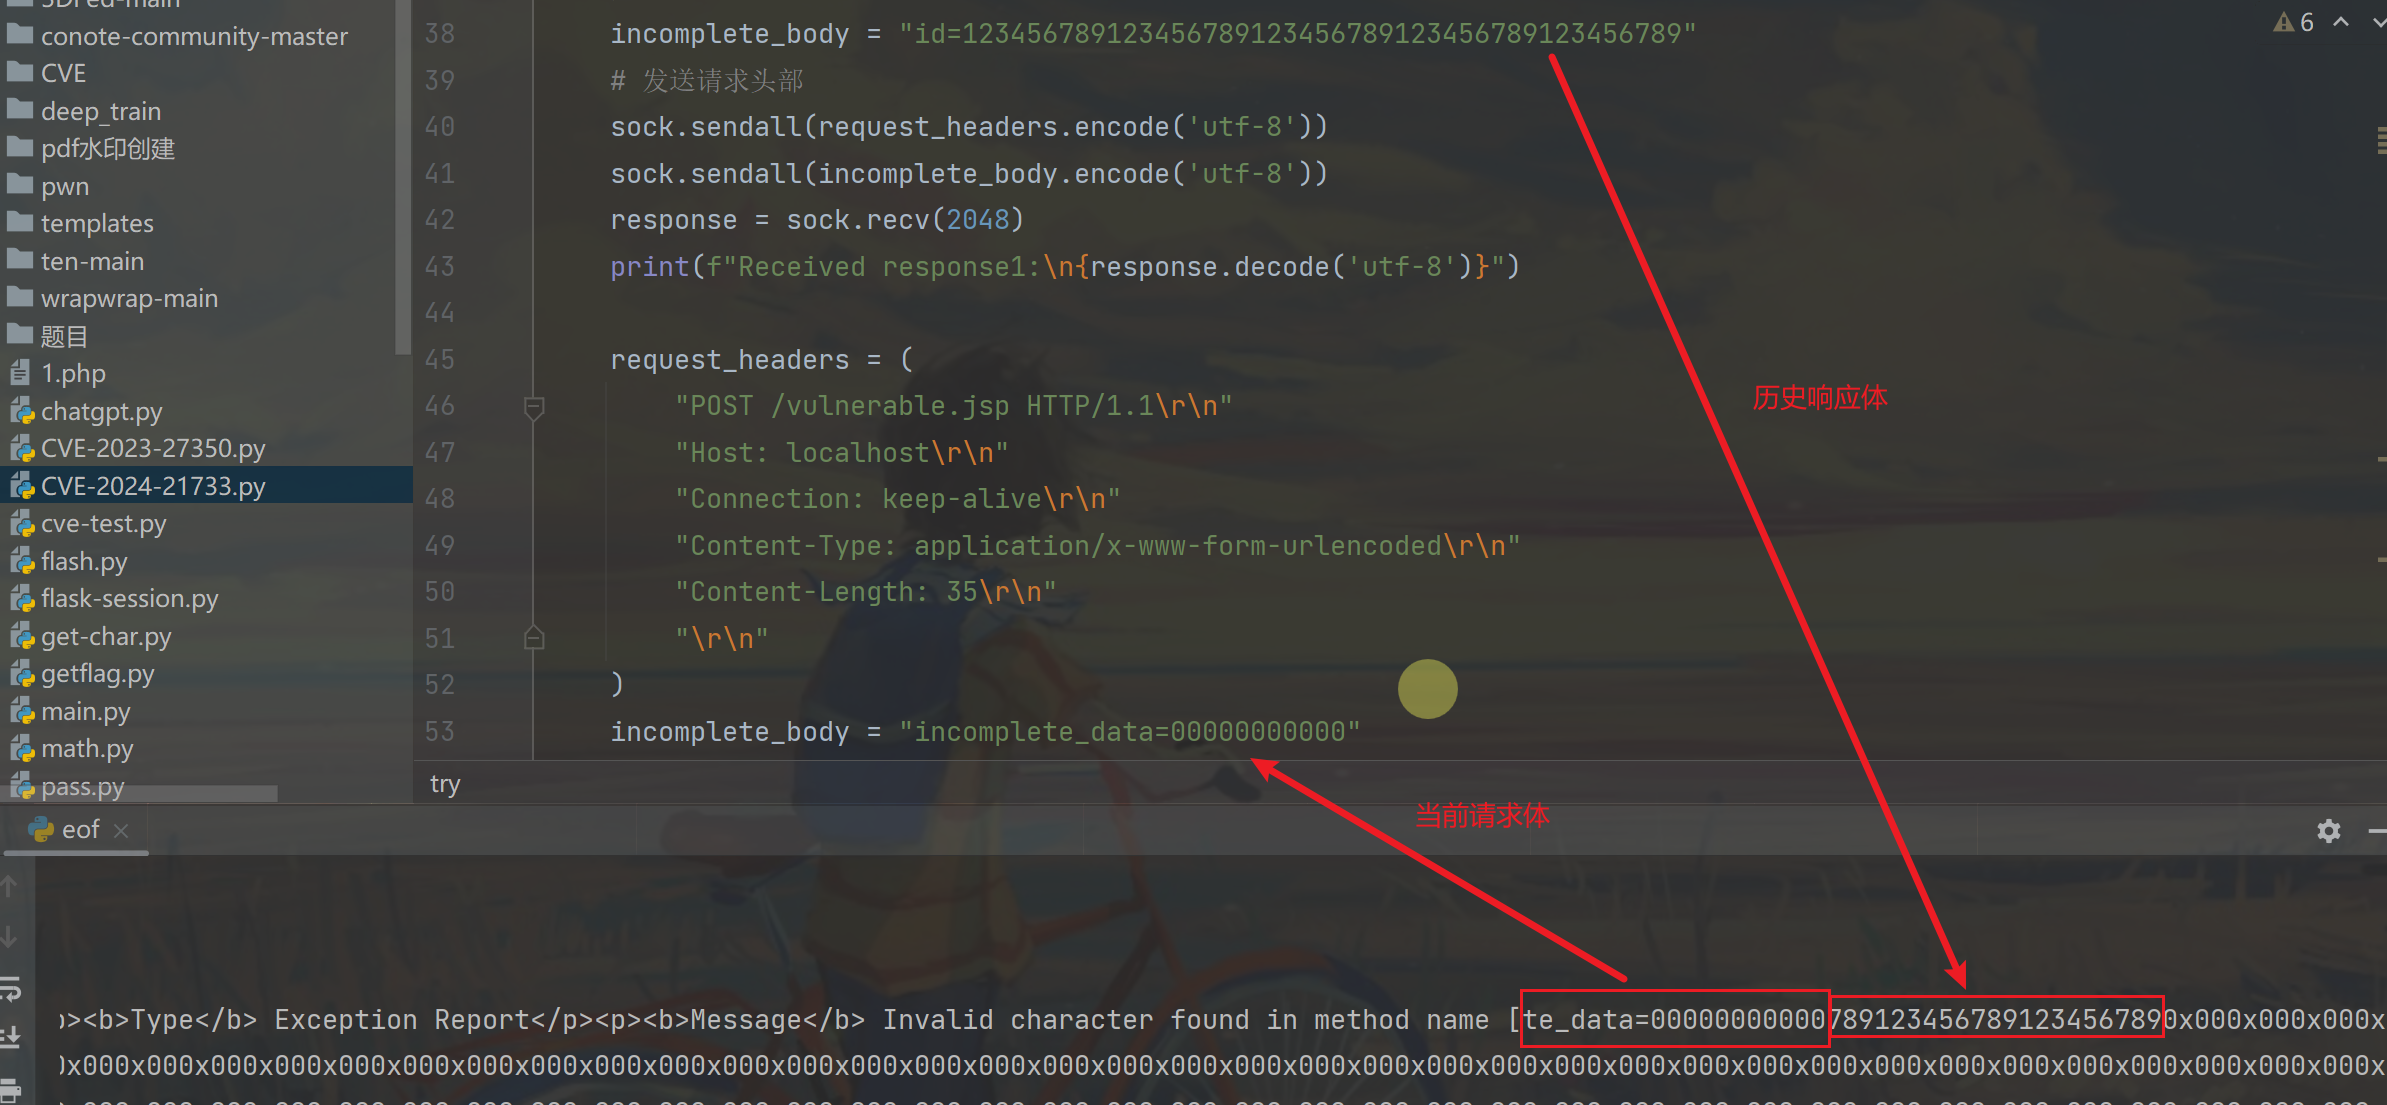 ltmthink/cve-2024-21733
CVE-2024-21733 の検証
 makiraid/remot3d
Remot3d: PHP プログラム言語で動作するシステムやサーバーを悪用するために、大規模なペネトレーションテスター向けだけでなく、単にデフェイサー(Webサイト改ざん者)の楽しみのために作られたシンプルなツールです ...
 mayaseven/cve-2016-6662
SQL injectionからroot shellへ CVE-2016-6662による MaYaSeVeN
 k3rwin/spring-core-rce
springフレームワークのRCE脆弱性 CVE-2022-22965
 nu11secur1ty/xssight
クロスサイトスクリプティング(XSS)攻撃手法に関する教育リソース。非永続型、永続型、DOMベースのベクターをカバーし、セキュリティ学習のための実践的な例を提供します。
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT WebパネルのパスRCE PoC
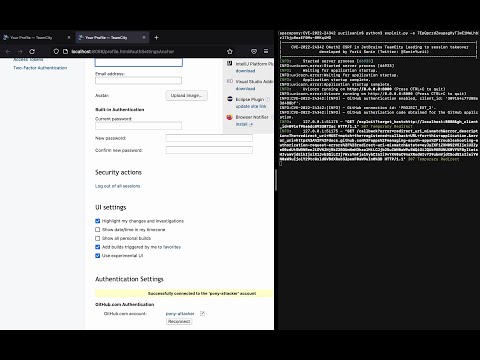 yuriisanin/cve-2022-24342
CVE-2022-24342 の PoC: GitHub 認証における CSRF を介したアカウント乗っ取り
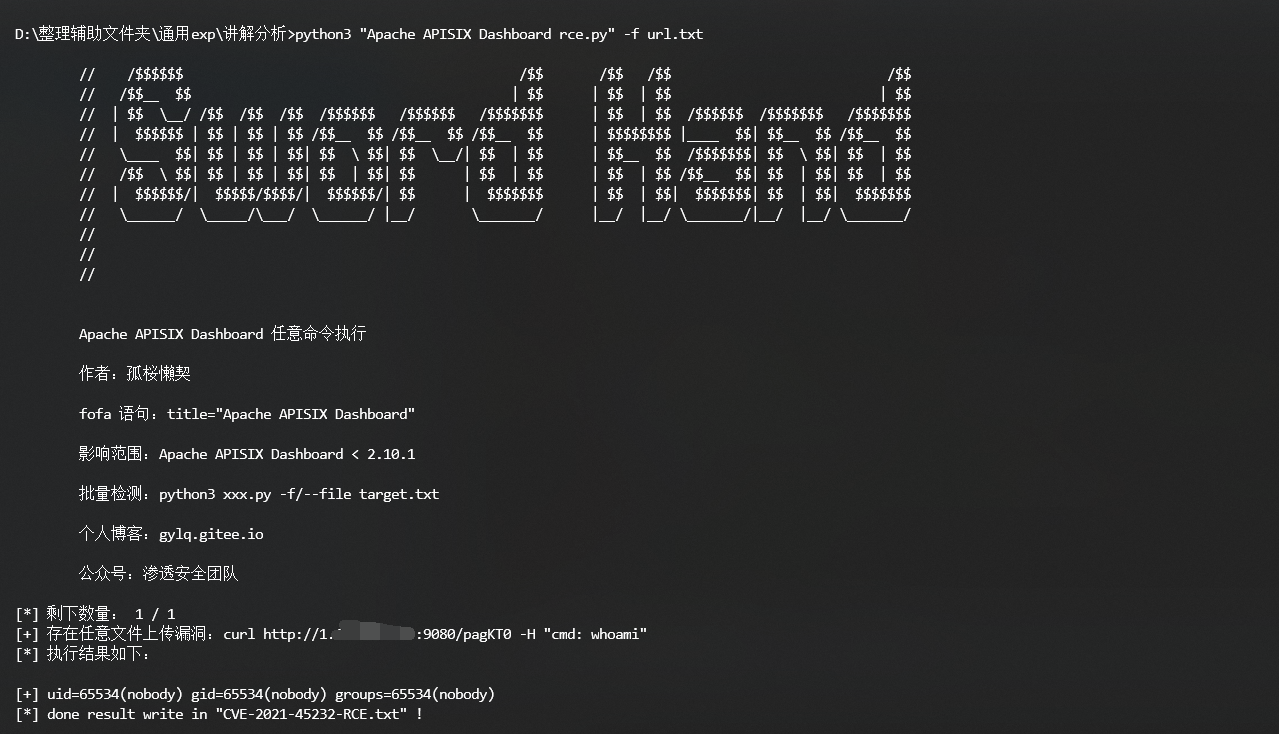 gylq/cve-2021-45232-rce
マルチスレッド対応のバッチ脆弱性スキャナで、CVE-2021-45232を対象とし、FOFAクエリ対応のApache APISIX Dashboard RCEを標的とします。









