#1

 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。
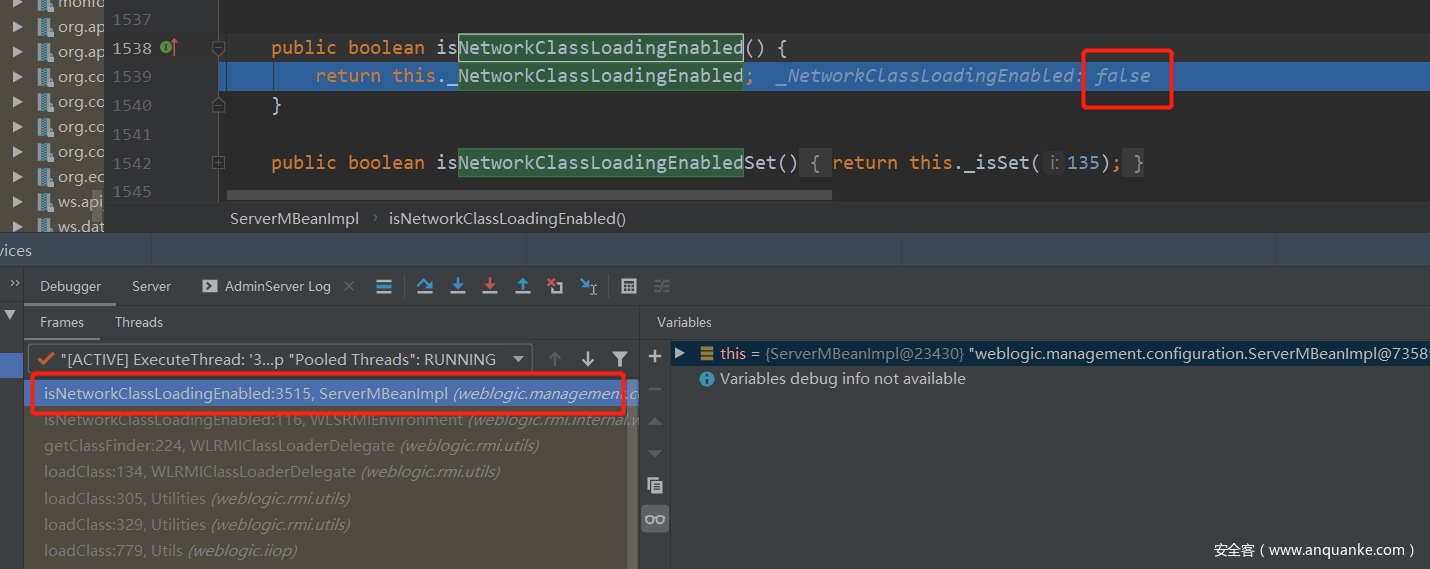 dido1960/weblogic-cve-2020-2551-to-internet
CVE-2020-2551 POC(インターネット上で使用)
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
CVE-2020-1958の概念実証エクスプロイト。Apache Druid 0.17.0におけるLDAPインジェクションの脆弱性であり、ユーザー列挙とLDAP属性の外部への持ち出しを可能にします。
 chrisjd20/cve-2017-9805.py
CVE 2017 9805 Apache Struts 向け改良エクスプロイトコード
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - 認証不要の任意のファイルアップロード (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 エクスプロイト
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE の PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
このPython PoCは、Camaleon CMS 2.8.0 < 2.8.2(2.9.0でも動作)のパストラバーサル脆弱性であるCVE-2024-46987を悪用します。認証済みユーザーがMediaControllerを介してサーバーの機密ファイルを読み取ることを可能にします。認可されたセキュリ…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
Adobe Acrobat Readerにおけるプロトタイプ汚染とJavaScriptインジェクションチェーンを実証する研究用PoC。特権JavaScript実行とファイル流出を可能にします。分析用のPDFジェネレーター、ペイロード、C2サーバーが含まれます。
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 ワンライナー一括チェッカー
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 のグラフィカルな悪用ツール。各JDKバージョンの悪用やリバースシェル、メモリシェル実装をサポート。
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - ディレクトリトラバーサル / 認証済み任意ファイル削除 Python3版
 ulyssessaicha/cve-2023-6875
CVE-2023-6875の概念実証エクスプロイト。Webアプリケーションの脆弱性を実証するもので、問題を再現するためのコードと手順が含まれています。
 assassinukg/cve-2021-22204
CVE-2021-22204のエクスプロイトスクリプト。悪意のあるDjVuファイルを介したExifToolのRCEであり、手動での悪用手順とリバースシェルペイロードを含む。