
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 horizon3ai/cve-2024-9465
CVE-2024-9465 の概念実証エクスプロイト
 mpgn/cve-2018-16341
CVE-2018-16341 - 認証なしでサーバーサイドテンプレートインジェクションを利用したNuxeoリモートコード実行
 scanfsec/cve-2018-15982
CVE-2018-15982に対するIE drivebyを起動するAggressor Script
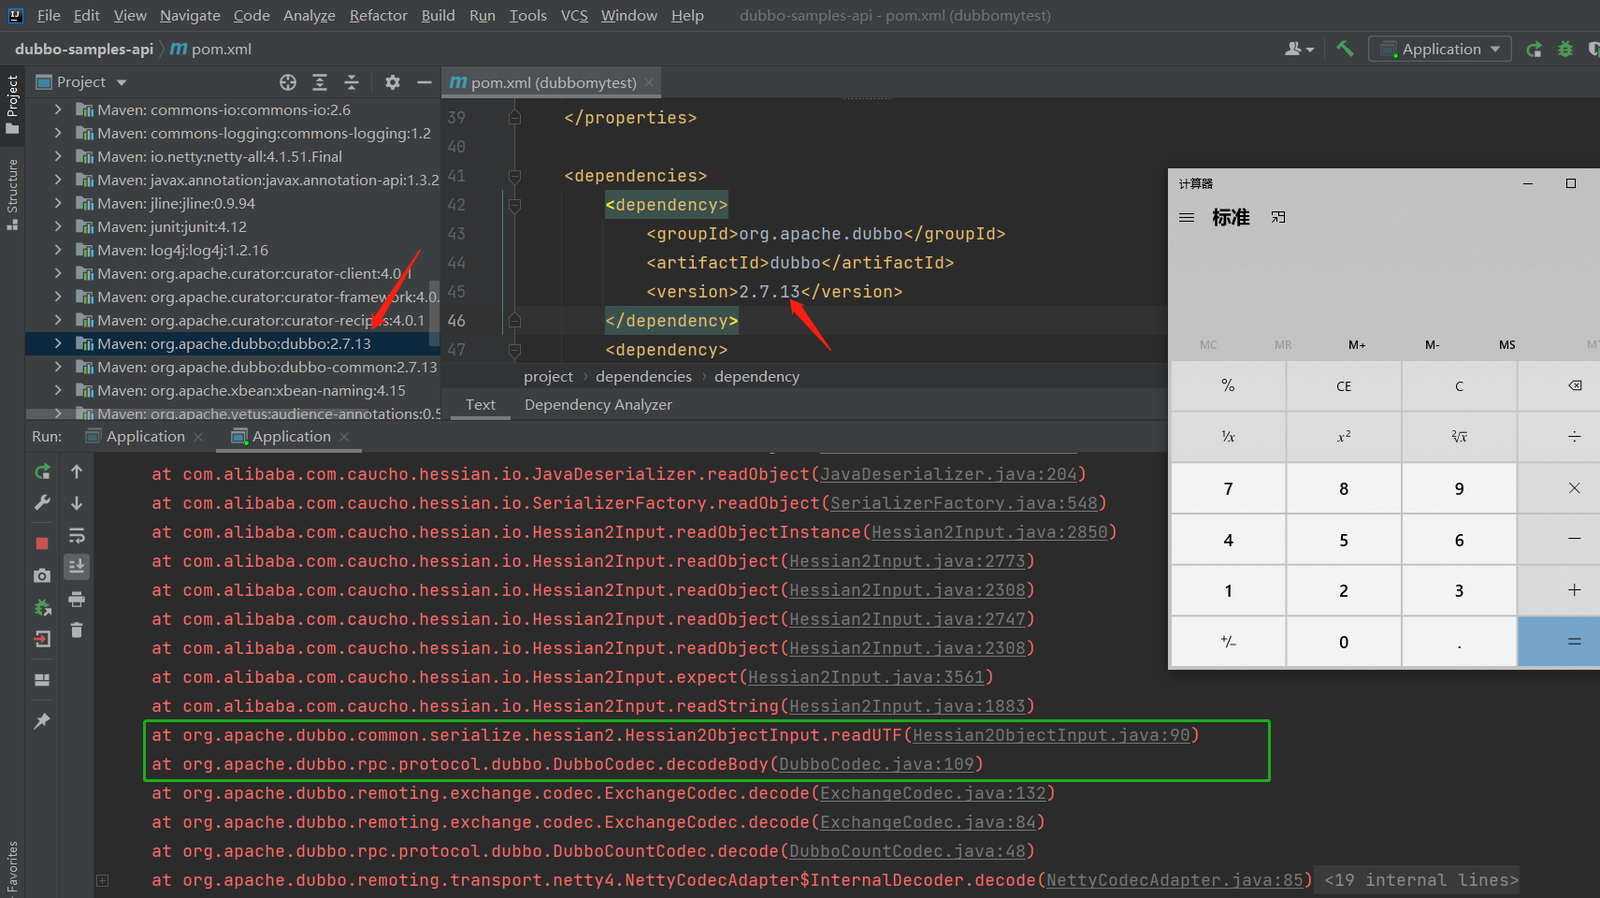 bitterzzzz/cve-2021-43297-poc
CVE-2021-43297の概念実証エクスプロイト。Hessian-Liteの逆シリアル化を介して、Apache Dubbo <= 2.7.13でリモートコード実行を実現します。
 malwareman007/deathnote
CVE-2022-30190の概念実証
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Oracle PeopleSoft 8.54, 8.55, 8.56 Java デシリアライゼーションエクスプロイト
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Dolibarr <= 17.0.0(CVE-2023-30253)向けリバースシェルPOCエクスプロイト、PHPコードインジェクション
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
Python製のCVE-2021-26855(Microsoft Exchange Server SSRF)エクスプロイトスクリプト。ZoomEyeダークを統合し、脆弱なサーバーの大量スキャンと検出に対応。
 alewong/apache-solr-rce-via-velocity-template
Apache Solrのリモートコード実行エクスプロイト。Velocityテンプレートインジェクションを介して、細工されたPOSTリクエストで脆弱なインスタンス上でコマンド実行を可能にします。
 prodigiousmind/cve-2023-41425
WonderCMS 認証済みリモートコード実行 - CVE-2023-41425
 bigb0x/cve-2024-34102
CVE-2024-34102 の POC。Magento / Adobe Commerce における事前認証の XML エンティティインジェクションの脆弱性。
 erpscanteam/cve-2018-2636
ERPScan 公開POC for CVE-2018-2636
 vigneshsrao/cve-2019-11707
Ubuntu上で動作するFirefox 66.0.3向けCVE-2019-11707のエクスプロイトコード
 walnutsecurity/cve-2021-42013
cve-2021-42013.py は、Apache 2.4.50 における Path Traversal または Remote Code Execution の脆弱性を発見するのに役立つ Python スクリプトです。
 gbrsh/cve-2023-3460
CVE-2023-3460 用の概念実証(PoC)エクスプロイト。Ultimate Member WordPress プラグインのバージョン 2.6.7 未満で、不正な管理者アクセスを可能にします。教育目的のセキュリティ研究を意図しています。
 ioactive/aosp-downloadproviderdbdumpersqliwhere
AndroidのDownload ProviderのSelectionパラメータにおけるSQLインジェクションを悪用するPoC (CVE-2019-2198)
 jas502n/burp_aes_plugin
AESクラック用Burpsuiteプラグイン








