#1

 pentestical/cve-2020-9484
CVE-2020-9484 に対する Bash の概念実証エクスプロイト。Apache Tomcat のファイルアップロードにおける安全でないデシリアライゼーションを介したリモートコード実行を可能にし、リバースシェルペイロード生成機能を備えています。
 b1anda0/cve-2020-8209
このスクリプトは、Citrix XenMobile のディレクトリトラバーサル脆弱性 (CVE-2020-8209) のバッチ検出スクリプトです。
 shuai06/cve-2022-30525
Zyxel ファイアウォールのリモートコマンドインジェクションの脆弱性(CVE-2022-30525)一括検出スクリプト
 verctor/nexus_rce_cve-2019-7238
デバッグメモとエクスプロイト(ブラインドではない)
 rohmatariow/cve-2026-22812-exploit
CVE-2026-22812(OpenCode 未認証 RCE)向けのエクスプロイトツールキット。対話型シェル、任意コマンド実行、ファイルのアップロード/ダウンロード、システム列挙を提供し、許可されたセキュリティテストを支援します。
 p3nt3st3r-star/cve-2026-0300-poc
CVE-2026-0300の概念実証。PAN-OS User-ID Portalにおける重大なバッファオーバーフローであり、認証なしのリモートコード実行をroot権限で可能にします。
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Authenticated Command Injection (Reverse Shell)
 liangyueliangyue/spring-core-rce
CVE-2022-22965(Spring4Shell)用のPythonベースのエクスプロイト。脆弱性検出とSpring WebアプリケーションへのWebシェル(Behinder/Godzilla)インジェクションを備えています。
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 の DAG example_bash_operator における RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
Keycloak管理APIは、低権限ユーザーが管理機能を使用することを許可します。
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
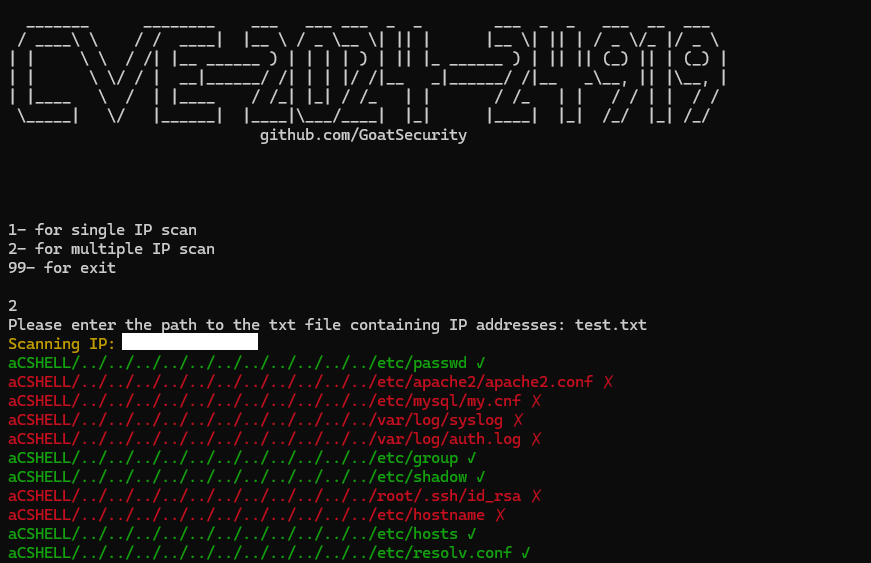 goatsecurity/cve-2024-24919
CVE-2024-24919 エクスプロイト
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 コマンドインジェクションシェル。パッケージ pdfkit 0.0.0 以降は、URLが適切にサニタイズされていないため、コマンドインジェクションに対して脆弱です。(ver 0.8.6でテスト済み) - CVE-2022-25765
 eudemonics/scaredycat
悪意のあるMP4ファイルを生成し、埋め込まれたファイルを含むシンプルなHTMLページをホストするCherryPyウェブサーバーを起動するPythonスクリプト。別のStagefright脆弱性、整数オーバーフロー(CVE-2015-3864)を悪用する。
 emerinohdz/facebrute
Facebook ブルートフォース攻撃スクリプト
 jaiguptanick/cve-2019-0232
Apache Tomcat - CGIServlet enableCmdLineArguments リモートコード実行 (RCE) の脆弱性解析とPoC