
 #1

 justakazh/mass_cve-2021-41773
大量 CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
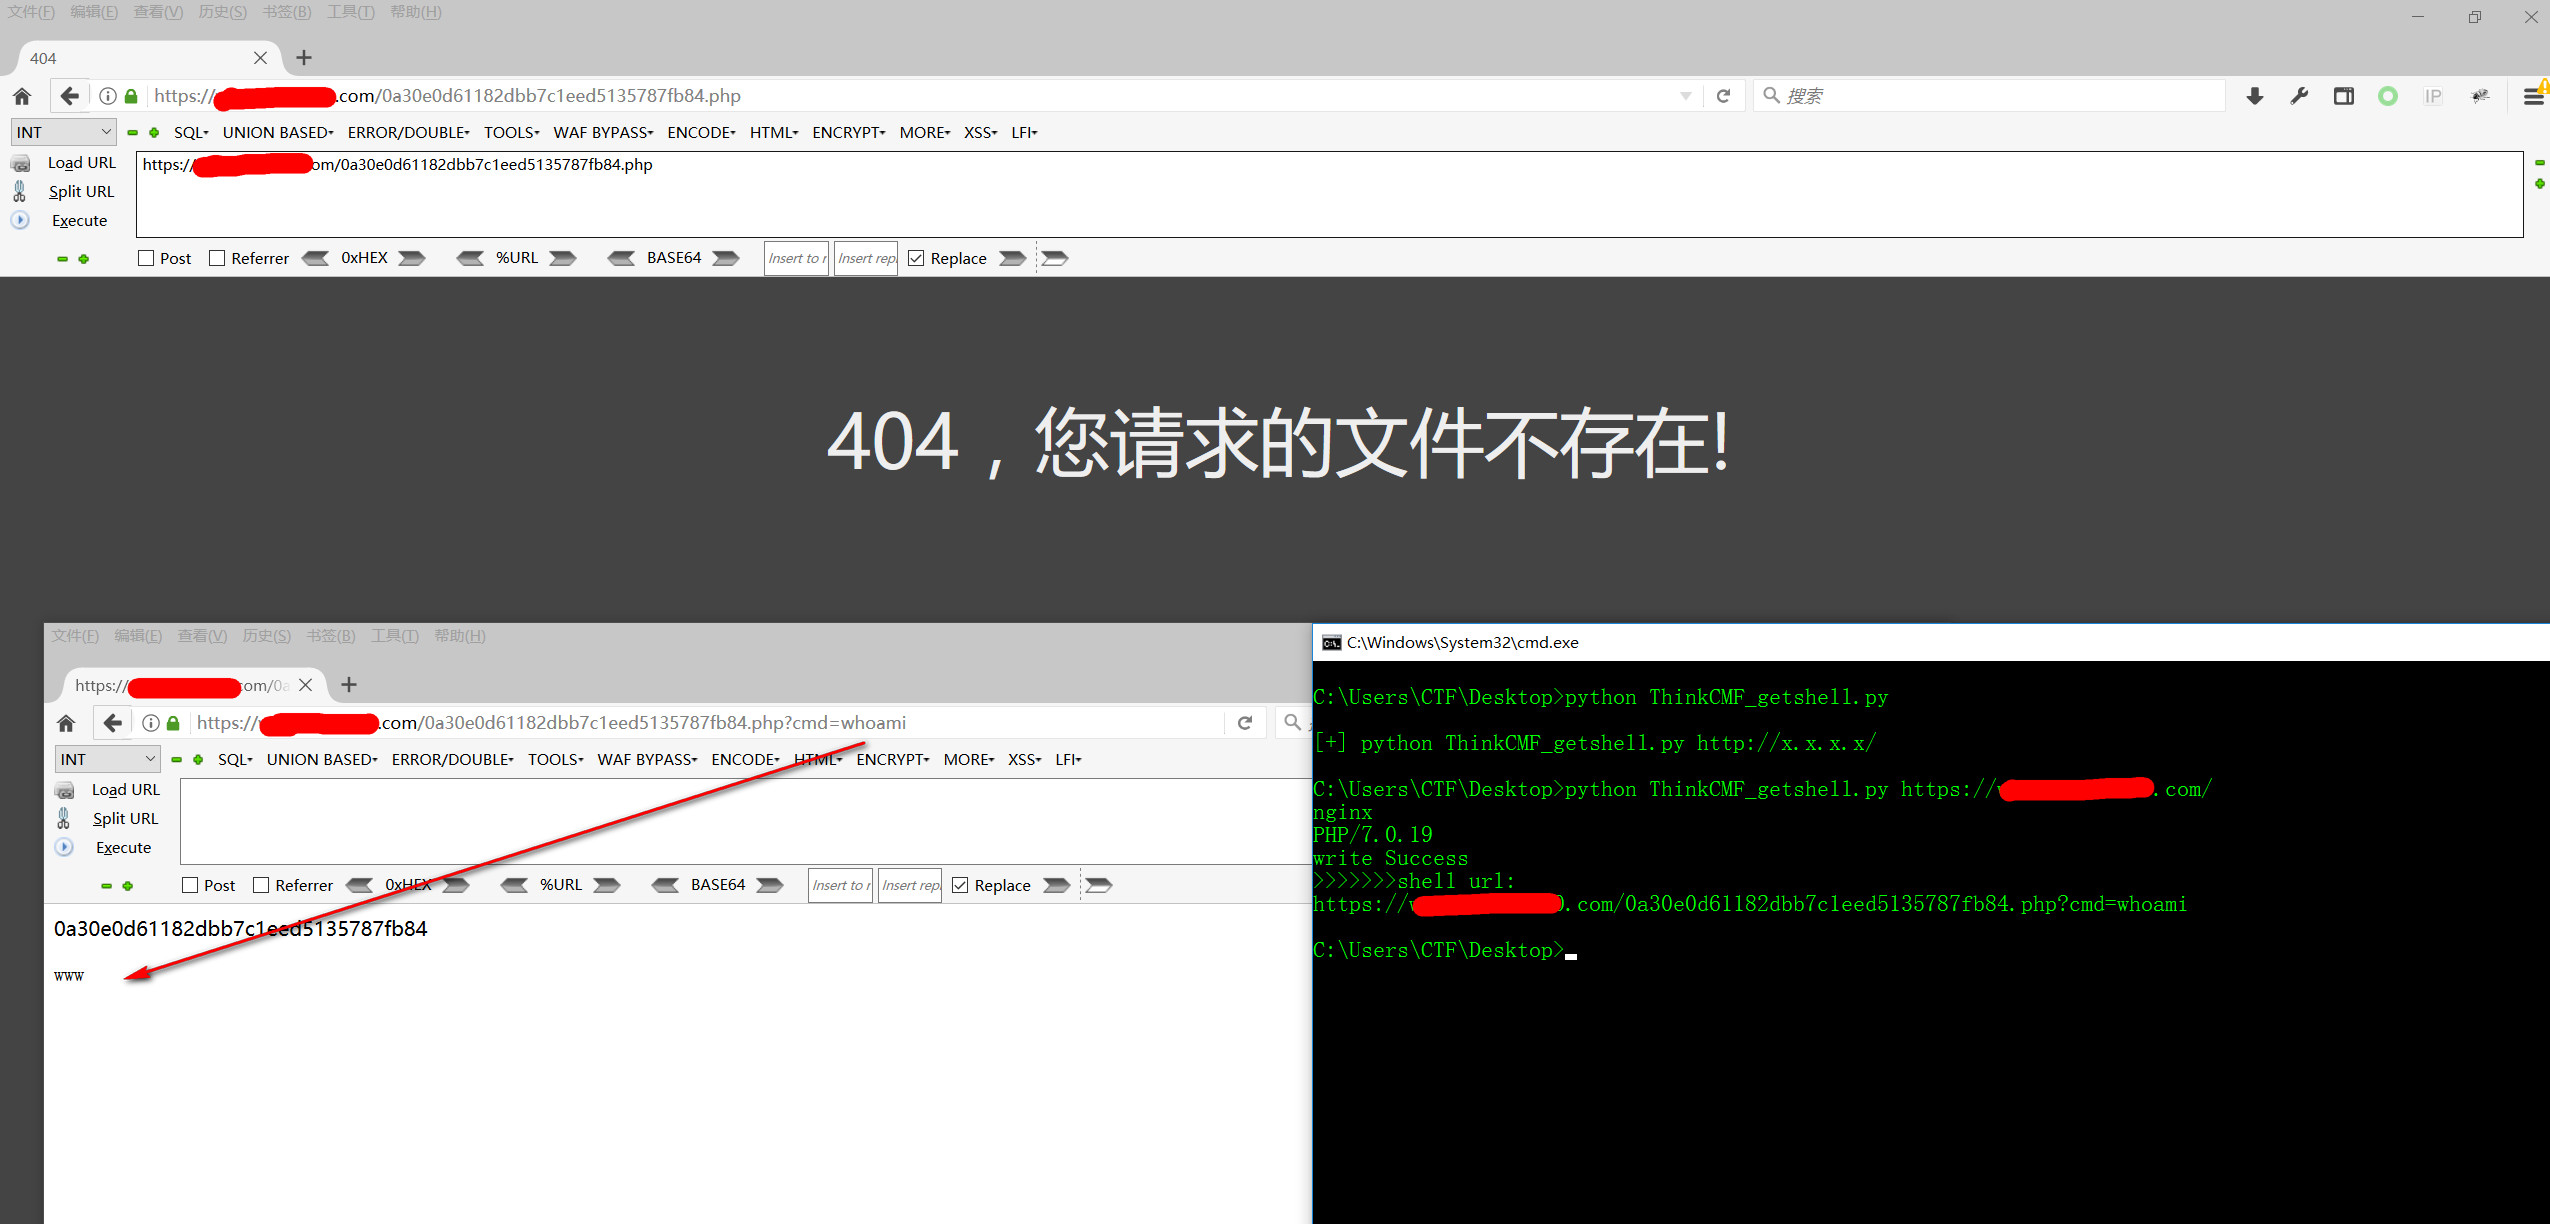 jas502n/thinkcmf_getshell
ThinkCMF 框架上的任意内容包含漏洞
 holygu/cve-2023-42442
Goベースのエクスプロイト:JumpServerの未認証アクセス脆弱性(CVE-2023-42442)に対する、ペネトレーションテスト用の単一コマンド実行インターフェースを備えたもの。
 lz2y/cve-2021-2394
CVE-2021-2394の概念実証エクスプロイト。Oracle WebLogic Serverのリモートコード実行の脆弱性です。LDAPまたはRMIの逆シリアル化を使用してペイロードを配信します。
 infobyte/ai-pentest-agent
計画→実行→判定のループ、汎用スキル、破壊的アクションのゲート、差し替え可能なLLMプロバイダーを備えたスタンドアロンの自律型AIペネトレーションテストエージェント。さらにデモ用の脆弱なAPIターゲットも含みます。
 knqyf263/cve-2019-6340
CVE-2019-6340(Drupal)用の環境
 d0n601/pentest-cheat-sheet
世の中にはたくさんのチートシートがあるけれど、これは私のものだ。
 kiddo-pwn/cve-2024-50629_50631
DEVCOREによるSynology BeeStation RCEのN-day Exploit (Pwn2Own 2024)
 jofpin/compaxss
反射型XSSバイパス
 pwnedshell/larascript
Laravel RCEエクスプロイト。CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 のリモートコード実行エクスプロイトと脆弱なコンテナ
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x における認証前リモートルート (CVSS 10.0)
 mr-xn/cve-2021-42342
CVE-2021-42342の概念実証エクスプロイト。GoAhead Webサーバーにおけるリモートコード実行の脆弱性であり、CGIを介したLD_PRELOADインジェクションによりコード実行とリバースシェルを実現することを実証します。
 eviladan0s/cve-2019-16097
HarborのCVE-2019-16097の概念実証エクスプロイト。攻撃者による管理者アカウント作成と悪意のあるイメージのアップロードを可能にします。許可されたセキュリティ研究のみを対象としています。
 win3zz/cve-2026-1731
CVE-2026-1731 - WebSocket から到達可能なスクリプトにおける安全でない Bash 算術評価に起因する、BeyondTrust Remote Support および Privileged Remote Access の重大なコマンドインジェクションの脆弱性。
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450









