
 #1

 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j 安全でないデシリアライゼーションによるRCE
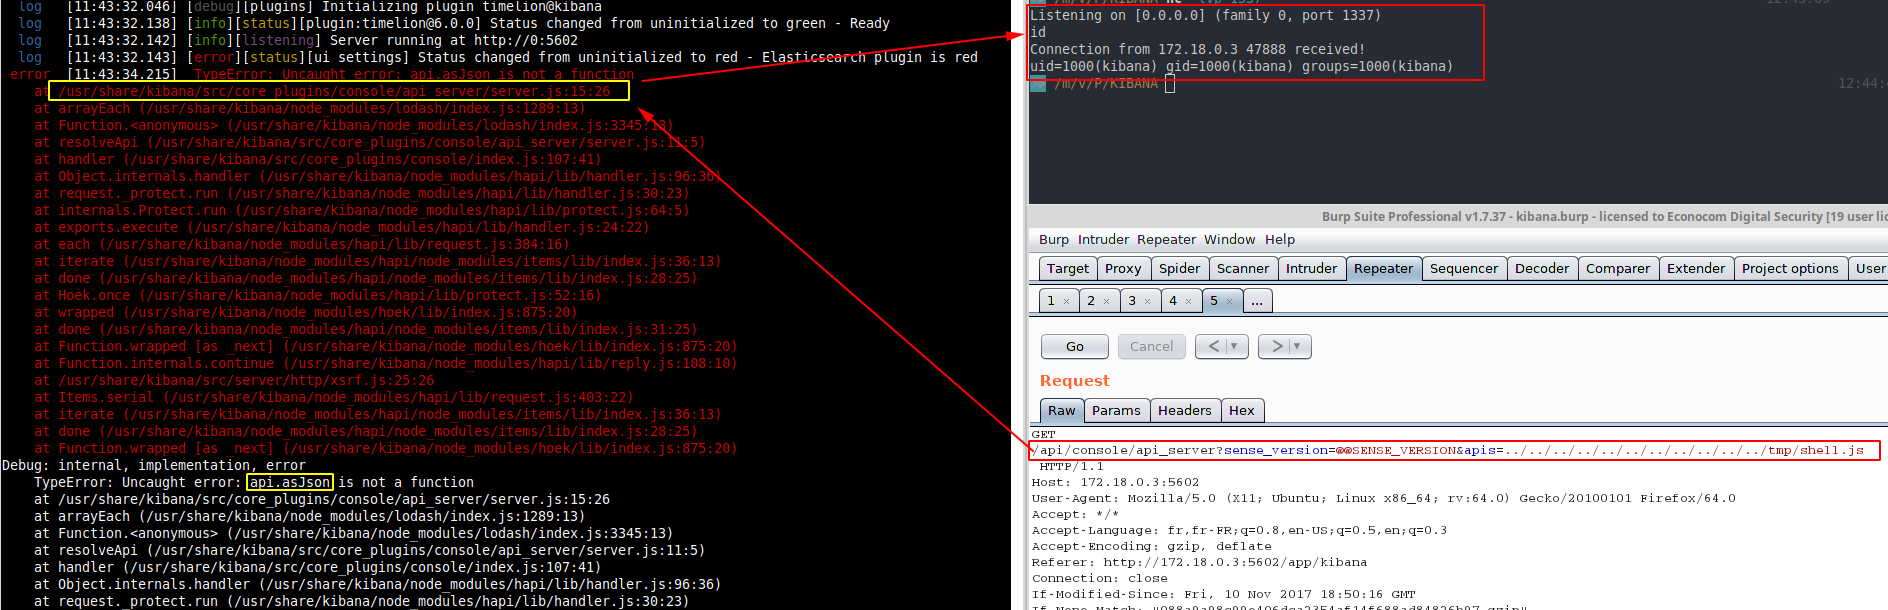 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Zimbraメールシステムの脆弱性 XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 のスキャナーおよびエクスプロイトツール。Next.js WebSocket アップグレードハンドラ内の SSRF 脆弱性を対象としています。脆弱性のあるバージョンを検出し、クラウドメタデータを抽出し、インタラクティブシェルを介して IAM…
 safebuffer/cve-2018-6389
WordPress DoS における CVE-2018-6389 エクスプロイト
 owasp/webgoat
これは廃止されたコードベースです。プロジェクトは次の場所にあります: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 概念実証とエクスプロイト
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 をウェブシェルまたはシェルコードローダーに
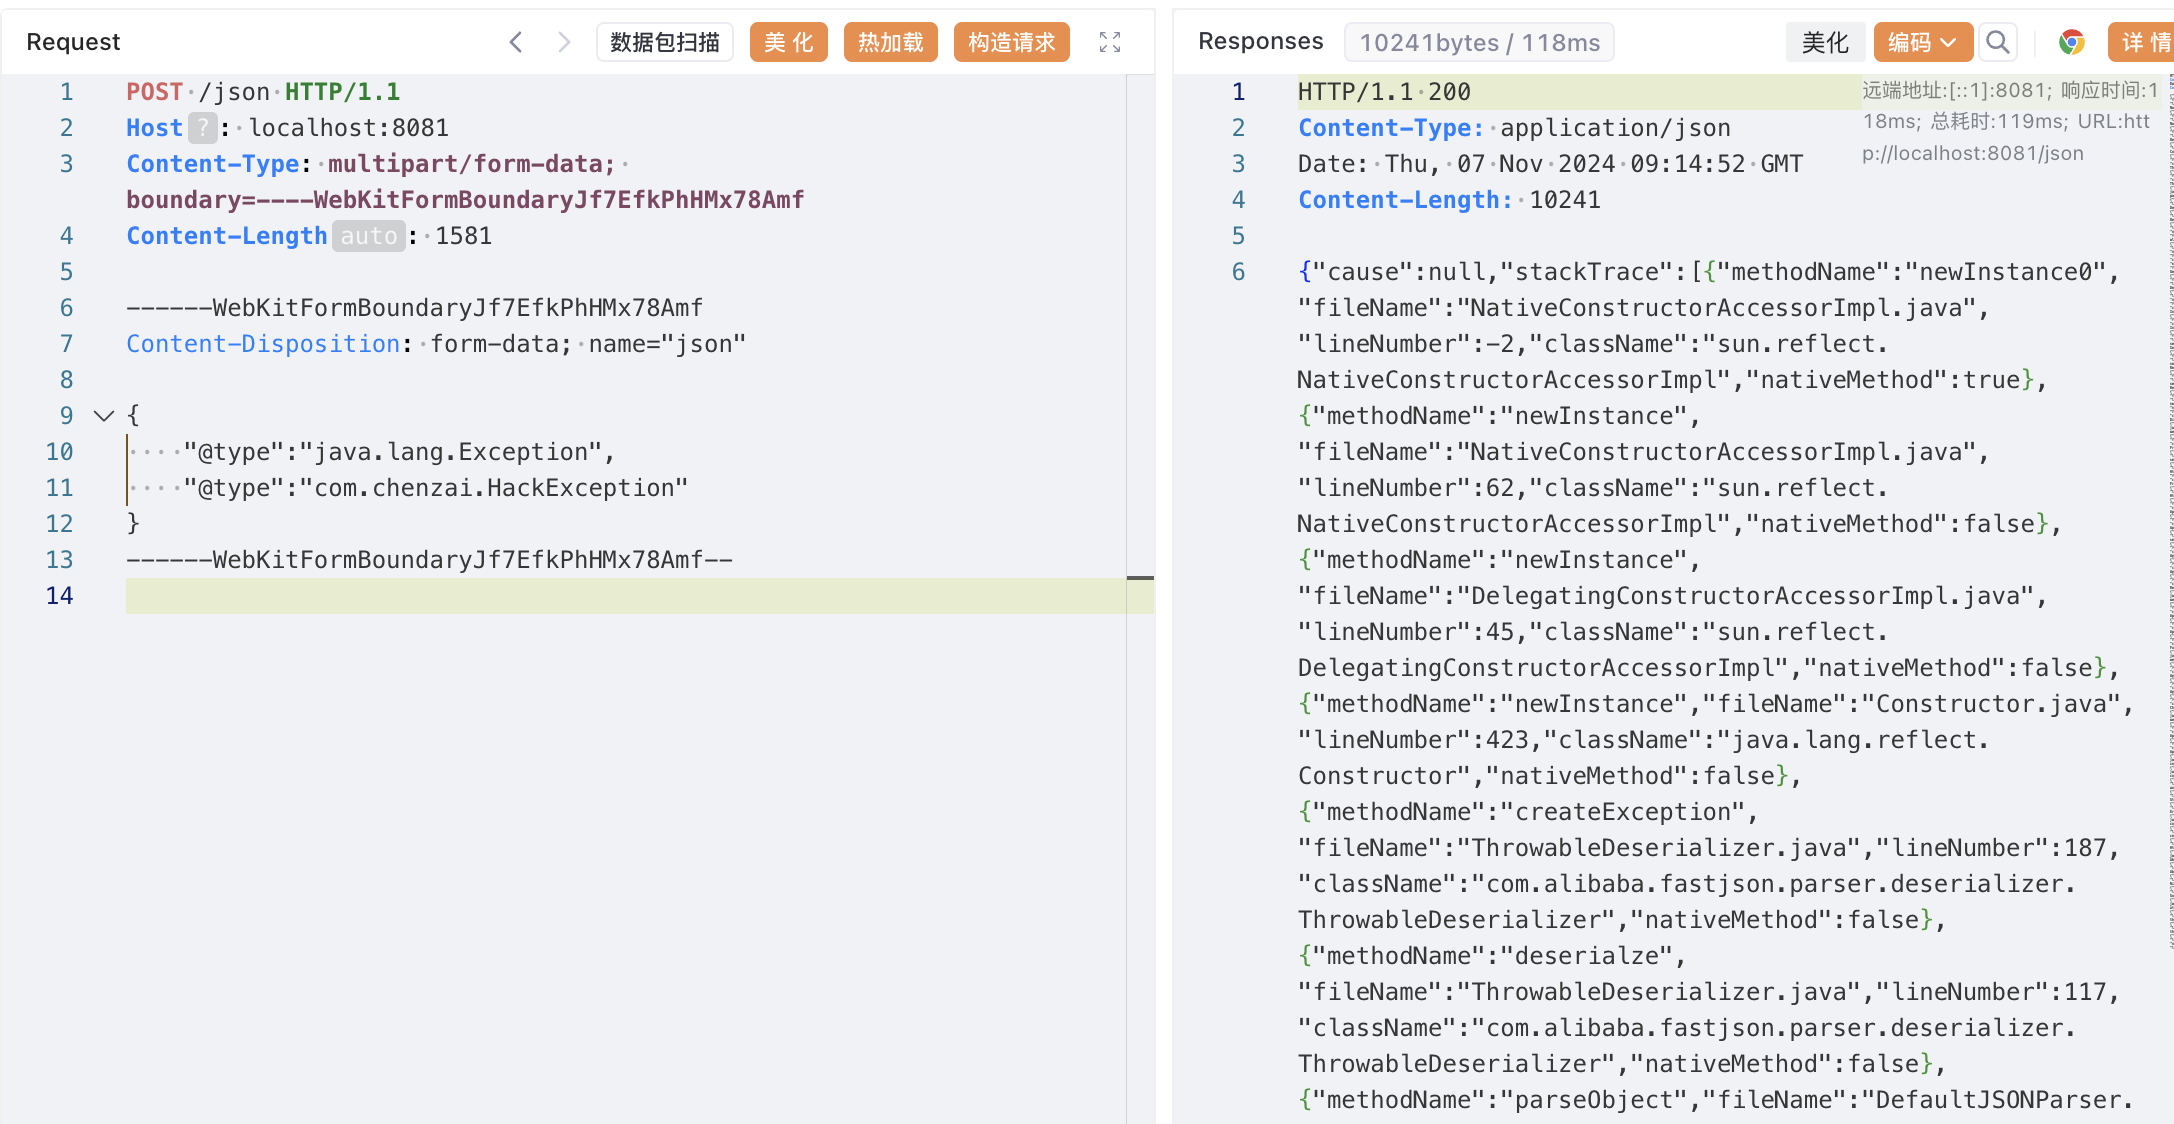 luelueking/cve-2022-25845-in-spring
CVE-2022-25845(fastjson 1.2.80)针对Spring环境的漏洞利用,包含分步PoC、文件读取,以及通过Jackson/commons-io反序列化链实现任意文件写入。
 dinosn/wp2shell-lab
wp2shell用の非破壊検出器 + Dockerラボ(WordPressコア6.9.0-6.9.4 / 7.0.0-7.0.1におけるCVE-2026-63030 REST /batch/v1 ルート混同 + CVE-2026-60137 author__not_in SQLi)
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619 を悪用して PHP ターゲットで RCE を達成するためのエクスプロイト
 praetorian-inc/wasmforge
WasmForge — Go および C# プログラムを、ポリモーフィックな出力を備えたシングルバイナリの WASM サンドボックス化ネイティブ実行ファイルにコンパイルします。
 aqhmal/cve-2020-5902-scanner
Shodan API から取得したホストを使用する F5 BIG-IP スキャナー (CVE-2020-5902) 用の自動化スクリプト。
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 未認証の権限昇格
 ohnonoyesyes/cve-2023-25194
CVE-2023-25194の概念実証エクスプロイト。Apache Kafka ConnectにおけるJNDIインジェクションの脆弱性であり、細工されたコネクタ設定を介してリモートコード実行を可能にします。
 eqstlab/cve-2026-94545
CVE-2026-94545の概念実証エクスプロイト。Next.jsのnext/ogにおける未認証RCEで、SVGインジェクションとネイティブsharpラスタライザに対するROPチェーンを悪用する。









