
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
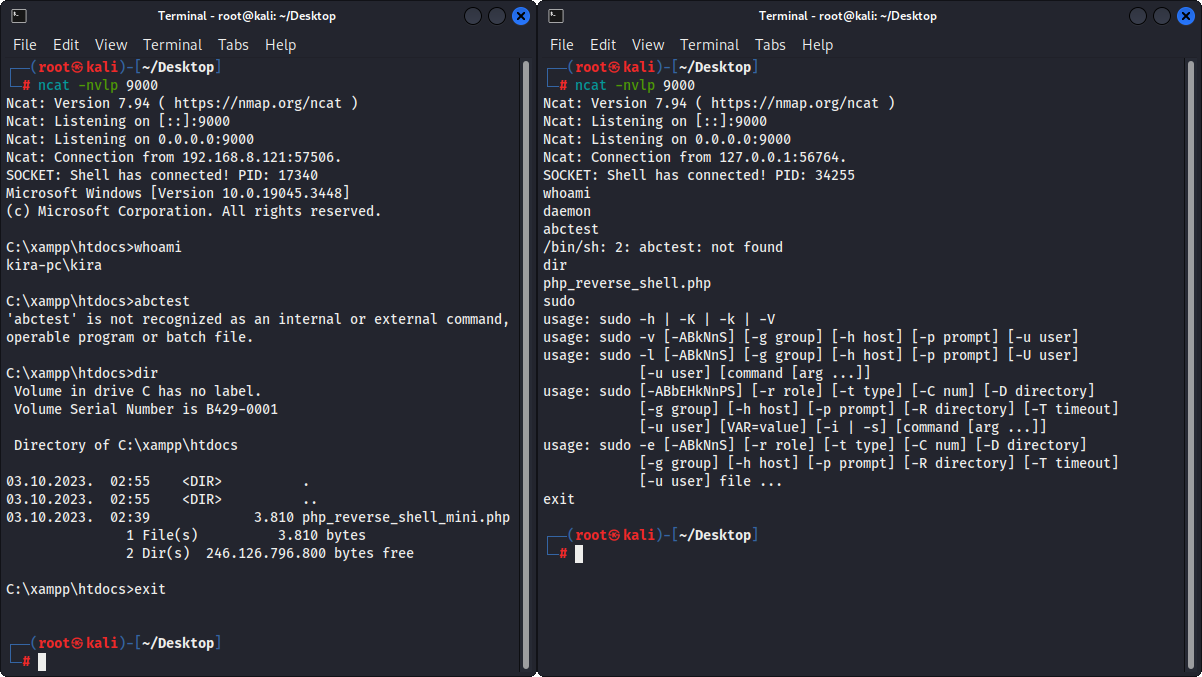 ivan-sincek/php-reverse-shell
Linux OS、macOS、Windows OSで動作するPHPシェル。
 wofeiwo/webcgi-exploits
多言語Web CGIインターフェースのエクスプロイト。
 dzonerzy/gowapt
Go Webアプリケーションペネトレーションテスト
 its-arun/cve-2022-39197
CVE-2022-39197の概念実証エクスプロイト。HTTP経由で配信される悪意のあるSVGペイロードを介して、CobaltStrike <= 4.7.1に対するリモートコード実行を可能にします。
 mwielgoszewski/python-paddingoracle
ポータブルなパディングオラクルエクスプロイトAPI
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…
 opaxial/cve-2026-9830
CVE-2026-9830 概念验证
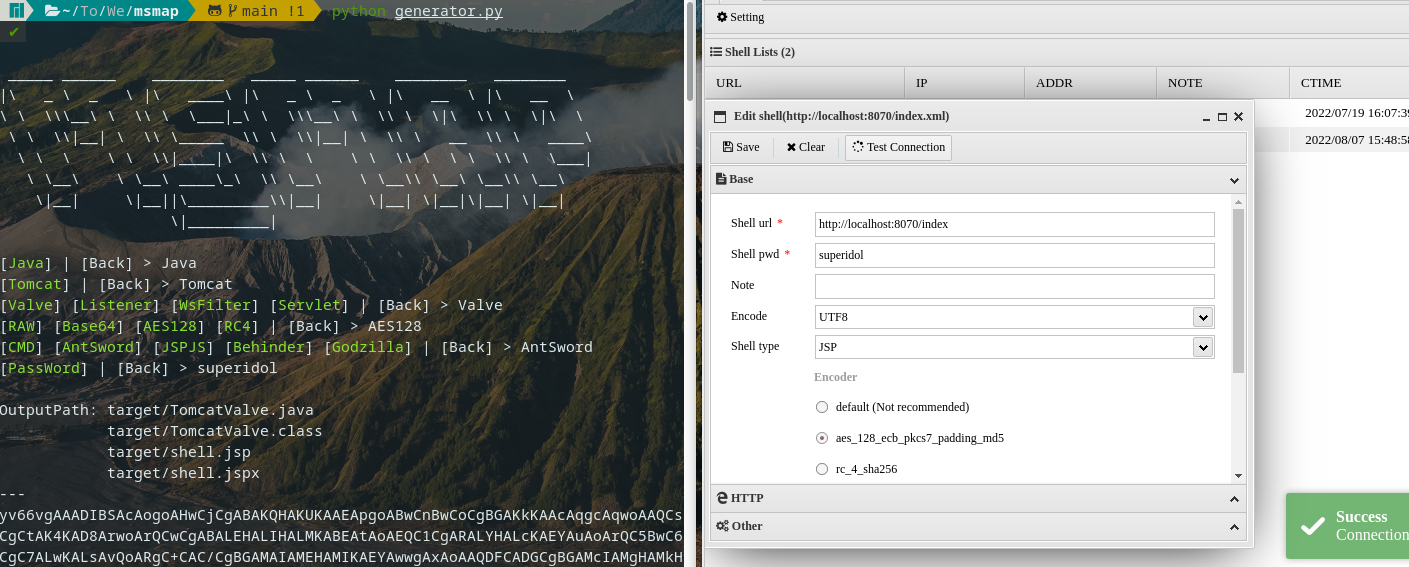 hosch3n/msmap
Javaコンテナ(Tomcat、Spring、WebLogic)をサポートするモジュラー型メモリWebシェル生成ツール。複数のシェルタイプ、エンコーダー、自動コンパイル機能を備え、ポストエクスプロイテーションのペネトレーションテストに使用します。
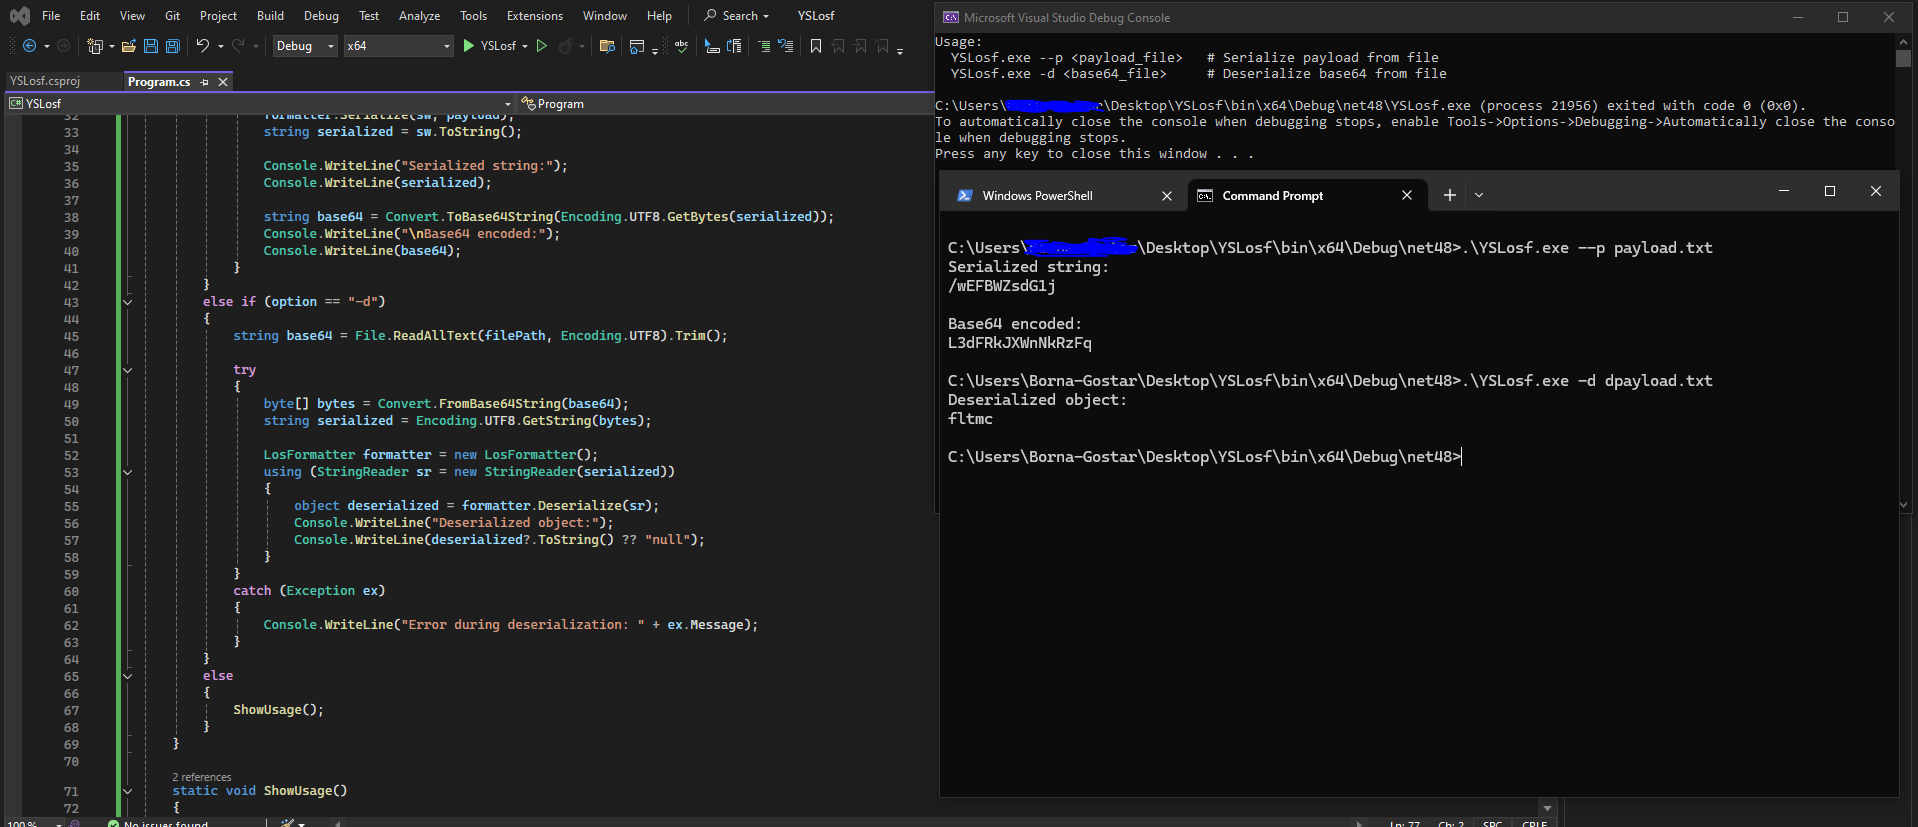 soltanali0/cve-2025-53770-exploit
SharePoint WebPartインジェクションエクスプロイトツール
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 tarlogicsecurity/chankro
disable_functions と open_basedir を回避するためのツール
 zierax/grafana-final-scanner
公開されているすべてのCVEを1つのスクリプトにまとめたGrafanaスキャナで、Grafanaのテストをより簡単にするためのツールです。
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - あなたのfake-APのニーズすべてに応えます!
 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 raghavd3v/crlfsuite
最も強力なCRLFインジェクション(HTTPレスポンス分割)スキャナー。
 codewatchorg/sqlipy
SQLiPyは、SQLMap APIを使用してSQLMapを統合するBurp Suite用のPythonプラグインです。
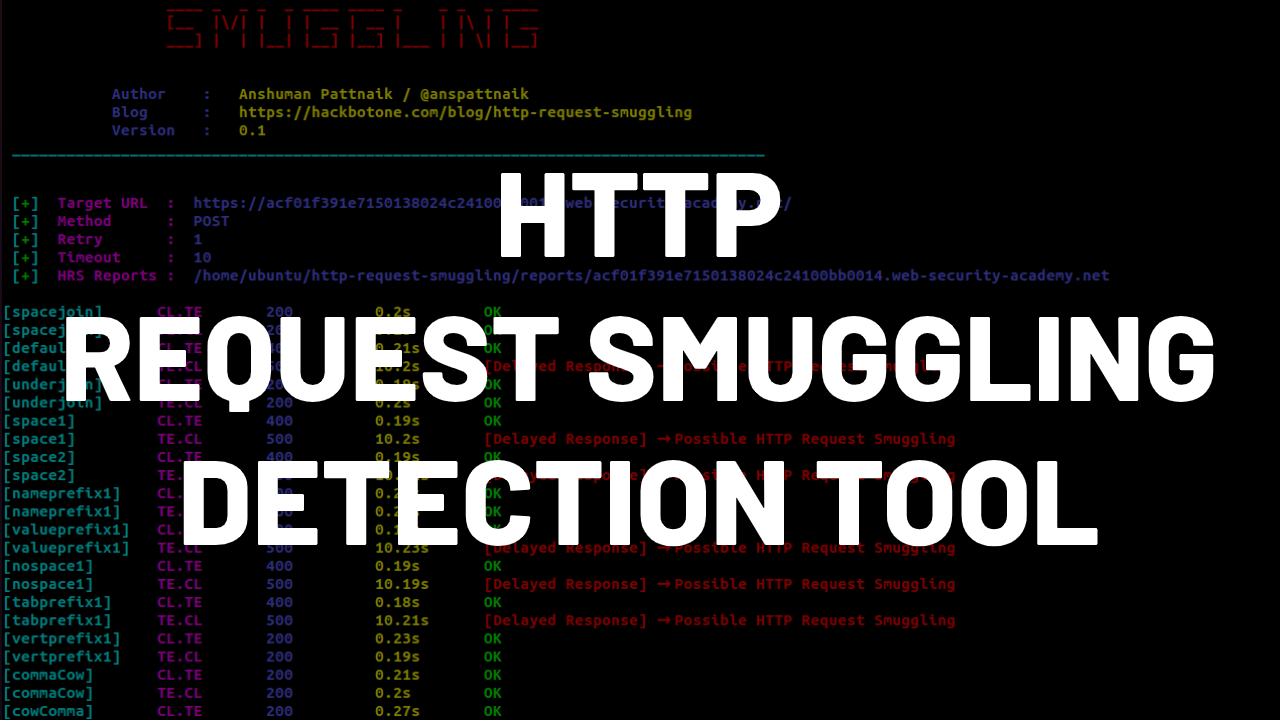 anshumanpattnaik/http-request-smuggling
タイムディレイ分析を使用してHTTPリクエストスマグリングの脆弱性を検出するCLIツール。自動セキュリティテストのために組み込みのCL.TEおよびTE.CLペイロードを備えています。








