
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 raghavd3v/crlfsuite
最も強力なCRLFインジェクション(HTTPレスポンス分割)スキャナー。
 codewatchorg/sqlipy
SQLiPyは、SQLMap APIを使用してSQLMapを統合するBurp Suite用のPythonプラグインです。
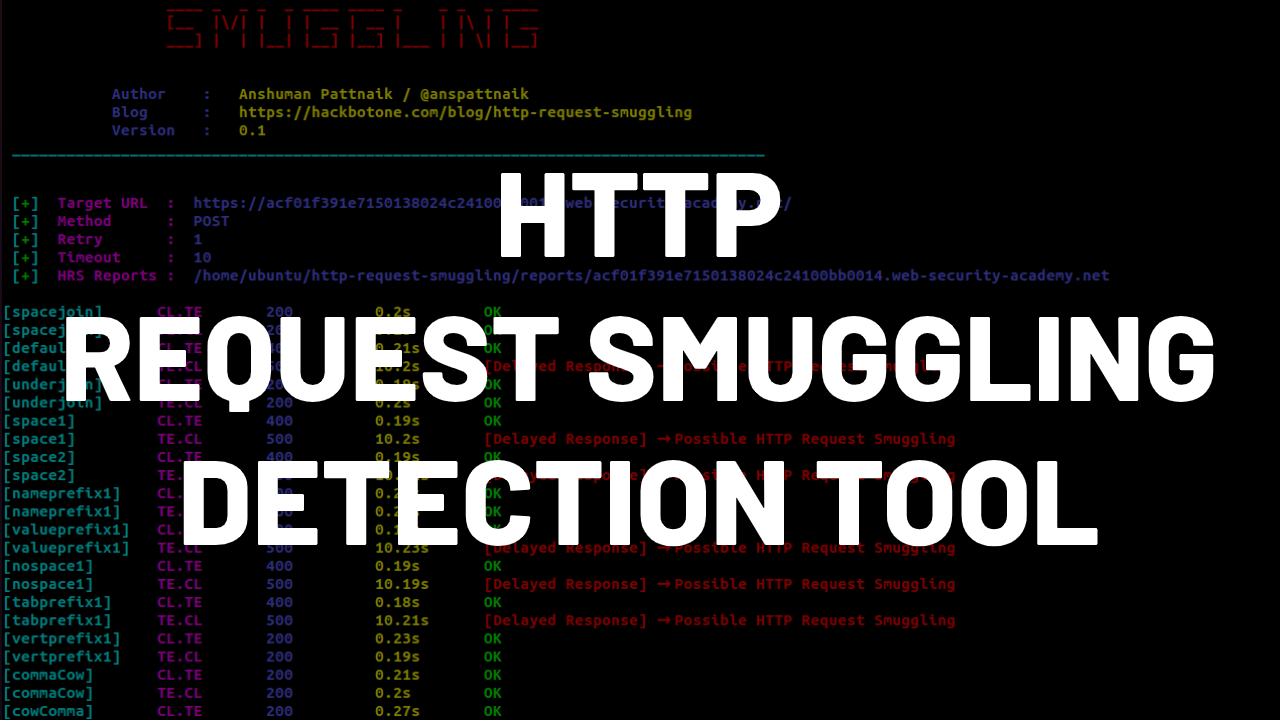 anshumanpattnaik/http-request-smuggling
タイムディレイ分析を使用してHTTPリクエストスマグリングの脆弱性を検出するCLIツール。自動セキュリティテストのために組み込みのCL.TEおよびTE.CLペイロードを備えています。
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念実証: SECURITY-1266 / CVE-2019-1003000 (Script Security)、CVE-2019-1003001 (Pipeline: Groovy)、CVE-2019-1003002 (Pipeline: Declarative)
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE用の修正版CVE-2022-30190エクスプロイトツール。カスタムdocxテンプレートサポート、バイナリ/コマンド実行モード、リモートペイロード配信用の組み込みHTTPサーバーを備える。
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 ridter/cve-2020-0688
cve-2020-0688
 yasserbdj96/hiphp
PHPベースのバックドアツール。HTTP/HTTPS経由でリモートWebサイトを制御します。ファイル管理、コマンド実行、Tor接続を可能にし、パスワード保護されたアクセスを備えています。
 synacktiv/eos
Enemies Of Symfony - デバッグモードのSymfony略奪ツール
 mandatoryprogrammer/xssless
Python製の自動XSSペイロード生成ツール。
 aiminsun/cve-2021-36260
一部のHikvision製品のWebサーバーに存在するコマンドインジェクションの脆弱性。不十分な入力検証により、攻撃者は悪意のあるコマンドを含むメッセージを送信することで、この脆弱性を悪用してコマンドインジェクション攻撃を仕掛けることができます。
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938、スキャナツール
 kleiton0x00/ppmap
GOで書かれたスキャナー/エクスプロイテーションツールで、既知のガジェットを悪用してクライアントサイドのプロトタイプ汚染からXSSへと発展させる。
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 volkandindar/agartha
A Burp Suite extension for identifying injection flaws (LFI, RCE, SQLi), authentication/authorization issues, and HTTP 403 access violations. It…
 shack2/javaserializetools
Java逆シリアル化脆弱性悪用ツールV1.0 Java逆シリアル化関連の脆弱性をチェックするツール。JDK 1.8+NetBeans8.2を使用して開発されており、ソフトウェアを実行するにはJDK 1.8以降をインストールする必要があります。 対応:weblogic…
 woodpecker-appstore/log4j-payload-generator
Log4j JNDIインジェクション用ペイロードジェネレーター








