#1

 ill-deed/cve-2025-34085-multi-target
CVE-2025-34085に影響を受けるWordPressプラグイン「Simple File List」向けの、マルチターゲット・未認証RCEスキャナ。大量のターゲットセットに対して、PHPウェブシェルのアップロード、リネーム、トリガーを行います。
 sachinart/cve-2026-41940-cpanel-0day
CVE-2026-41940 最新のcPanel & WHM 0day - Chirag Artani氏により、7000万のウェブサイトが露出する可能性
 themehackers/cve-2025-55182
React Server Components (RSC) における重大なリモートコード実行(RCE)脆弱性。また、脆弱性を安全にテストし理解するための現実的な「Lab Environment」も含まれています。
 knqyf263/remic
アプリケーション依存関係における公に公開された脆弱性を検出するための脆弱性スキャナ
 oligocybersecurity/shelltorchchecker
TorchServe インスタンスが CVE-2023-43654 に対して脆弱かどうかをチェックするツール
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
Citrix NetScaler CVE-2026-88772 用の検出アーティファクトジェネレーター。リモートコード実行を検証するために DTLS 事前認証バッファオーバーフローペイロードを生成します。
 sobri3195/-pegasus-suite
1000以上のペネトレーションテストおよびセキュリティアセスメントツールを備えた包括的なセキュリティツールキット。
 vulpecuna/cve-2026-87902
CVE-2026-87902 の Python PoC。get_page_template() を介した認証不要の WordPress パストラバーサル RCE で、バージョンフィンガープリンティング、テーマチェック、オプションのファイルインクルードを備えています。
 vitaliy-grigoriev/protocol-analyzer
ネットワークプロトコル向けファジングテストフレームワーク。
 adarshvs/cve-2020-3580
CVE 2020 3580の自動バルクIPまたはドメインスキャナー。Cisco ASAおよびFTD XSSハンター。
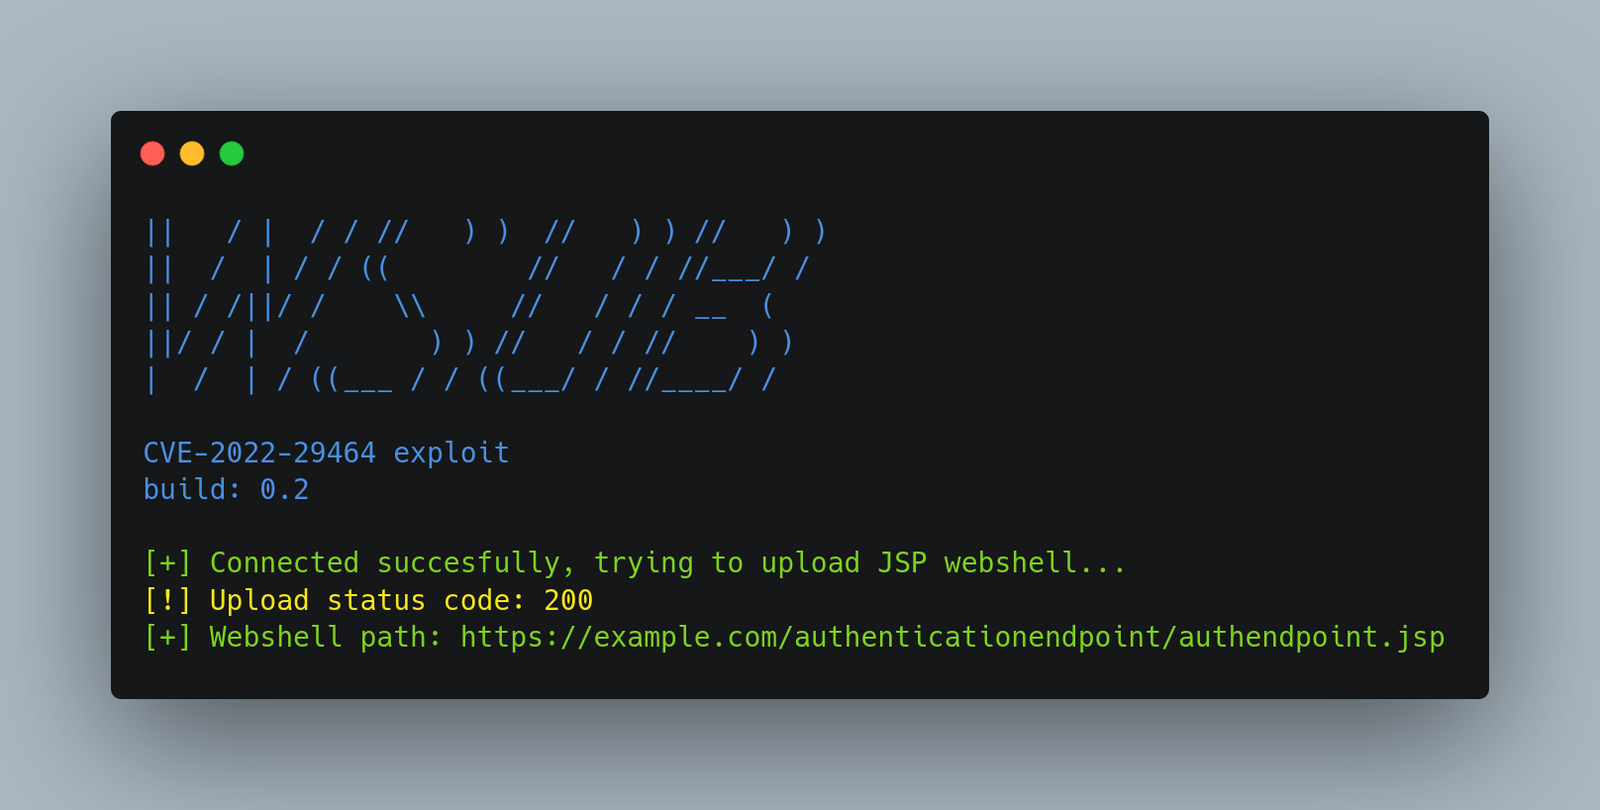 dsssssssm/wsob
Pythonエクスプロイトツール for CVE-2022-29464。ディレクトリトラバーサルを介して、脆弱なWSO2製品に対して無制限のファイルアップロードとリモートコード実行を可能にします。
 coinbase/salus
すべてのコントリビューターの皆様には、9月21日のメンテナンス以降、このリポジトリの*新しいコピー*をクローンしていただくようお願いいたします。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
 yojiwatanabe/networkalarm
ローカルネットワークトラフィックを監視し、潜在的なセキュリティ脆弱性を検出するツール。nmapスキャン、Niktoスキャン、平文で送信される認証情報、Shellshock攻撃の可能性をユーザーに警告します。現在、ライブ監視とネットワークキャプチャ(pcap)スキャンをサポートしています。
 ajutamangdev/hatiyar
モジュール式侵入テストフレームワークであり、Metasploit風の対話型シェル、事前構築済みCVEエクスプロイトモジュール、および許可されたセキュリティ評価のためのクラウド/ネットワーク偵察機能を備えています。
 atea-redteam/cve-2023-20198
CVE-2023-20198 チェックスクリプト
 0xinfection/pewswitch
FreeSWITCH 向けのスキャンおよびエクスプロイトツールキットで、CVE-2021-37624 と CVE-2021-41157 に対応しています。