
 #1

 bigb0x/cve-2024-6387
Bulk Scanning Tool for OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 など。
 hynekpetrak/detect_bluekeep.py
TLS/SSLおよびx509サポートを備えた、bluekeep脆弱性(CVE-2019-0708)を検出するPythonスクリプト
 cyberark/pwnkit-hunter
PwnKit-Hunterは、システムがCVE-2021-4043(別名PwnKit)に対して脆弱かどうかを確認するのに役立ちます。
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 ヒープメモリリークスキャナー | OP_COMPRESSED zlib 脆弱性 | バグバウンティ&レッドチームツール
 mathiasreker/blmvuln
PrestaShopウェブサイトにおける重大なセキュリティ脆弱性 - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
CVE-2019-11932のエクスプロイト。悪意のあるGIFファイルを介したWhatsAppのリモートコード実行の脆弱性。概念実証コードと技術詳細を含む。
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 大量脆弱性チェッカー
 0xcyberstan/cve-2026-42533-config-scanner
「complex_value two-pass capture-clobbering」バグ(regex map + regex capture → ヒープオーバーフロー / 情報漏洩)に対して脆弱な nginx 設定を検出する静的設定スキャナ。
 0dteam/cve-2024-22024
Ivanti Connect Secure における CVE-2024-22024 の脆弱性を確認する
 robert-auger/safer-dependencies
AIコーディングアシスタント向けの自動依存関係セキュリティレイヤー。npm、PyPI、RubyGems、Maven、Go、Rustエコシステム全体で、パッケージのCVE、タイポスクワッティング、放置、バージョン経年問題、ハッシュ整合性を監査します。
 cspf-founder/red-clippy
オープンソースのペンテスト管理ツールで、AIエージェントによる運用を目的として構築されています。
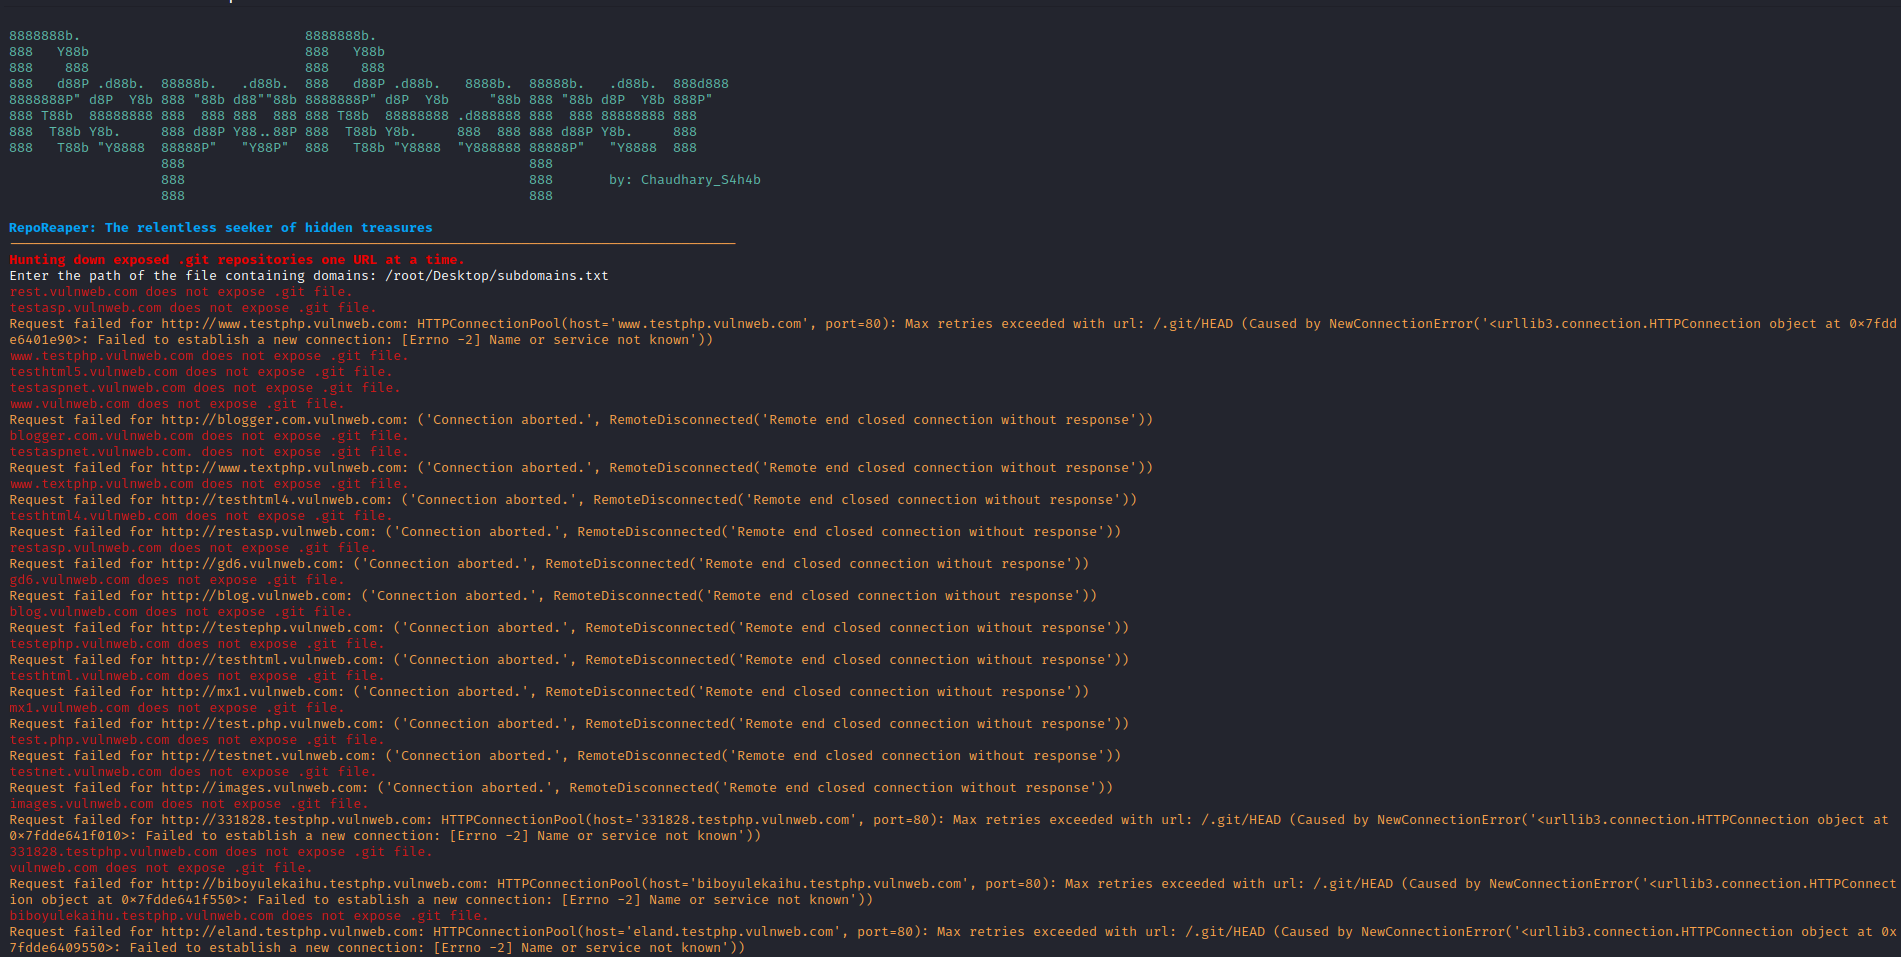 chaudharyarjun/reporeaper
公開された.gitリポジトリをドメインやサブドメイン全体で自動的にスキャンし、セキュリティ監査やバグバウンティハンティングのために機密情報漏洩を迅速に検出するツールです。
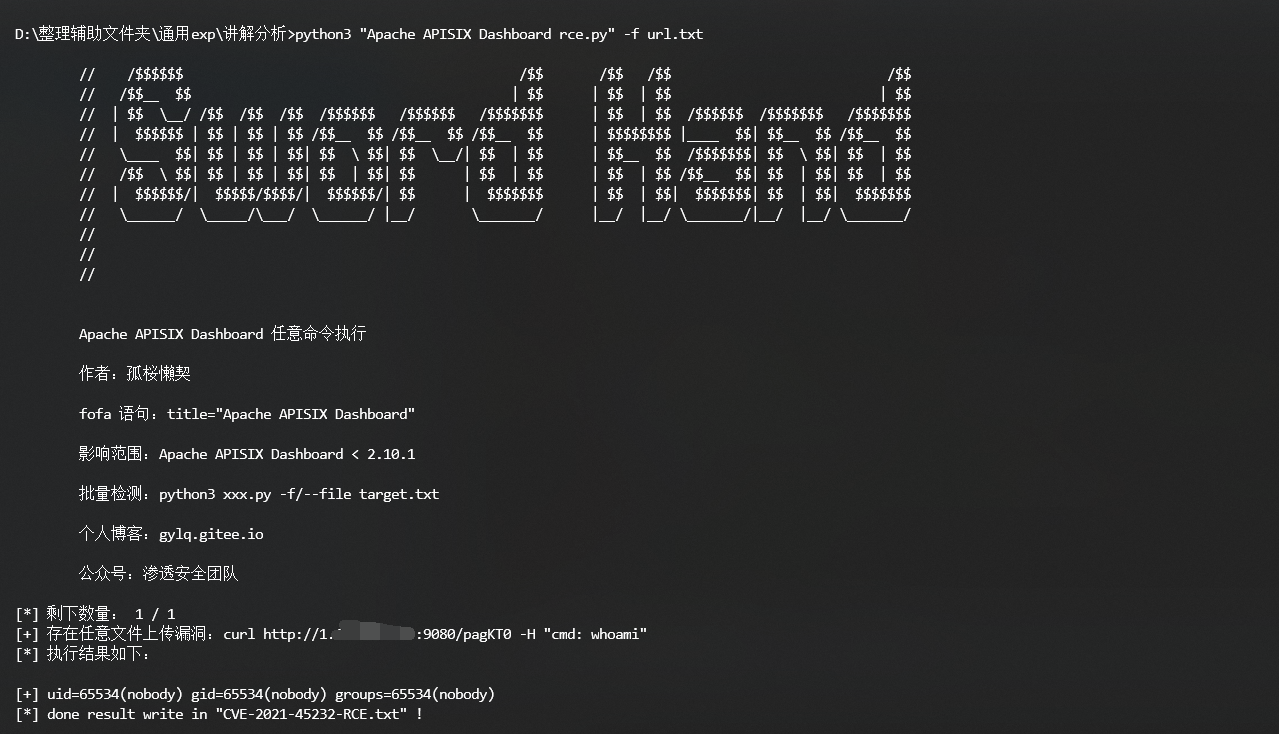 gylq/cve-2021-45232-rce
マルチスレッド対応のバッチ脆弱性スキャナで、CVE-2021-45232を対象とし、FOFAクエリ対応のApache APISIX Dashboard RCEを標的とします。
 ryandamour/crlfmap
CRLFMapは、HTTP Splittingの脆弱性を発見するためのツールです。
 3ndg4me/cve-2020-3452-exploit
基本的なスキャナで、CVE-2020-3452を悪用してCISCO ASAアプライアンスのWebディレクトリ内の標準ファイルを列挙します。
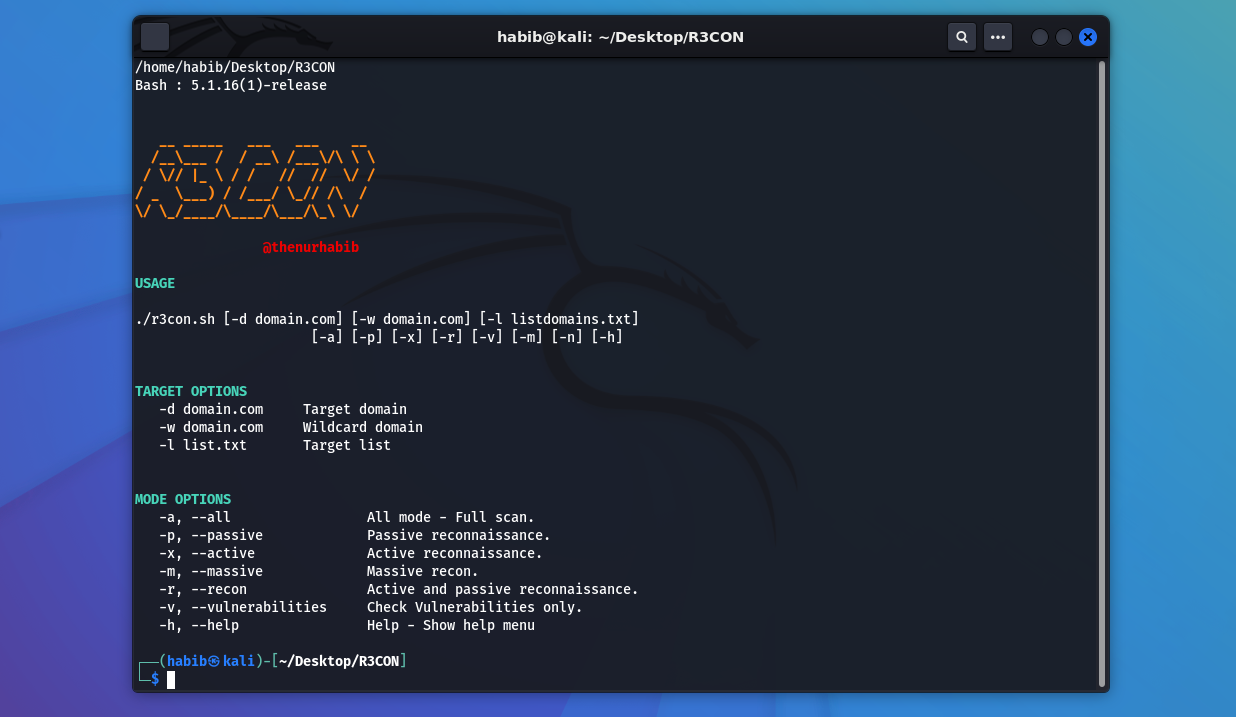 thenurhabib/r3con
多機能 Web 偵察 & 脆弱性スキャナーツール
 logisek/huntcyberark
CyberArk セキュリティ監査









