#1

 agentsid-dev/agentsid-scanner
MCPサーバー向けセキュリティスキャナー。認証、権限、インジェクションリスク、ツールの安全性を評価。エージェントセキュリティの灯台。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
xz-utilsのCVE-2024-3094を検出および修復するためのシェルスクリプトとAnsibleプレイブック。パッケージバージョンをチェックし、セキュアなリリースにアップグレードまたはダウングレードし、Linuxサーバー全体で修正を自動化します。
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
Pythonベースのスキャナおよびエクスプロイトで、Apache Struts2 S2-062(CVE-2021-31805)のリモートコード実行に対応し、バッチスキャンとコマンド実行をサポートします。
 immune-gmbh/tpm-vuln-checker
TPMの脆弱性をチェックします
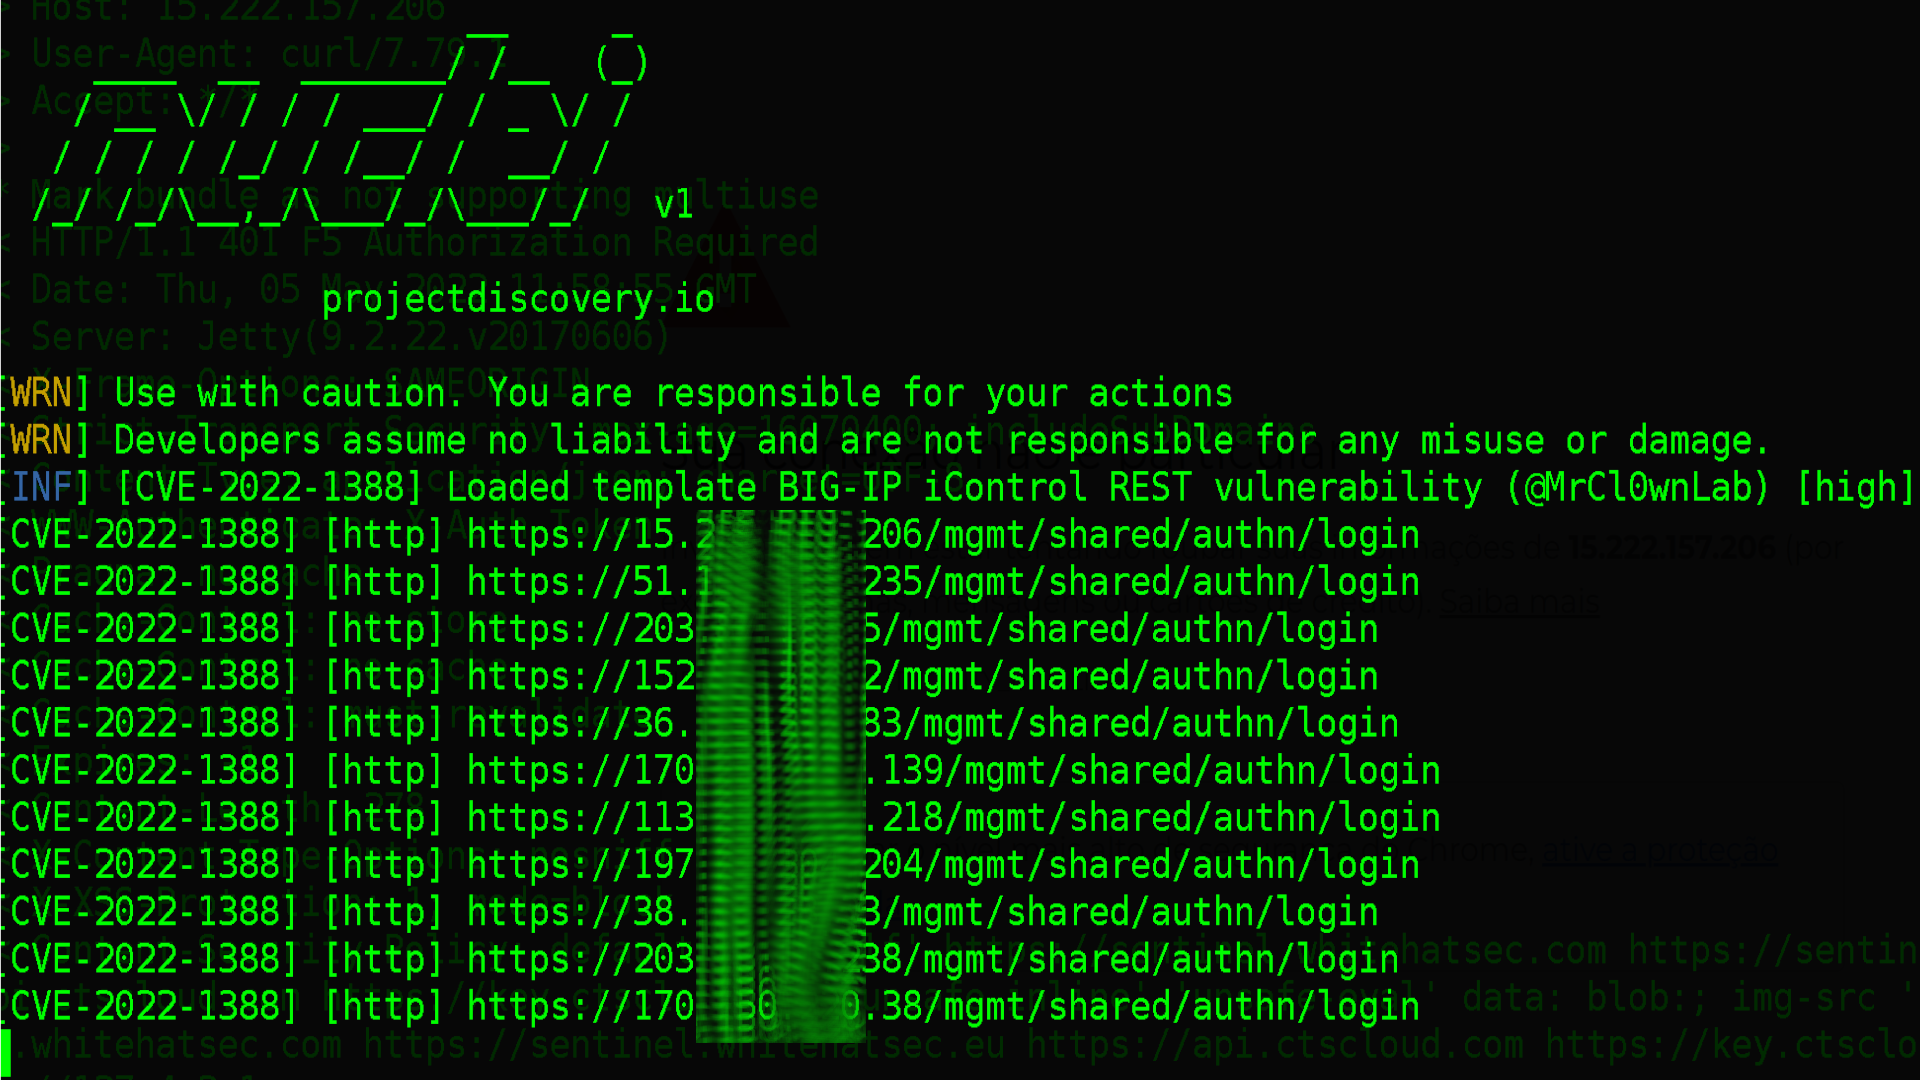 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
この脆弱性により、管理ポートおよび/またはセルフIPアドレスを介してBIG-IPシステムにネットワークアクセスできる認証されていない攻撃者が、任意のシステムコマンドを実行したり、ファイルを作成または削除したり、サービスを無効にしたりする可能性があります。データプレーンへの影響はなく、これはコントロー…
 onapsis/cve-2020-6287_recon-scanner
SAP NetWeaver Java アプリケーションにおける CVE-2020-6287 (RECON) 向けブラックボックス型脆弱性スキャナおよび侵害指標(IoC)アナライザ。迅速な露出評価とログベースのフォレンジック調査を可能にします。
 owasp/abap-code-scanner
ABAPコードアナライザー
 shadow0ps/cve-2023-20198-scanner
これは、CVE-2023-20198およびCVE-2023-20273の影響を受けるCisco IOS XE WebUI上のインプラントを特定するために設計されたウェブシェルフィンガープリンティングスキャナーです。
 sensepost/cve-2025-64446
FortiNet の脆弱性 CVE-2025-64446 用のスキャナー
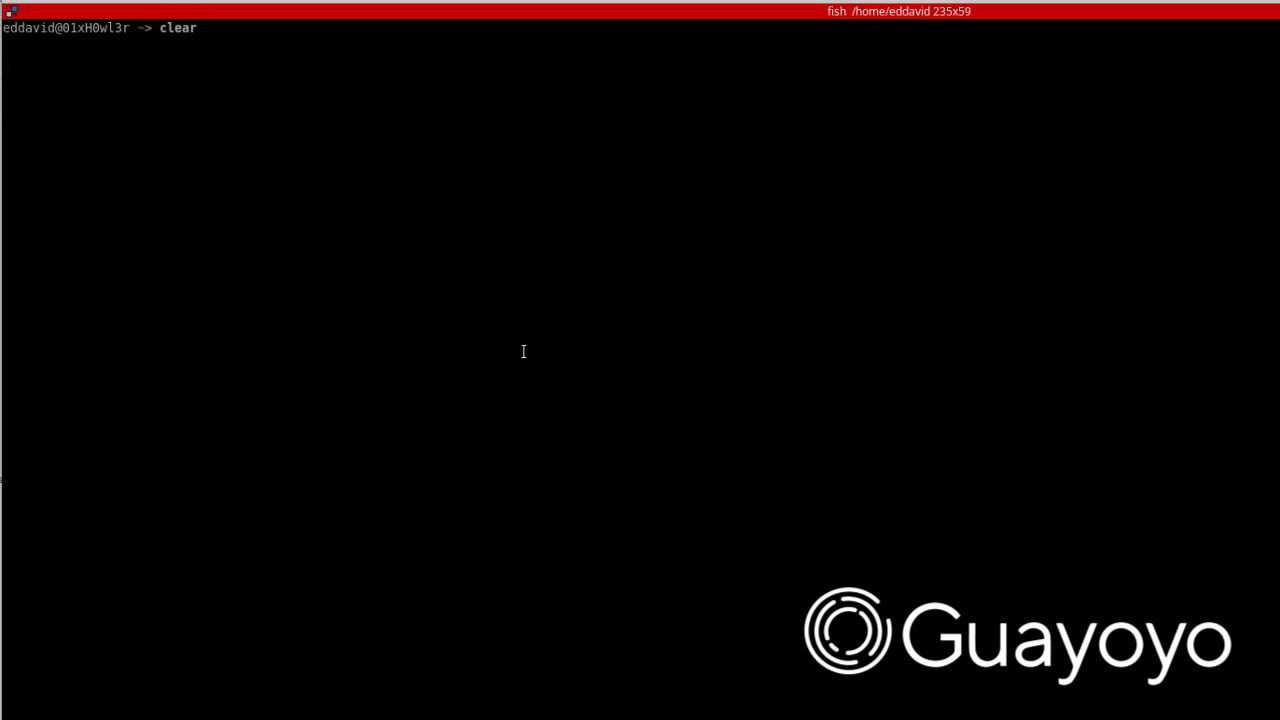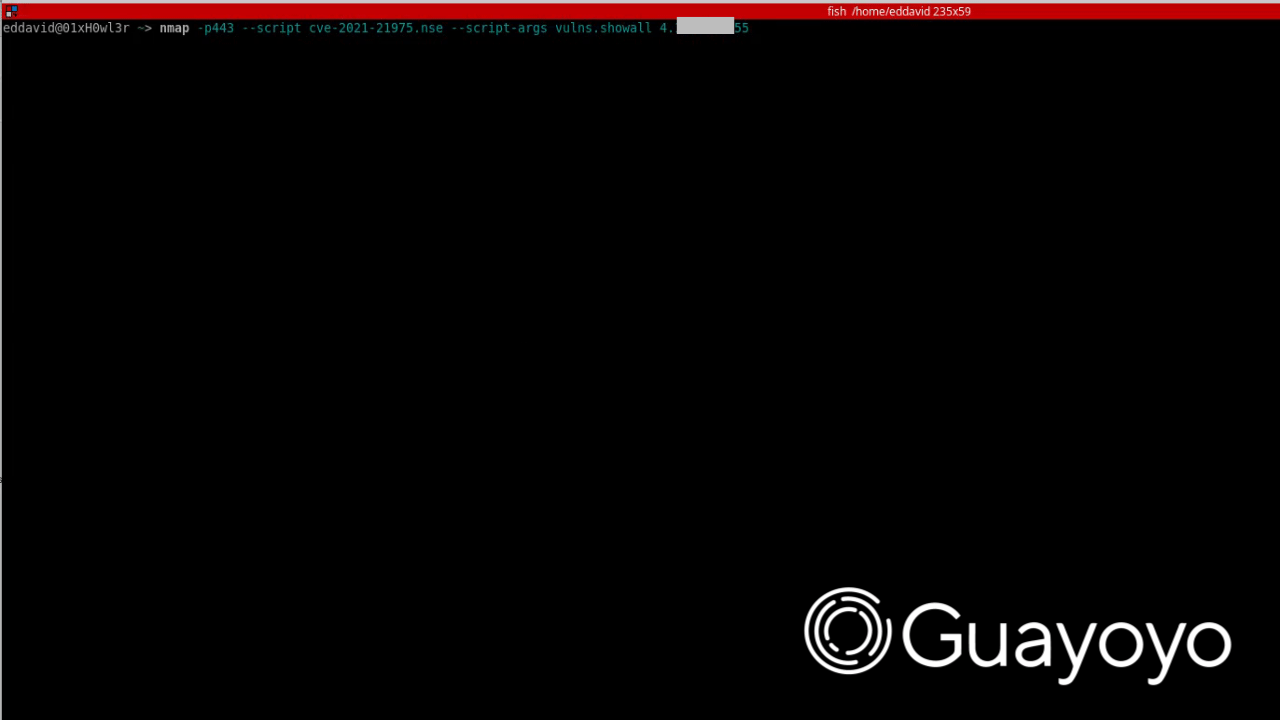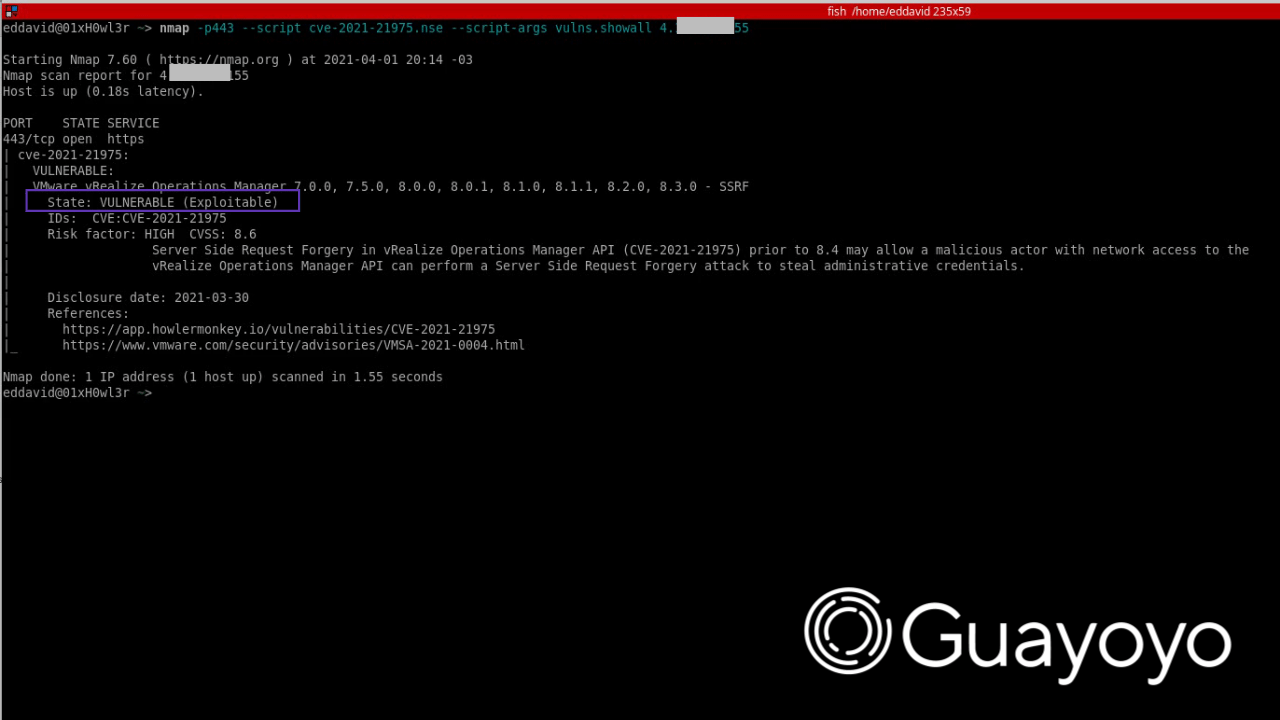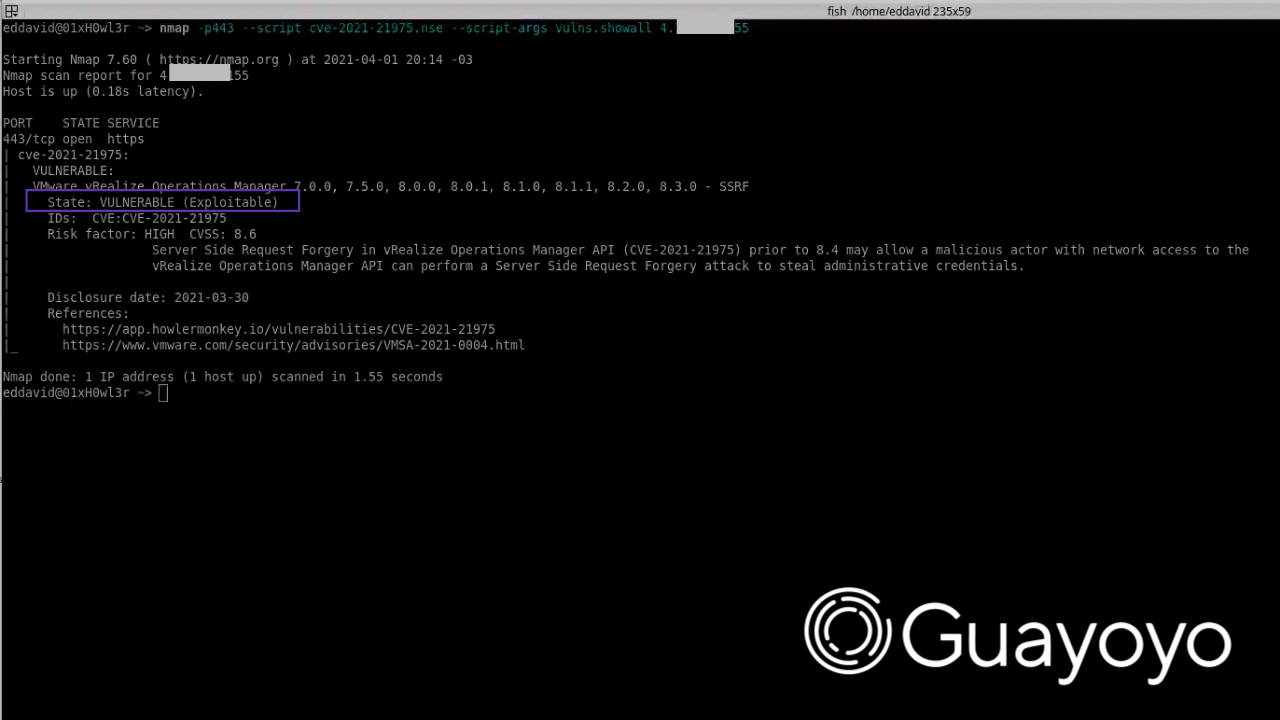 guayoyocyber/cve-2021-21975
CVE-2021-21975 の脆弱性を確認するための Nmap スクリプト
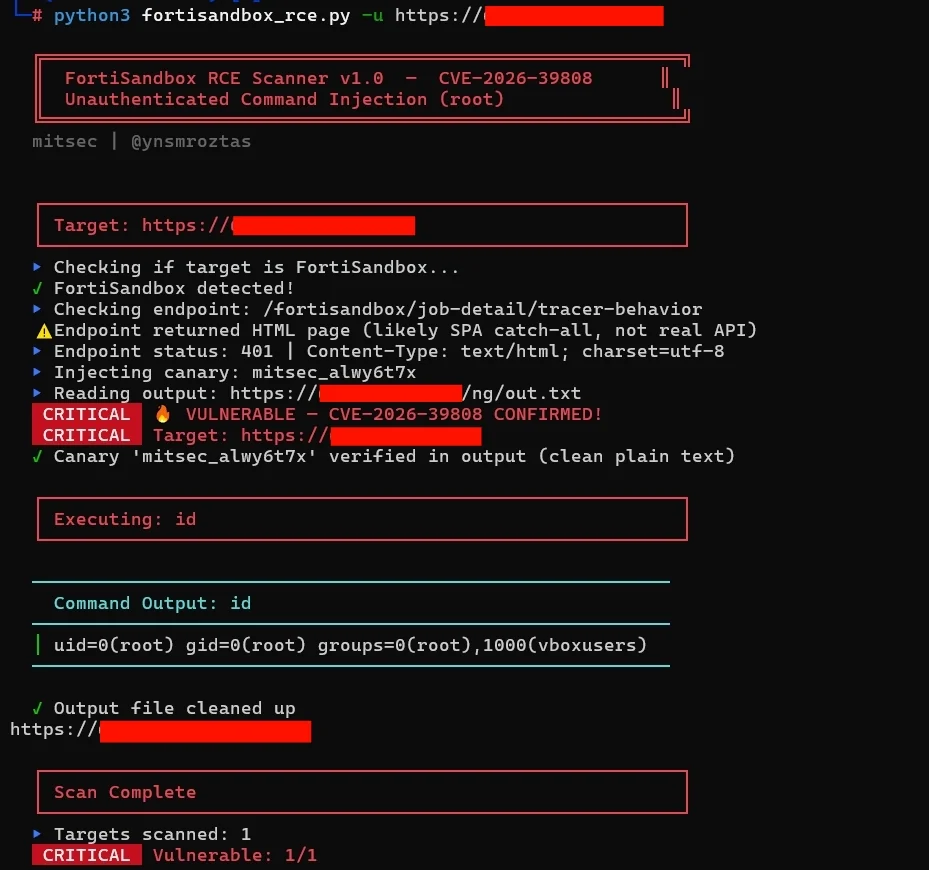 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
未認証のRCEスキャナー。FortiSandbox CVE-2026-39808向けで、カナリアベースの検証、コマンド実行、パイプライン統合による大規模スキャンを備えています。
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 未認証SQLインジェクションバッチスキャンPoC。Jeecg-BootはSpring BootとJeecg-Boot-Plusに基づく高速開発プラットフォームで、最新のjeecg-boot 3.5.0で複数のSQLインジェクション脆弱性が発見されました。
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Pythonベースの検出アーティファクトジェネレーター。CVE-2025-57819を悪用し、FreePBXの事前認証RCEをSQLインジェクションと認証バイパスを介して行い、ウェブシェルを展開したりバックドアユーザーを作成したりします。
 ethicalhackingplayground/crlfmap
CRLFMapは、HTTPスプリッティングの脆弱性を見つけるためのツールです。
 murphysecurity/libwebp-checker
脆弱なlibwebp(CVE-2023-4863)を見つけるためのツール
 chen-keinan/mesh-kridik
KubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。