
 #1

 jeromeyoung/log4j2burpscanner
CVE-2021-44228、log4j2用Burpプラグイン Java版。dnslogはdnslog.cn以外のドメインを選択
 sinkmanu/cookiescanner
複数のサイトでCookieフラグを確認するためのツール
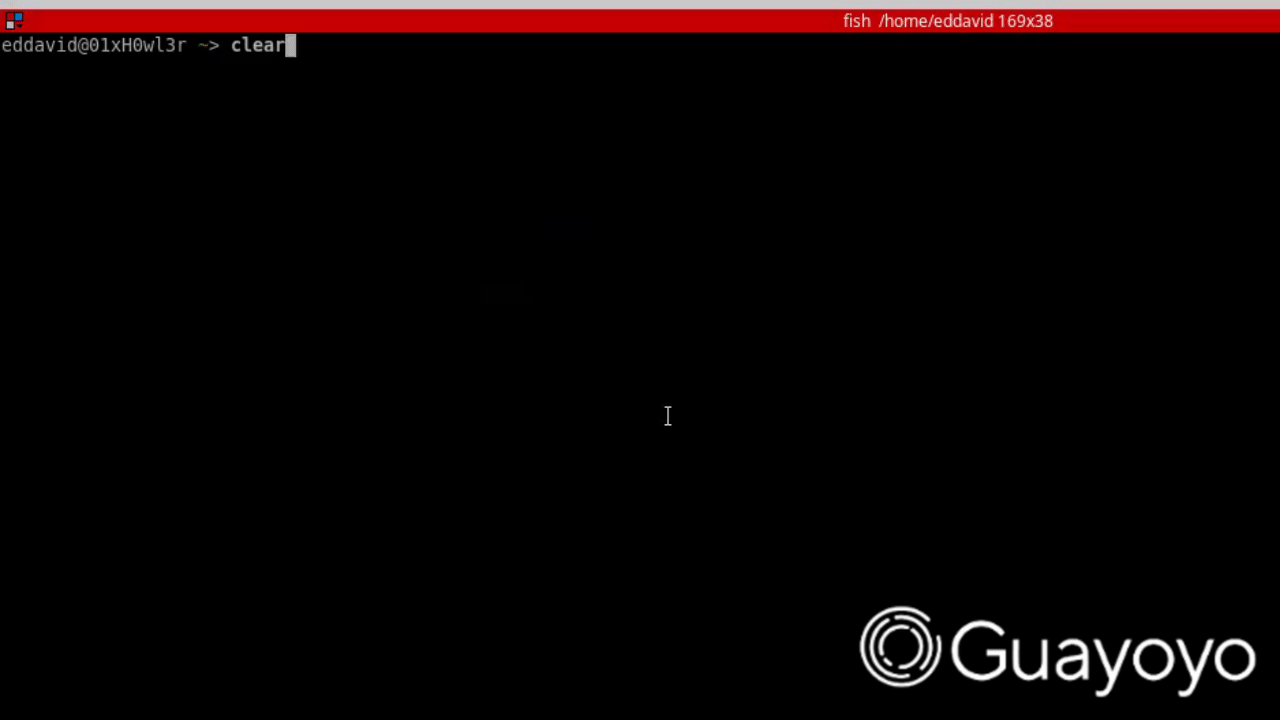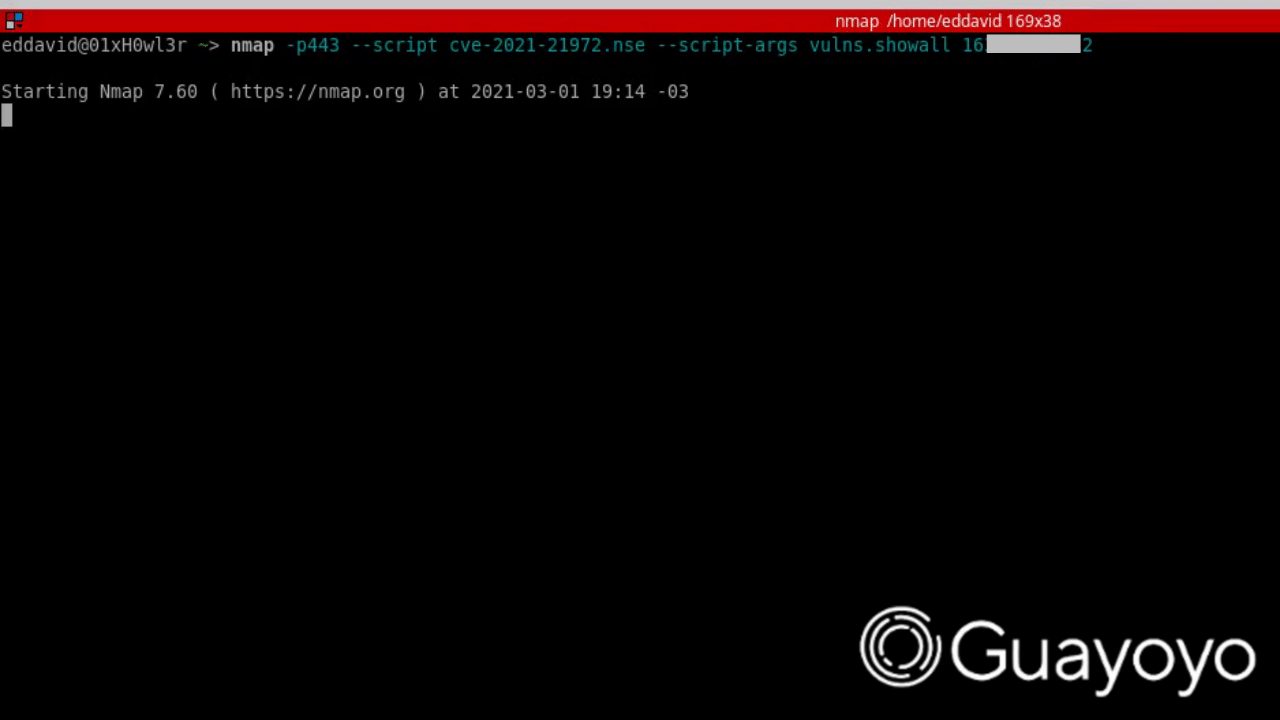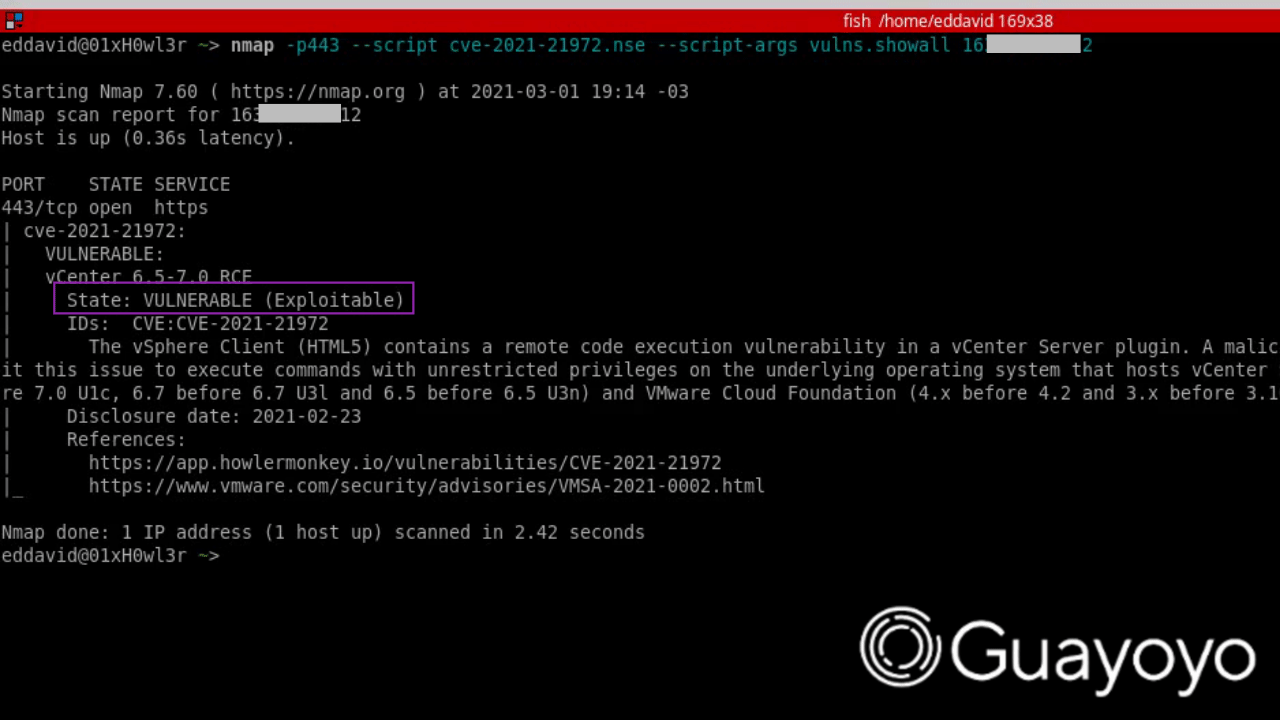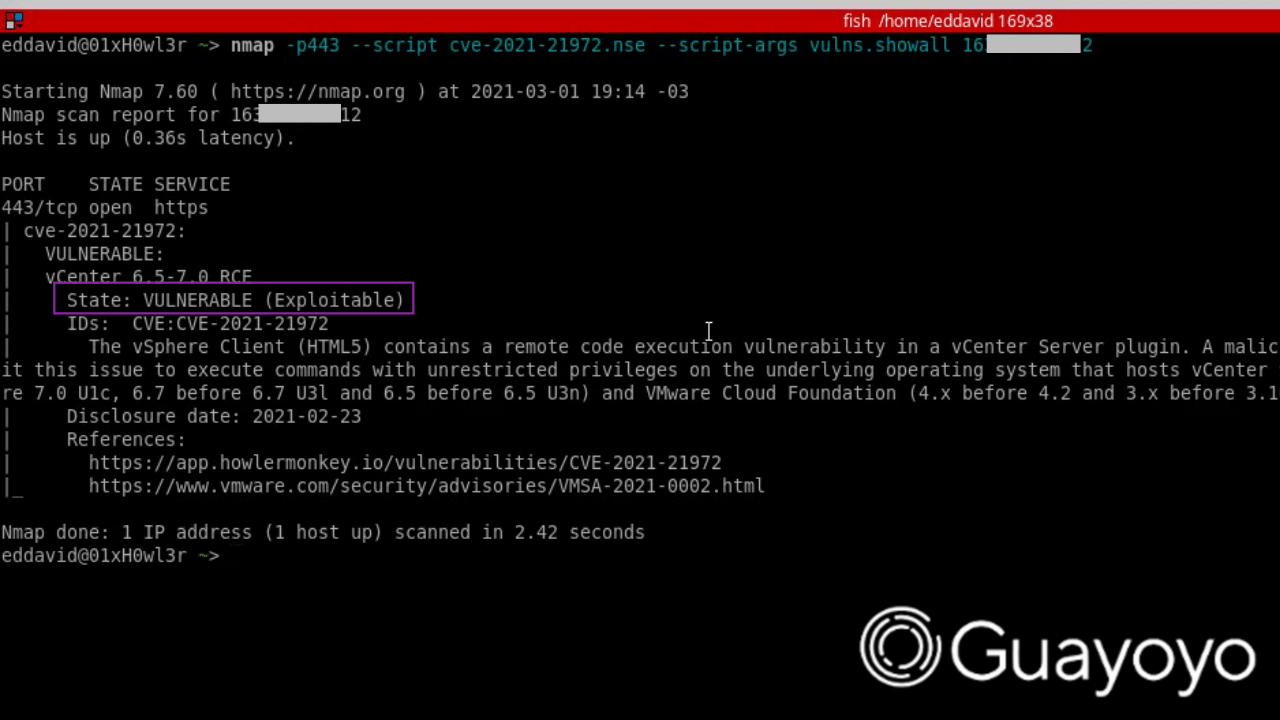 guayoyocyber/cve-2021-21972
CVE-2021-21972の脆弱性を確認するためのNmapスクリプト
 iriscouch/audit_couchdb
CouchDBサーバーにおける大小のセキュリティ問題を検出します
 yslxotwod/wifisting
GTK4 ワイヤレスセキュリティツールキット。Wi-Fi、Bluetooth、RF、Zigbee、NFC、ルーター側攻撃向けの57個のスタンドアロンシェルモジュールに加え、MITM、偵察、キャプチャ解析、キルチェーン自動化を備えています。
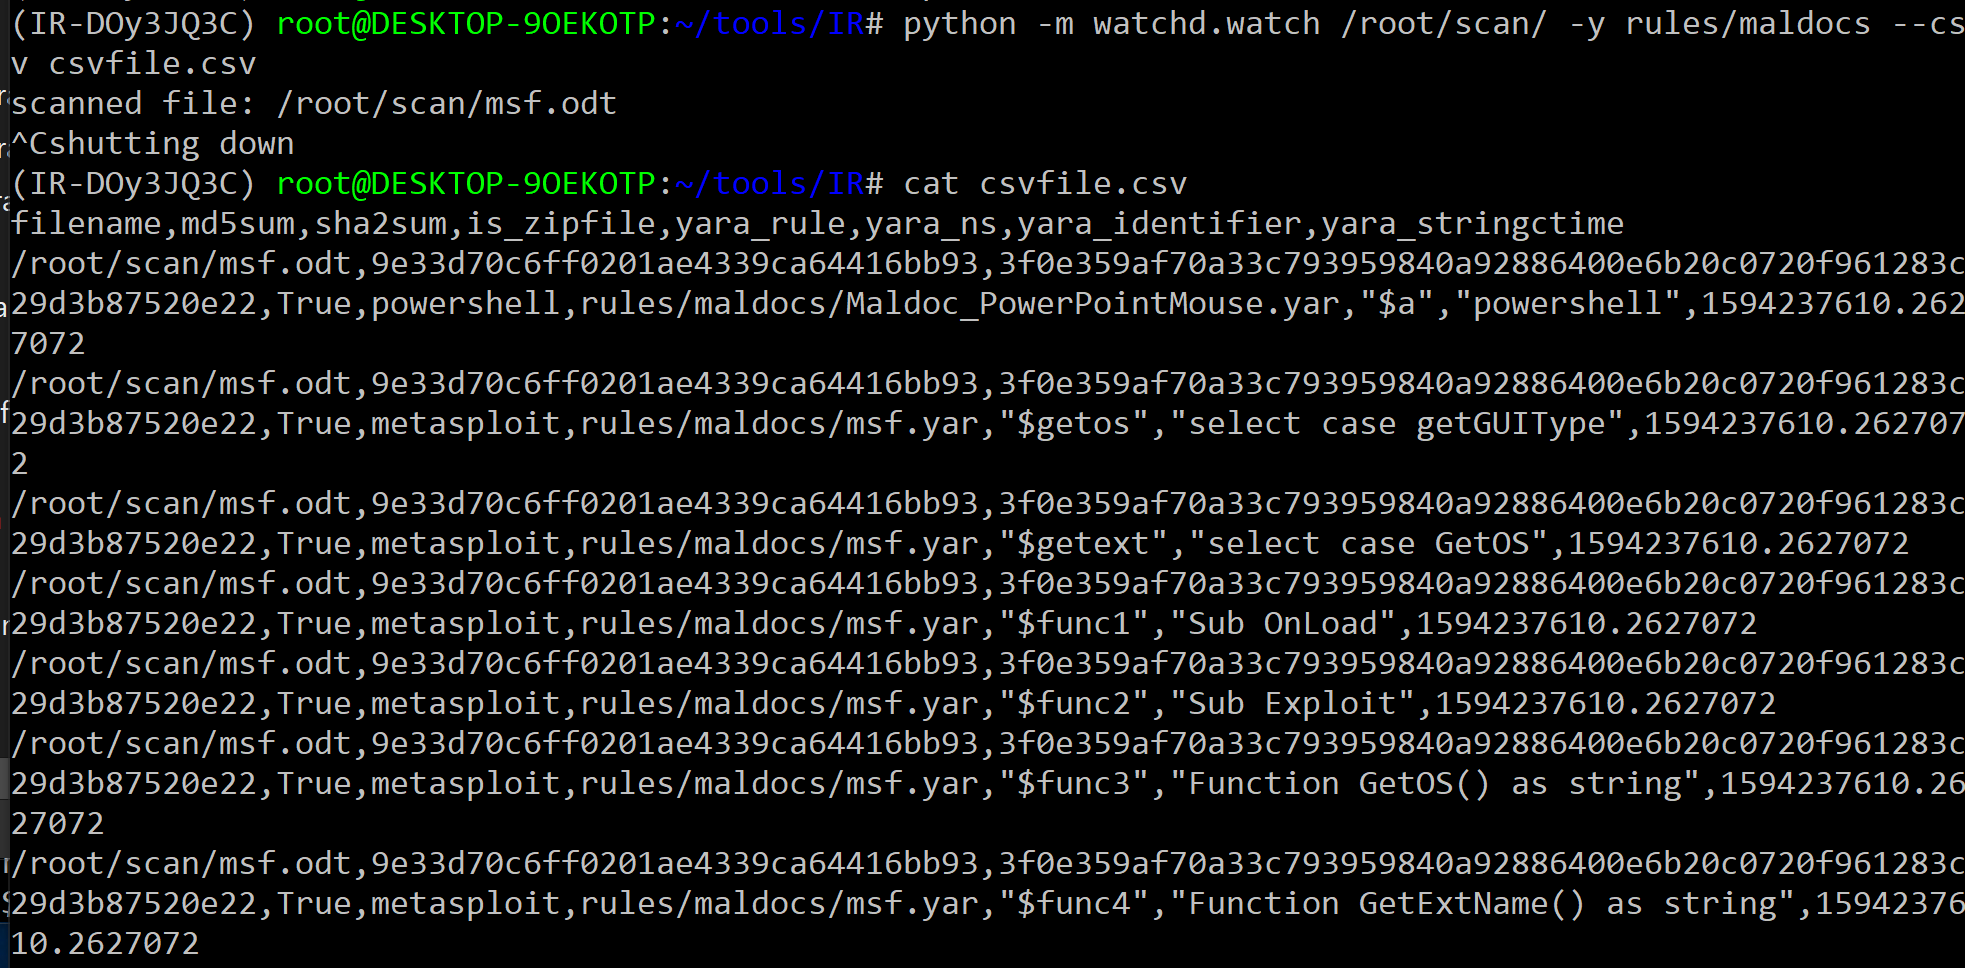 oxiqa/irfuzz
YARAベースのファイルスキャナーで、ディレクトリを監視し、ドキュメントアーカイブ内のマルウェアを検出し、SIEM統合のためにCSV結果を出力します。
 off-by-1-labs/flawed
埋め込み欠陥を持つFix-Likeアーティファクト
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882およびCVE-2025-61884の検出
 ayushpriya10/imdshift
AWSワークロードのIMDSv1からIMDSv2への移行を自動化し、SSRF攻撃を軽減します。EC2、ECS、EKS、LightsailなどでのIMDSv1の使用を検出し、ホップ制限の更新やSCPの推奨事項を提供します。
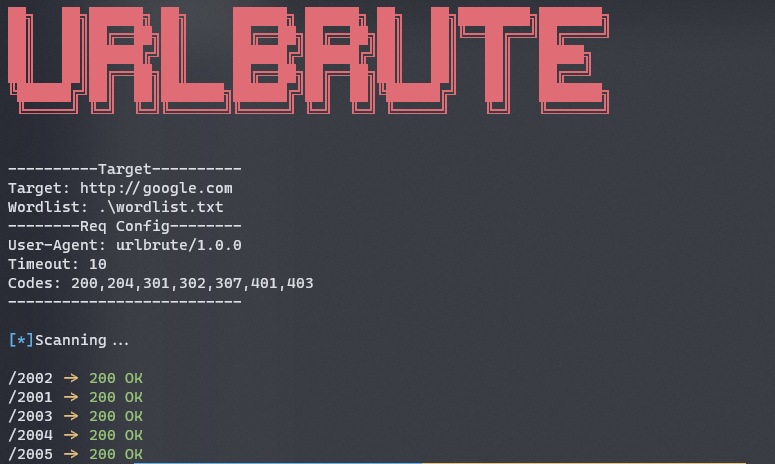 reddyyz/urlbrute
GoLangで開発されたディレクトリ/サブドメインスキャナー。
 owasp/vulnreach
ランタイム対応のSCA — インストールされているだけでなく、実際に到達可能なCVEを証明します。
 noptrix/nullscan
モジュール式のフレームワークで、セキュリティテストを連鎖・自動化するために設計されています。
 manhnho/shellsum
防御ツール - md5sumを使用してローカルディレクトリ内のウェブシェルを検出します
 nccgroup/amfdser-ngng
デシリアライズされたAMFオブジェクトを取得し、Xtreamライブラリを使用してXMLにエンコードするBurp Extenderプラグイン。
 incogbyte/laravel-phpunit-rce-masscaner
Laravel phpunit RCE(CVE-2017-9841)用のマススキャナー。IPレンジおよびホスト名リストでのスキャンをサポートし、複数ターゲットにわたる標的型脆弱性検出に対応しています。
 owasp/sapkiln
OWASP SAPKilnは、SAPシステムのセキュリティ強化と監査を効果的に行うために設計されたグラフィカルユーザーインターフェース(GUI)ツールです。
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965のバッチ非破壊検出









