#1
 halencarjunior/sss3
公開アクセス可能でリスト権限を持つバケットを対象にドメインリストをテストし、クラウド侵入テスト向けに結果をエクスポートする自動S3バケットセキュリティスキャナー。
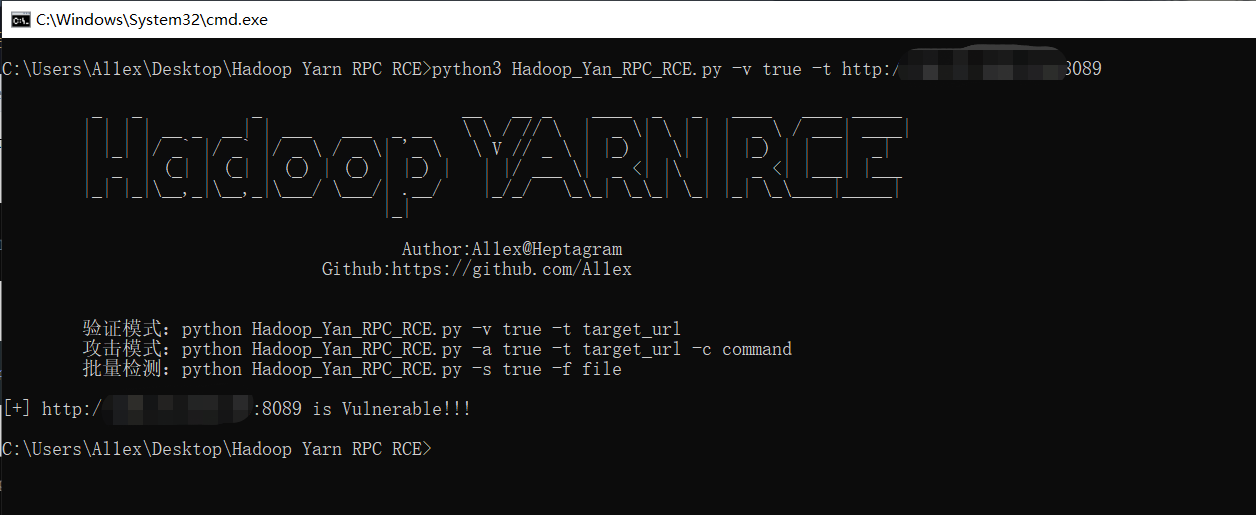 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop YARN ResourceManager 未認証RCE
 jay123anta/laravel-threat-detection
SQLインジェクション、XSS、RCE、ボットスキャナー、175以上の攻撃パターンを検出・記録するパッシブなLaravelミドルウェア。内蔵ダッシュボード、Slackアラート、REST API、地理情報エンリッチメントを搭載。WAFではなくIDS。
 lucab85/log4j-cve-2021-44228
Ansibleプレイブックで、Red HatのLog4j検出スクリプトを自動化し、GPG検証付きでLinuxホストをCVE-2021-44228(Log4Shell)脆弱性についてスキャンします。
 malwaretech/spookyssltools
OpenSSL 3.0.0 - 3.0.6(最新の名称未定の脆弱性の影響を受ける)を使用するソフトウェアを検出するためのツール例
 sevenstones/auditpolcis
Windows SIEM構成のCISベンチマークテスト
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) 向けの読み取り専用チェッカー: ビルド、CVE の前提条件、アップグレード リスクを検証し、公開 IoC をスキャンして侵害の有無を確認します。
 cymmetria/weblogic_honeypot
WebLogic Honeypot は、Oracle Fusion Middleware の Oracle WebLogic Server コンポーネントにおける CVE-2017-10271 を検出するための低対話型ハニーポットです。これはリモートコード実行の脆弱性です。
 nccgroup/cowcloud
リコン(偵察)および脆弱性スキャンのワークロードを分散するためのサーバーレスAWSソリューション。Web UIからタスクを送信し、EC2ワーカーがNmapなどのツールを使用したカスタムPythonスクリプトを実行します。
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
CVE-2026-98432(Linux IPv4 TCP の ireq_opt ユースアフターフリー)を、差分 SYN-ACK オプションエコーによるブラックボックスリモートプローブと、静的 vmlinux 検証によって検出します。
 juanschallibaum/cve-2024-38473-nuclei-template
CVE-2024-38473 に対して脆弱な Apache サーバーを検出するための Nuclei テンプレート
 dmonst3r/wordpressmassexploiter
[廃止] WordPress CMS向けCVE-2015-1579のマスエクスプロイター
 brennhill/sloppy-joe
サプライチェーン攻撃、スロップスクワッティング、タイポスクワッティングから依存関係やコードを防御します。
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 および CVE-2025-66039 の検出
 ruppde/rdg_scanner_cve-2020-0609
リモートデスクトップゲートウェイのスキャン(未パッチの可能性がある CVE-2020-0609 および CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
ローカルバイトコードスキャナ for the Log4JShell Vulnerability (CVE-2021-44228)