
 #1
 hazcod/cve-2025-53770
Goベースのスキャナで、ToolBoxウィジェットに無害なマーカーを注入し、サーバーレスポンス内での存在を検証することで、SharePoint CVE-2025-53770 RCE脆弱性を検出します。
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal Tools 公式アカウント
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204の脆弱性をワンクリックで検出するツール、GUI付き。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 ariary/trojansourcefinder
🔎 コード内のTrojan Source脆弱性の発見を支援します 👀 。複数のコラボレーターがいるプロジェクト(CI/CD)でのコードレビューに役立ちます。
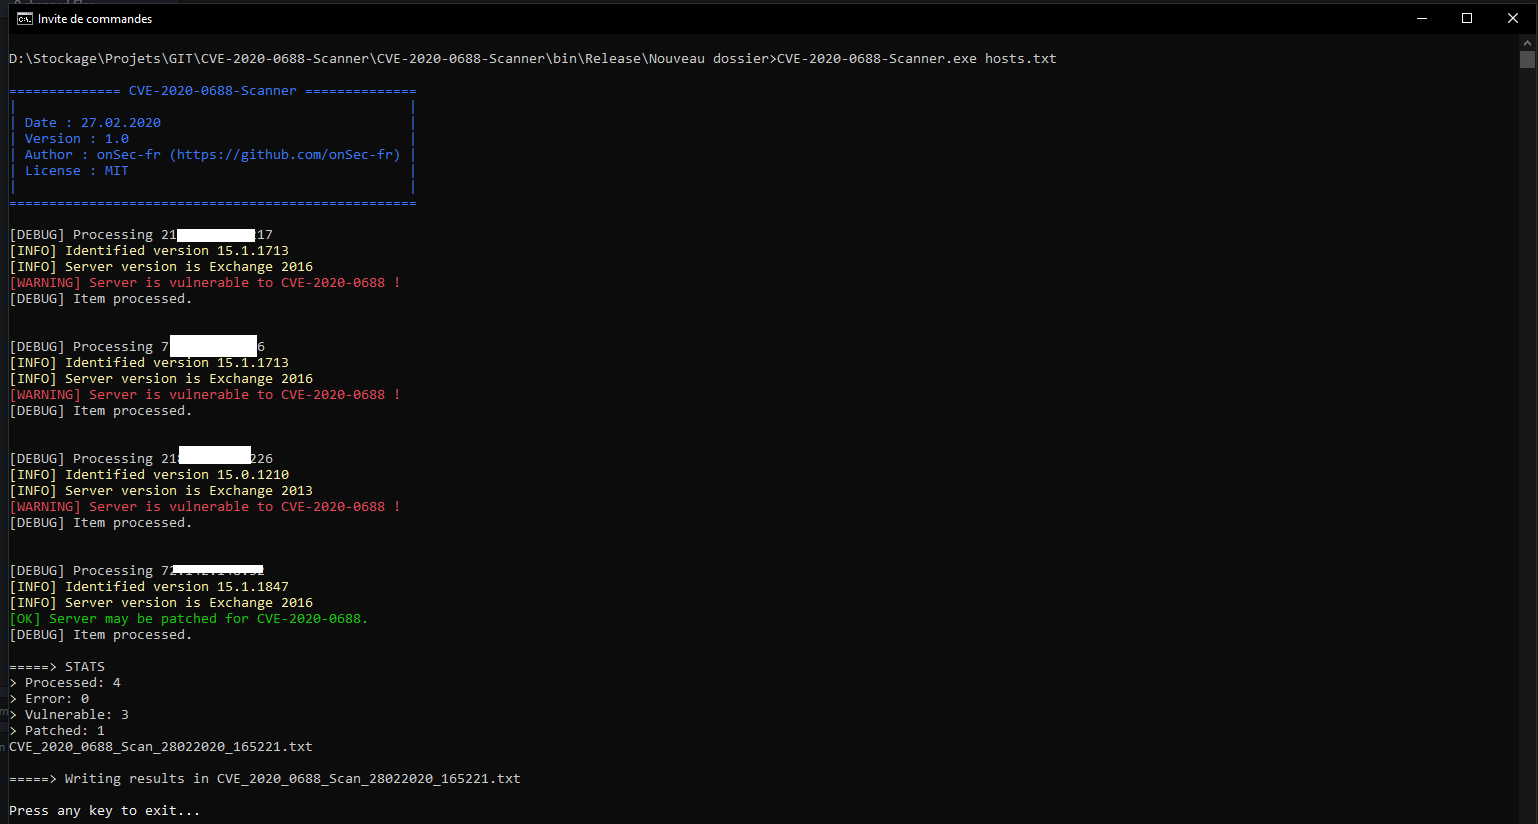 onsec-fr/cve-2020-0688-scanner
CVE-2020-0688を非侵入的な方法で複数のホストに対してチェックするための迅速なツール。
 bi8d0/driversentinel
DriverSentinelは、LOLDrivers.ioデータベースと照合することで、Windowsシステム上の悪意のあるドライバーや脆弱なドライバーを検出するGo製のセキュリティツールです。
 a7vinx/swarm
モジュール式の分散型ペネトレーションテストツール。
 dn9uy3n/check-wp-cve-2020-35489
(WordPress) ウェブサイトのテストスクリプトは、CVE-2020-35489 を介して無制限ファイルアップロードに悪用される可能性があります。
 friparia/nginx_rift_scan_cve_2026_42945
Nginx リライト CVE スキャン (CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
リアルタイムWebアプリケーション脆弱性監視SDKおよびスキャナー。動的ランタイム分析と静的クローリングにより、XSS、SQLインジェクション、機密ペイロード、コードの脆弱性を検出します。
 1lann/log4shelldetect
ファイルシステム内のJavaプログラムを高速にスキャンし、ファイル内のクラスパスを調査してLog4Shell(CVE-2021-44228)または「あのLog4j JNDIエクスプロイト」に対して脆弱な可能性があるものを検出します。
 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
 akanthed/secureai-scan
SecureAI-Scan は、TypeScript および JavaScript のコードベースをスキャンして、AI を活用したアプリに固有のセキュリティ問題(プロンプトインジェクション、MCP ツールの悪用、RAG データポイズニング、エージェントの信頼違反など)を検出する CLI ツールです。
 cybersecurityworks553/cve-2021-1675_printnightmare
Windows Print Spooler RCE脆弱性(CVE-2021-1675)を、単一IP、IPリスト、またはCIDR範囲に対してPythonを使用して検出するスキャナー。
 randomrobbiebf/phpunit-brute
PHPunit RCE CVE-2017-9841 のための複数のパスを試すツール
 sumanrox/rschunter
CVE-2025-55182 および CVE-2025-66478 のための大量ハンティング&エクスプロイト PoC
 justakazh/mass_cve-2021-41773
大量 CVE-2021-41773









