

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
scarce-apache2 — CVE-2021-41773 の脆弱性が公開されているウェブサイトを対象とした、バグハンティングまたはペネトレーションテストのためのフレームワーク | Kitploit

ツール/GitHubGitHub/hightechsec/scarce-apache2
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubhightechsec/scarce-apache2

scarce-apache2

CVE-2021-41773 の脆弱性が公開されているウェブサイトを対象とした、バグハンティングまたはペネトレーションテストのためのフレームワーク

リポジトリを見る
6318935年前Kitploit レビュー済み
共有

ScaRCE Framework - CVE-2021-41773 ハンター

License Build Build GitHub code size in bytes GitHub repo size GitHub last commit GitHub stars GitHub pull requests GitHub forks GitHub issues GitHub watchers

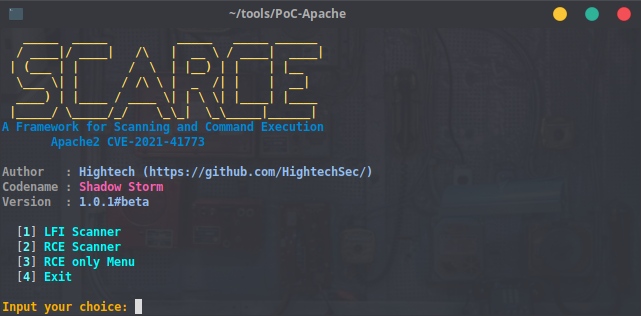
このツールは、Apache2 Webサーバーに影響を与えるCVE-2021-41773脆弱性を持つウェブサイトをスキャンできます。ScaRCEは、スキャン方法で見つかったウェブサーバーに対してリモートコマンドインジェクションを実行することもできます(対象のウェブサーバーで MOD_CGI が有効になっている場合のみ)。このツールは、提供された単一ターゲットまたはファイルリストからの大量ターゲットで動作します。このツールは Bug Hunting / Pentesting Purposes にのみ使用してください。
インストール

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- bash scarce.sh

または、以下のようにシステムにインストールすることもできます

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- sudo cp scarce.sh /usr/bin/scarce && sudo chmod +x /usr/bin/scarce
- $ scarce

使い方

  • メニュー
    • メニュー 1 は、提供されたファイル(ターゲットURLのリストを含む)または提供された単一ターゲットURLからLFI脆弱性をスキャンするためのものです。
    • メニュー 2 は、提供されたファイル(ターゲットURLのリストを含む)または提供された単一ターゲットURLからRCE脆弱性をスキャンするためのものです。
    • メニュー 3 は、提供された単一ターゲットURLからRCEを実行するためのものです。これはMaybe Vulnの結果や、時には500 Error Responseでも動作します。
  • URL形式
    • 単一ターゲット使用時には、http://example.com のようなhttp:// または https://example.com のようなhttps:// を使用してください。
    • リストから提供されたURLまたはIPの場合、以下のようなURLフォーマットは使用しないでください:
      • https://target.com
      • http://hackerone.com
      • https://bugcrowd.com

必要条件

  • curl
  • bash
  • git

クレジット

感謝:

  • CVE-2021-41773 再現 by @ptswarm
  • CVE-2021-41773 におけるRCE実行 by @hackerfantastic
  • RCE実行時の5xxエラーの除去 by @lukejahnke
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






