
 #1

 moeinfatehi/admin-panel_finder
Burp Suite拡張機能で、Webアプリケーションおよびインフラストラクチャの露出した管理パネルとログインページを検出します。1,000以上のペイロード、OWASP WSTG-CONF-05。
 advanced-threat-research/creosote
Creosoteは、CVE-2007-4559で説明されているtarfileの脆弱性を検索するためのソリューションです。
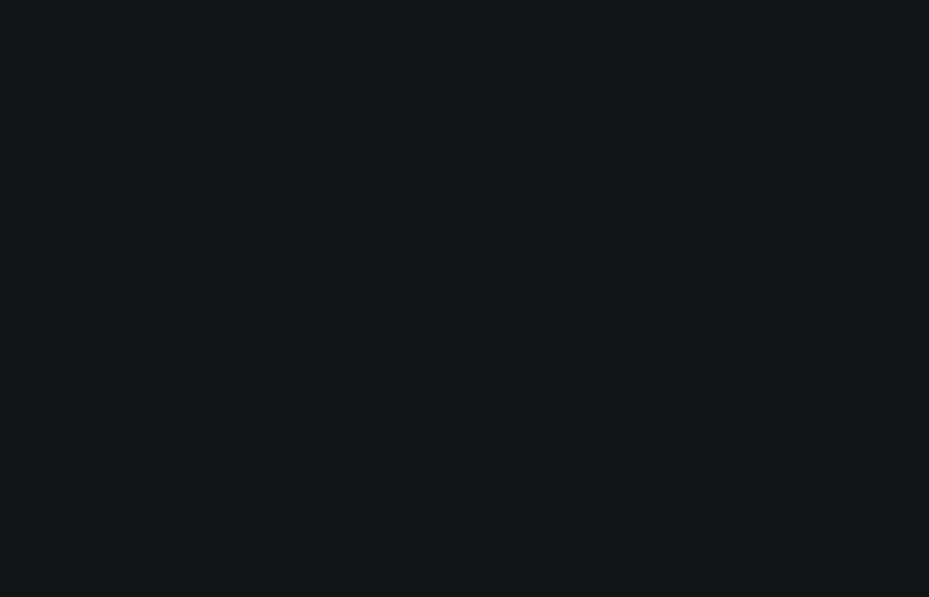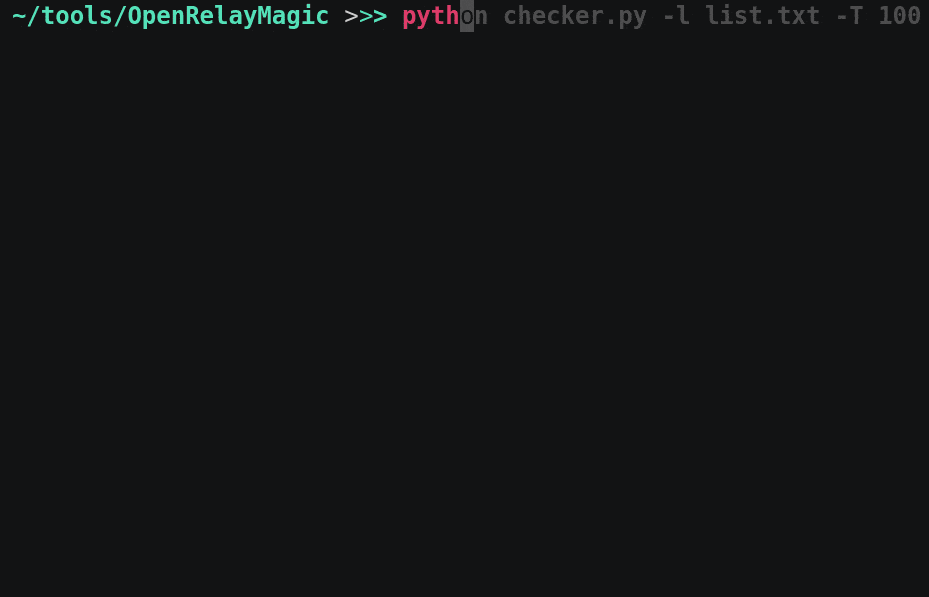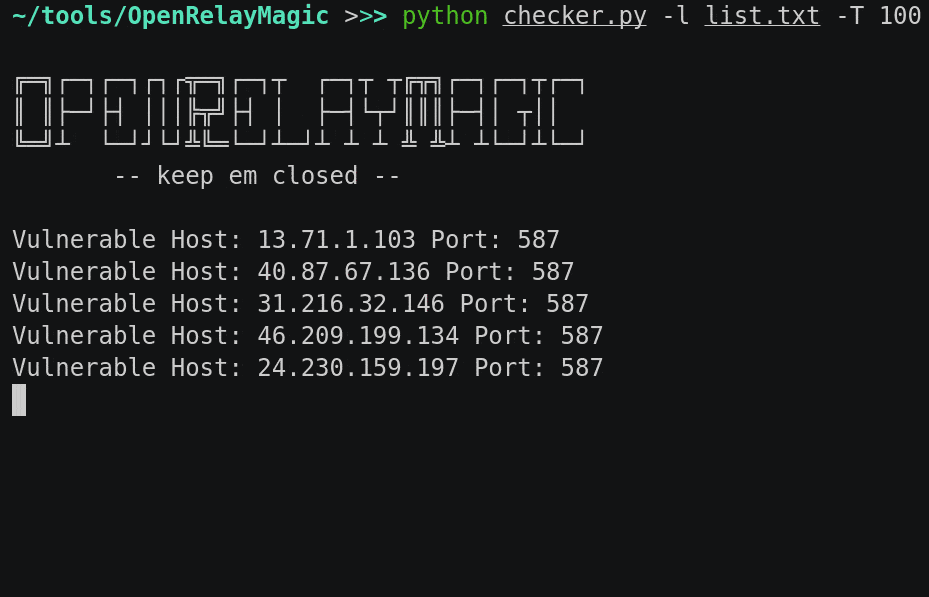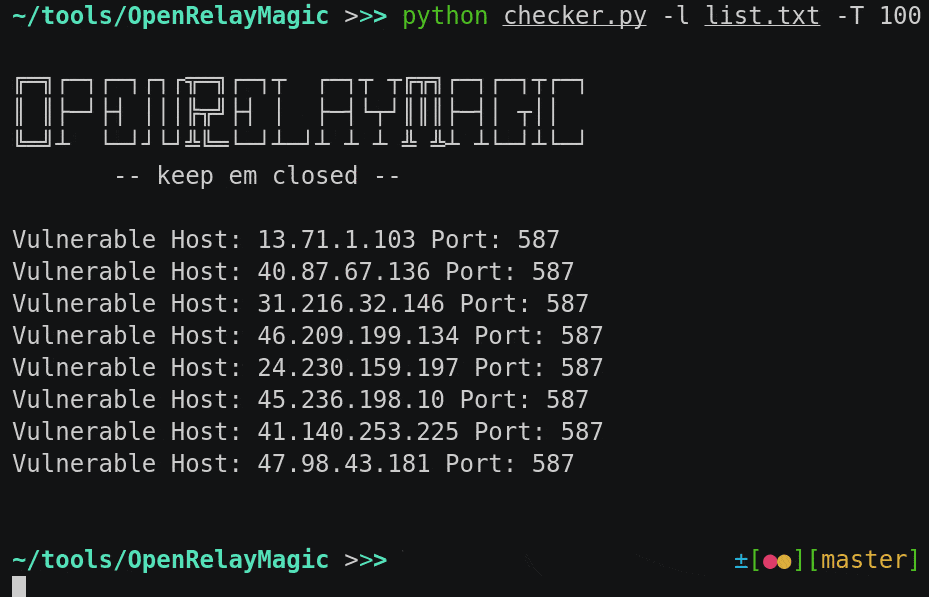 bl4ckmamb4/openrelaymagic
オープンリレーに脆弱なSMTPサーバーを見つけるツール
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher は、あらゆるセキュリティツールを起動し、結果を Faradaysec プラットフォームに送信します。
 santandersecurityresearch/corsair_scan
自動化されたCORS設定ミススキャナーで、WebアプリケーションとAPI全体でOriginヘッダーインジェクション、ワイルドカードリフレクション、資格情報漏洩をテストします。
 pruzko/hakuin
非常に高速で完全に設定可能なBlind SQL Injectionの最適化および自動化フレームワーク。
 zigrin-security/cakefuzzer
Cake Fuzzerは、特定のフレームワークに基づいて作成されたWebアプリケーションの脆弱性を、偽陽性を非常に抑えながら自動的かつ継続的に発見するのに役立つプロジェクトです。
 baguswiratmaadi/catnip
Cat-Nip 自動化基本ペンテストツール - Kali Linux向けに設計
 samhaxr/xxrf-shots
XXRF Shots - SSRF脆弱性のテストに役立ちます
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) チェッカー(非侵入型)
 anonkryptiquz/nextsploit
NextSploit は、Next.js のセキュリティ脆弱性 CVE-2025-29927 を検出および悪用するために設計されたコマンドラインツールです。
 xcapri/subdosec
高速かつ正確なサブドメインテイクオーバースキャナで、誤検知ゼロ。脆弱なサブドメインを検出し、メタデータ(IP、CNAME、タイトル、ステータスコード)を収集し、偵察のためのAI支援分析を提供します。
 trailofbits/brotli-checker
Claude Code と Codex のスキルで、潜在的に脆弱な Brotli のコピーを検出し、CVE-2026-111497 の更新を案内します。
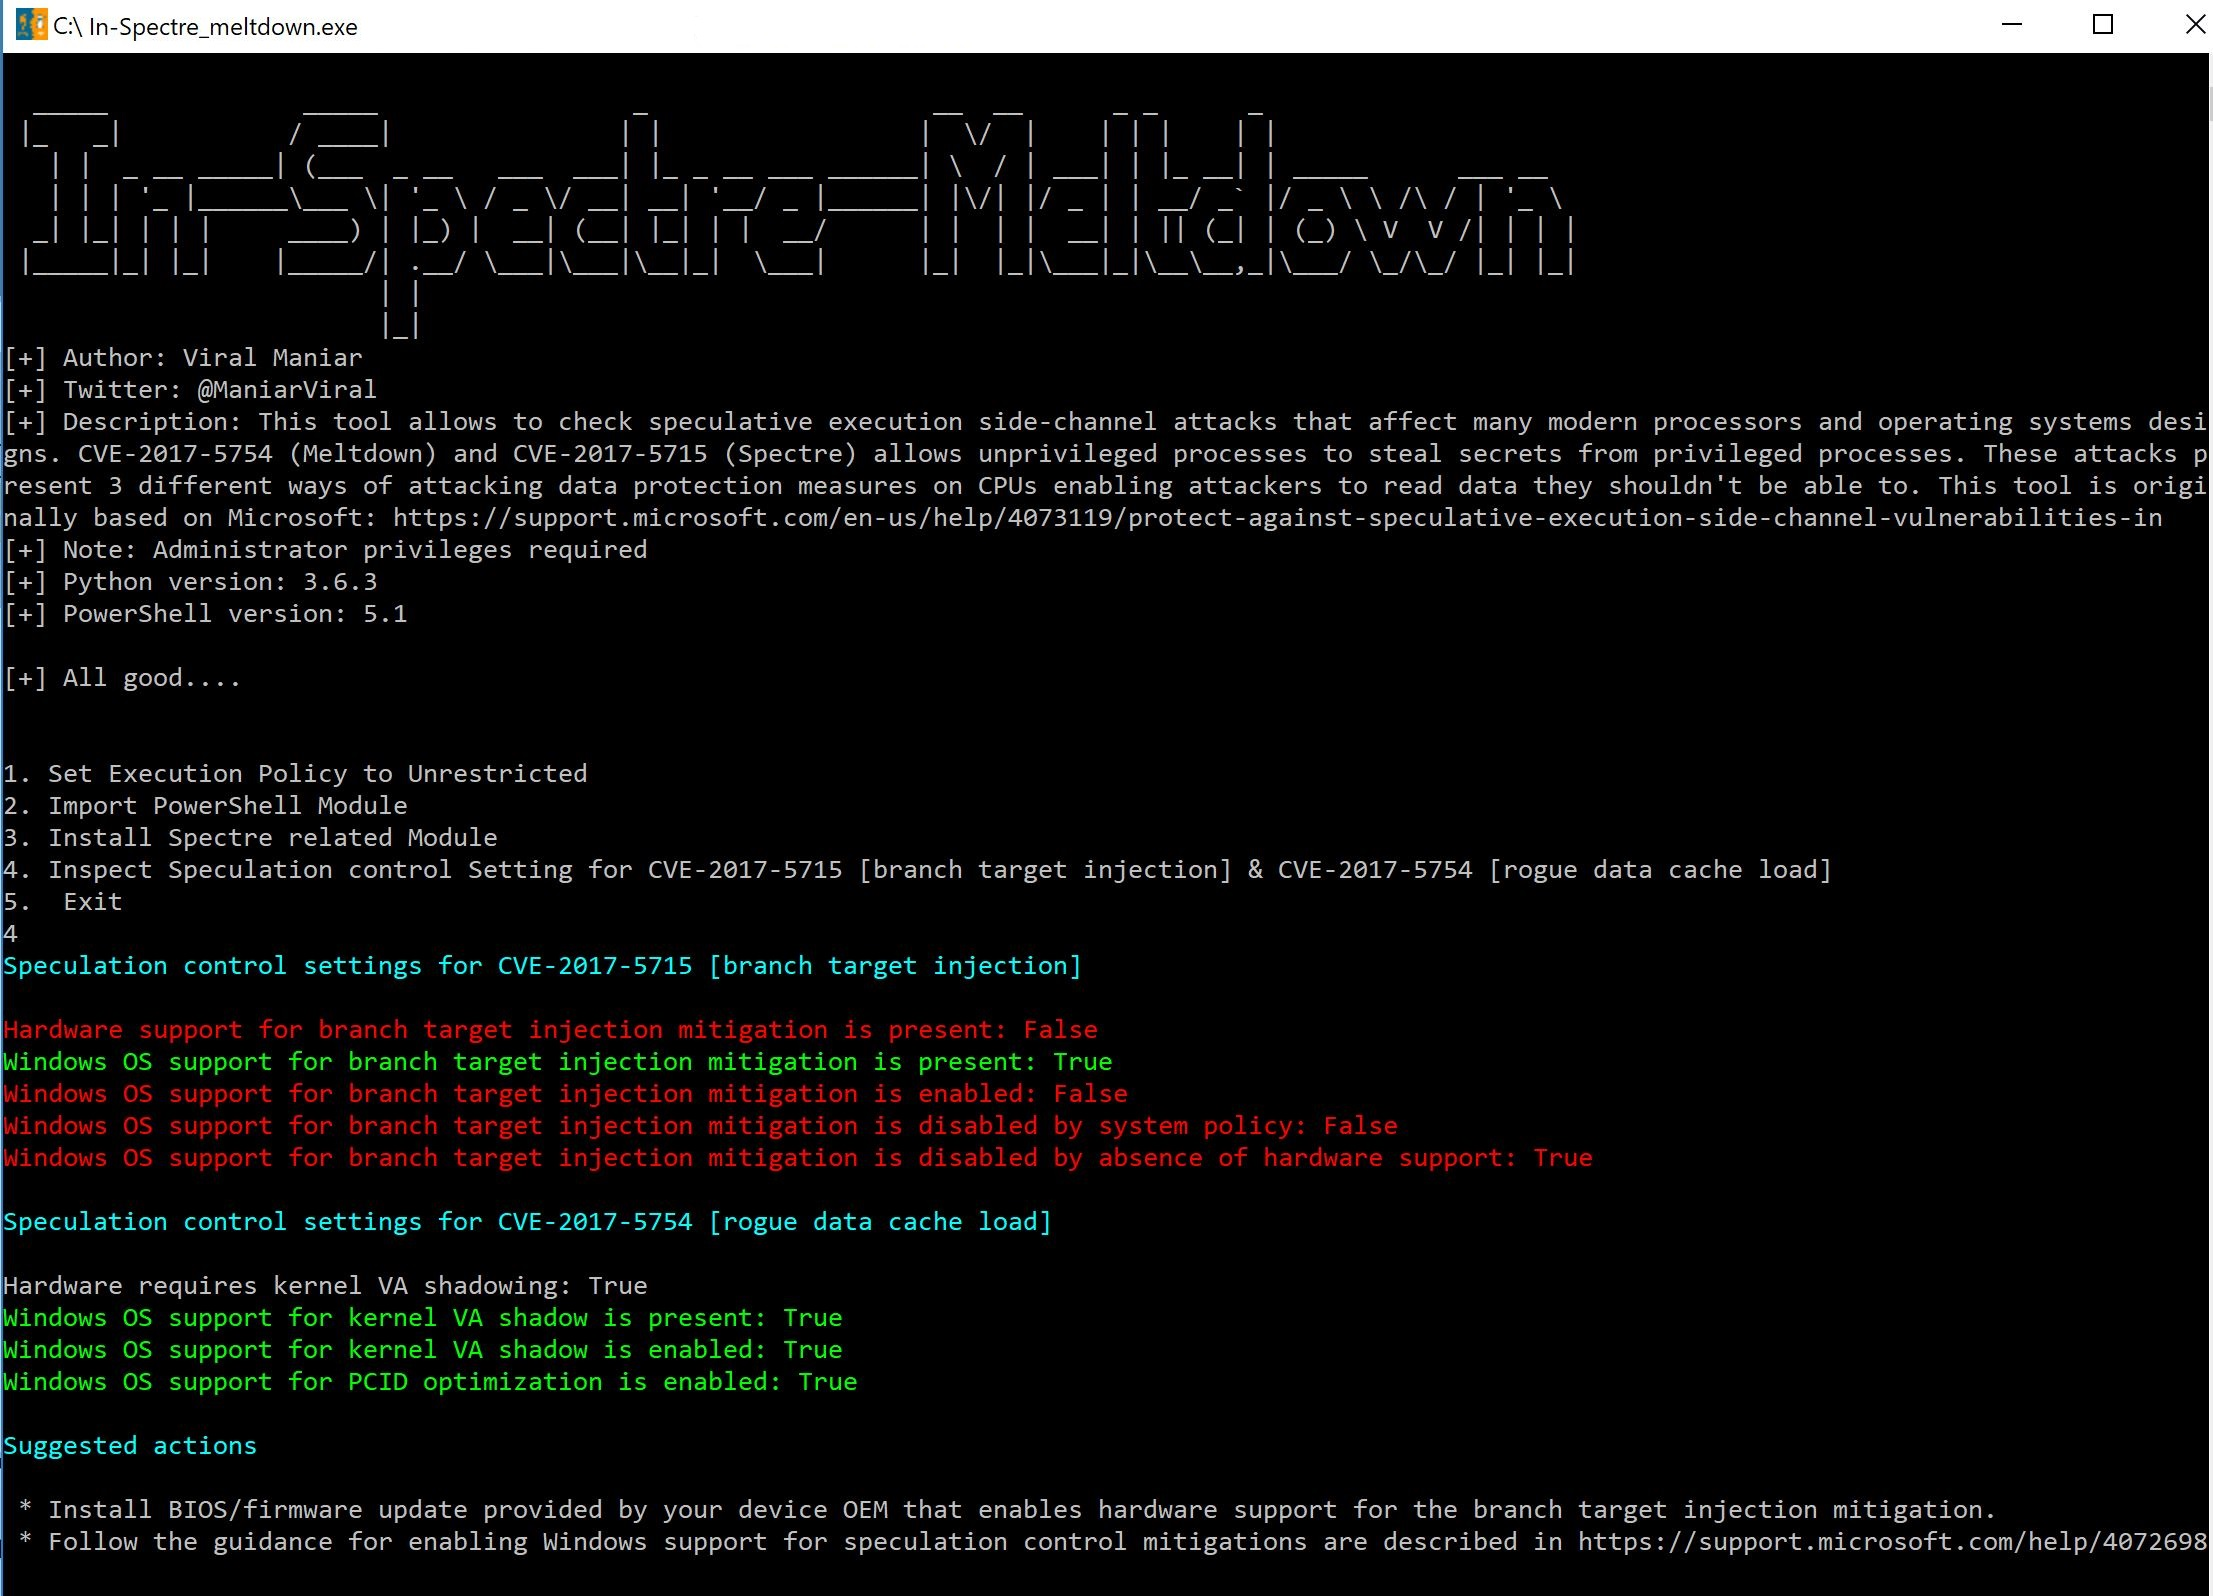 viralmaniar/in-spectre-meltdown
本ツールは、多くの現代的なプロセッサやオペレーティングシステムの設計に影響を与える投機的実行サイドチャネル攻撃を確認できます。CVE-2017-5754(Meltdown)およびCVE-2017-5715(Spectre)は、特権のないプロセスが特権プロセスから秘密情報を盗むことを可能にします。これ…
 karimhabush/cis-vsphere
CIS Benchmarkに対するVMware vSphere環境のコンプライアンスを評価するツール
 pigyon/mcpwner
自律的な脆弱性発見のためのModel Context Protocolサーバー
 olivsec/loboguara
サイバー脅威インテリジェンスプラットフォーム。SSL証明書の発見、ドメイン/URLスキャン、データ漏洩監視、追跡リンク生成、脅威フィードの集約を通じて、悪意のあるインフラストラクチャを特定・分析します。









