#1

 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 7kbstormによるスキャン
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 認証バイパス RCE
 filipi86/cve-2024-6387-vulnerability-checker
このPythonスクリプトは、OpenSSHサーバにおけるCVE-2024-6387の脆弱性をチェックします。複数のIPアドレス、URL、CIDR範囲、ポートをサポートしています。また、ファイルからアドレスを読み取ることもできます。
 emrekybs/draculaos
Dracula OSは、OSINT(オープンソースインテリジェンス)およびサイバーインテリジェンスミッションのために綿密に設計されたLinuxオペレーティングシステムです。
 knowledge-wisdom-understanding/recon
Nmapの結果に基づいてターゲットを列挙する
 aether-0/cve-2025-55575
SMM パネル向けの時間ベース SQL インジェクション検出テンプレート。/ajax_data への巧妙に細工された POST リクエストを介して service_detail パラメータを標的とし、応答遅延を使用して脆弱性を確認します。
 sleuthco/clawshield-public
AIエージェント向けセキュリティプロキシ。すべてのメッセージをスキャンして、プロンプトインジェクション、PII、シークレットを検出します。**多層防御:** Goプロキシ + iptablesファイアウォール +…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
FortiWeb CVE-2025-25257 用の検出アーティファクトジェネレーター。認証なしのSQLインジェクションを悪用し、16進エンコードされたペイロードスプレーを介してリモートコード実行を実現します。

 xaitax/cve-2024-23897
CVE-2024-23897 を狙った Jenkins <= 2.441 & LTS 2.426.2 向けの PoC およびスキャナー。単一ターゲット、CIDR レンジ、ファイル読み取り、CLI コマンド実行をサポートします。
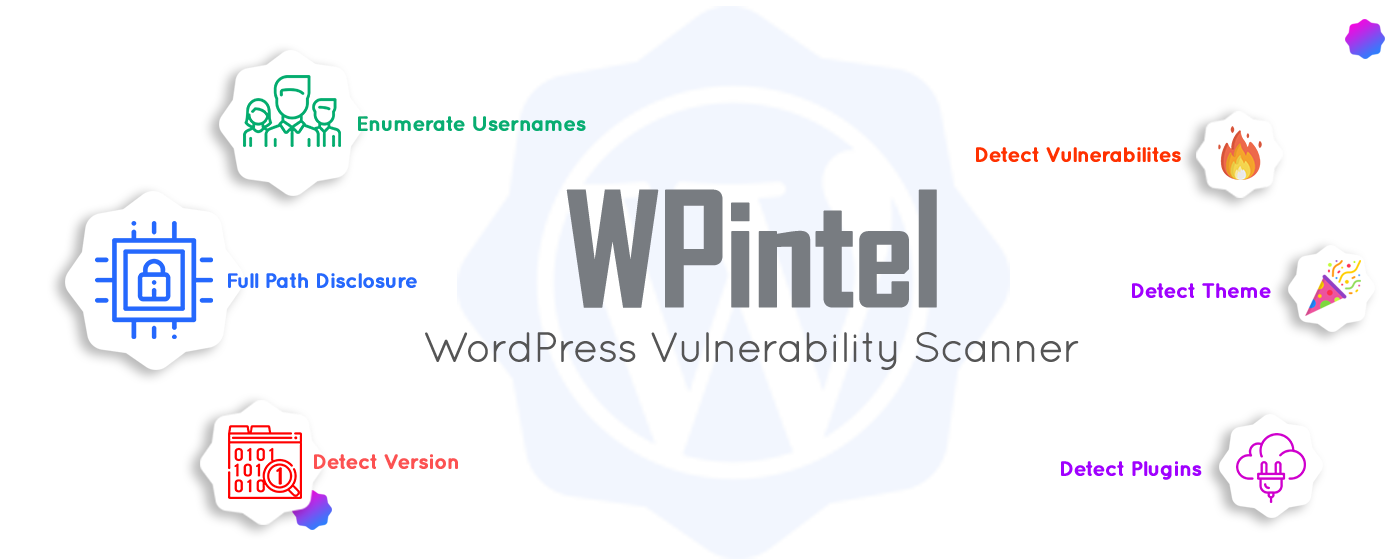 tuhinshubhra/wpintel
WordPressの脆弱性スキャンと情報収集のために設計されたChrome拡張機能!
 bsysop/servicenow
ServiceNowインスタンスをスキャンして、API経由でデータを露出させるwidget-simple-listプラグインの設定ミスを検出します。単一URL、URLリスト、fast-check、プロキシオプションをサポートします。
 ikotler/hackersh
特にセキュリティテストのために設計された、無料でオープンソースのコマンドラインシェルおよびスクリプト言語。
 synacktiv/depfuzzer
プロジェクトの依存関係をスキャンして依存関係の混乱(dependency confusion)の脆弱性を検出し、複数のレジストリ(npm、PyPI など)にわたるパッケージ所有者メールの乗っ取りリスクをチェックします。
 nicholasjackson/cnitch
Container Snitchは、Docker Engine上で実行中のプロセスをチェックし、ルートとして実行されているプロセスが見つかった場合に警告を発します。
 malwaretech/rdgscanner
RDG ゲートウェイサーバーにおける CVE-2020-0609 と CVE-2020-0610 の脆弱性を確認するための概念実証(PoC)スキャナーです。