
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/viralmaniar/in-spectre-meltdown
脆弱性スキャナー脆弱性分析エクスプロイトハードウェアセキュリティ
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

リポジトリを見る
9537238年前Kitploit レビュー済み

概要

本ツールは、多くの現代的なプロセッサやオペレーティングシステムの設計に影響を与える投機的実行サイドチャネル攻撃を確認できます。CVE-2017-5754(Meltdown)およびCVE-2017-5715(Spectre)は、特権のないプロセスが特権プロセスから秘密情報を盗むことを可能にします。これらの攻撃は、CPU上のデータ保護対策を攻撃する3つの異なる方法を提示し、攻撃者が本来読むべきでないデータを読み取ることを可能にします。本ツールは元々Microsoftの以下に基づいています:https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

共有

In-Spectre-Meltdown

このツールは、多くの最新プロセッサおよびオペレーティングシステムの設計に影響を与える投機的実行サイドチャネル攻撃をチェックするためのものです。CVE-2017-5754(Meltdown)およびCVE-2017-5715(Spectre)により、非特権プロセスが特権プロセスから機密情報を盗み出すことが可能になります。これらの攻撃は、CPU上のデータ保護対策を侵害する3つの異なる方法を提供し、攻撃者が本来読めないデータを読み取ることを可能にします。

このツールは元々Microsoftの以下に基づいています:https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

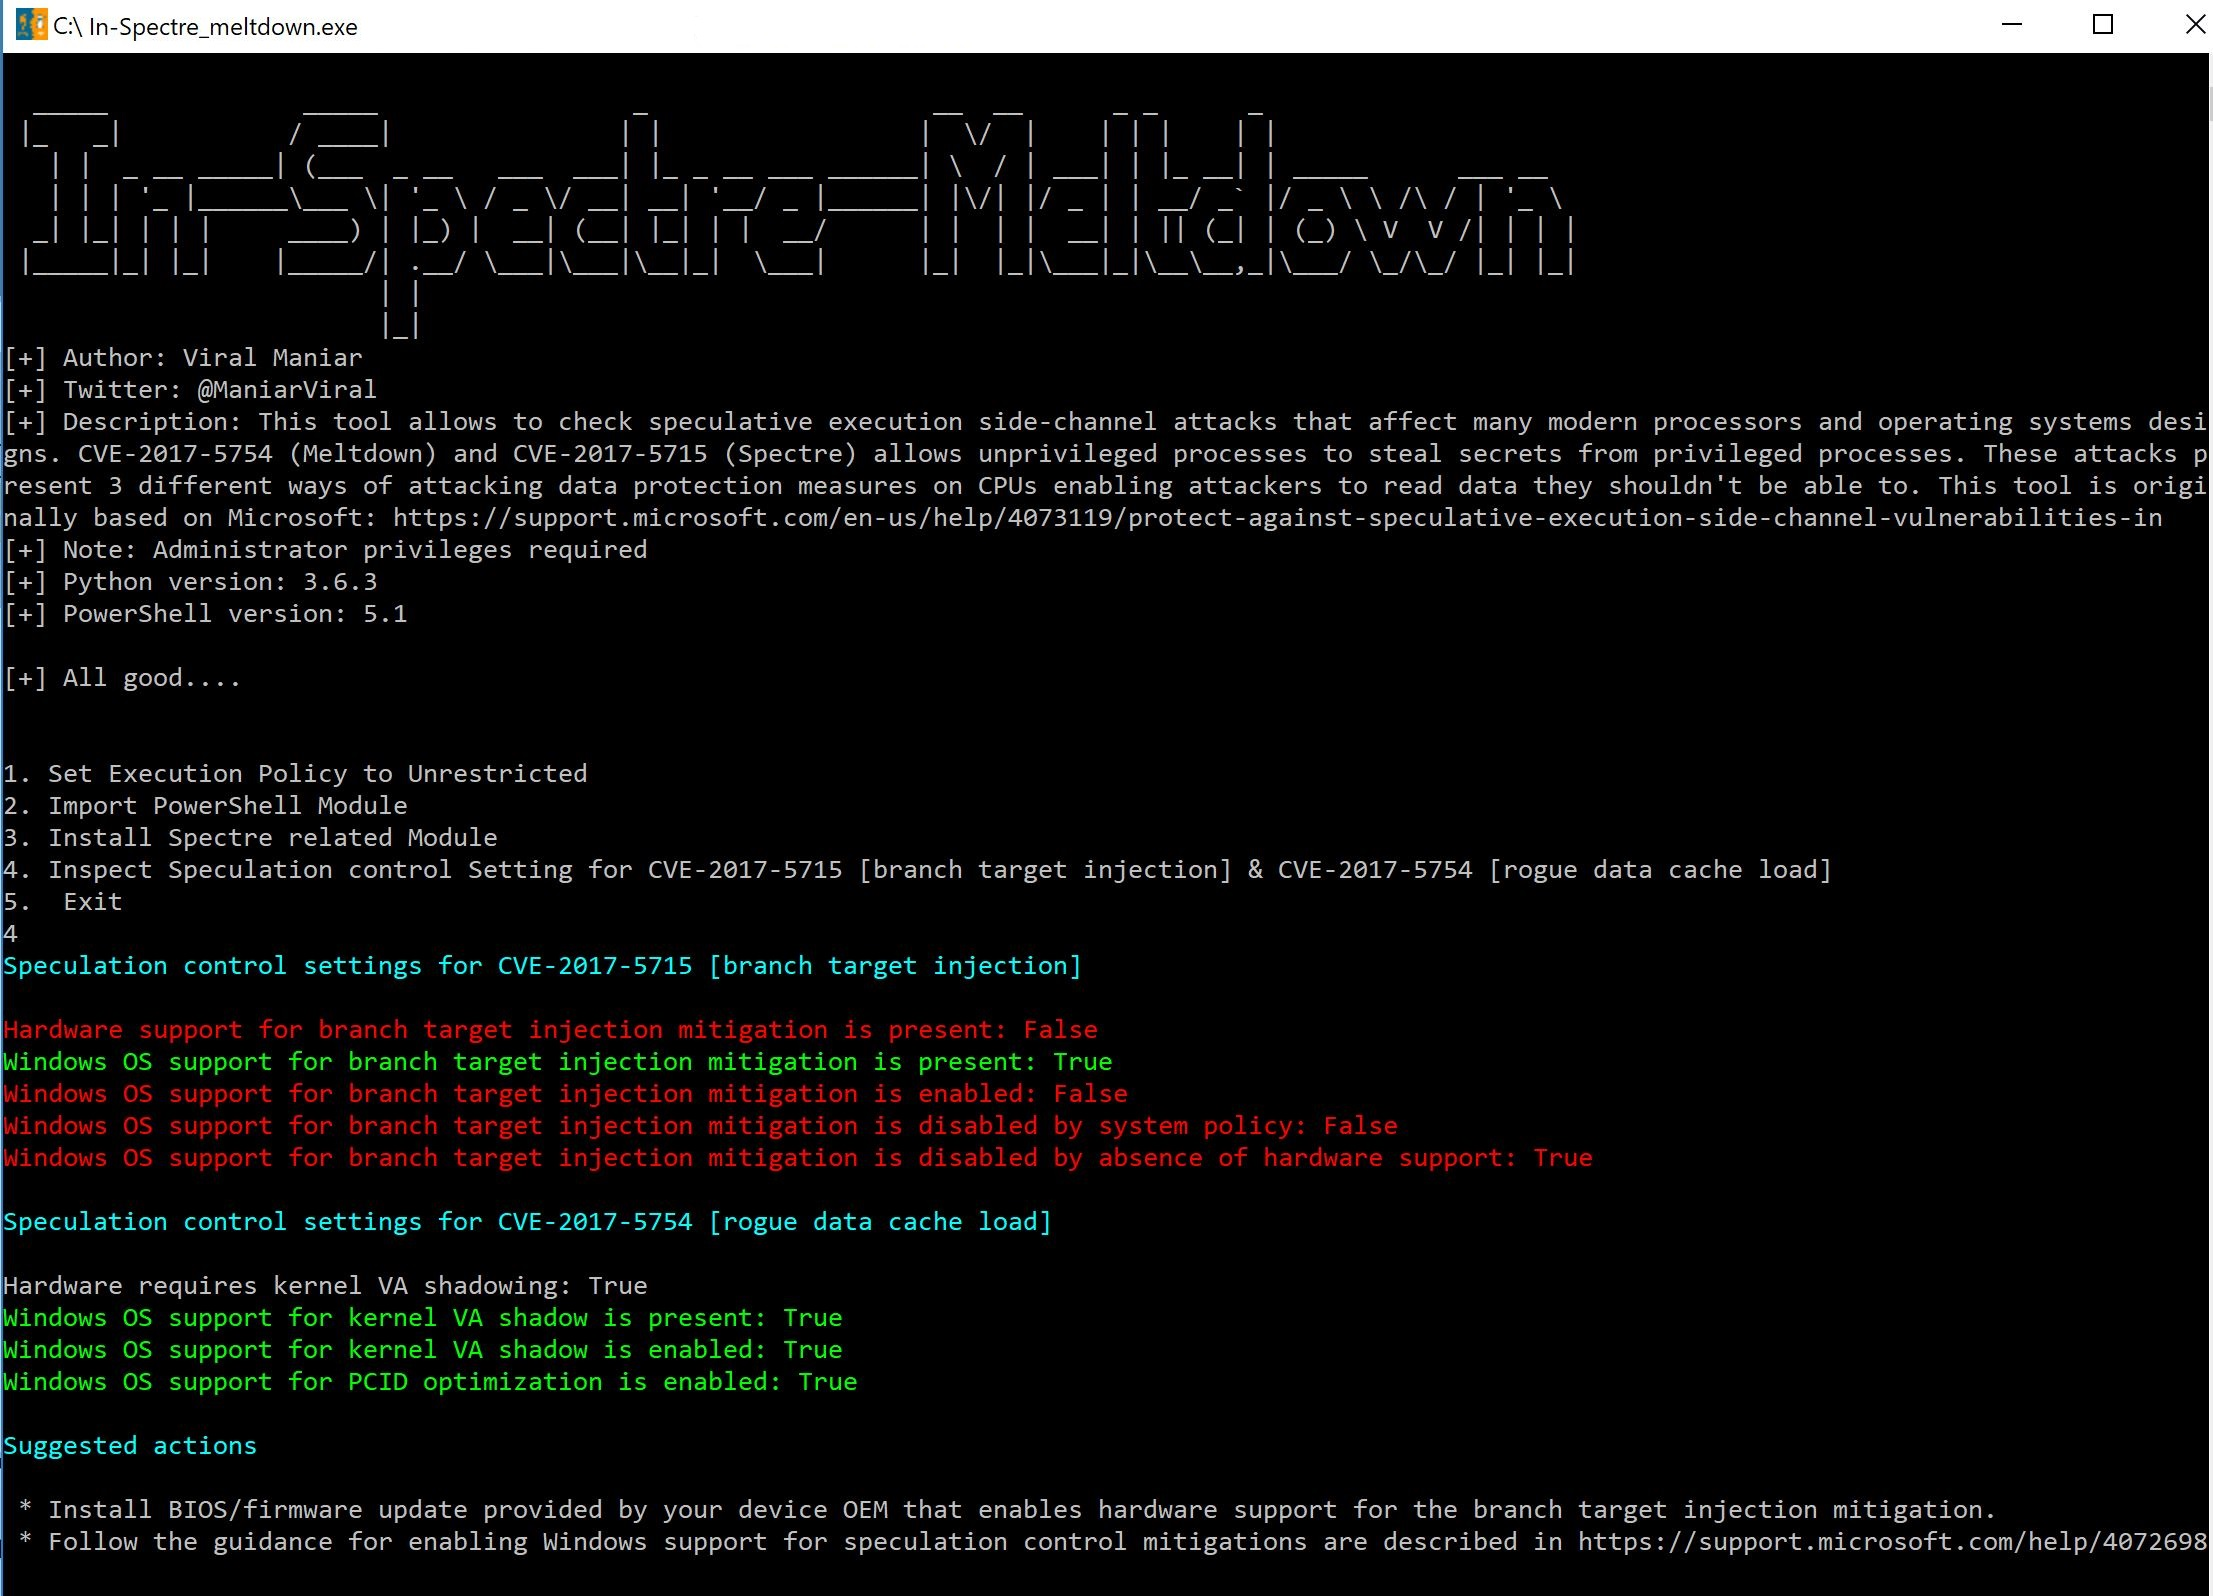
画像

ご注意ください:

このソリューションは、Python 3.6.3 および PowerShell バージョン 5.1 を使用して正常にテストされています。

使用方法:

  • Pythonコードを実行するか、リリースセクションから実行可能ファイルをダウンロードし、管理者ユーザーとして実行します。
  • 1、2、3、4の順に番号を押して結果を表示します。
  • 1を押す:実行ポリシーを無制限に設定します。
  • 2を押す:必要なPowerShellモジュールをインポートします。
  • 3を押す:PowerShell内にSpectre関連モジュールをインストールします。
  • 4を押す:SpectreおよびMeltdownの制御設定を検査し、結果を表示します。
  • 5を押す:プログラムを終了します。

実行可能ファイルは管理者として実行する必要がありますか?

  • はい、「In-Spectre_meltdown.exe」を右クリックして「管理者として実行」を選択し、結果を取得してください。

質問がありますか?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






