
 #1
 projectdiscovery/nuclei-templates-ai
既存のテンプレートではまだカバーされていない公開CVE向けのAI生成Nucleiテンプレートのリポジトリ。検出速度とカバレッジを向上します 👾
 peterpt/eternal_check
IPに対する脆弱性チェック: Eternal Blue、Romance、Synergy、Champion、Erraticgopher & Eagerlever
 p3n73st3r/ghazi
Ghaziは、BurpSuiteのプラグインで、「XSS、SQLi、SSTI、SSRF、RCE、LFI」などのさまざまなペイロードを異なるタブを介してテストします。各タブは、「Proxy」または「Repeater」タブ内で、すべてのGETまたはPOSTパラメータを選択されたタブに置き換えます。
 mcp-shark/mcp-shark
Model Context Protocol通信のWireshark風フォレンジック分析 IDEとMCPサーバー間のすべてのHTTPリクエストとレスポンスをキャプチャ、検査、調査します
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) 脆弱性スキャナ、データマイナー、およびRSA鍵復元ツール
 gotr00t0day/valhalla
Shodanを利用した脆弱性スキャナー。露出したデバイスを発見し、ドーククエリとIPリストを使用して既知のCVEや脆弱性についてターゲットをスキャンします。
 ynsmroztas/nextssrf
CVE-2026-44578 のスキャナーおよびエクスプロイトツール。Next.js WebSocket アップグレードハンドラ内の SSRF 脆弱性を対象としています。脆弱性のあるバージョンを検出し、クラウドメタデータを抽出し、インタラクティブシェルを介して IAM…
 lightspin-tech/red-shadow
AWS IAM設定をスキャンして、グループに対するユーザーアクションを制限できない誤設定された拒否ポリシーを検出することでシャドウ管理者を特定し、権限昇格の検出と修復を可能にします。

 thecyberneh/scriptkiddi3
サブドメインの列挙、URLの収集、Nucleiスキャンの実行により、ターゲットドメインの設定ミスやセキュリティ問題を特定する自動化された偵察および脆弱性検出ツール。
 ammarion/waf-detector
🛡️ 高性能なWAF & CDN検出ツール。保護レイヤー(Cloudflare、Akamai、AWS、Fastlyなど)を特定し、回避ペイロードを用いた有効性および強制適用テストを実行し、ポスチャレポートを生成します。Rustで構築 🦀。
 aether-0/cve-2024-12986
# CVE-2024-12986 用スキャナおよびエクスプロイト DrayTek ゲートウェイデバイスにおけるコマンドインジェクション脆弱性(CVE-2024-12986)に対するスキャナおよびエクスプロイトです。Bash 製スキャナと、脆弱なターゲット上で任意のコマンドを実行するための…
 0xmoot/s3sec
AWS S3インスタンスの読み取り/書き込み/削除アクセスをチェックする
 nccgroup/ccs
正規表現ベースのスキャナーで、コードベース内のハードコードされた認証情報を検出します。CI/CD統合に対応し、抑制コメントをサポートし、低い誤検出率を特徴とします。
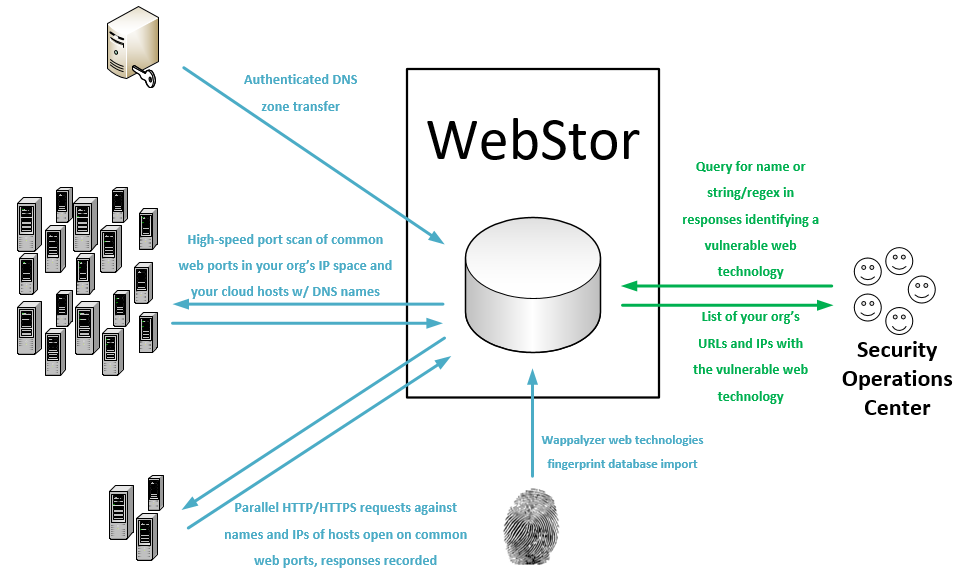 rossgeerlings/webstor
組織のネットワーク全体のすべてのWebサイトをDNSゾーン転送とmasscanを使用して列挙し、レスポンスを保存し、既知の脆弱なWebテクノロジーやカスタム正規表現パターンに対するクエリを可能にします。
 alterakey/trueseeing
非逆コンパイル型iOS/Androidアプリ脆弱性スキャナー (DC25 demo lab, CB17)









