#1

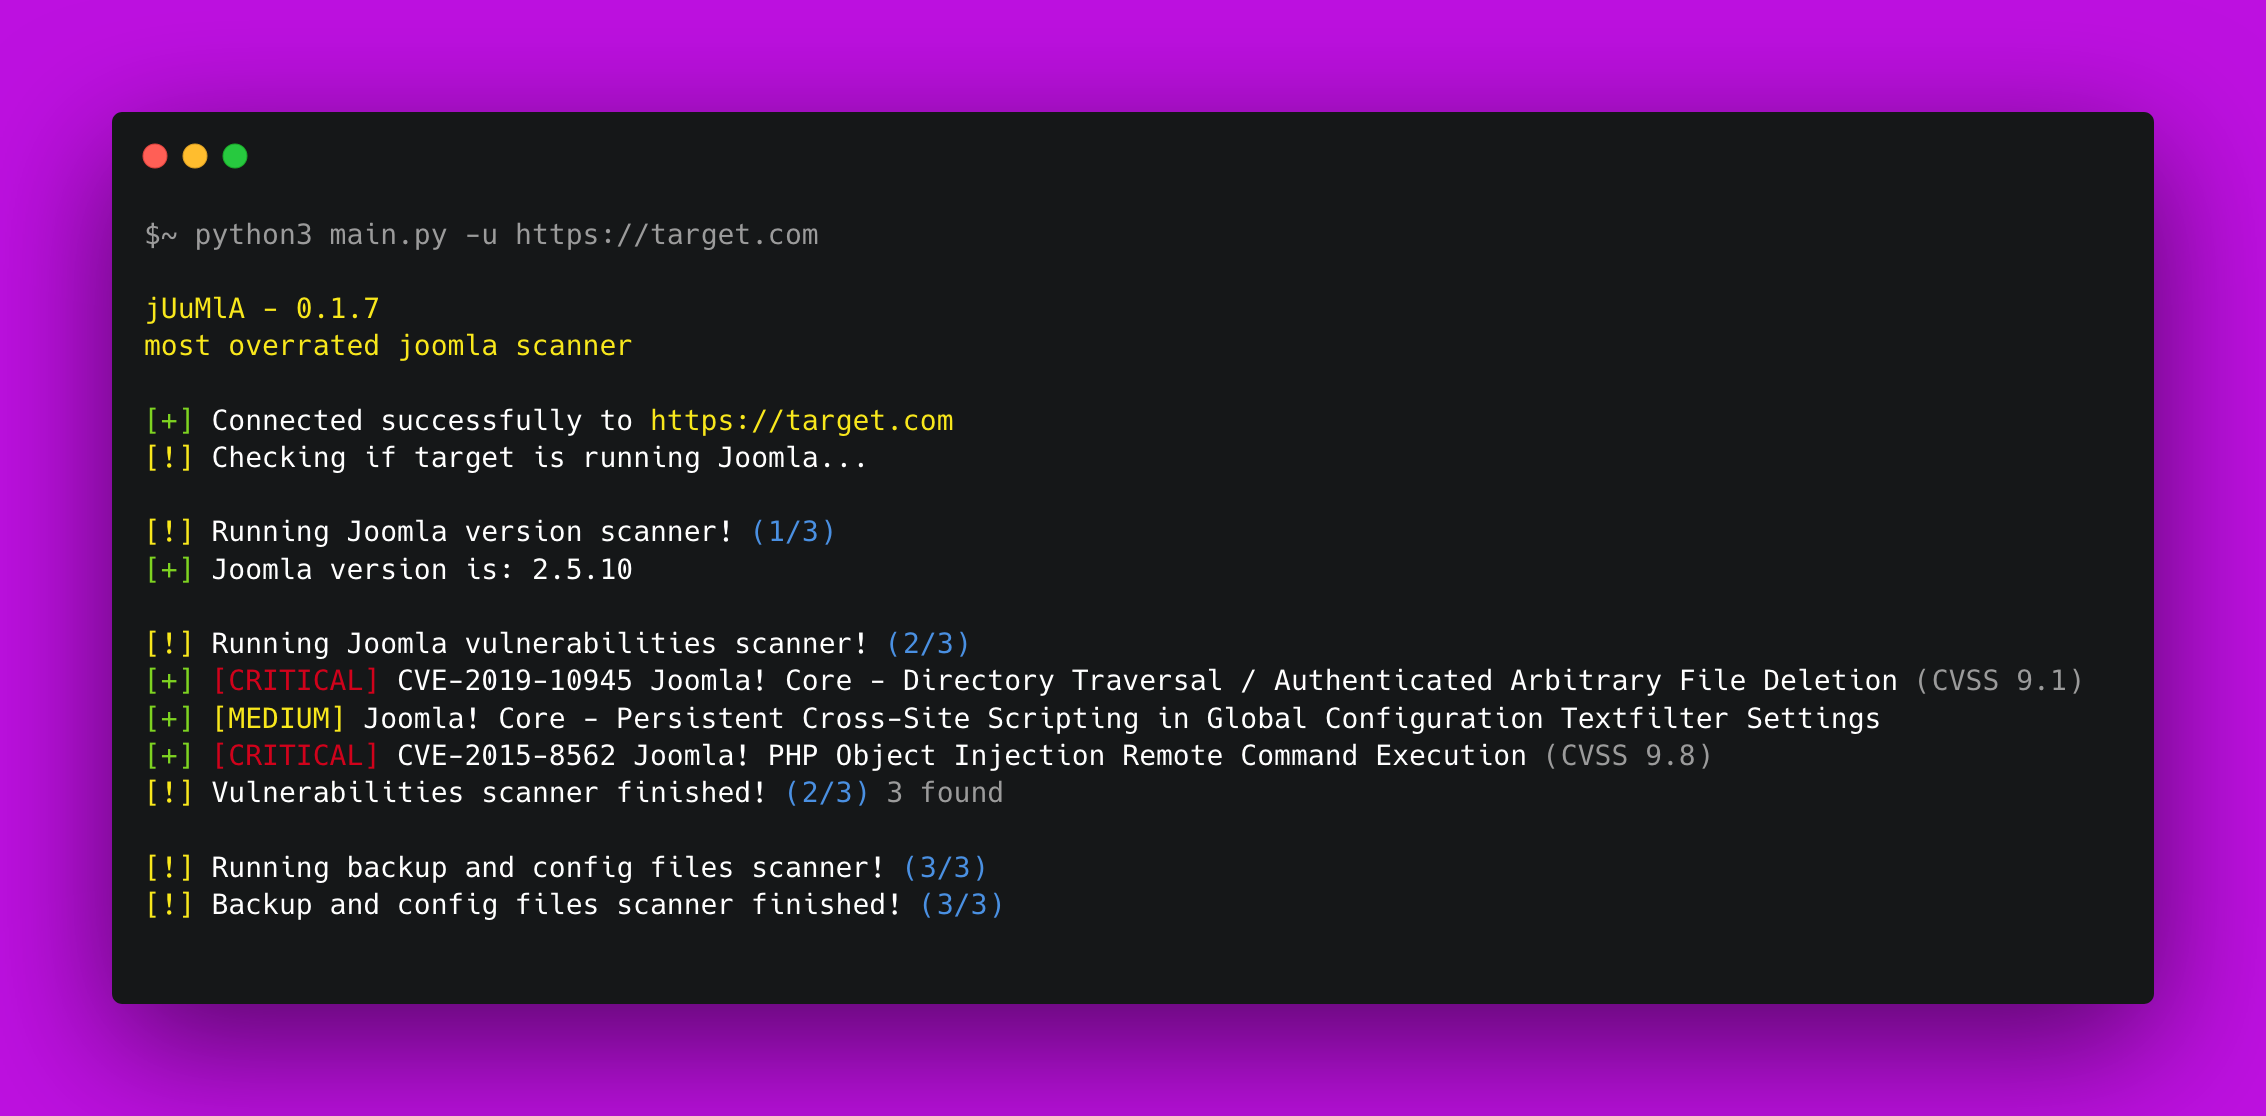
 cro-thehacker/v1ew-s0urce
Pythonベースのペネトレーションテストフレームワークおよび偵察ツールキットで、セキュリティ評価向けのポートスキャン、情報収集、ネットワークスキャンのモジュールを提供します。

 rawsec/rawsec-cybersecurity-list
サイバーセキュリティツールとリソースの厳選されたインベントリ。ペネトレーションテスト、フォレンジック、OSINT、ウェブセキュリティ、マルウェア解析、暗号技術、CTF、ラボ、学習パスをカバーしています。
 detexploit/detexploit
OSS脆弱性スキャナ for Windows Platform
 atarantini/wpbf
WordPressブログソフトウェアのパスワード強度をリモートでテストする
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
 yashpl/mongobuster
公開されたMongoDBインスタンスをハントする
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 effortlessdevsec/ninjasworkout
意図的に脆弱性を持たせたNode.jsウェブアプリケーション。19以上のセキュリティバグ(XSS、SSRF、Prototype Pollution、RCE)を含み、実践的なペネトレーションテストやセキュリティトレーニングに使用できます。
 buybitart/cyclepatrol
徒歩でのWi-Fiセキュリティチェックをループで実行し、証拠レポートを出力するBashツール。(再発明されたWi-Fi WarDriving)
 ethicalhackingplayground/erebus
Erebusは、nucleiのようなYAMLベースのテンプレートエンジンを使用したパラメータベースの脆弱性スキャンのための高速ツールです。
 agrawalsmart7/scodescanner
コマンドライン静的解析スキャナー。カスタム semgrep ルールを使用して PHP および YAML ソースコードの重大な脆弱性を検出し、CI/CD パイプライン向けの Jira および Slack 統合を備えています。
 bigsizeme/log4j-check
log4J Burpスキャンプラグイン、CVE-2021-44228、dnclog.cn および Burp 内蔵 DNS をサポート、JNDIExploit と連携してペイロードを生成可能
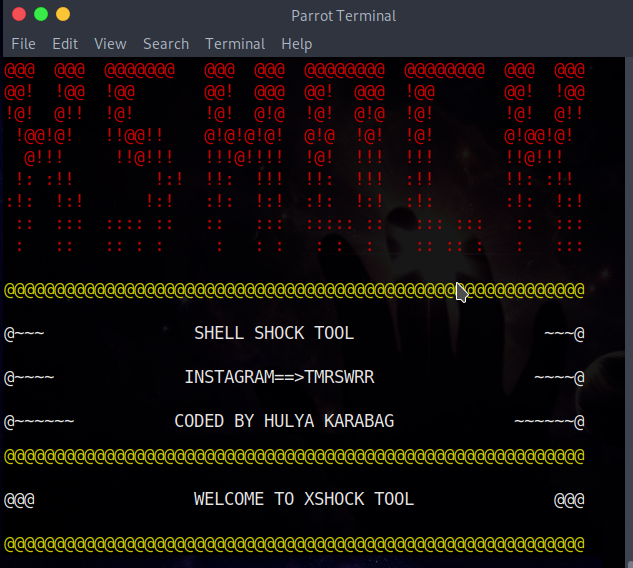 capture0x/xshock
XSHOCK Shellshock Exploit
 owasp/kubelight
OWASP Kubernetesセキュリティおよびコンプライアンスツール [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
CVE-2021-44228をVMWare Horizonで悪用し、リモートコード実行などを実現する。
 zer-far/spurt
Webサーバーを過負荷にできるHTTPストレステストツール。