
 #1
システムおよびアプリケーションの既知の脆弱性を検出するための自動化ツール。
Kitploit おすすめ

 cyberark/kubiscan
Kubernetesクラスターの危険な権限をスキャンするツール

 stampery/mongoaudit
🔥 MongoDBの監査とペネトレーションテストのための強力なツール 🔥
 wmal/linux-kodachi
ハードニングされたDebianベースのプライバシーOS。統合された匿名化スタック(Tor、VPN、DNSCrypt)、フォレンジック対策ツール、SOCセキュリティセンター、そして侵入テスト、フォレンジック、インシデント対応のためのスタンドアロンセキュリティバイナリを備えています。
 mogenius/renovate-operator
Kubernetes上でRenovateの実行を効率化するOperator
 devanshbatham/openredirex
オープンリダイレクトの脆弱性を検出するためのファザー
 hxsecurity/dongtai
オープンソースのInteractive Application Security Testing (IAST)ツールで、Javaアプリケーションを受動的に計測し、開発テスト中に脆弱性とサードパーティコンポーネントのリスクをリアルタイムで検出します。
 pantheon-security/medusa
AIファーストのセキュリティスキャナー。v2026.7の新機能: Claude Code侵害検出 — クローンする前に.claude/フック、権限、スキルを検査 — さらに常時稼働のAI攻撃シグネチャスキャナーとネイティブのRustおよびPHPルール。また、medusa scan…
 elkokc/reflector
Burpプラグインがサイトを閲覧中にページ上の反射型XSSをリアルタイムで検出できます。
 torque59/nosql-exploitation-framework
NoSQLスキャンとエクスプロイトのためのPythonフレームワーク
 musalbas/heartbleed-masstest
CVE-2014-0160 を多数のホストに対してスキャンするためのマルチスレッドツール。
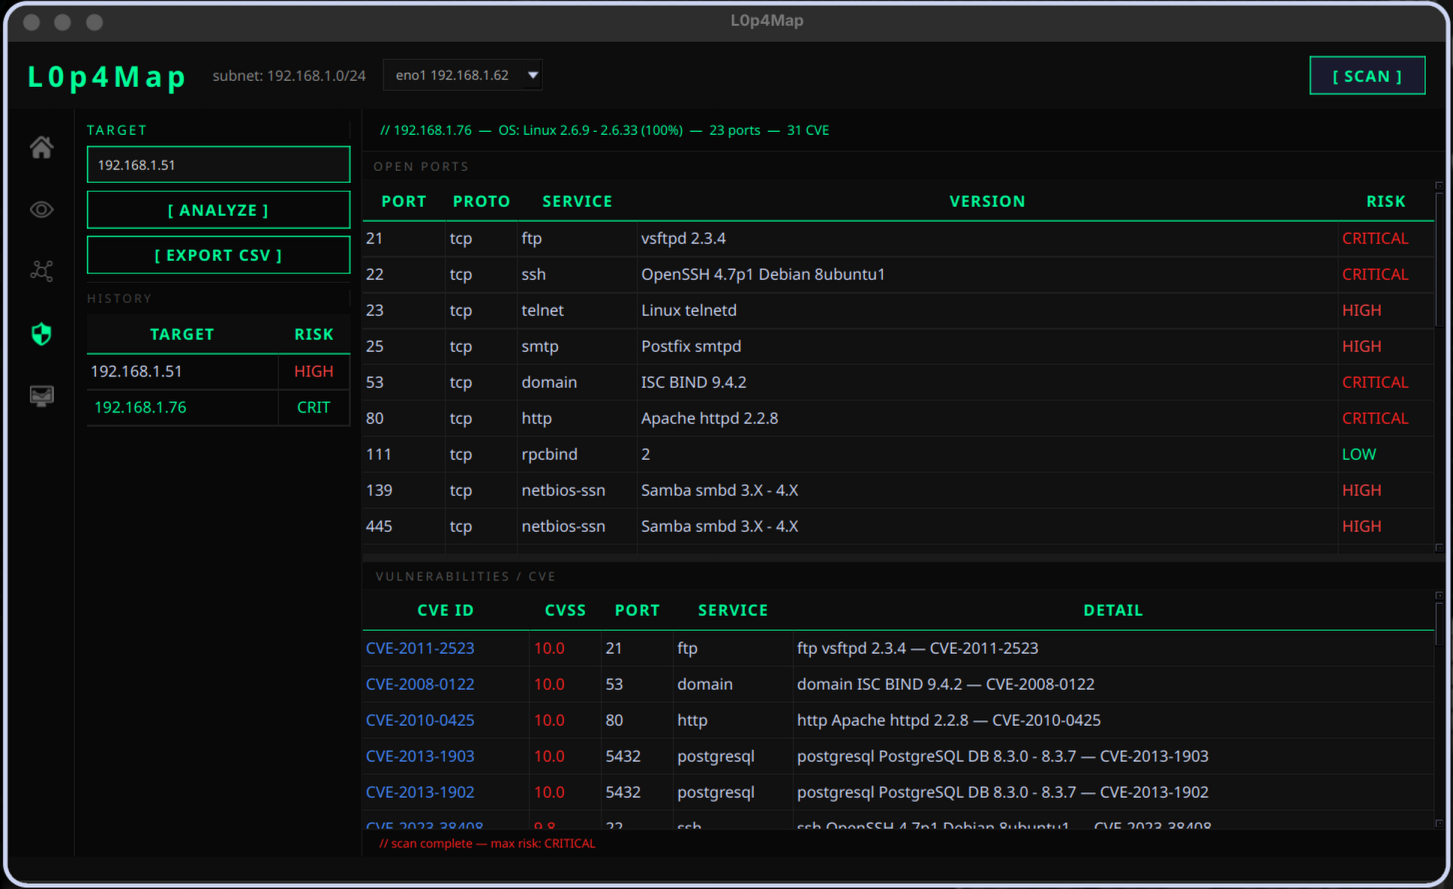 haxl0p4/l0p4map
プロフェッショナルなネットワーク監視・可視化ツール。L0P4Mapは、高速ARPディスカバリと完全なnmap統合、リアルタイムインタラクティブなネットワークトポロジエンジンを組み合わせています。ローカルネットワークとカスタムIP/ウェブサイトの両方で動作します。
 robertdavidgraham/rdpscan
CVE-2019-0708 "BlueKeep" 脆弱性のための高速スキャナー。
 pepelux/sippts
SIPベースのVoIPシステムを監査するためのツールセット
 byt3bl33d3r/itwasalladream
PrintNightmare (CVE-2021-34527) Python Scanner。サブネット全体をスキャンし、PrintNightmare RCEに対して脆弱なホストを検出します。
 safedep/pmg
PMGは、プロキシ、サンドボックス、およびSafeDepの脅威インテリジェンスフィードを使用して、開発者やAIエージェントを悪意のあるオープンソースパッケージから保護します。
 vulncheck-oss/go-exploit
Goベースのエクスプロイト開発フレームワーク。ターゲット確認、バージョンスキャン、エクスプロイト、C2といったフェーズが組み込まれており、複数のペイロード、プロトコルヘルパー、Metasploitなどのツールとの統合をサポートします。








