
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 korben00/no-gdid
Windows GDID デバイス識別子(VPN 越しにハッカーを追跡した ID)を読み取り、理解し、無効化します。実際の Win11 VM で検証済み。正直に言うと: レポート送信を止めるものであり、匿名化するものではありません。
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
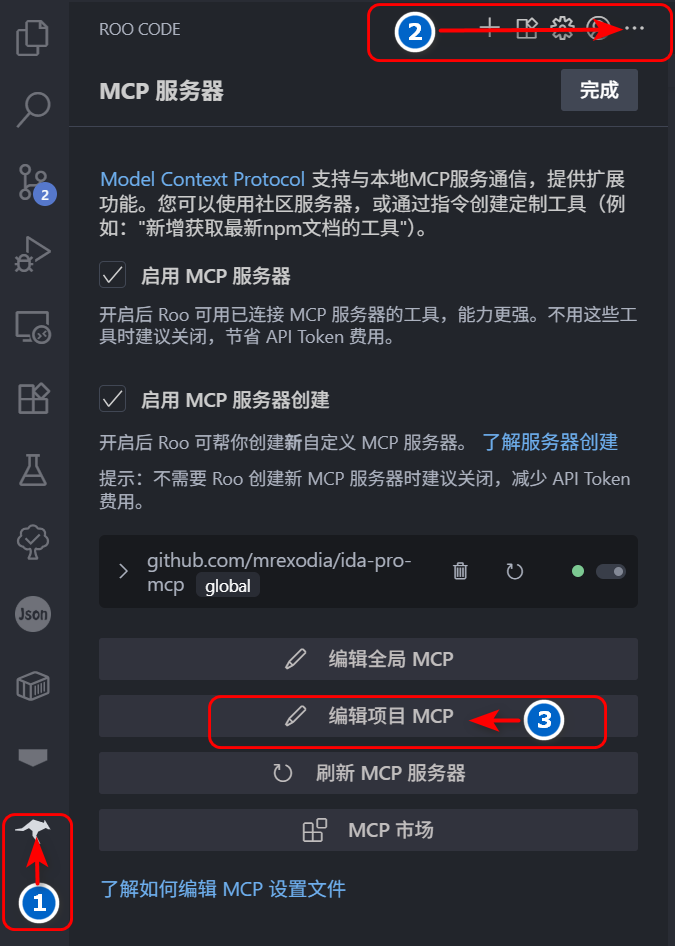 flankerhqd/jebmcp
JEB Pro用のMCPサーバープラグイン。APKリバースエンジニアリング時にAI支援の逆コンパイル、メソッド/フィールドの検査、自動リネームを実現します。
 rubo77/log4j_checker_beta
サーバーがCVE-2021-44228に対して脆弱かどうかを迅速にチェックする
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882の認証なしRCEエクスプロイト。パッチバイパス、コマンド実行、webshell展開を備え、ペネトレーションテスト用です。
 awakened1712/cve-2019-11932
libpl_droidsonroids_gif の decoding.c 内の DDGifSlurp における WhatsApp の double-free バグを悪用するシンプルな POC
 fportantier/vulpy
安全な開発を学ぶための脆弱なPythonアプリケーション
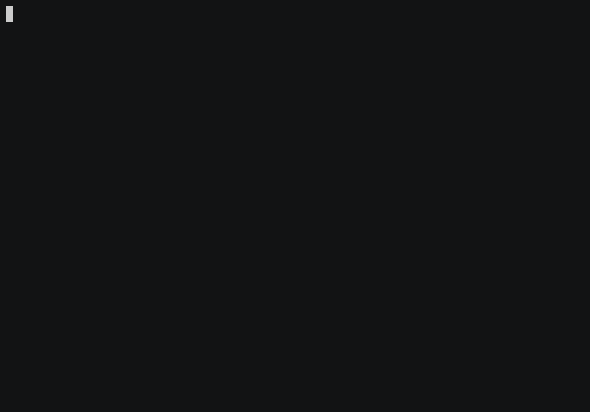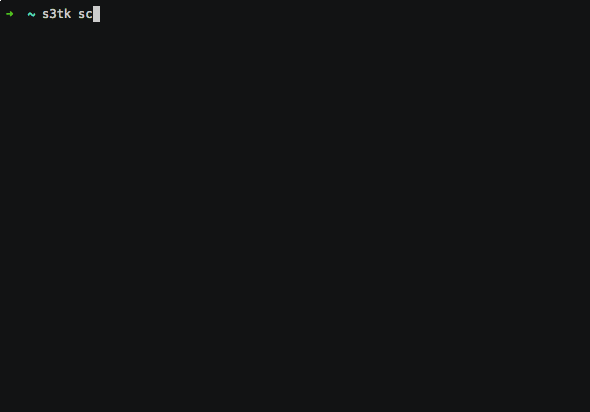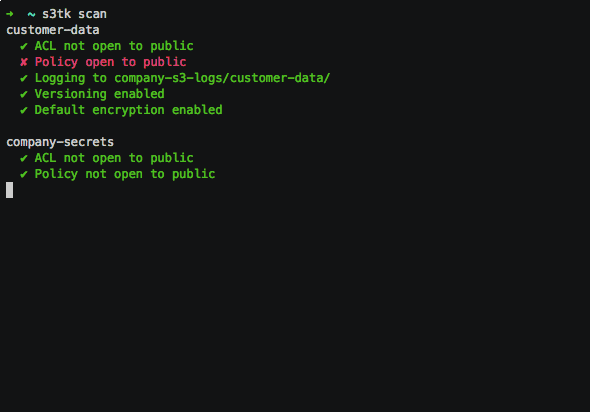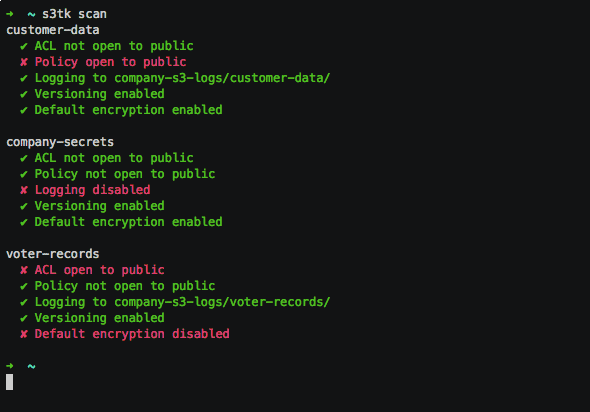 ankane/s3tk
Amazon S3向けセキュリティツールキット
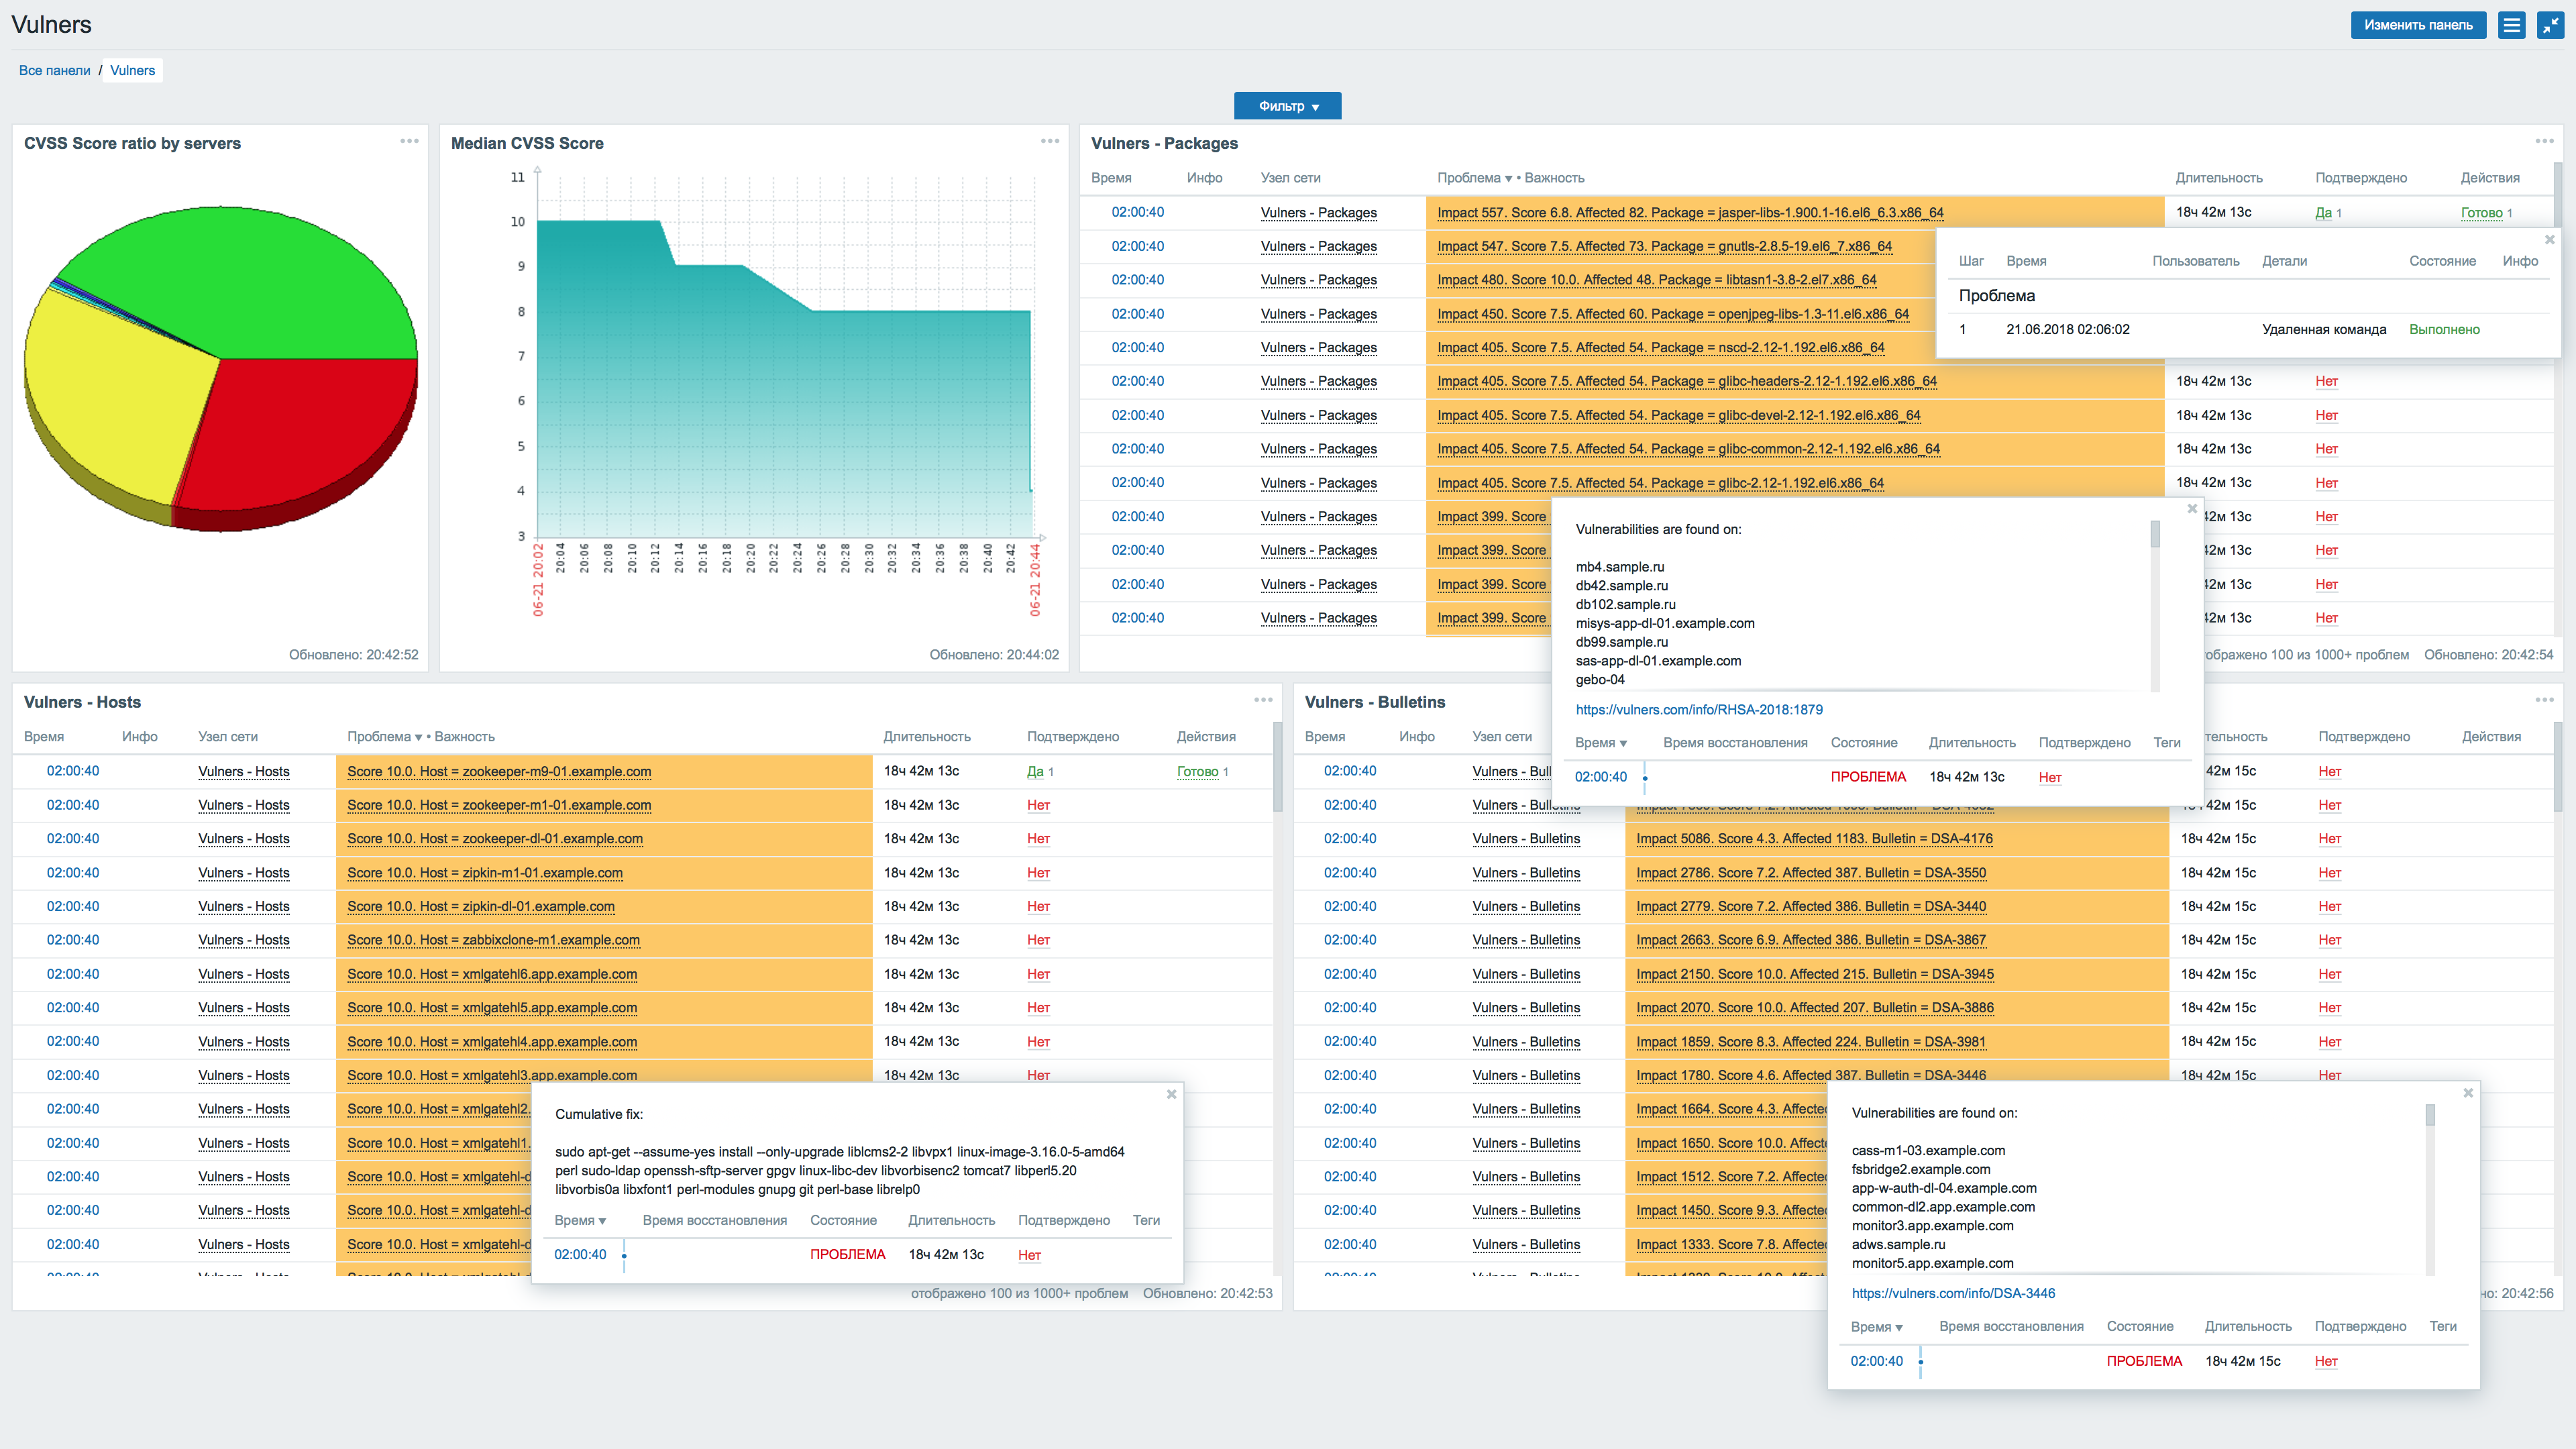 vulnerscom/zabbix-threat-control
Zabbix 脆弱性評価プラグイン
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自動トリガーペイロード & 暗号化方式
 owasp/serverless-goat
OWASP ServerlessGoat: 一般的なサーバーレスセキュリティ脆弱性を実証するサーバーレスアプリケーション
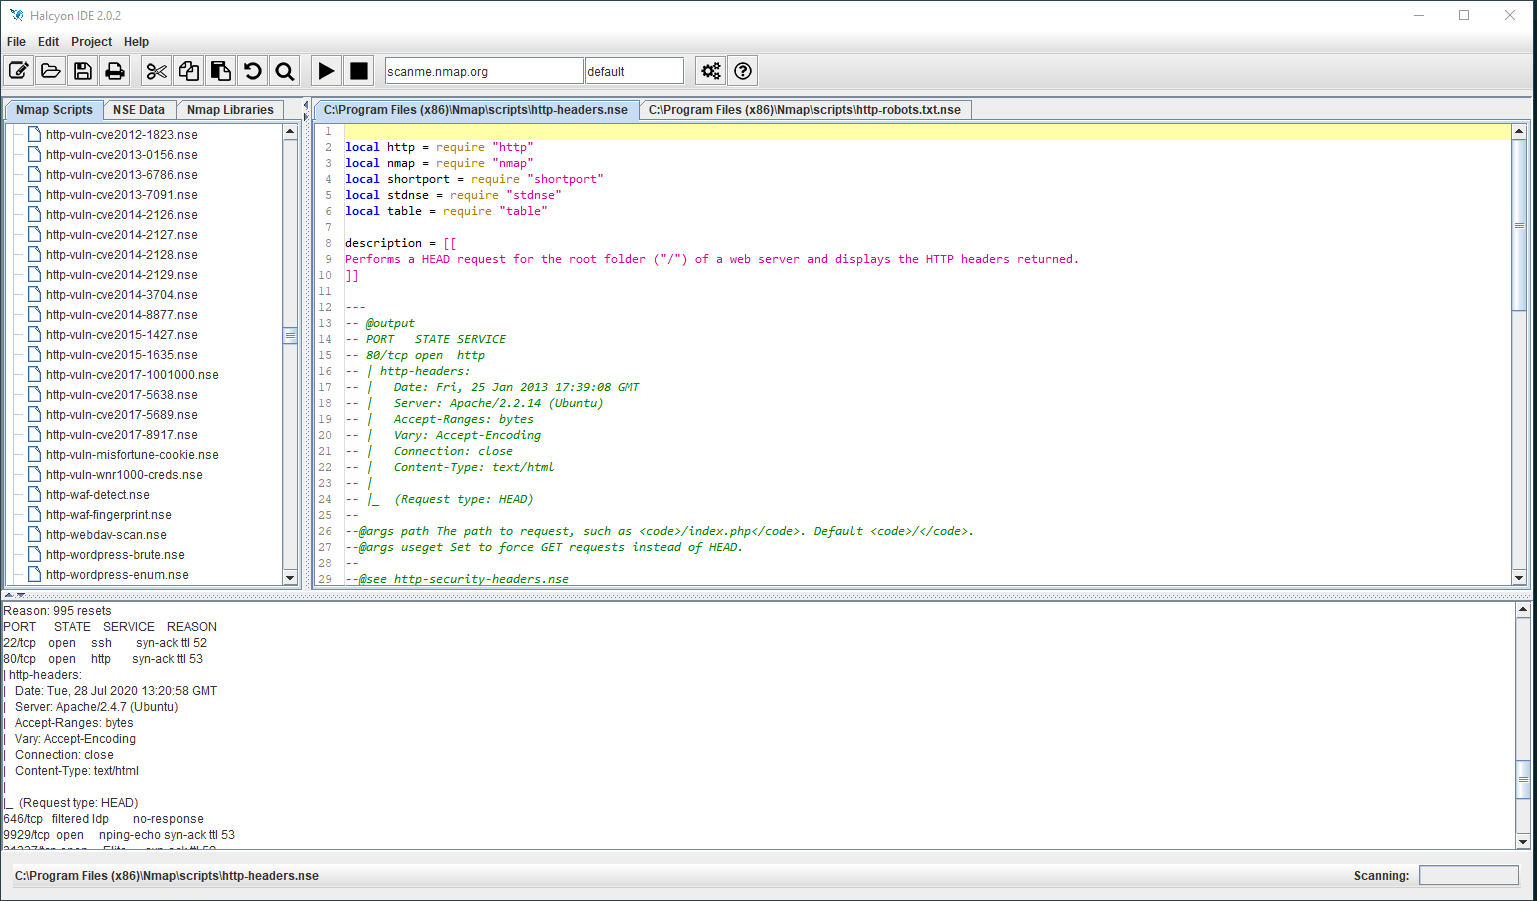 s4n7h0/halcyon-ide
Nmapスクリプト(NSE)開発のための最初のIDE
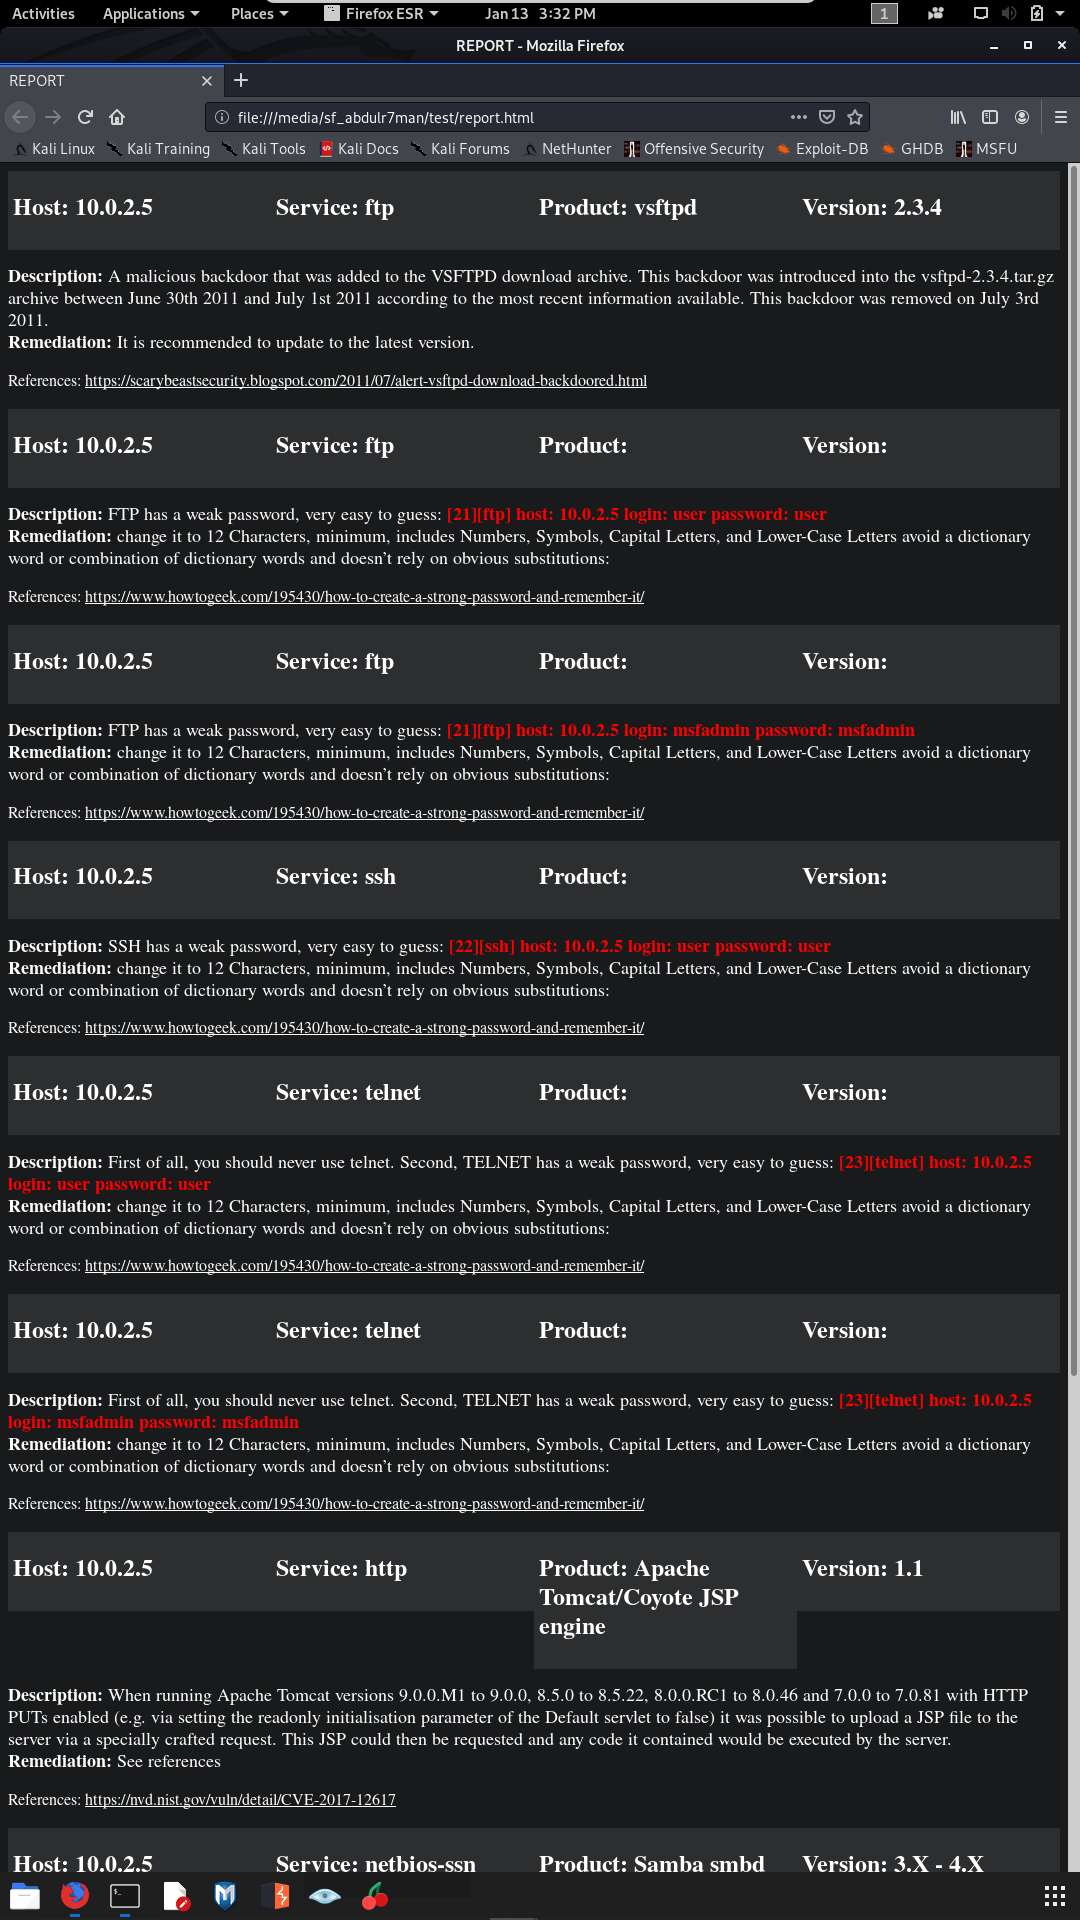 abdulr7mann/hackerenv
IPスイープ、ポートと脆弱性のスキャン、エクスプロイトの実行、そしてHTML/DOCX形式のレポート機能とインタラクティブシェルを提供する自動化されたペネトレーションテストツール。
 aws/http-desync-guardian
HTTPリクエストを分析して、HTTP Desync攻撃(HTTPリクエストスマグリング/スプリッティングの前兆)のリスクを最小限に抑えます。
 k8scout/k8scout
単一のバイナリを侵害されたKubernetesポッドにドロップするだけで、cluster-admin、ノードエスケープ、シークレット窃取、クラウドIAM乗っ取りに至るすべての現実的な攻撃パスを即座にマッピングします。
 bhdresh/cve-2017-8759
エクスプロイトツールキット CVE-2017-8759 - v1.0 は、ペネトレーションテスターやセキュリティ研究者が Microsoft .NET Framework RCE を迅速かつ効果的にテストするための便利な Python スクリプトです。悪意のある RTF…
 capture0x/lfi-finder
URLを分析し、geckodriverを介してペイロードをテストすることで、WebアプリケーションのLocal File Inclusion (LFI)脆弱性を検出する自動スキャナー。








