
 a3sal0n/falcongate
Zeek、VirusTotal、脅威インテリジェンスフィードを活用してマルウェア、ランサムウェア、侵入を検知・ブロックするオープンソースのネットワークゲートウェイファイアウォール。DNS暗号化とIoTデバイス保護を備えています。

自宅や小規模オフィスのネットワーク上のデバイスを監視し、いずれかに問題が発生した際に通知するセルフホスト型セキュリティゲートウェイ。
Falcongateは、2つのネットワークインターフェースを備えたLinuxマシンをゲートウェイに変え、ネットワークトラフィックの検査、DNSフィルタリング、デバイスの弱点監査を行い、Webコンソールとメールでアラートを発します。無料のオープンソースであり、すべてお客様が管理するハードウェア上で動作します。
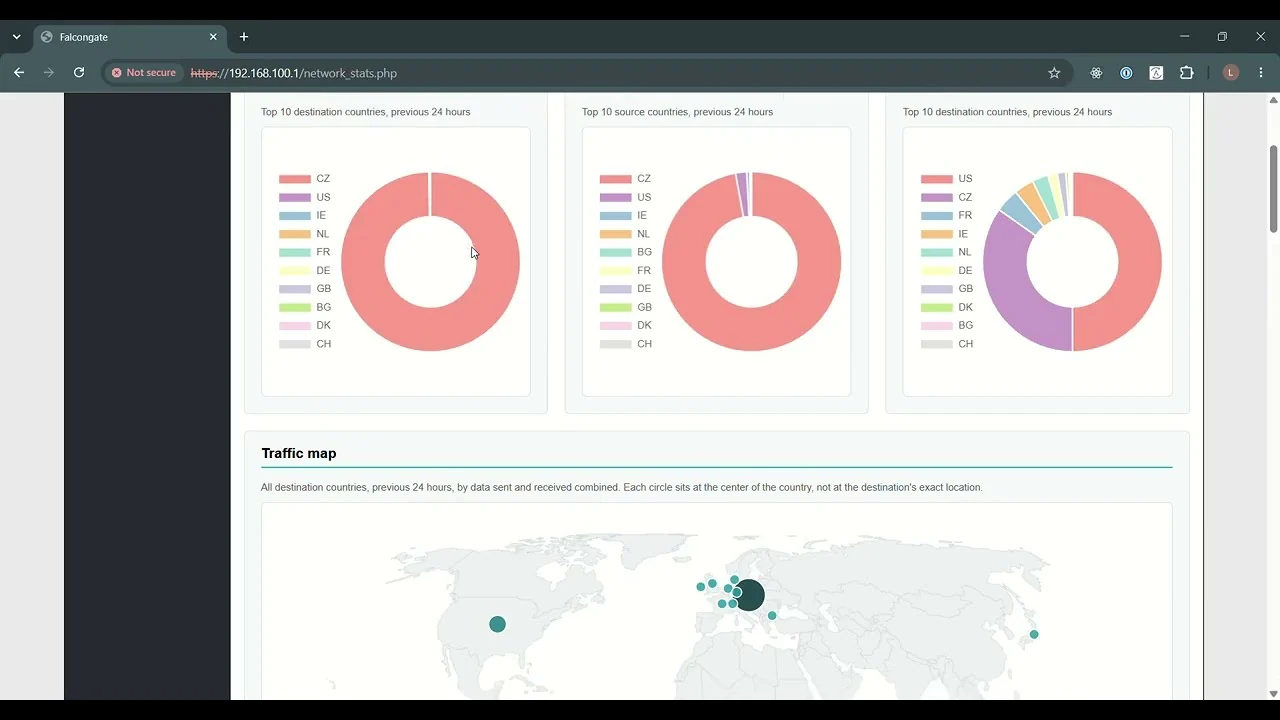
一般的な家庭や小規模ビジネスのネットワーク上のデバイスのほとんどは、自分自身を守ることができません。カメラ、テレビ、プリンター、ルーターなどのモノのインターネット(IoT)デバイスは、アンチウイルスソフトウェアを実行できず、アップデートをほとんど受け取らず、デフォルトのパスワードのまま出荷されることがよくあります。そのうちの1台が侵害されると、所有者の監視、同じネットワーク上の他のデバイスへの攻撃、ボットネットへの参加に悪用される可能性があります。ランサムウェアは、損失を最も吸収しにくい人々や小規模ビジネスにとって、同じ問題を高コストなものにしています。
ネットワークは、これらすべてのデバイスをまとめて観察できる唯一の場所です。侵害されたデバイスは、どのようなソフトウェアを実行していても、ドメインを検索し、攻撃者と通信し、隣接デバイスを探索しなければなりません。企業はこの事実を長く活用してきました。ネットワーク監視と、検出結果に対処するセキュリティチームを備えているからです。しかし、そうしたツールはセキュリティ予算を持つ組織向けの価格設定と設計になっています。
Falcongateは、そうした可視性を他のすべての人々、つまり保護を必要としながらセキュリティチームを持たない個人、家族、小規模ビジネスに提供するために存在します。実績のあるオープンソースコンポーネントから構築され、単一のインストーラーでセットアップでき、トラフィックデータはお客様自身のマシン上に留まります。
| 脅威またはアクティビティ | 検出方法 | 必要なもの |
|---|---|---|
| 既知の悪性ドメイン(マルウェア、ランサムウェア、フィッシング、詐欺、スキャムなど)への検索 | DNSログをThe Block List Projectと照合、毎週更新 | 追加なし |
| ドメイン生成アルゴリズム(DGA)マルウェア | デバイスのDNS検索におけるパターン | 追加なし |
| スパムを送信するマルウェア | デバイスのDNS検索におけるパターン | 追加なし |
| ネットワーク上のポートスキャンとtraceroute | Zeekの通知 | 追加なし |
| 疑わしいドメイン | VirusTotalのドメインレポート | VirusTotal APIキー |
| デバイスがダウンロードしたマルウェアファイル | Zeekが抽出したファイルをVirusTotalと照合 | VirusTotal APIキー |
[!WARNING] デフォルトアカウントのチェックは、HydraとSecListsの認証情報リストを使用して、実際にログインを試行します。Falcongateは、所有しているかテストを許可されたネットワーク上でのみ実行してください。ロックアウトポリシーを持つデバイスは、これらの試行に反応する可能性があります。
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| コンポーネント | 役割 |
|---|---|
| Zeek | LANインターフェース上のトラフィックを検査し、Falcongateが分析するログを書き出す |
| dnsmasq | LAN向けのDHCPおよびDNSフィルタリング |
| dnscrypt-proxy | 暗号化された上流DNS |
| iptablesとipset | ファイアウォール、NAT、IPブロック |
| NmapとHydra | オープンポートの検出とデフォルトアカウントのチェック |
| NginxとPHP | Webコンソール |
| Falcongateエンジン (Python) | 上記を相関分析し、アラートを発し、レポートを送信する |
Falcongateは2つのモードでデプロイできます:
インストーラーはZeek 8.0を含む、Falcongateが依存するソフトウェアを追加します。Falcongate専用にCPython 3.15.0を/opt/python/3.15.0にビルドし、システムのPythonには手を加えません。
インストーラーはネットワークとシステムサービスを再設定するため、専用のマシンを使用し、事前にスクリプトを確認してください。rootとして実行します:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
デプロイモード、2つのインターフェース、LAN IPアドレスを尋ねられます。完了したら、デバイスをLAN側に接続し、https://<LAN IP> を開いてください。
各デプロイモードの対処方法を含む詳細な手順:
メール受信者、VirusTotalキー、独自のブラックリストとホワイトリストなどのユーザー設定は、user_config.ini.tpl のフィールドを使用します。
| 有効にする機能 | 設定項目 |
|---|---|
| VirusTotal検出 | vt_api_key に VirusTotal APIキー を設定 |
| メールアラート | Gmail送信者の mailer_address と mailer_pwd、受信者の dst_emails |
| 独自のブロックルール | blacklist、whitelist、domain_blacklist、domain_whitelist |
ブロックリストフィードはデフォルトで無効です。広告やマルウェアのドメインをブロックするには、config.ini の [blacklists_domain] にリストのURLを追加してください。
FalcongateはUbuntu 24.04、Debian 13、Python 3.15へ移行中です。既知の制限事項:
バグ報告やプルリクエストを歓迎します。CONTRIBUTING.md と 行動規範 を参照してください。testsフォルダ では、互換性テストの実行方法と検出機能の動作確認方法を説明しています。
コラボレーター: easy4MEr
FalcongateはGPLv3の下でライセンスされています。詳細は LICENSE を参照してください。同梱のデータソースとそのライセンスは data/README.md に記載されています。






