
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 関数は `int` 長を受け取るため、asn1_ex_c2i() から呼び出される際に引数が意図せず切り捨てられないようにしてください。
 aayushbankar/cve-2026-28576
CVE-2026-28576のPoCおよびレッドチームアプリ。Android Contacts ProviderにおけるゼロパーミッションのSQLインジェクションで、連絡先データベース全体の窃取を可能にする。
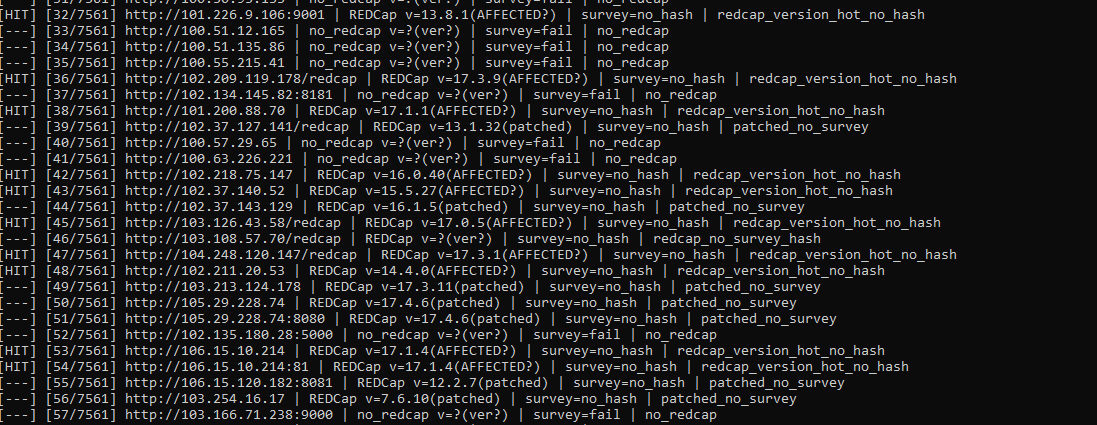 murrez/cve-2026-90817
CVE-2026-90817 用の Python チェッカーおよびエクスプロイトフック。survey の __passthru ルーティングを悪用した、認証不要の重大な REDCap RCE に対応し、大量スキャンと FOFA ターゲットインポートを備えています。
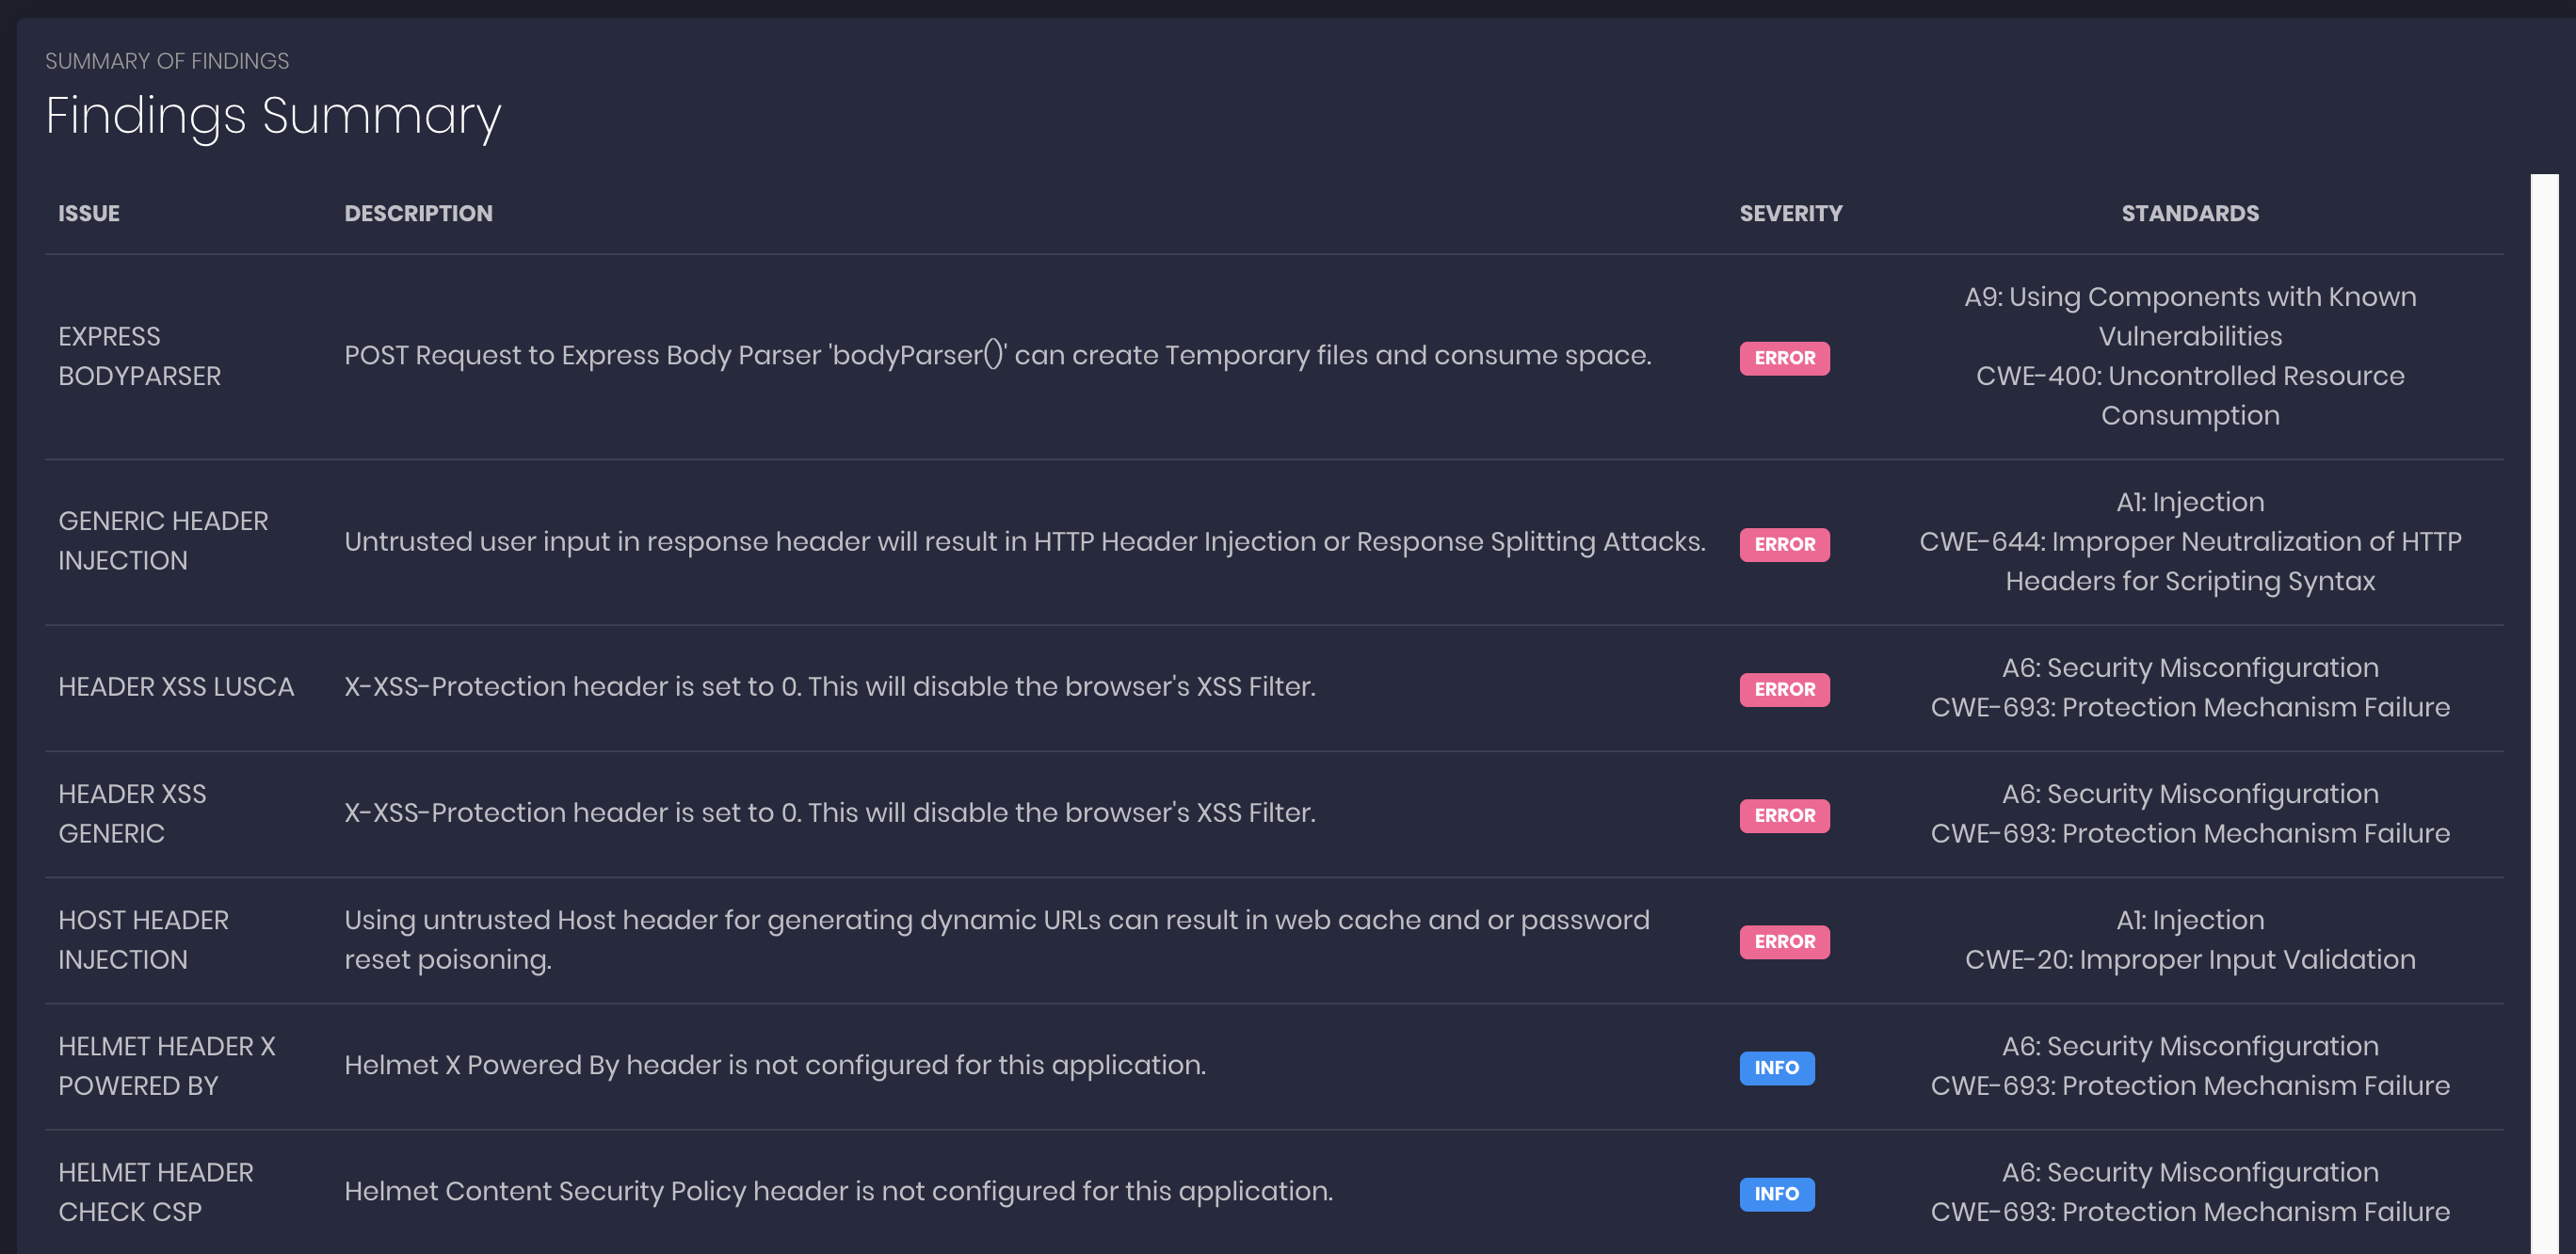 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 horkimhab/cve-2026-74469
CVE-2026-74469(DiagSpill)の概念実証および教育研究リポジトリであり、許可されたラボテスト向けの脆弱性分析資料を提供します。
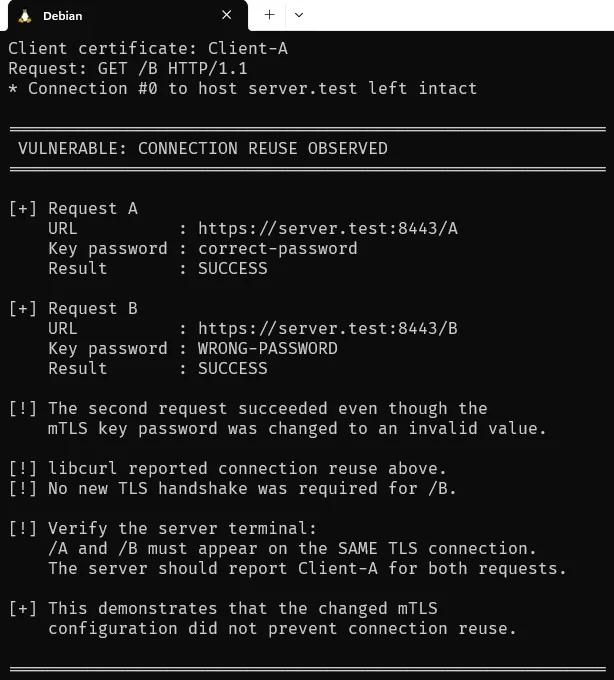 nimaarek/cve-2026-8932-poc
CVE-2026-8932を再現するProof-of-concept。libcurlのコネクション再利用における不完全なmTLS設定マッチングの脆弱性で、ローカルラボサーバーとC PoCを含む。
 horkimhab/cve-2026-68121
CVE-2026-68121(PPPoEject)の概念実証であり、許可されたセキュリティ研究およびラボテスト向けのPythonエクスプロイト実装を提供します。
 horkimhab/cve-2026-81000
教育用のCVE-2026-81000概念実証リポジトリ。許可されたセキュリティ研究、脆弱性の認知、および管理されたラボテスト向け。
 horkimhab/cve-2026-80844
CVE-2026-80844(DirtyAH6)の概念実証および研究リポジトリであり、許可された脆弱性テスト向けの教育資料とラボ環境構築ガイダンスを提供します。
 gyaansastra/cve-2023-21716
Microsoft Officeのwwlib内の脆弱性により、攻撃者は悪意のあるRTF文書を開いた被害者の権限でリモートコード実行を実現できます。攻撃者はこのファイルを電子メールの添付ファイル(またはその他の手段)として配布する可能性があります。
 liske/needrestart
パッケージアップグレード後に古いライブラリを使用しているデーモンを識別して再起動し、セキュリティを維持するシステムユーティリティです。コンテナとインタープリタに対応しています。
 o-sec/cve-2026-41452-poc
CVE-2026-41452の概念実証エクスプロイト。Krayin CRM <= 2.2.4における重大な認証バイパスであり、ミドルウェアバイパスを介して未認証の管理者アカウント乗っ取りを可能にする。
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
CVE-2026-49179の概念実証およびエクスプロイトスクリプト。Active DirectoryのWriteSPNScript関数におけるコマンドインジェクションで、ドメインコントローラー上でのSYSTEM権限でのRCEを可能にします。
 pczbuilds/monikerlink-cve-2024-21413-writeup
TryHackMeのMoniker LinkルームのWriteup。CVE-2024-21413を悪用してOutlookのProtected Viewをバイパスし、細工されたMoniker Linkを介してNTLMv2ハッシュを取得する。
 d3vhex/sentora
オープンソースでセルフホスト型の、AIを活用したSIEM、EDR、SOARプラットフォーム。現代のセキュリティ運用向けに設計されています。
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 における未認証 SQL インジェクションから RCE へのエクスプロイト(CVE-2016-10204、EDB-41239)。単一コマンドの SQLi から webshell、そしてリバースシェルまでの PoC を Python で実装。
 murrez/cve-2026-88854
Python 3製のPoCスキャナーおよびエクスプロイト。OrdaSoft Joomla Galleryにおける未認証SQLインジェクションCVE-2026-88854に対応し、一括チェックモードとEXTRACTVALUEデータ読み取りモードを備えています。
 symgraph/idassist
IDA Pro用のAI搭載リバースエンジニアリングプラグイン








