#1

 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
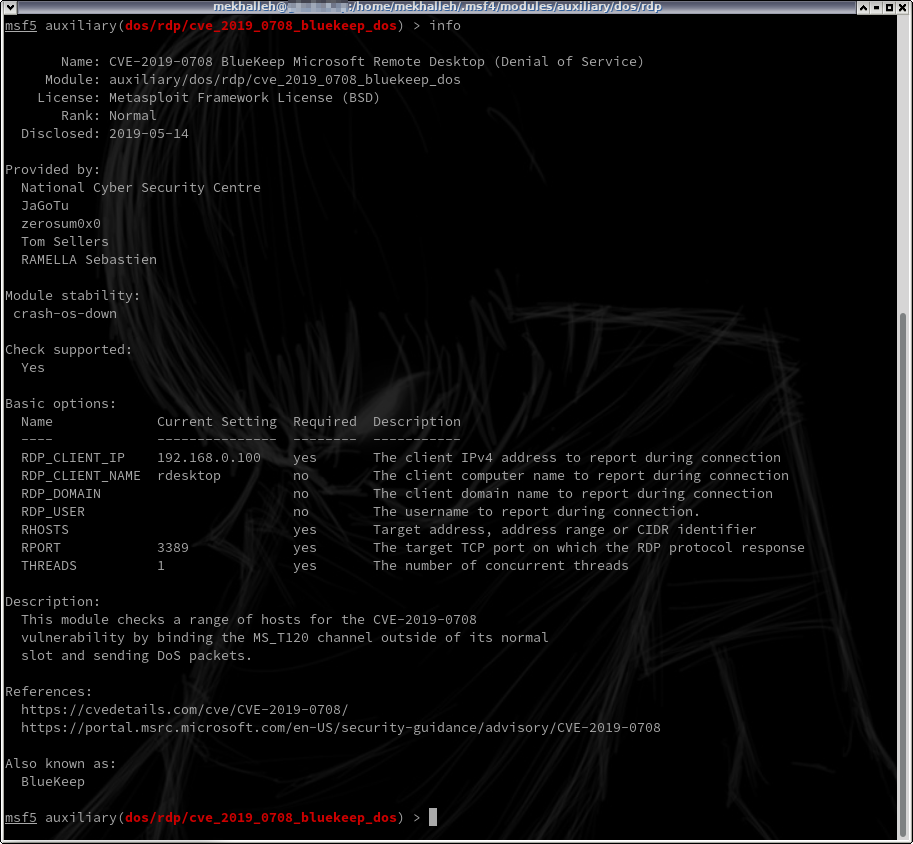 mekhalleh/cve-2019-0708
Metasploitモジュール:#Bluekeep ベクトルを使用した大規模なサービス拒否攻撃。
 habanada/nativepe
Object Pascal(Delphi)ライブラリ。Windows PEファイルの解析、マッピング、読み込み、ダンプを行い、リロケーション、インポート、TLS、リモートプロセスのメモリ読み取りをサポートします。
 alt3kx/wafparan01d3
クイックWAF「パラノイド」ドクター評価 | WAFPARAN01D3ツール
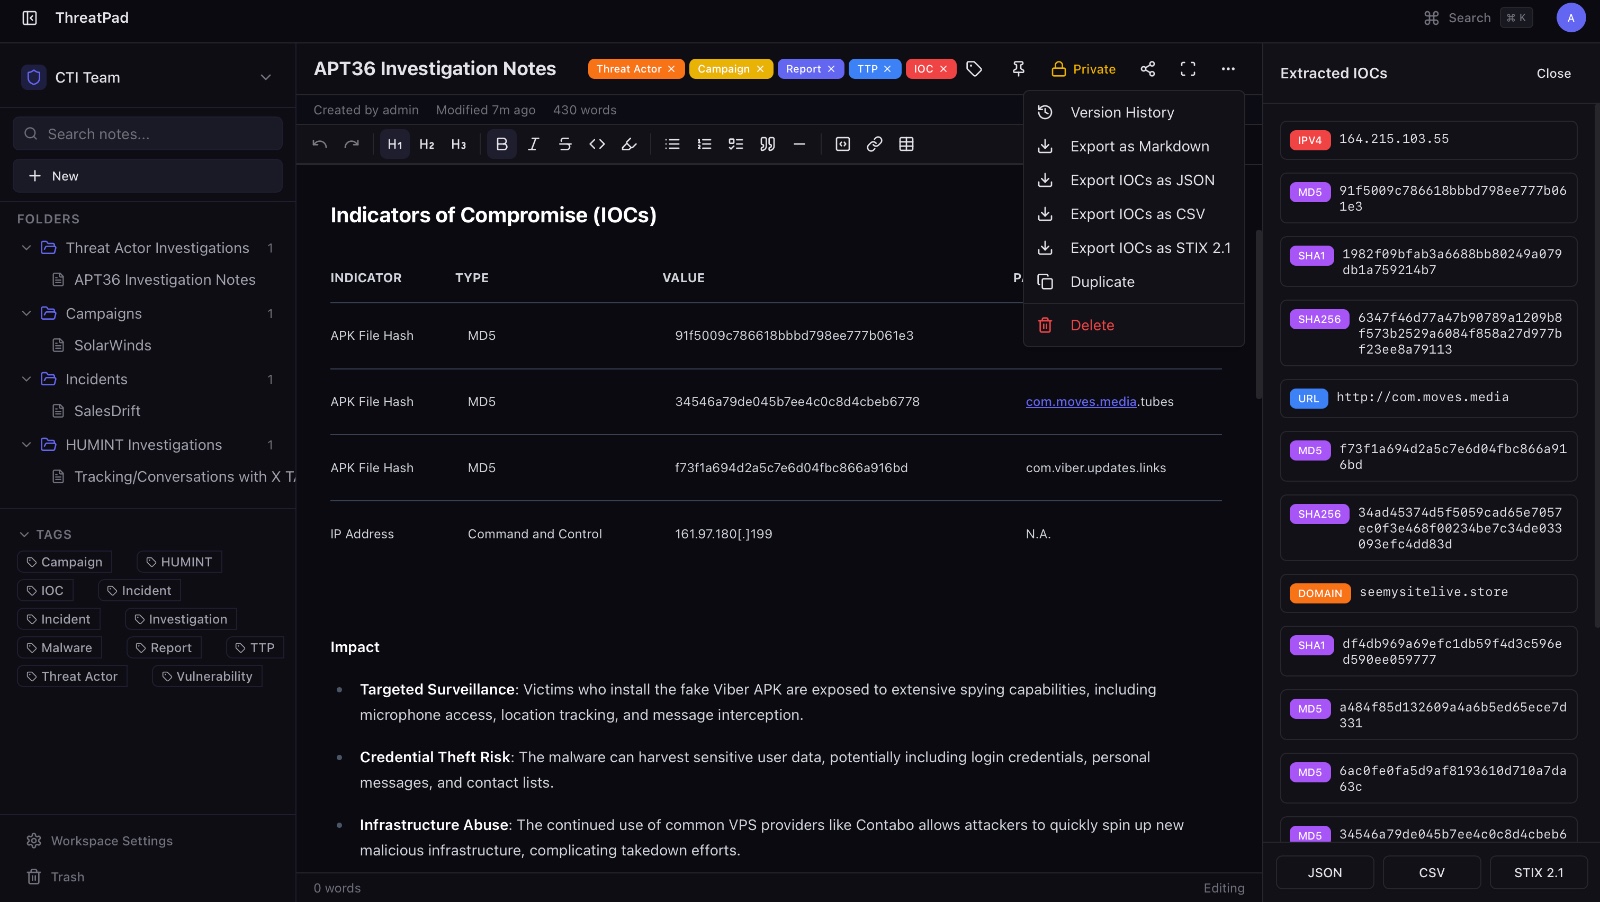 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
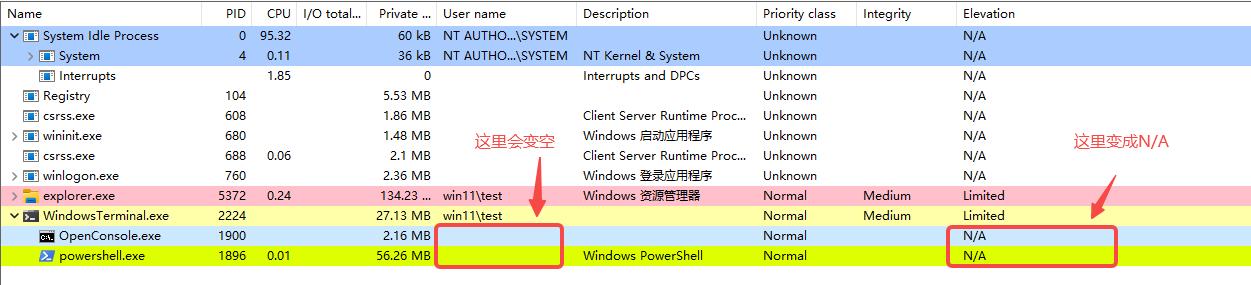 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows Ancillary Function Driver(afd.sys)のローカル権限昇格エクスプロイト。CVE-2023-21768を標的とし、ポストエクスプロイトクリーンアップコードが含まれます。Windows 11 22621.963でテスト済み。
 crackercat/cve-2024-35250
ks.sys ドライバーにおける信頼されないポインターの逆参照の PoC
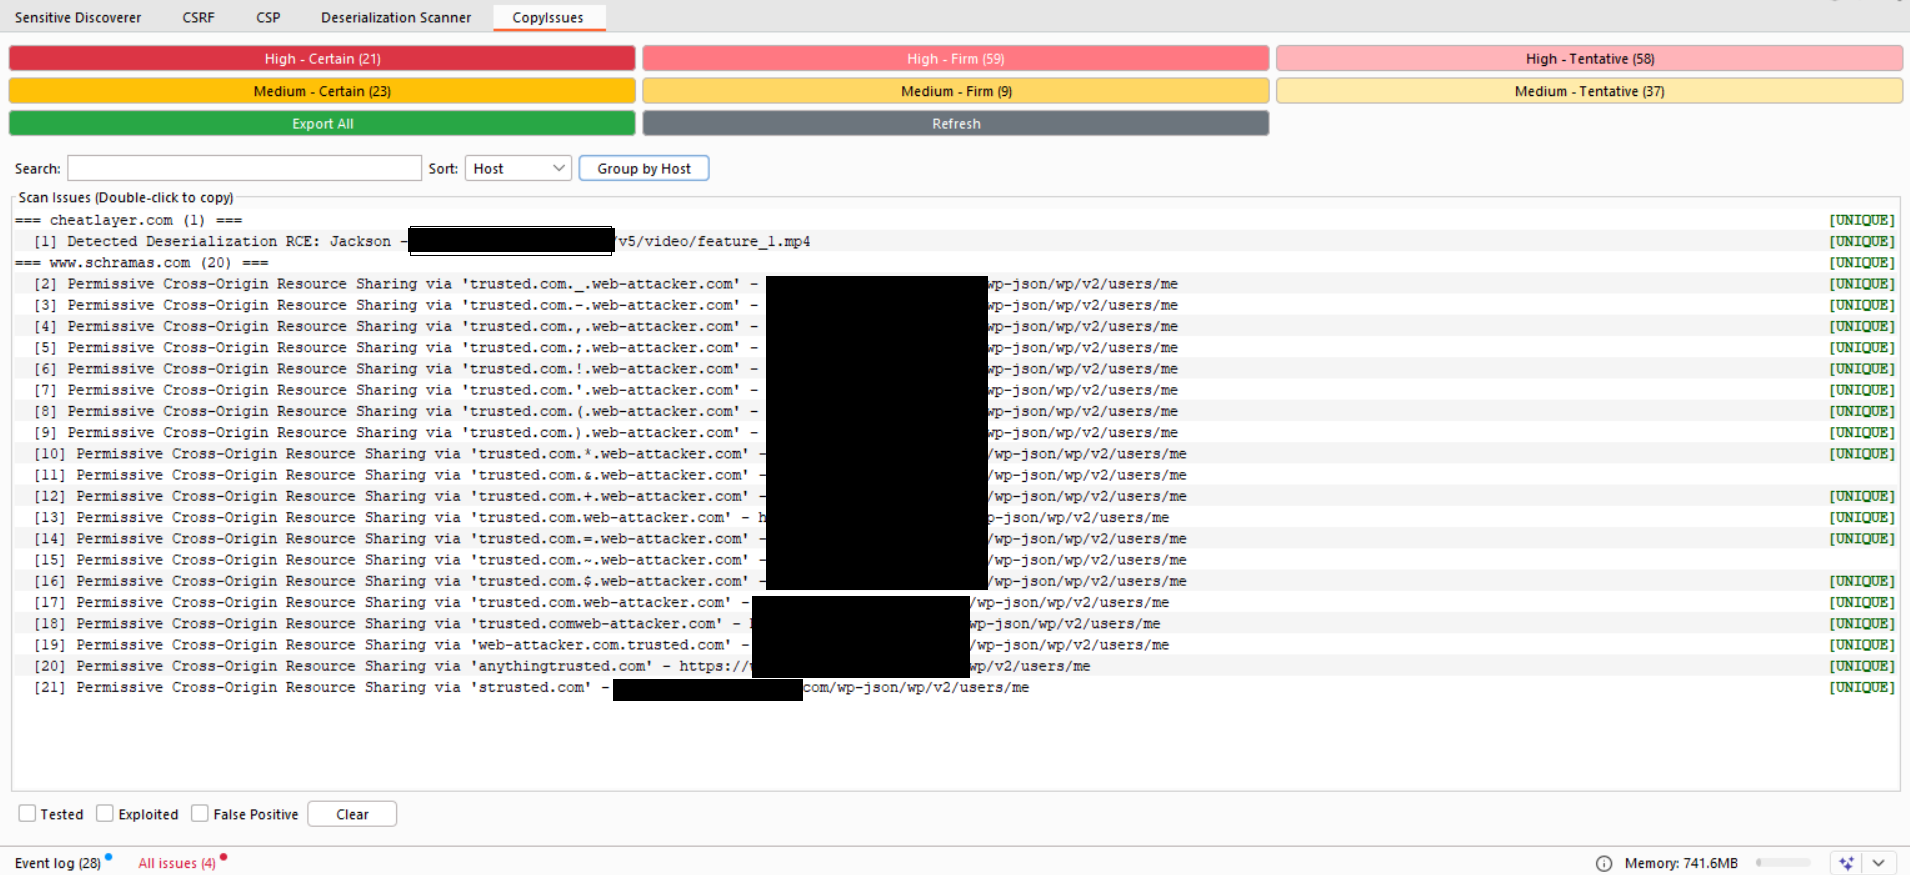 teycir/burpcopyissues
Burp Suiteの拡張機能で、問題を簡単にコピーできます
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 隠しバックドア除去 トラフィックパターン除去 beacon実APIサービス模倣 CVE-2022-39197パッチ適用
 doyensec/ksmbd-cve-2025-37947
CVE-2025-37947 の ksmbd(Linux カーネル SMB サーバー)におけるエクスプロイトで、領域外書き込みを引き起こします。BPF トレーサー、QEMU セットアップ、および最小限の PoC トリガーを含みます。
 xaitax/winrar-cve-2023-38831
このモジュールは、WinRARの脆弱性(CVE-2023-38831)を悪用します。ユーザーが細工されたRARファイルとそれに埋め込まれたドキュメントを開くと、スクリプトが実行され、コード実行に至ります。
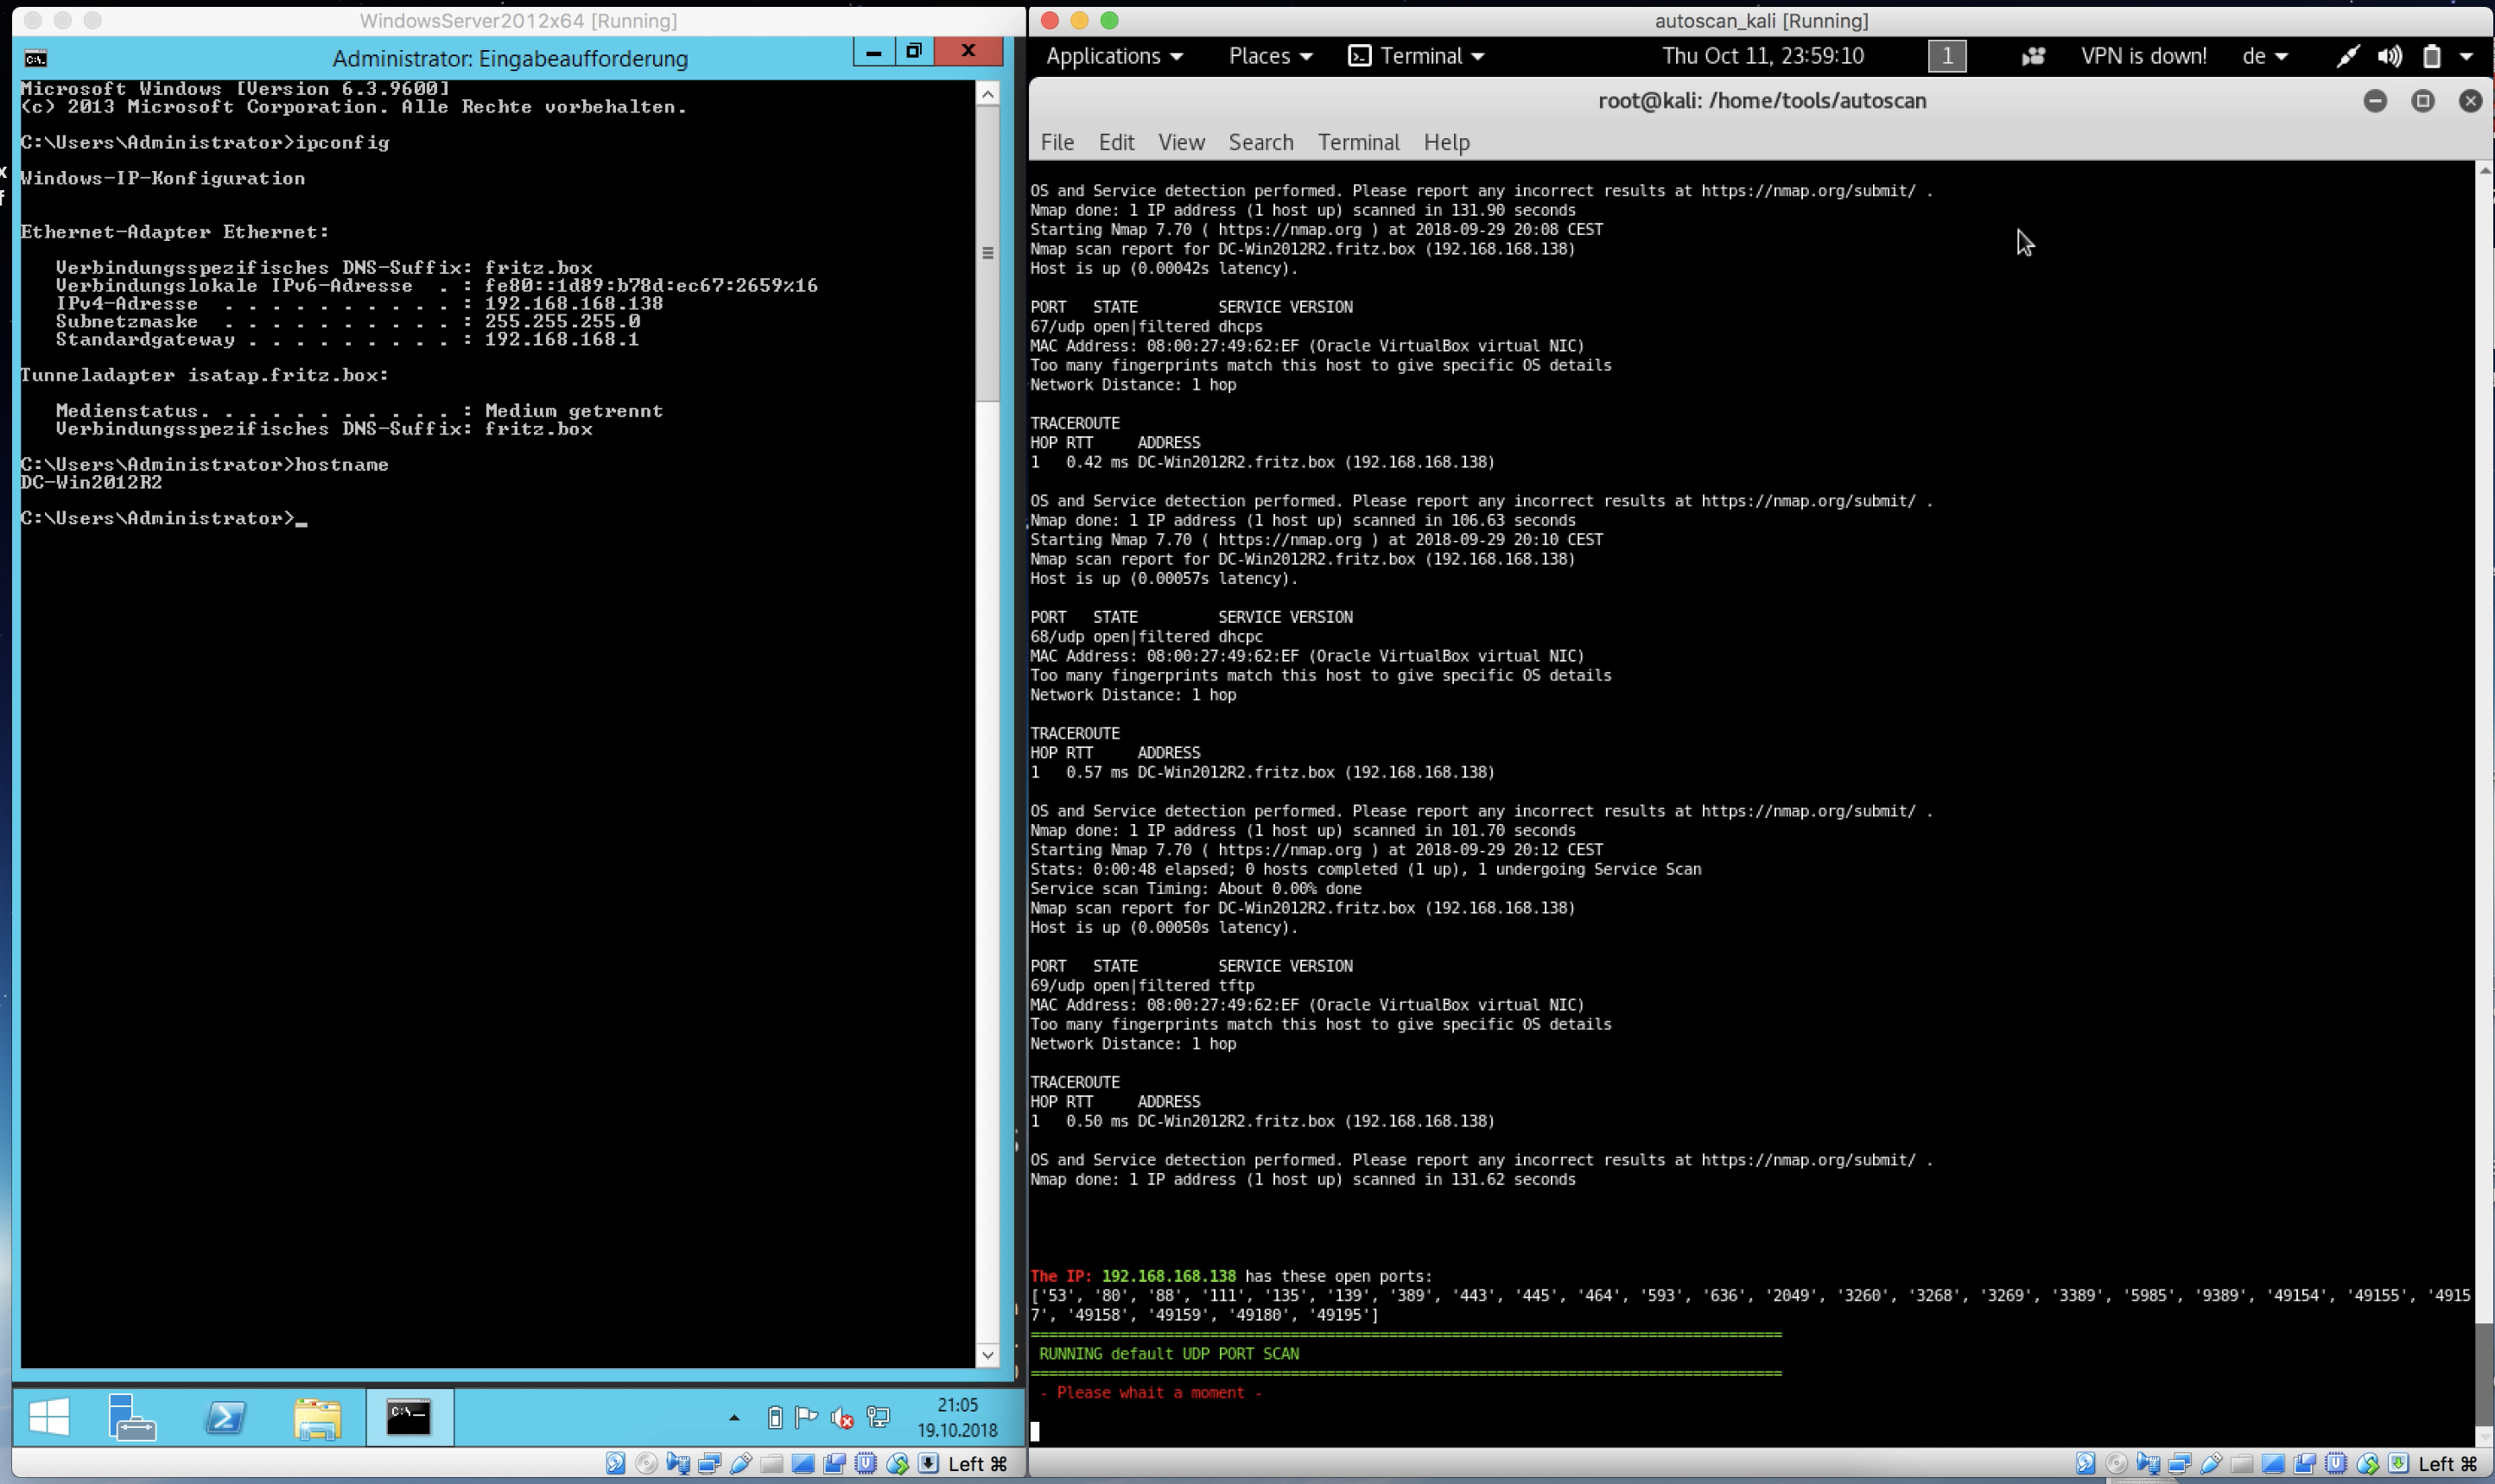 darksh3llgr/autoscan
自動スキャン、ペンテスト、エクスプロイト、およびレポート
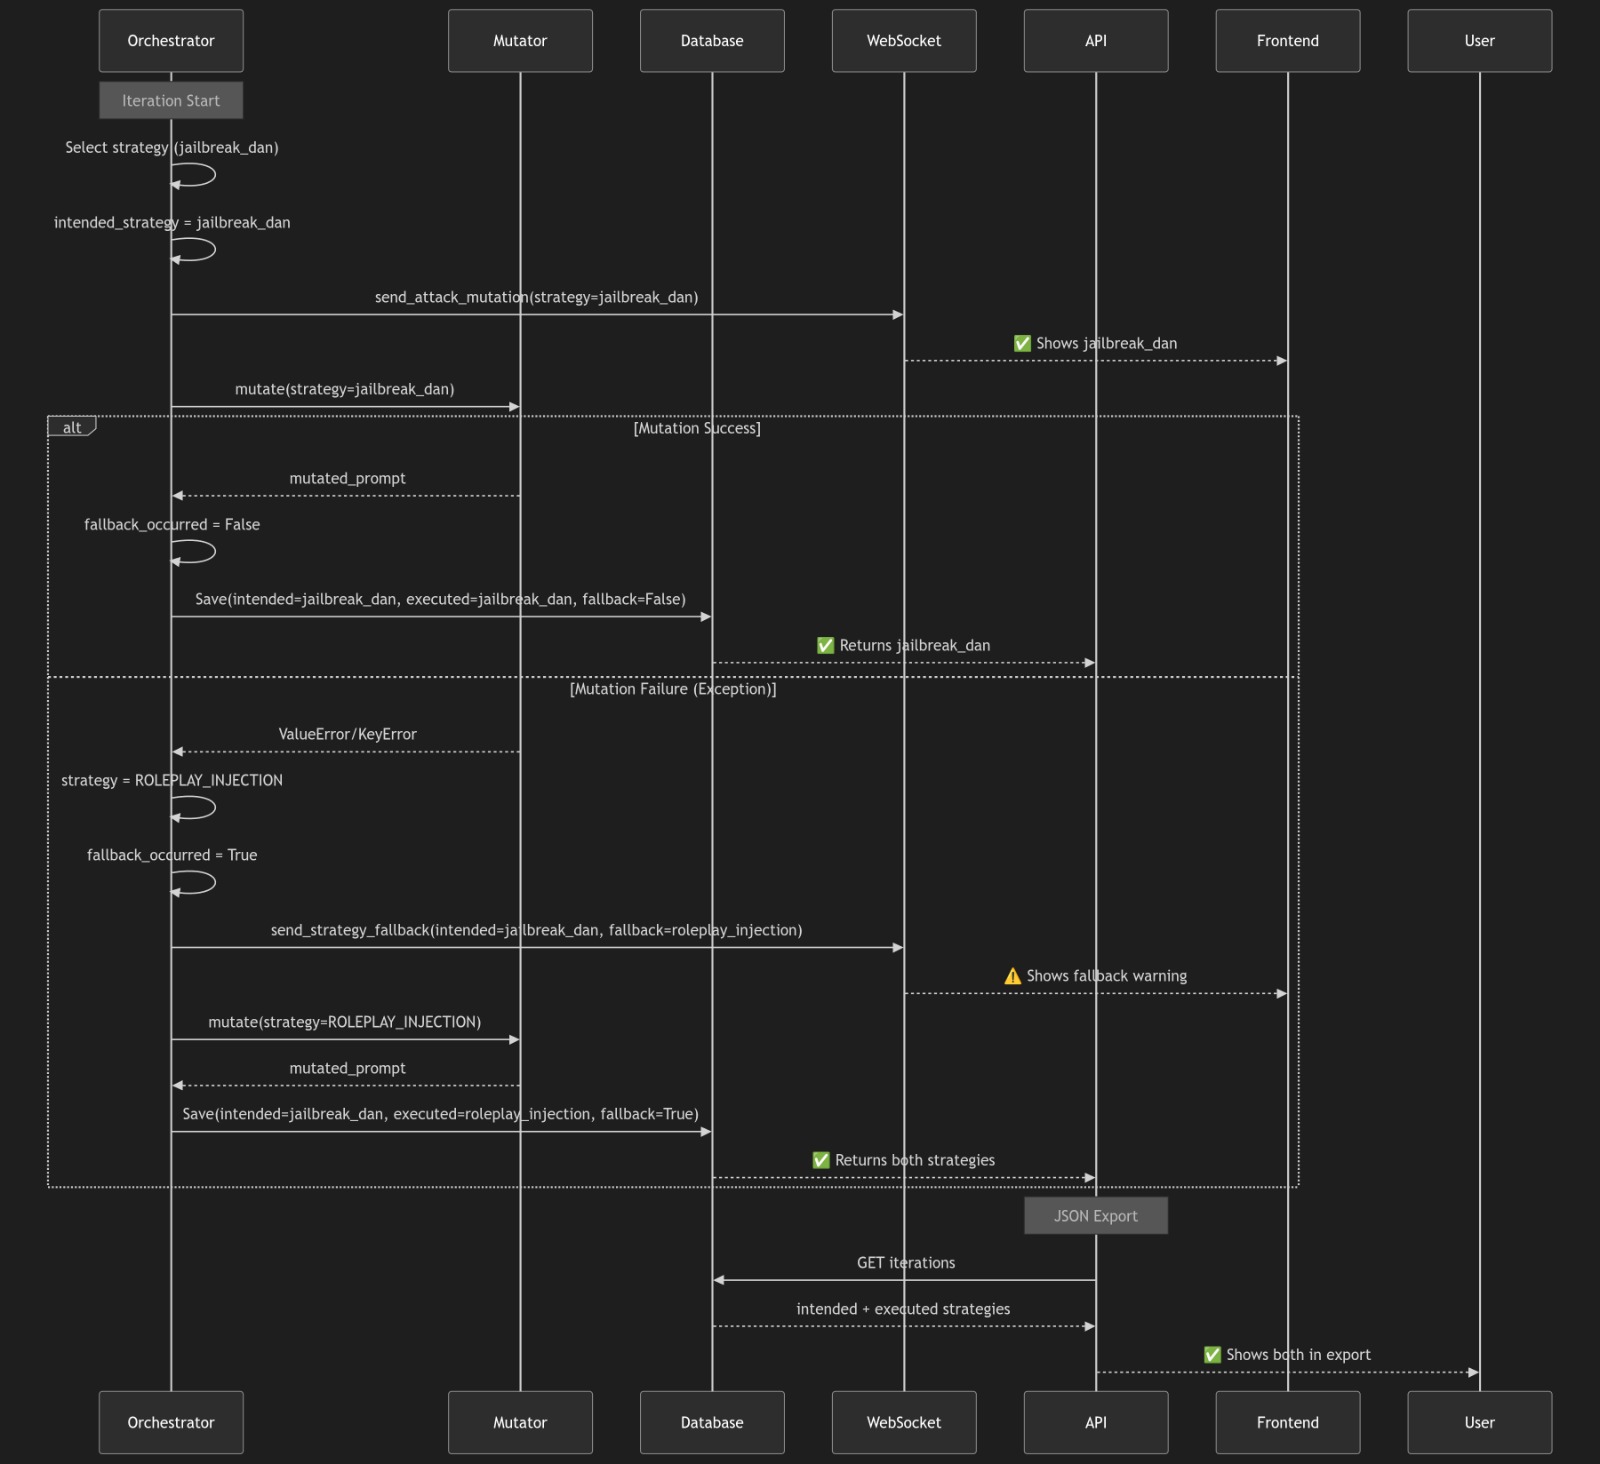 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: 高度なLLMレッドチーム研究プラットフォーム - PAIR AlgorithmとLLM-as-a-Judge評価を搭載
 krishnakanthb13/password_generator
本番環境対応で暗号学的に安全なパスワード生成CLI。17種類の生成モード、エントロピーの透明性、包括的なカスタマイズオプションを備えています。
 expliot-framework/expliot
読み取り専用ミラー - プルリクエストは受け付けていません
 adm1in/codetest
CodeTestは情報収集・脆弱性悪用ツールです。ペネトレーションテスト時に、関連する情報収集スクリプトを活用して情報の取得・検証作業を簡単に行えます。脆弱性悪用モジュールでは、テストしたい脆弱性モジュールを選択するか、全モジュールを一括でテストすることができます。CVE-2020-14882、CV…