
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
autoscan — 自動スキャン、ペンテスト、エクスプロイト、およびレポート | Kitploit
ツール/GitHubGitHub/darksh3llgr/autoscan
脆弱性スキャナーエクスプロイトフレームワークペネトレーションテスト
GitHubdarksh3llgr/autoscan

autoscan

自動スキャン、ペンテスト、エクスプロイト、およびレポート

リポジトリを見る
213384年前Kitploit レビュー済み
共有

autoscan.sh

概要 autoscan.sh

は、Metasploit、nmap、およびその他の無料で利用可能なツールと連携し、これらすべてをFaraday(Faradayは一つのツールです。Jiraへのエクスポートなど、他のオープンソースレポートツールにも使用可能)にレポートする、完全自動化された侵入テストツールです。 Autoscanは、すべての開放ポートの状態を特定し、ターゲットシステムの脆弱性を検索し、利用可能なエクスプロイトを実行します。

手順

  • すべてのTCPポートと、最もよく使われるUDPポートをスキャンします。
  • 多くのサービスが列挙され、エクスプロイトされます。
  • すべてのツールアクションに対してログファイルを生成します。ペンテスターはコーヒーを一杯(または二杯…)飲みながら、スキャン完了後にログを読むことができます。
  • その後、実際のペンテストを開始できます ;-)
  • システムOSを列挙し、そのOS用のエクスプロイトを開始します。ポート上で動作しているサービスを列挙し、別のツールやエクスプロイト、またはその両方を開始します。
  • 生成されたすべてのxml、csv、nessusファイルをFaradayのレポートおよびコラボレーションサーバーにインポートします。(これらのツールの所有者ではありません!) ほとんどのツールは $TOOL_DIR から起動されます。そのため、ツールが存在しない場合は、必要なツールがインストールされているか、ツールディレクトリ (../autoscan/tools/) にリンクされているかを確認してください。

その他のツール

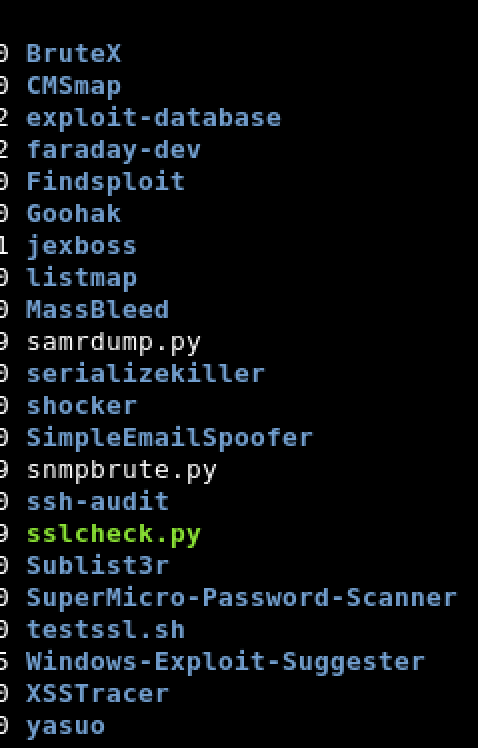
#Brutex #CMSmap #exploit-database #Findsploit #Goohak #listmap #MassBled #serializekiller #shoker #ssh-audit #Sublist3r #testssl #Windows-Exploit-Suggester #XSSTracer #yasuo #arachni #wpscan #... #.. #. #すべてのTCPポートと、最もよく使われるUDPポートをスキャンします。

免責事項 このツールは、IT、ハッキング、プログラミング、コンピュータ/ネットワーク/ソフトウェアセキュリティに関連しています。これらのプロジェクトページで使用される「ハック」、「ペンテスト」、「ハッキング」という言葉は、「倫理的なハック」または「倫理的なハッキング」を指します。これは不正な情報を提供するツールではありません。私たちはハッキングやソフトウェアクラッキングを推奨しません。これらのページで提供されるすべての情報は、教育目的のみを目的としています。

レポート

レポートを作成するには、Faradayの商用ライセンスが必要です。このツールにはFaradayライセンスは決して含まれていません。 Faradayの詳細については、Faradayチームにお問い合わせください。

インストールと実行

使用する前に、いくつかのツールをインストールする必要があります。これらのツールのほとんどはKali Linuxに(プリ)インストールされています。 このスクリプトはKali Linuxでテストされています。 インストールスクリプトは存在しますが、開発中です。使用する場合は、自己責任で使用してください。 スクリプトを /home/tools/autoscan にダウンロードします。ディレクトリが存在しない場合は作成してください。 このフォルダにリポジトリをクローンします。

Windows

このスクリプトは標準的なエクスプロイトを使用して、Windows Server 2012、Win7、WinXP、その他のWindowsベースのOS、Webサイト、CMSシステム、その他のサービスをエクスプロイトします。

Linux

リモートのUnix系OSシステムをエクスプロイトする機能は開発中です。 ただし、サーバーがLinuxホストであっても、多くのサービスが列挙され、エクスプロイトされます。

開発

新しいツールは作業中です。 現在、このツールには問題があるため、エラーなく動作する保証は一切しません。 使用する場合は、自己責任で使用してください。

Webインターフェース

存在します。単純なPHPスクリプトで、開発中です。

動画

はい、ただしYouTubeではありません :-)

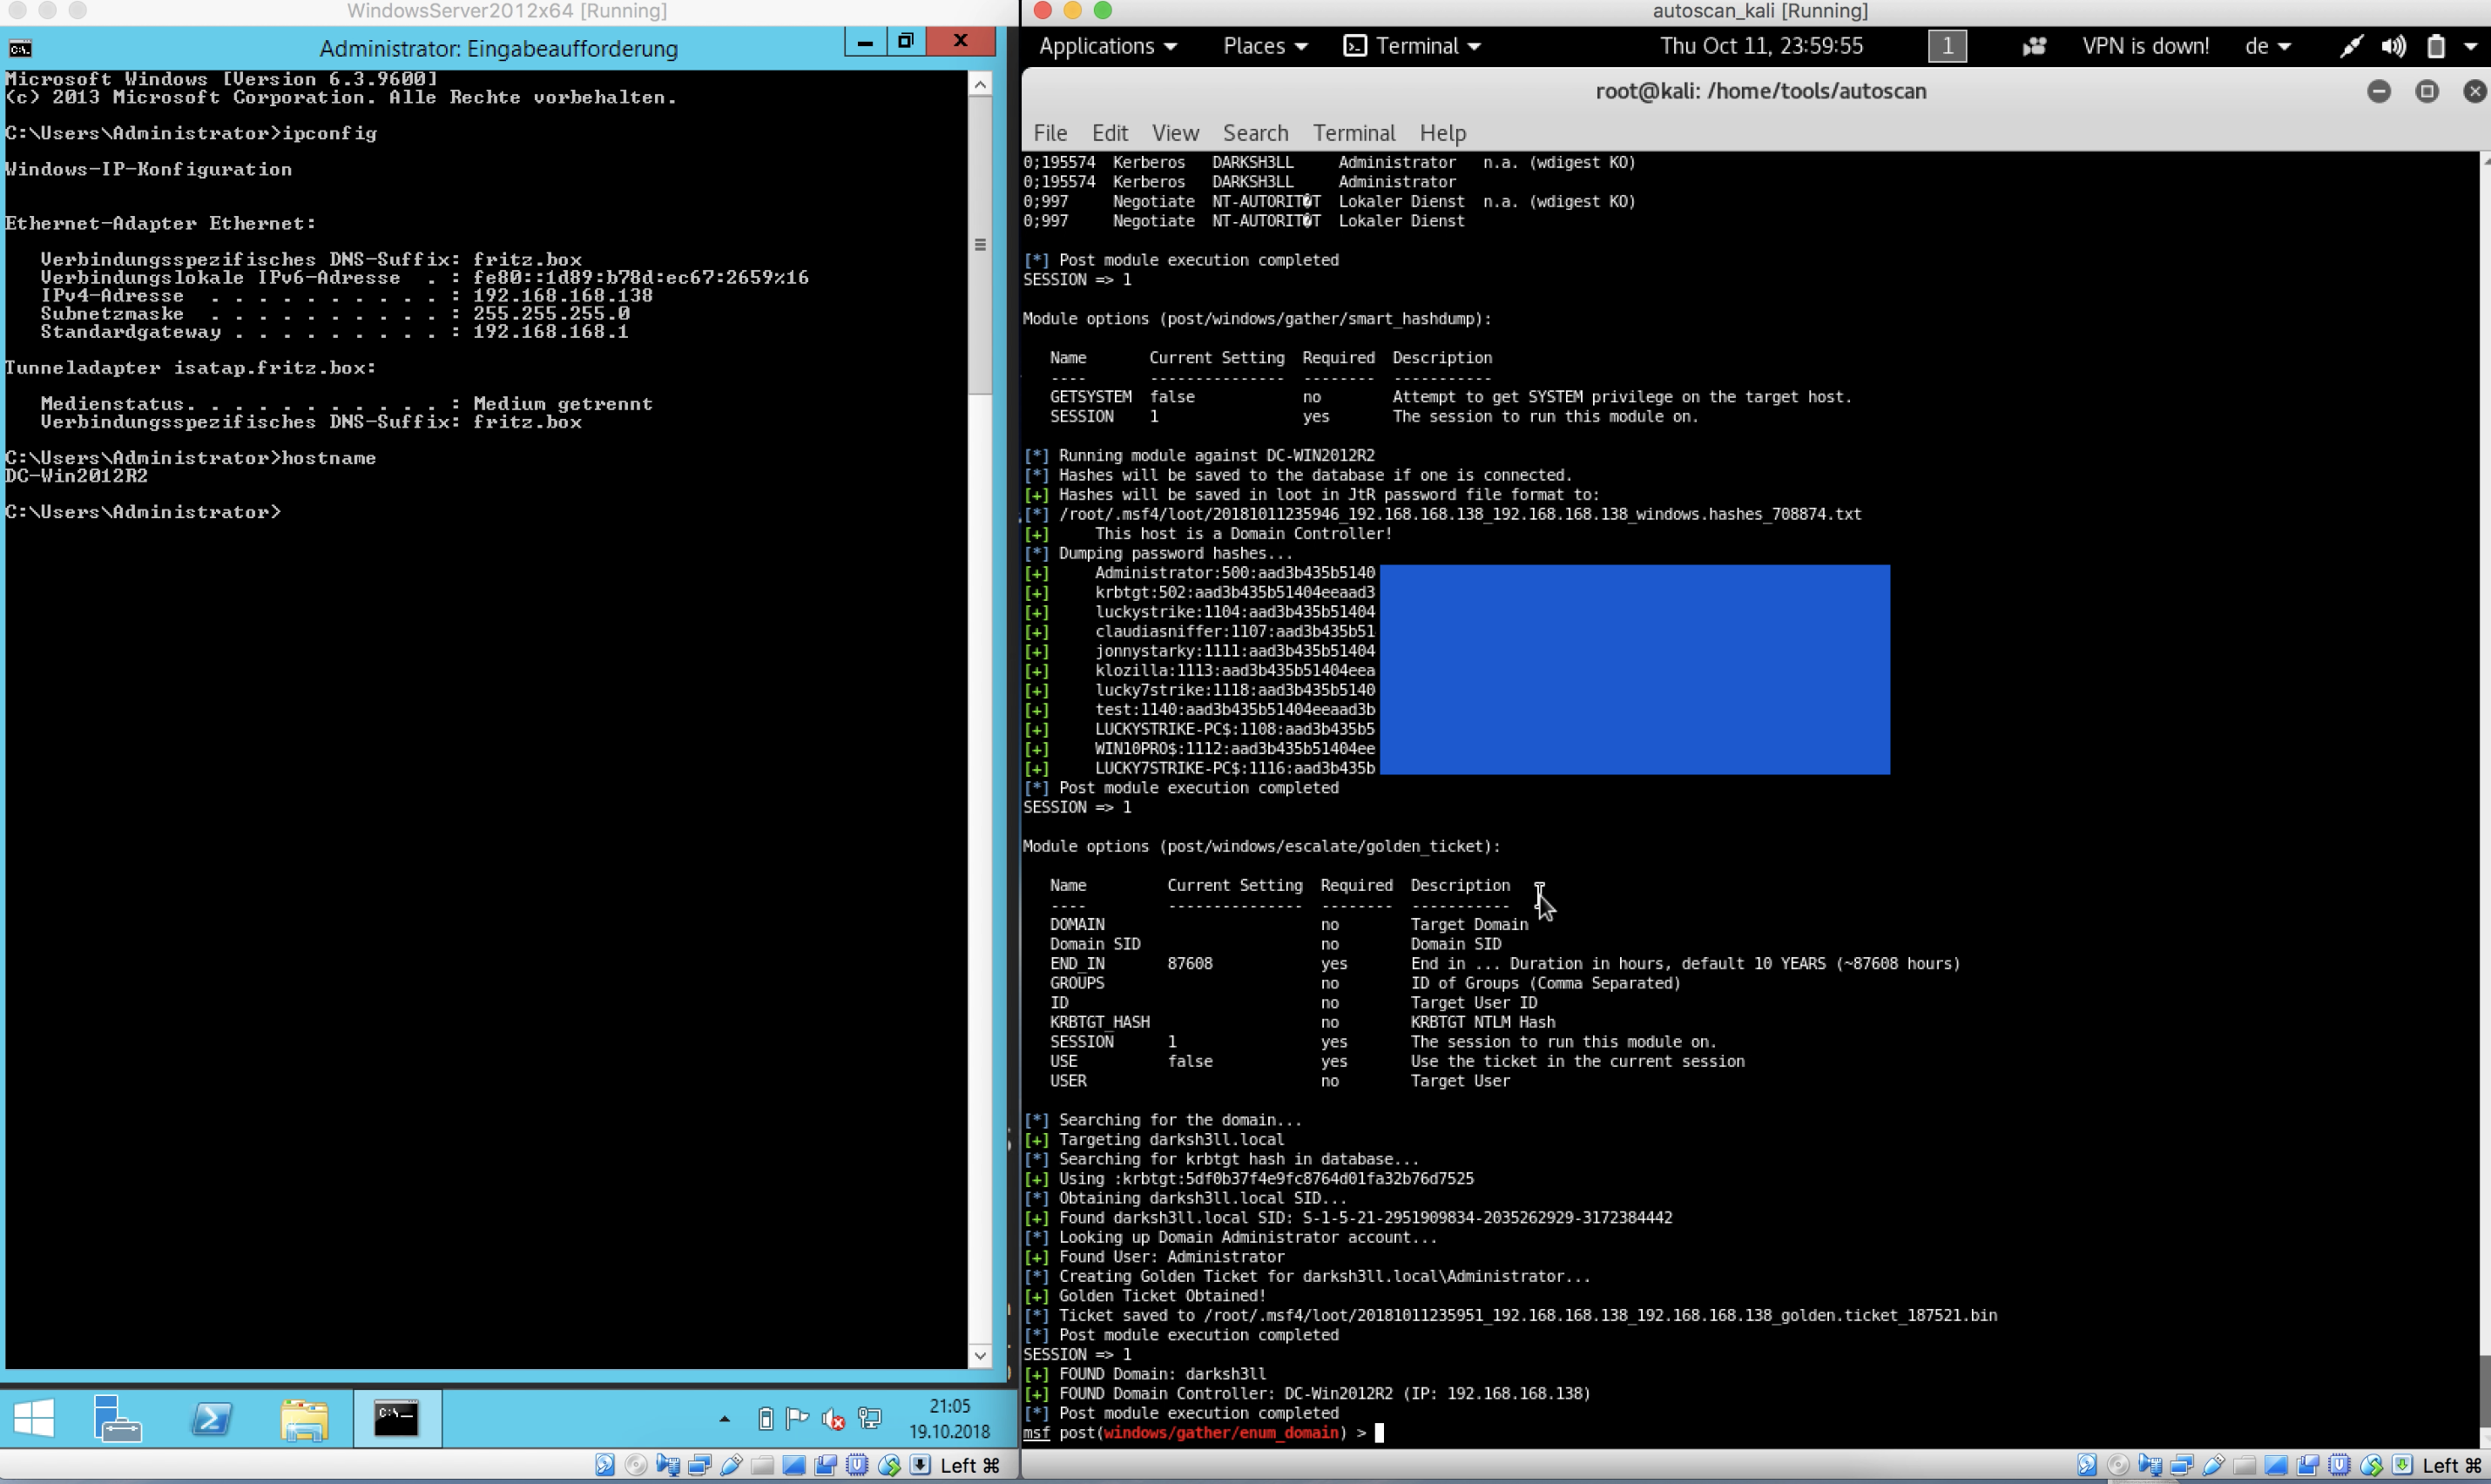
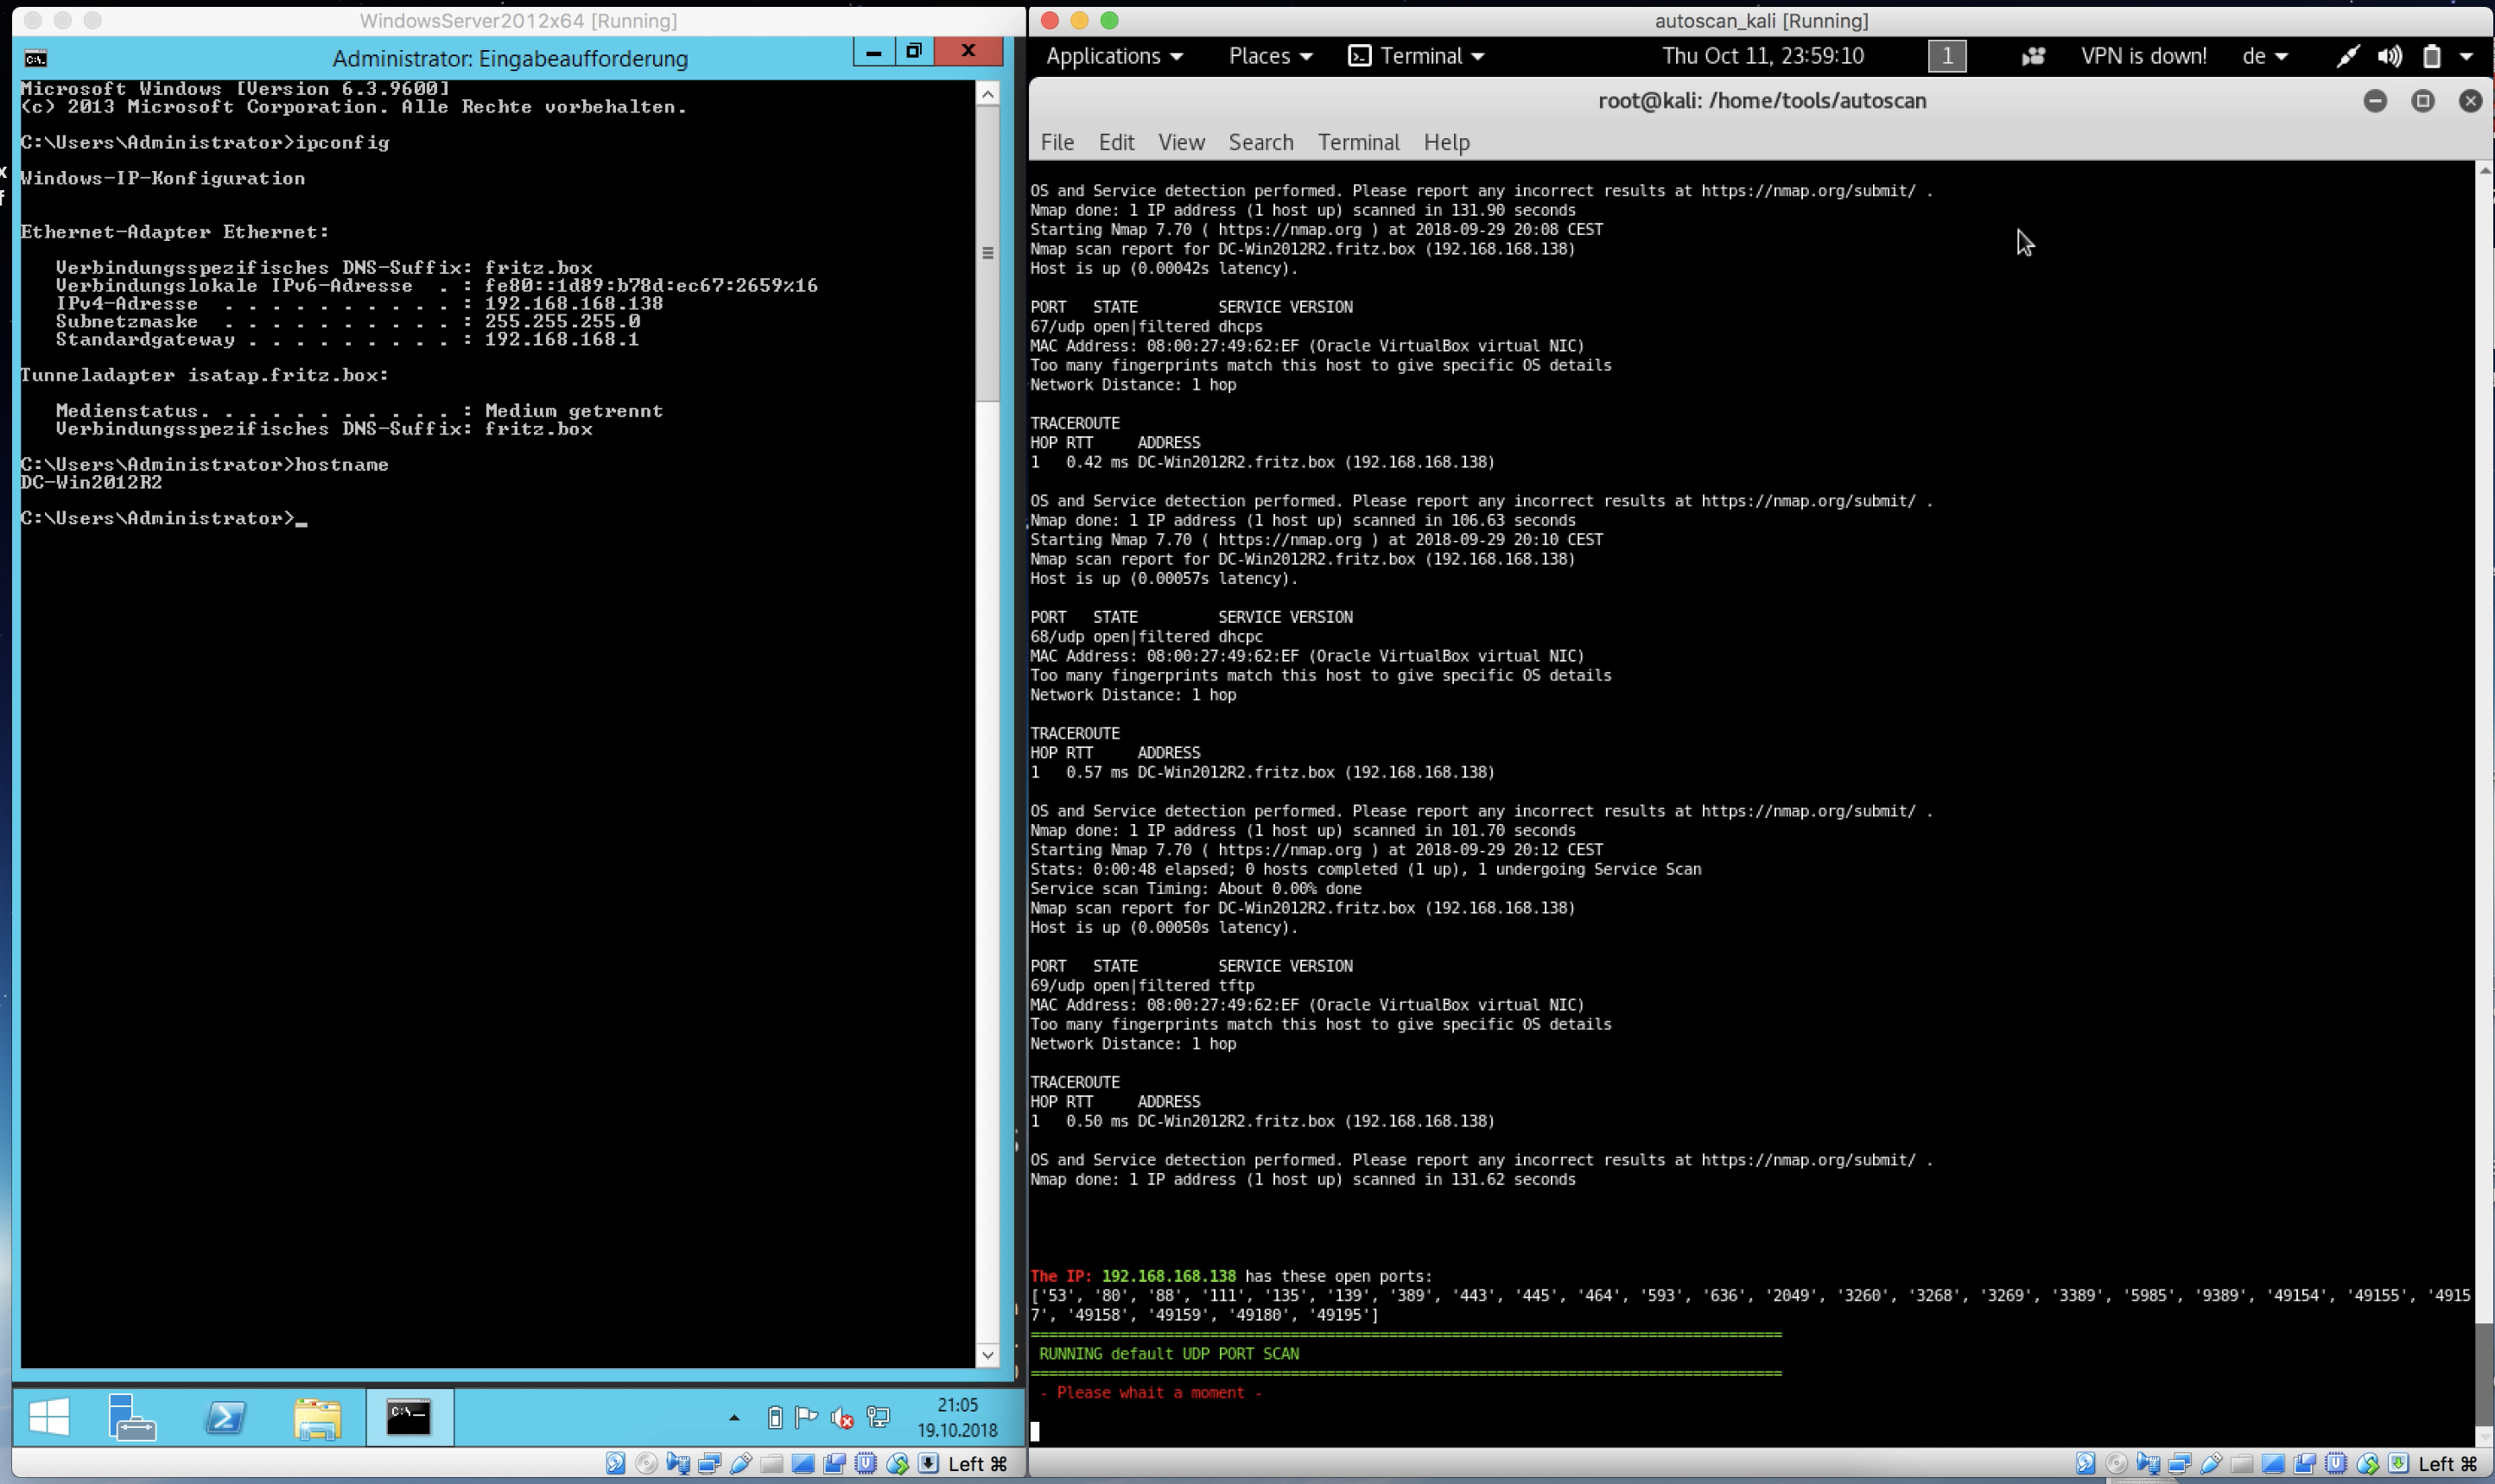
画像

今後の予定

  • Jiraへのエクスポート機能
  • Nessusスキャンの開始
  • Burp APIを使用したBurpスキャンの開始
  • ツールとエクスプロイトの追加
  • すべての問題を解決し、インストールスクリプトを完成させる
  • Veilとnps_payloadのサポートを追加し、ペイロードをSMBポート経由で配布
  • msfを使用しないKerberosシルバーチケット抽出の追加
  • SMB列挙とenum4linuxの強化…
  • 出力のより詳細な比較例:ポート445が開いていてWindowsシステムの場合に何を行うか…Linuxでも同様…
  • …… ……
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →