#1

 telekom-security/tpotce
🍯 T-Pot - オールインワンのマルチハニーポットプラットフォーム 🐝
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
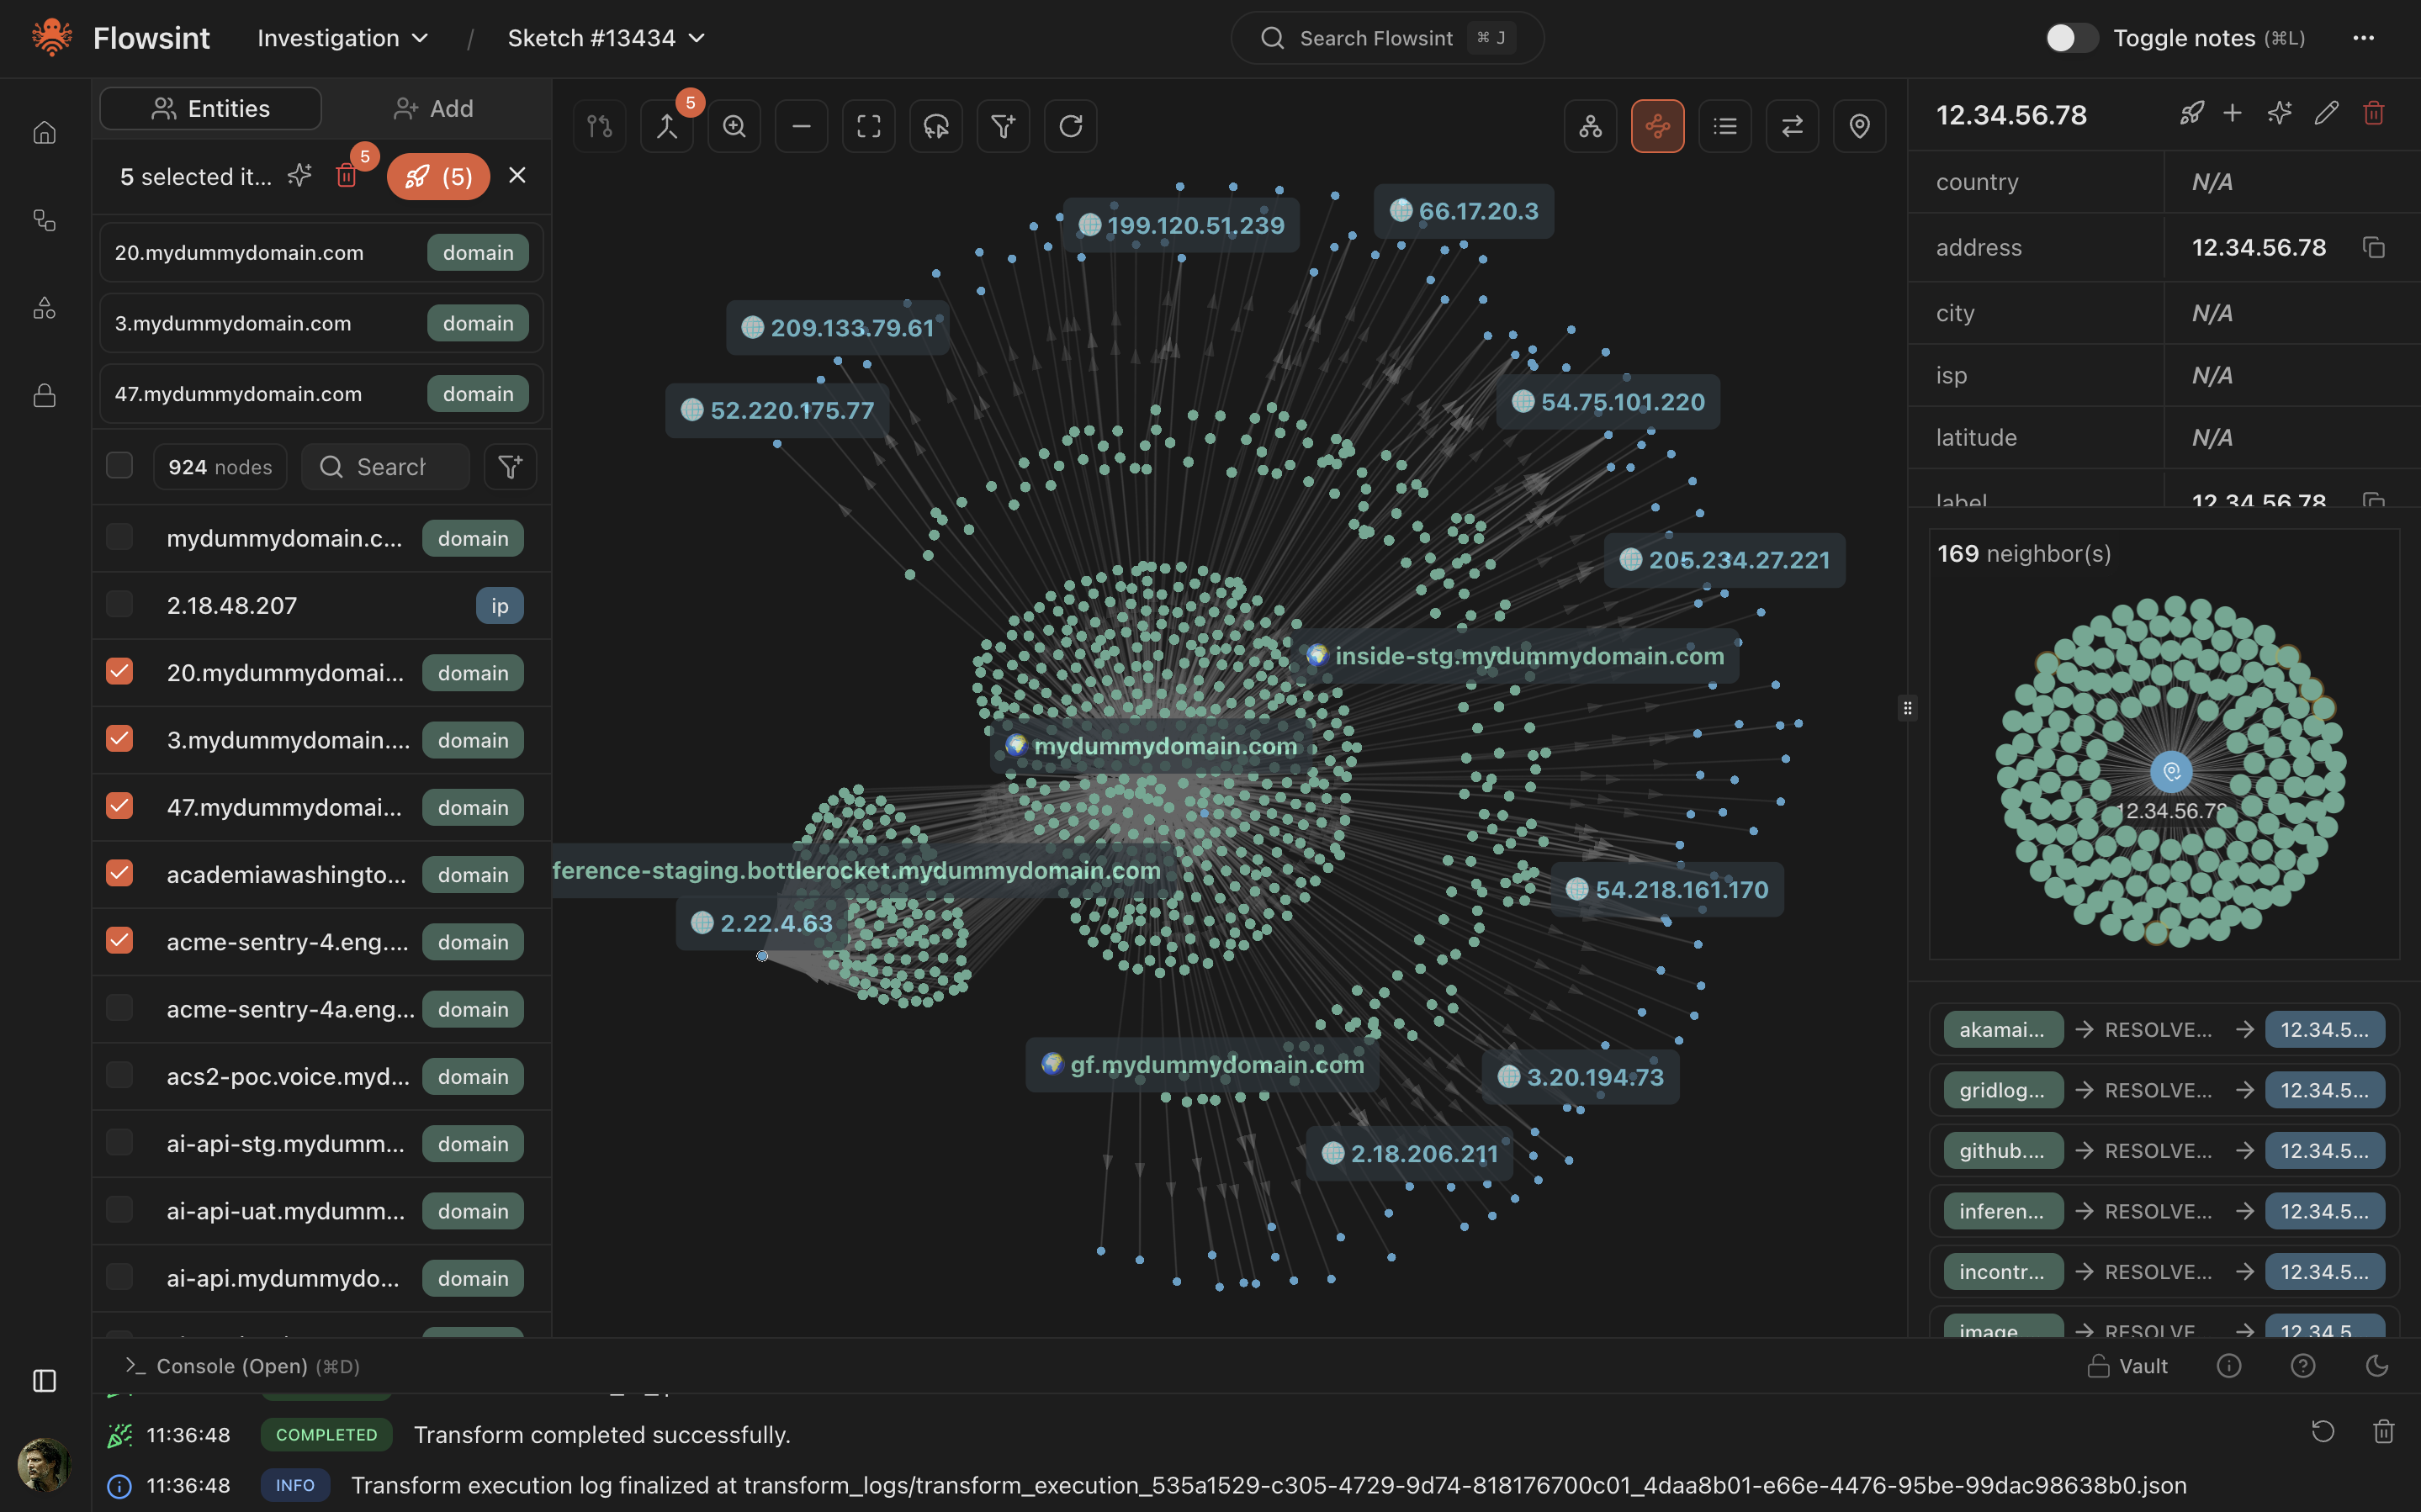 reconurge/flowsint
ビジュアルで柔軟かつ拡張性のあるグラフベースの調査のための最新プラットフォーム。サイバーセキュリティアナリストと調査担当者向け。
 arkime/arkime
Arkimeは、オープンソースの大規模なフルパケットキャプチャ、インデックス作成、およびデータベースシステムです。
 astrosp/awesome-osint-list
📡 サイバーセキュリティ専門家、研究者、バグバウンティハンターのためのOSINTツールの包括的なコレクション。トピック:情報収集、リバース検索、レッドチーム、トラスト&セーフティ、AI
 slowmist/knowledge-base
ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/
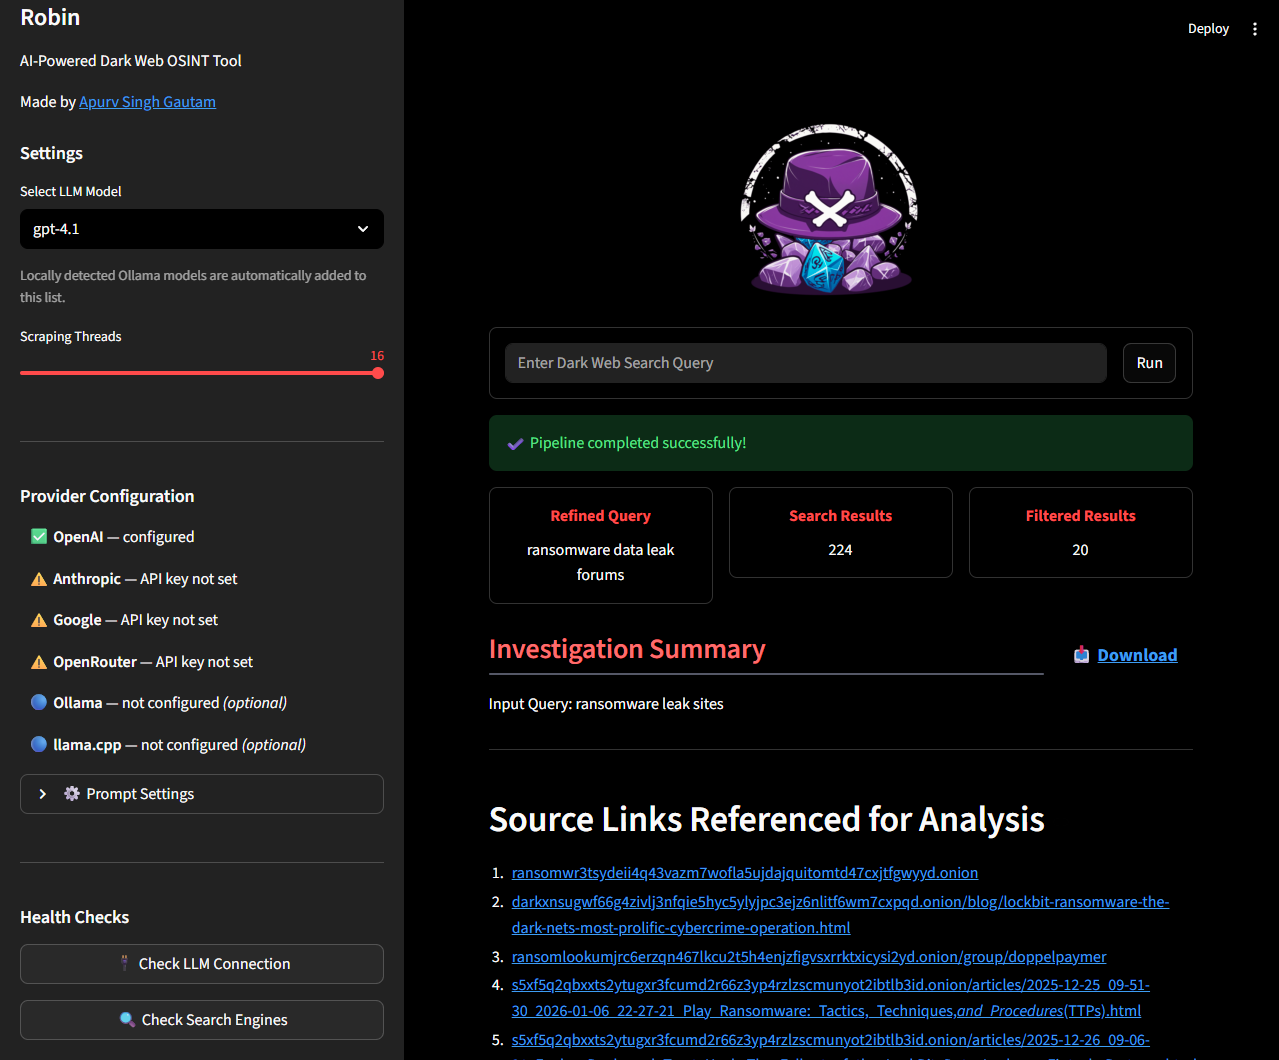 apurvsinghgautam/robin
AIを活用したダークウェブOSINTツール。LLMを使用してクエリを精緻化し、検索結果をフィルタリングし、調査サマリーを生成します。Web UIとDockerサポートを備えています。
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 swiftonsecurity/sysmon-config
コメント付きSysmon設定テンプレート。高品質なWindowsイベントトレース、脅威ハンティング、インシデント対応のためのものです。システム監視のチュートリアルとして、またカスタマイズの出発点として設計されています。
 blackorbird/apt_report
興味深いAPTレポートのコレクションと、いくつかの特別なIOC
 ossf/scorecard
OpenSSF Scorecard - オープンソースのセキュリティ健全性指標
 a-poc/blueteam-tools
Blue Team / インシデントレスポンスのためのツールとテクニック
 devsecops/awesome-devsecops
コミュニティの実験と貢献によって作成された、優れたDevSecOpsツールの権威あるリスト。
 osintbrazuca/osint-brazuca
リポジトリは、ブラジルの文脈におけるOSINTの情報、ソース(ウェブサイト/ポータル)、トリックを集める目的で作成されました。