
 #1

 cspf-founder/darwis-taxii
Rustで記述された高性能なTAXII(Trusted Automated eXchange of Indicator Information)サーバー。
 qbitseclabs/brintelcollector
国家またはグローバルな脅威情報源と指標を使用したサイバー脅威インテリジェンス(CTI)ですが、ブラジルの国内の証拠や指標を使用しています 🌎
 ptkthg/statecraftcyber
PT-BR向け脅威インテリジェンスプラットフォーム - CVE、ブリーフィング、IOC、セキュリティニュース
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 functori/argos/argos
不審な操作のグラフの分析と表現(Analyse et Représentation des Graphes des Opérations Suspectes)
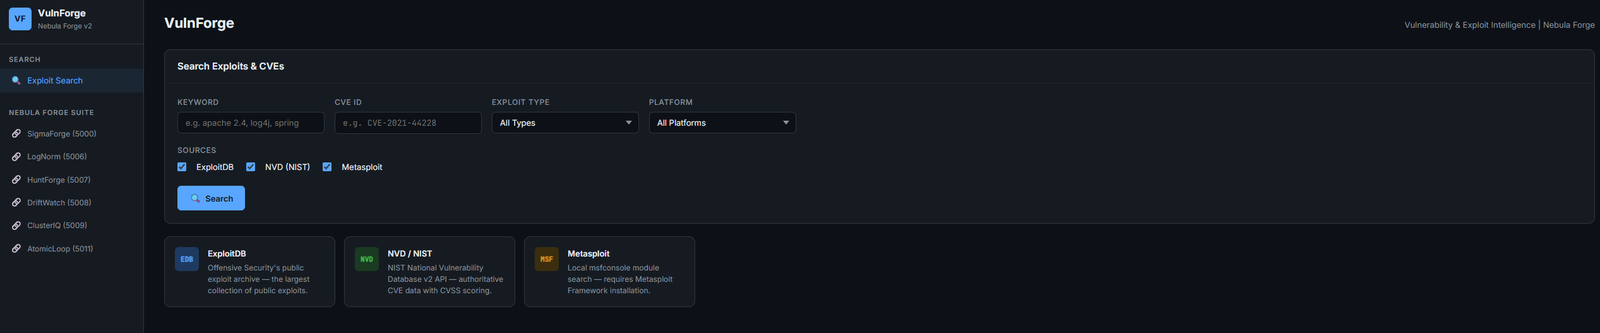 rootless-ghost/vulnforge
脆弱性・エクスプロイトインテリジェンス — ExploitDB、NVD、Metasploit 検索、CVE→ATT&CK マッピングと LogNorm/HuntForge 統合 | Nebula Forge の一部
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab パストラバーサル IOC スキャナー & 検出ツールキット。重大な未認証の GitLab CE/EE パストラバーサル脆弱性の悪用を、IOC スキャン、Sigma、Suricata/Snort、SIEM 検出ルールを用いて検出・ハンティングします。
 xghst0/reconkg
出典付きの脆弱性トリアージ。ローカルに構築したコーパス(NVD/KEV/EPSS、ExploitDB、nmap script.db)からCVEを解決し、実行時にターゲットへ与える影響別に分類された検証コマンドを出力します。
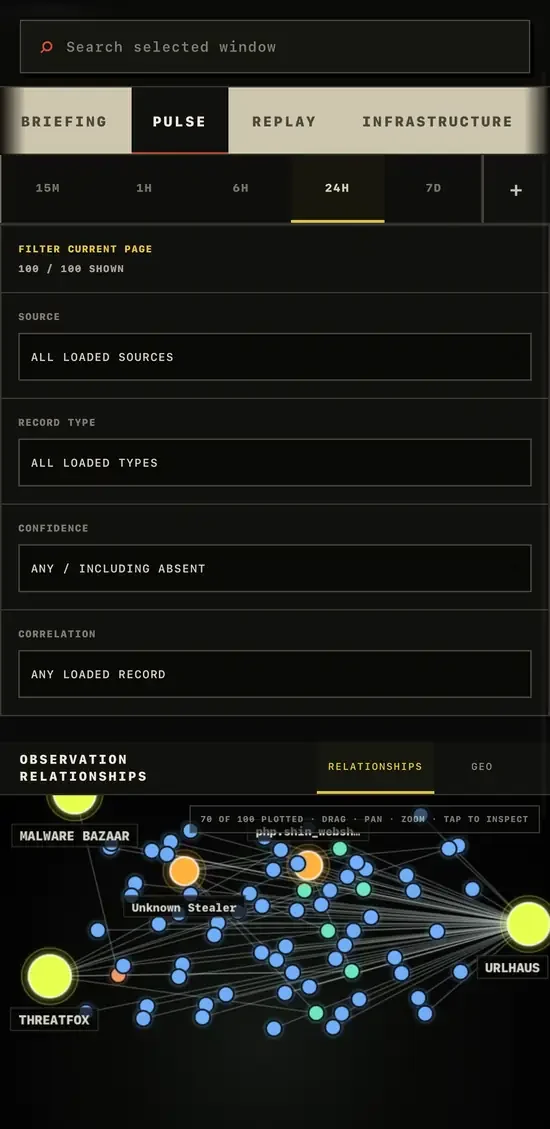 gnomeman/badbanana-threat-observatory
CISA KEV、ThreatFox、URLhaus、MalwareBazaarのフィードを集約し、検索、変更追跡、STIX/CSV/JSONLエクスポート機能を備えた脅威インテル監視台。
 adham504/sentinelthread-forensics
高速なWindowsフォレンジックトリアージプラットフォームであり、Hayabusaエンジンをオーケストレーションして、生のEVTXログをSigmaルール検出とMITRE ATT&CKマッピングを備えた優先順位付けされた脅威のタイムラインに変換します。
 rollwagen/abusech
abuse.ch用CLIクライアント
 cross-samuel1/soc-analyst-hub
無料のオフラインSOCアナリストハブ(Tier 1向け) - IRチェックリスト、アラートトリアージプレイブック、脅威ハンティングクエリ、アナリストオンボーディング。単一HTMLファイル、依存関係なし。
 xakepnz/enterpriseattack
[MITRE ATT&CK®](https://attack.mitre.org/)エンタープライズデータセットと対話するための軽量なPythonモジュール。最小限の依存関係で高速に動作するように構築されています。詳細については[ドキュメント](https://gitlab.com/xakepnz/…
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++サプライチェーン攻撃(CVE-2025-15556)— Lotus Blossom APT、2025年6月~12月 — に関するIoCと検知ルール。Falcon LogScaleクエリ、YARA/Sigmaルール、MITRE ATT&CKマッピングを含みます。
 guardicode/cve-2021-44228_iocs
Log4j脆弱性(CVE-2021-44228)に関する公開侵害指標(IoC)の厳選コレクション。脅威検知とインシデント対応のために複数のソースから集約されています。
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228(別名Log4Shell)に関するIOCのコレクション









