#1

 insane-forensics/drovorub-hunt
GRUのDrovorubマルウェアC2をネットワークベースでハンティングするためのツール
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 synacktiv/synacktiv-rules
Synacktivによって作成されたSigmaおよびYARAルールの公開リポジトリ
 kaal22/darkgrid
3D脅威インテリジェンスダッシュボード。AbuseIPDBやOpenPhishなどのOSINTソースから悪意のあるインフラストラクチャを可視化し、ライブ脅威フィード、地理的なグローブ上のピン、状況認識のためのインジケーターコンテキストカードを備えています。
 aquasecurity/secfixes-tracker
フォーク元: https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 fastfire/ioc_attack_esxi_feb_2023
2023年2月3日(金)時点で発生したESXiインフラへの攻撃に関連する、利用可能なIoCのコレクション。
 aquasecurity/vexhub-crawler
VEX ドキュメントを収集し、VEX Hub を更新する
 expel-io/expel-intel
ここはExpel Intel Teamのホームです。ここでは、他の媒体に適さない情報や、gitリポジトリに収めるのに特に適したIOCsなどの情報を共有します。安全に気をつけ、善を行い、健康でいて、楽しんでください!
 vulncheck-oss/jupyter-notebooks
VulnCheck API にクエリを実行して、脅威リサーチ向けに悪用タイムライン、Known Exploited Vulnerabilities、ボットネットデータを可視化する Jupyter ノートブックの例。
 cybershujin/prompt-injection-in-the-wild
公開報告されたプロンプトインジェクション手法を、配信方法、エンコーディング、伝播挙動別に分類し、確認済みのモデル、情報源、MITRE ATLASタグとともに追跡するトラッカー。
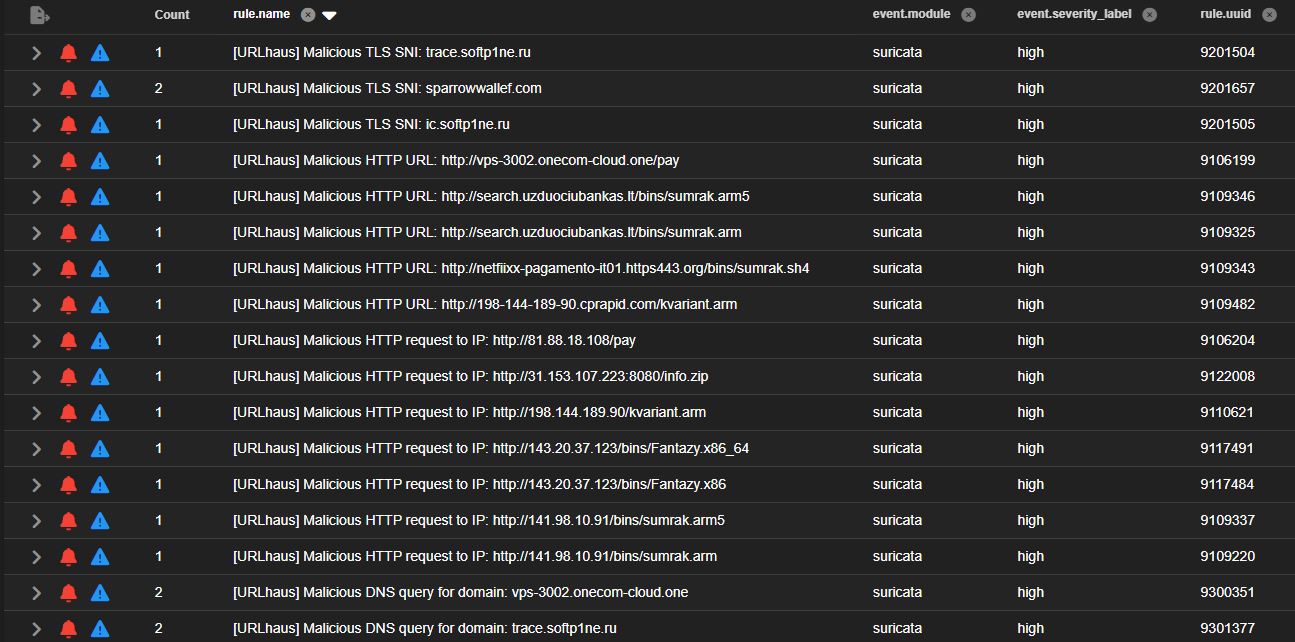 malvuln/sigint-hombre
リアルタイムの脅威フィードから動的に生成されるSuricataルール
 aquasecurity/vuln-list-aqua
Aqua Security からのセキュリティアドバイザリ
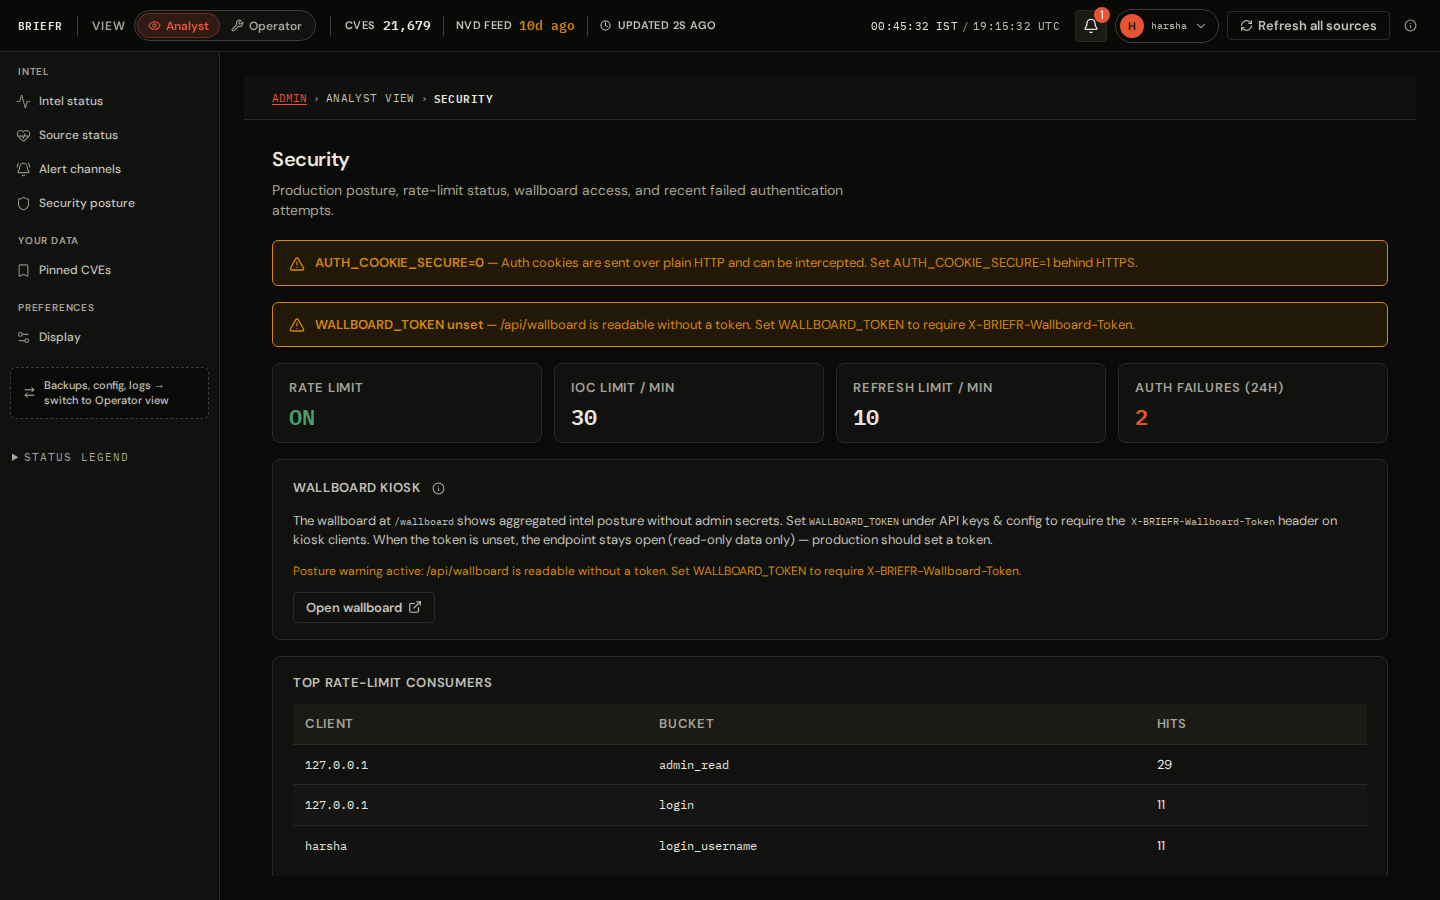 soldier0x0/briefr
オープンな脆弱性インテリジェンスプラットフォーム。1つのダッシュボードに集約されたインテル、相関分析とIOCルックアップを備え、完全にセルフホストで運用可能。すべてのリソースはオープンかつ無料です。認証が必要なリソースの大部分では、無料枠でも充実したAPI制限が提供されます。
 sumidcyber/zeroscout
🦅 ZeroScout: 自律型ローカル&クラウド脅威ハンター。ライブ戦況室で攻撃を可視化し、遺伝子解析によりAPTグループを特定、防御ルール(YARA/SIGMA)を自動生成。DFIRおよびマルウェア解析フレームワーク。
 cspf-founder/darwis-taxii
Rustで記述された高性能なTAXII(Trusted Automated eXchange of Indicator Information)サーバー。
 qbitseclabs/brintelcollector
国家またはグローバルな脅威情報源と指標を使用したサイバー脅威インテリジェンス(CTI)ですが、ブラジルの国内の証拠や指標を使用しています 🌎