#1

 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
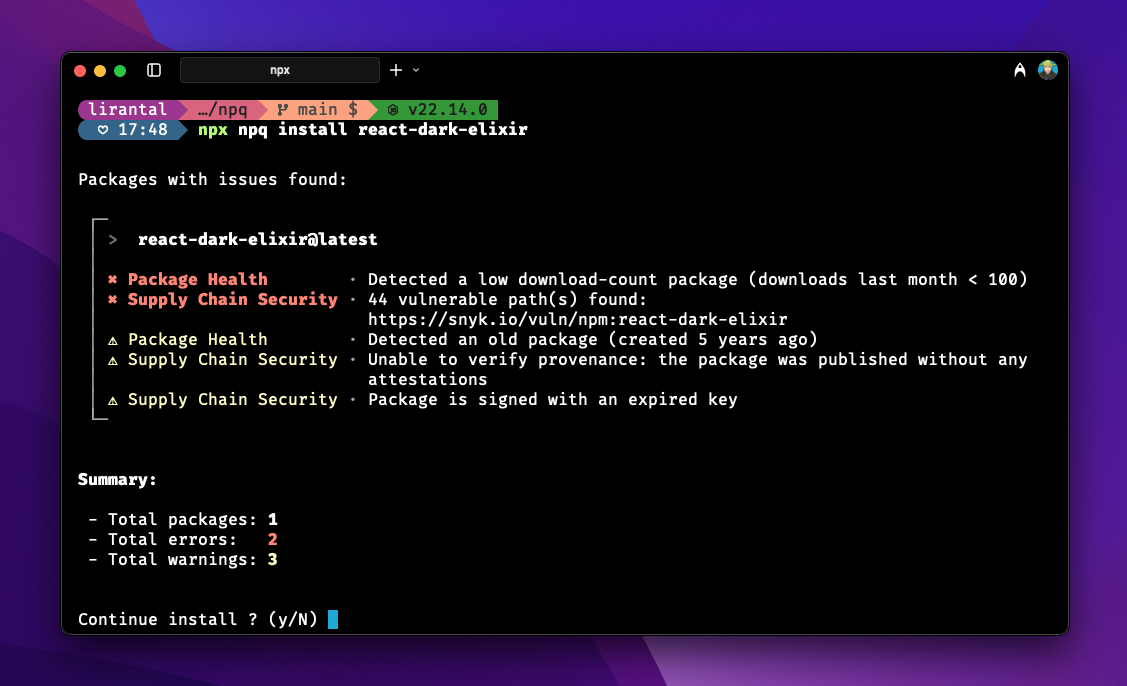 lirantal/npq
npmパッケージをインストール前の段階で監査して、安全にインストールします。
 al0ne/linuxcheck
Linux緊急対応/情報収集/脆弱性検出ツール。基本設定/ネットワークトラフィック/タスクスケジューリング/環境変数/ユーザー情報/Services/bash/悪意のあるファイル/カーネルRootkit/SSH/Webshell/マイニングファイル/マイニングプロセス/サプライチェーン/サーバーリス…
 ossf/criticality_score
リポジトリ、コントリビューター、依存関係のメトリクスからオープンソースプロジェクトの重要度スコアを算出し、セキュリティ改善の優先順位付けを行います。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 in-toto/in-toto
署名付きレイアウトとリンクメタデータを使用して、各ステップが認可されたfunctionaryによって実行されることを検証することで、ソフトウェアサプライチェーンの整合性を保護します。
 pypa/advisory-database
PyPI上のPythonパッケージ向けのセキュリティアドバイザリをコミュニティで管理するデータベースであり、pip-auditやOSVなどのツールと統合するためのOSV形式の構造化された脆弱性データを提供します。
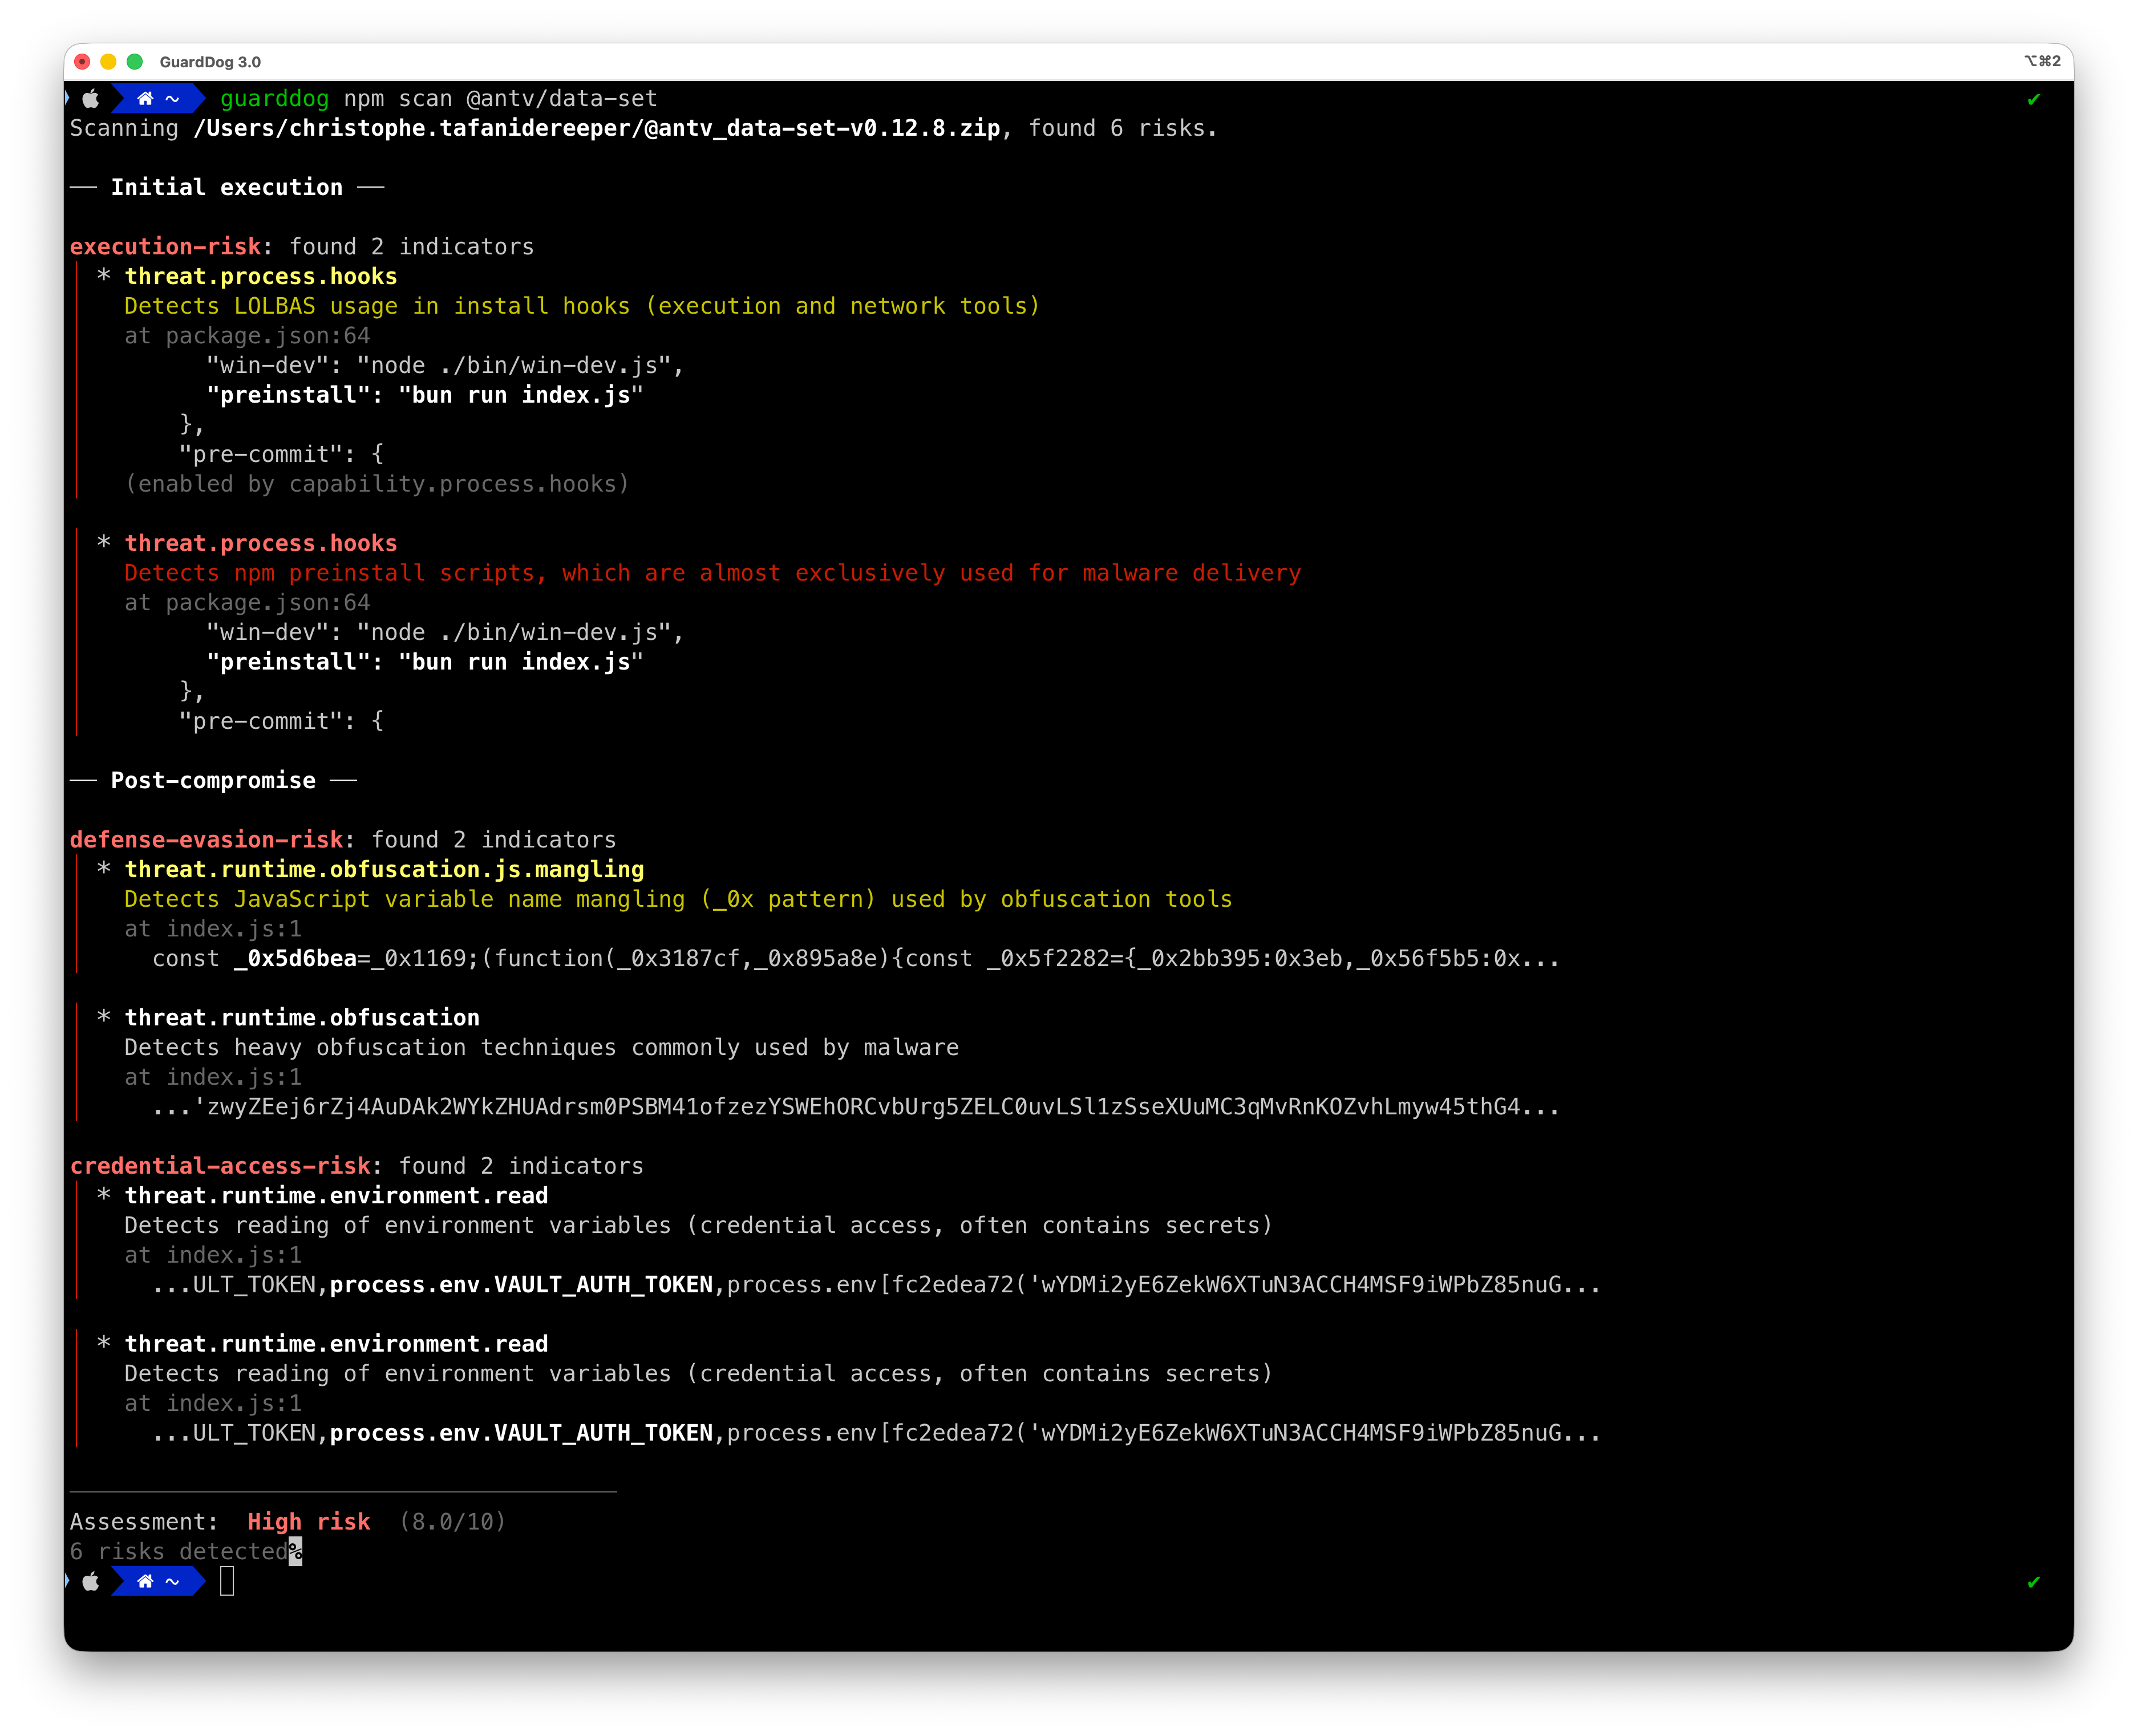 datadog/guarddog
🐍 🔍 GuardDogは、悪意のあるPyPIおよびnpmパッケージを特定するCLIツールです。
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 google/capslock
Goパッケージの機能を分析するCLIツール。特権的な標準ライブラリ操作への推移的な呼び出しをトレースし、サプライチェーンリスク評価と最小権限の実施を可能にします。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
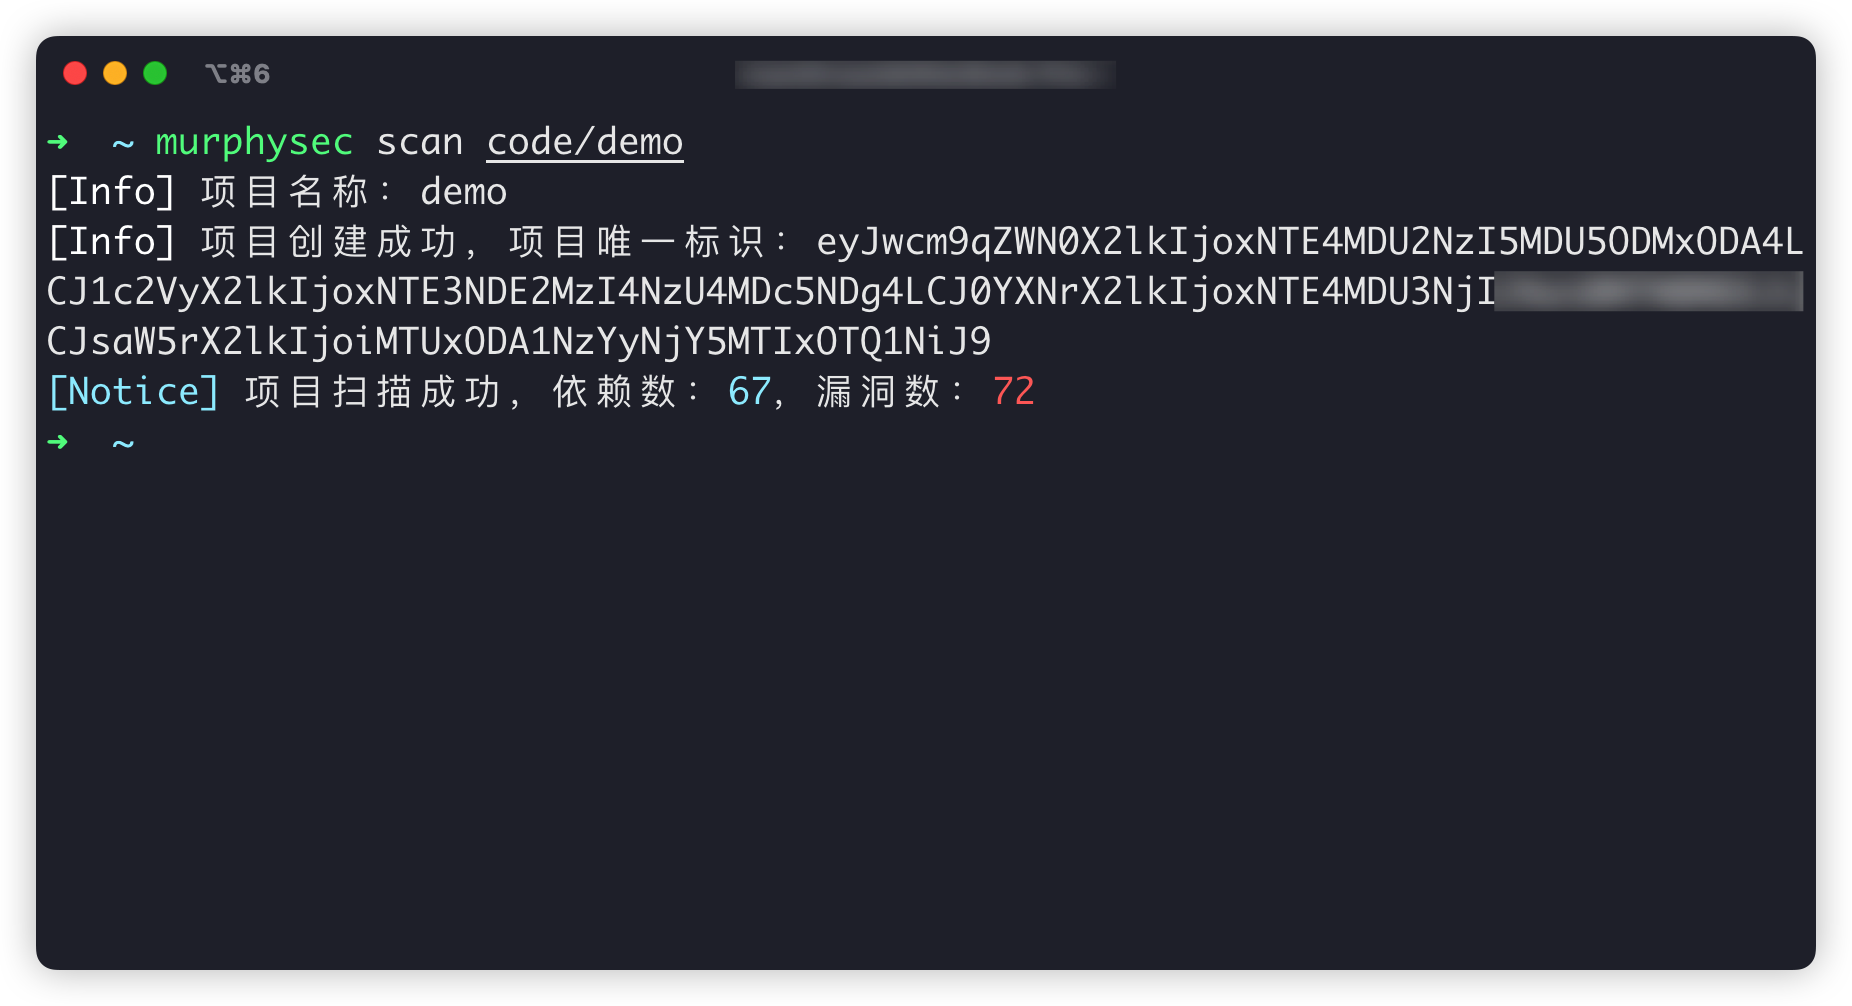 murphysecurity/murphysec
ソフトウェアサプライチェーンセキュリティに特化したオープンソースツール。墨菲安全はソフトウェアサプライチェーンセキュリティに特化し、専門的なソフトウェア構成分析(SCA)、脆弱性検出、専門的な脆弱性データベースを備えています。
 trailofbits/fickling
Pythonのpicklingデコンパイラおよび静的解析ツール
 chainguard-dev/melange
Wolfi/Alpine向けの宣言的パイプラインを使用して、ソースコードを監査可能かつ署名済みのAPKパッケージにコンパイルし、マルチアーキテクチャのQEMUエミュレーションと再現可能なビルドを実現します。
 owasp/apts
OWASP 自律型侵入テスト標準
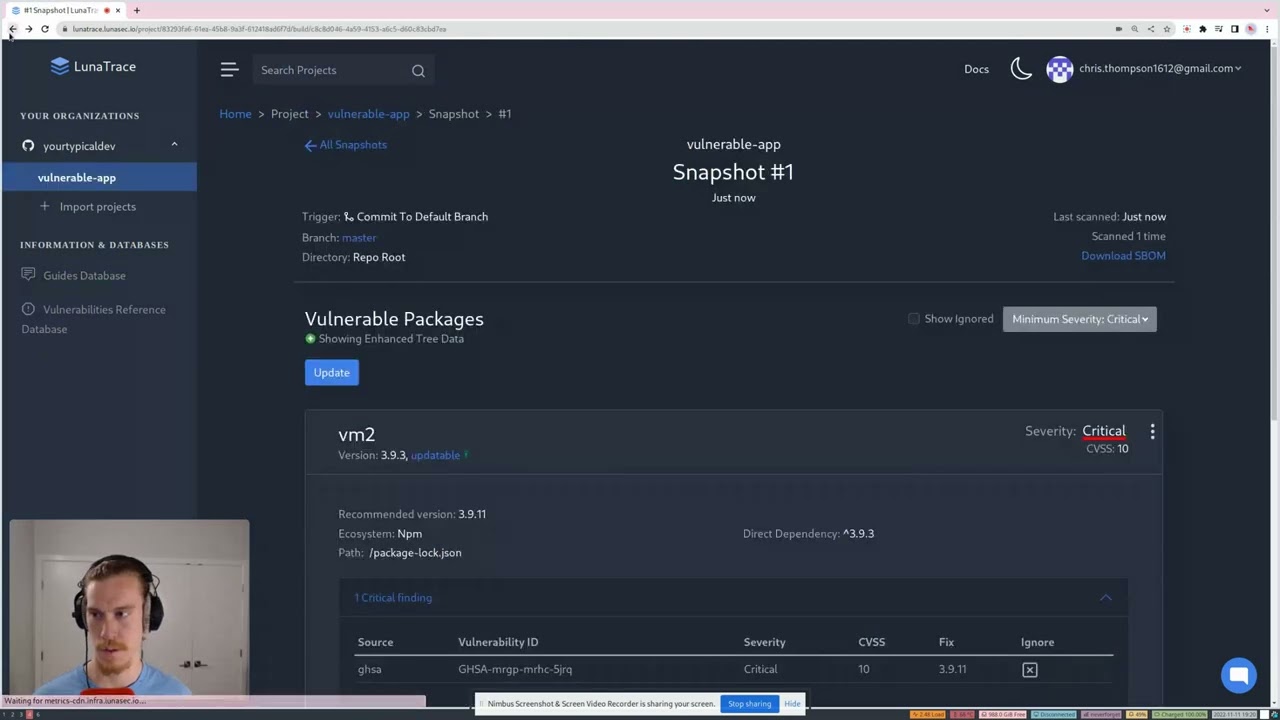 lunasec-io/lunasec
LunaSec - 依存関係セキュリティスキャナー。Pull RequestやビルドにおいてLog4Shellやnode-ipcなどの脆弱性を自動的に通知します。LunaTrace GitHubアプリを使えば30秒で保護できます:…