#1
 sshwarts/skillscript
Skillscript — エージェントワークフローを作成するための小さな宣言型言語。ランタイム、コンパイラ、CLI。
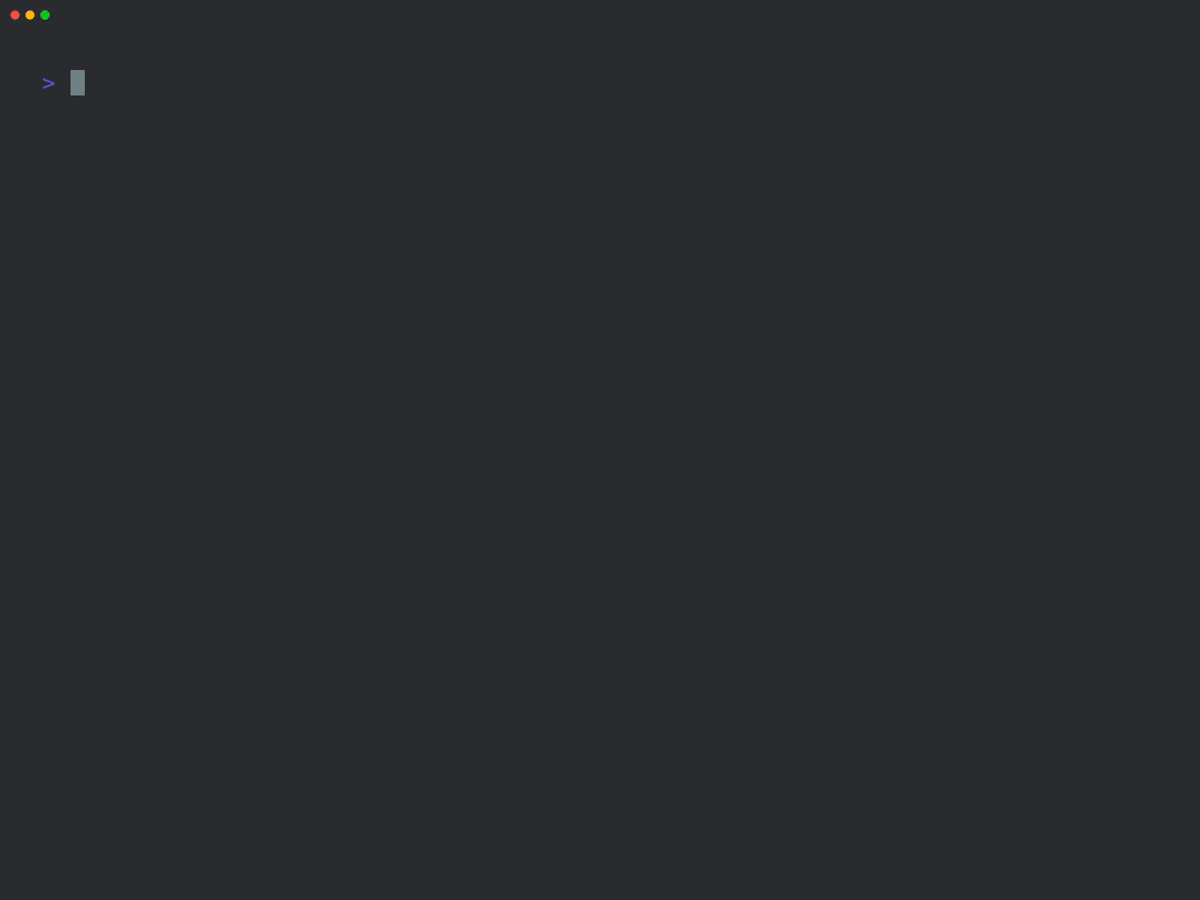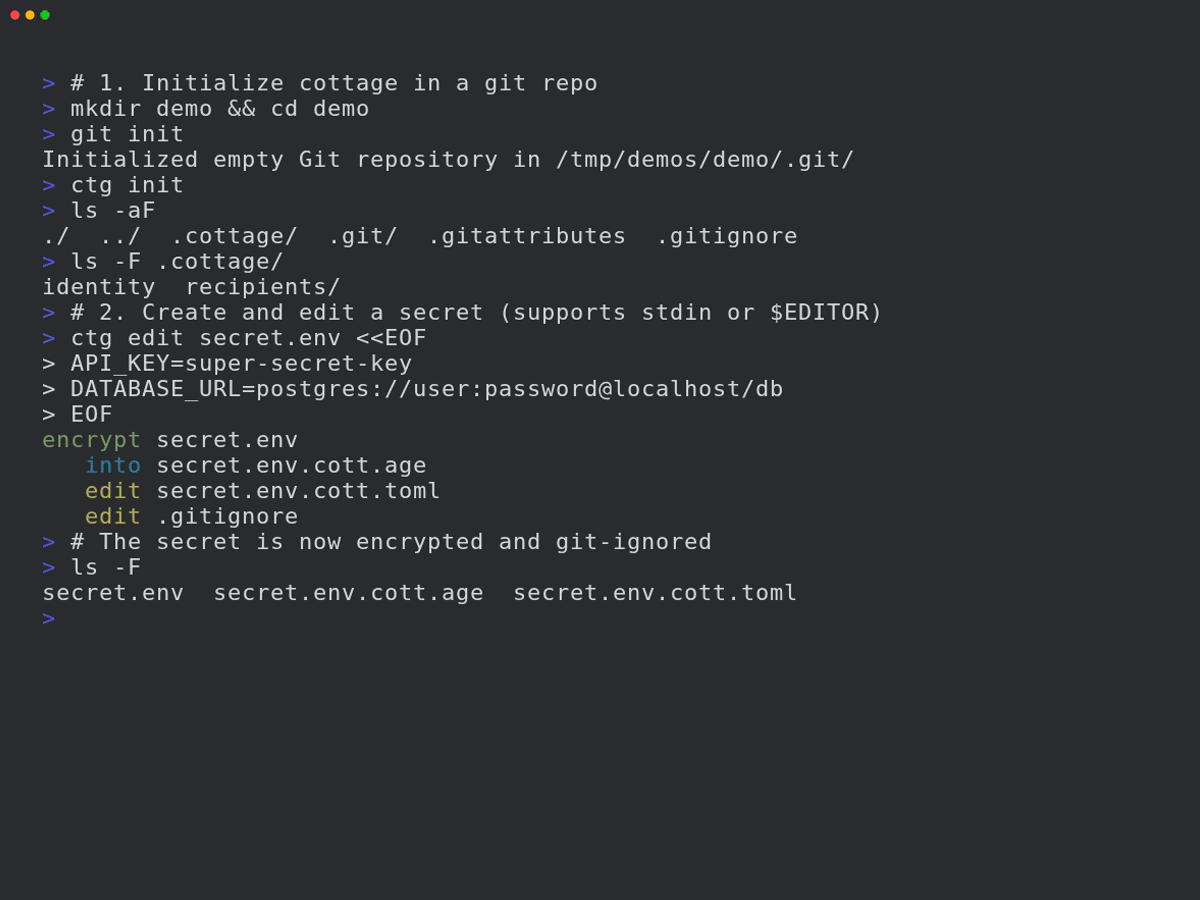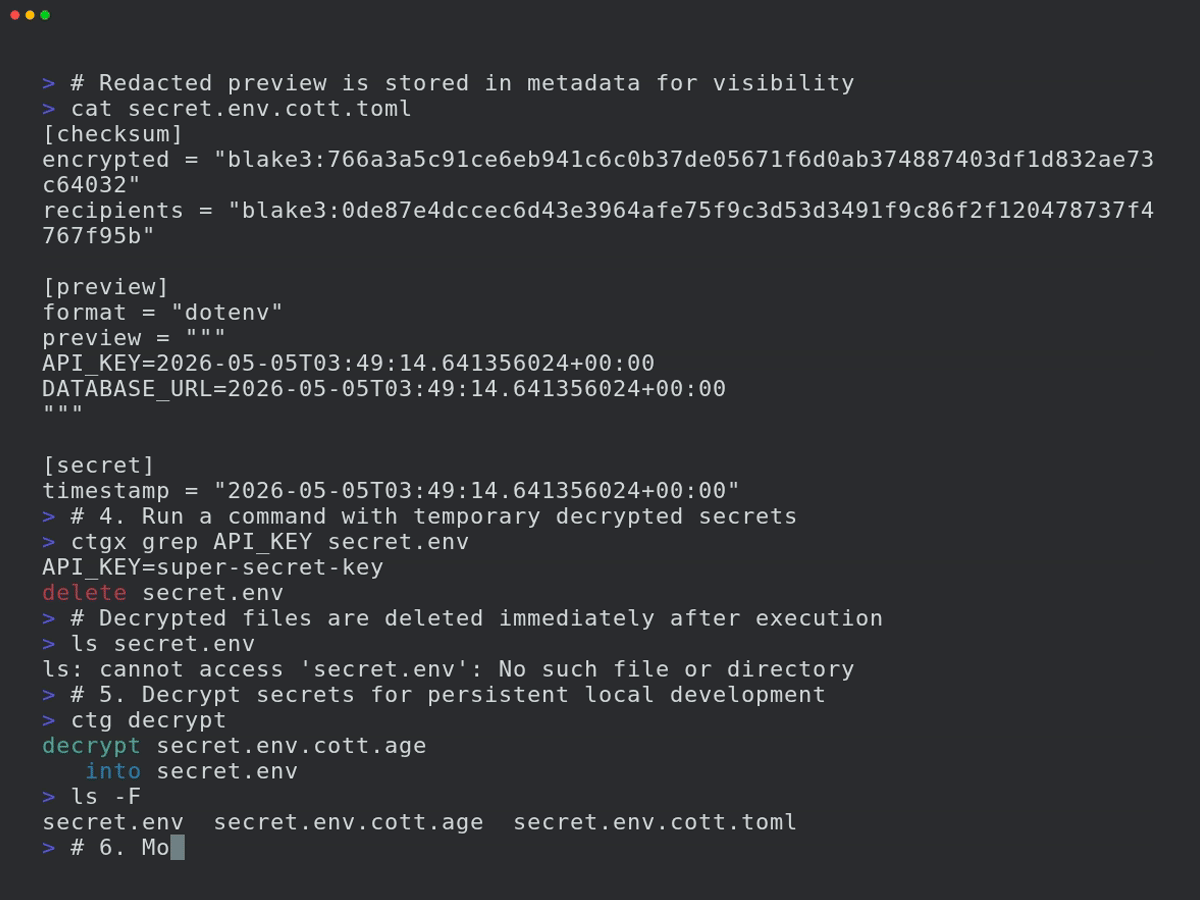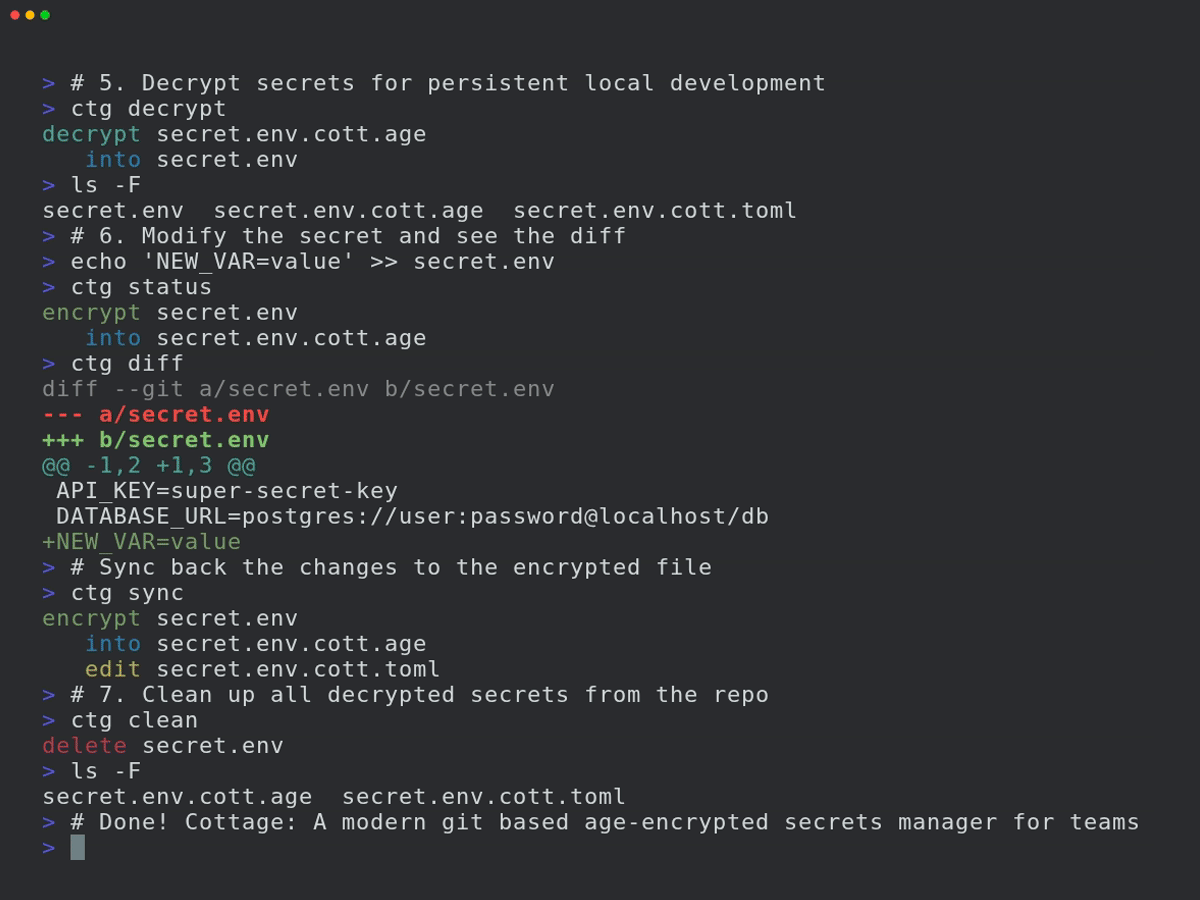 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
任意のスニペット、ファイル、またはリポジトリを分析して、コード内の秘密情報、オープンソースの脆弱性、コードセキュリティ、脆弱性、安全でないInfrastructure as Code、オープンソースライセンスに関する潜在的な法的問題などのセキュリティ上の欠陥を検出します。
 wiz-sec-public/githunt
Black Hat Europe 2025の「The Forensic Trail On GitHub: サプライチェーン活動の追跡」デモ
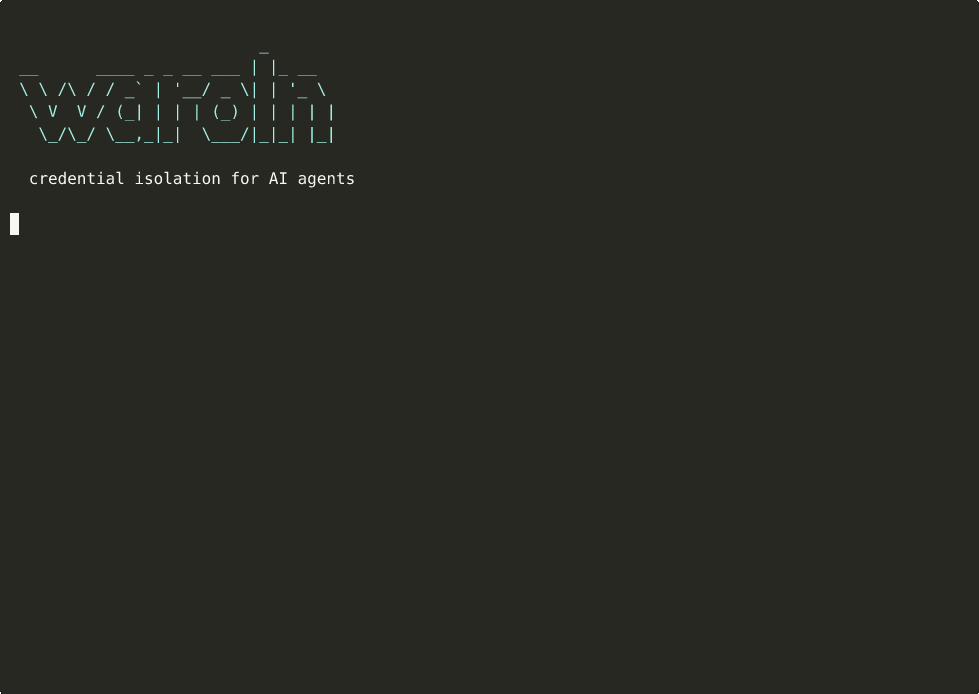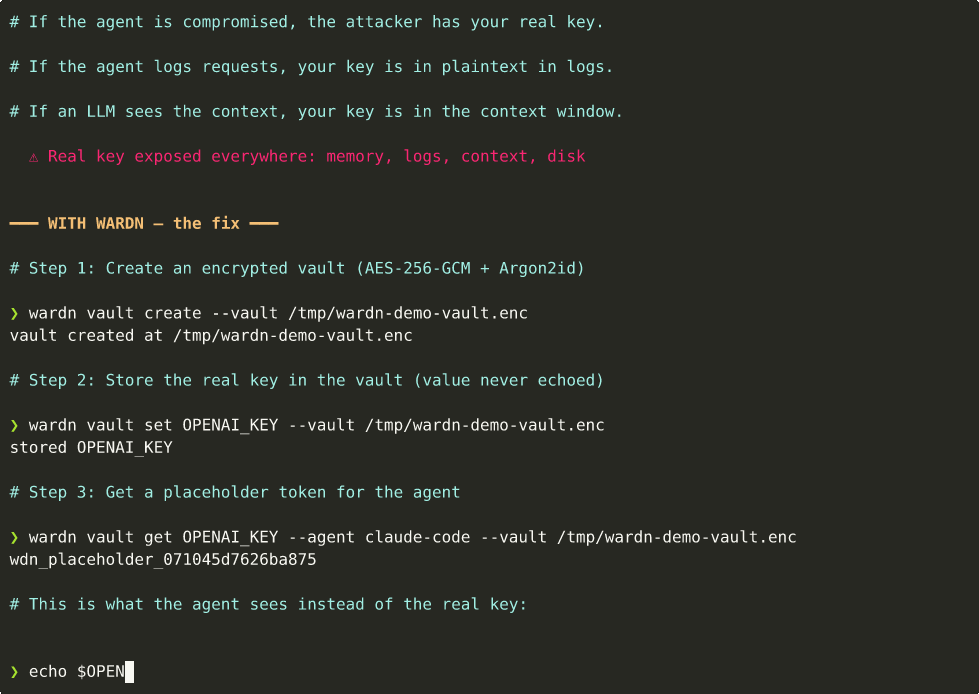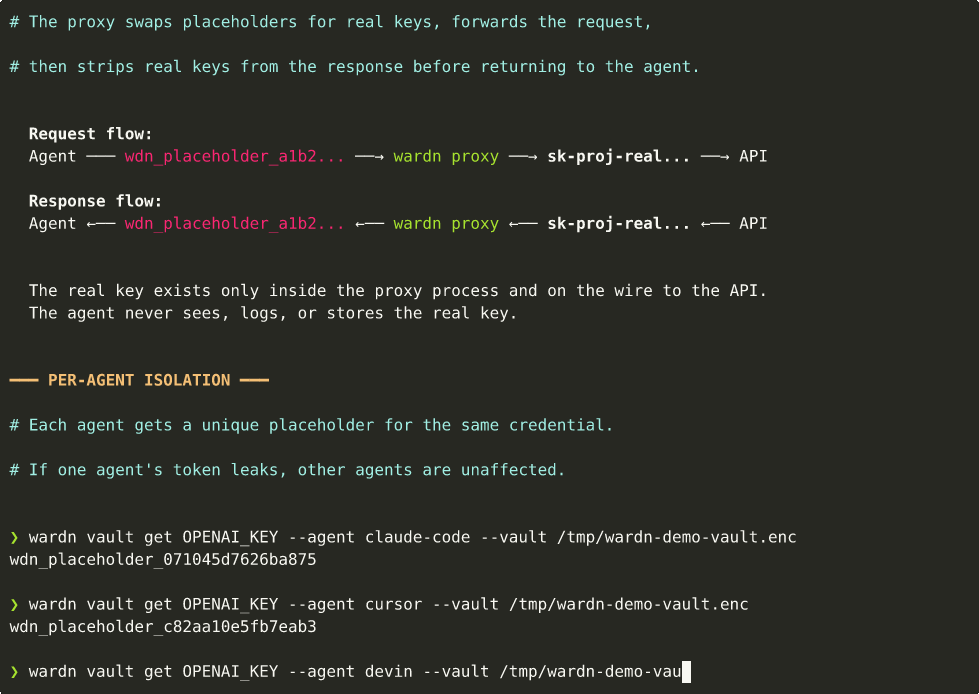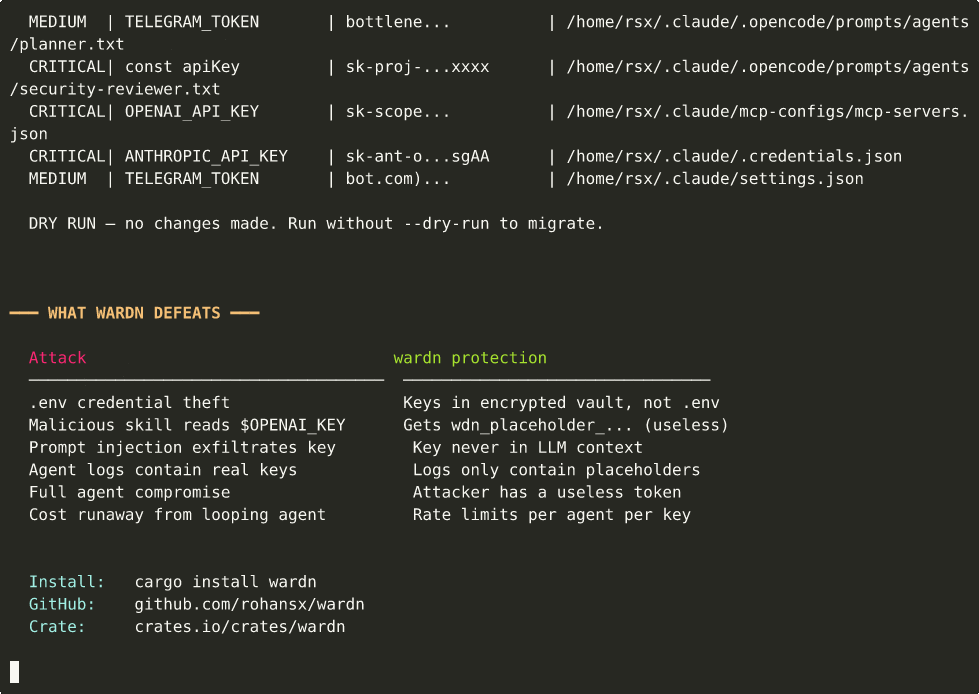 rohansx/wardn
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。
 owasp/pscf
ソフトウェア製品に構造化されたセキュリティ機能を提供するOWASPフレームワーク。規制および業界標準の分析に基づき、安全な製品管理、実装、コンプライアンスを導きます。
 kavan00/android-projector-c2-malware
中国のビーマーによるC2ネットワークの分析 - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AIセキュリティニュースレター - AIセキュリティの研究、インサイト、レポート、今後のイベント、ツール&リソースをまとめた月次のダイジェスト
 adibirzu/openclaw-security-monitor
OpenClaw デプロイメント向けのプロアクティブなセキュリティ監視。ClawHavoc、AMOS stealer、CVE-2026-25253、メモリポイズニング、サプライチェーン攻撃を検出します。
 aquasecurity/trivy-repo
Trivy用のdeb/rpmリポジトリ
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 ammaraskar/github-dev-token-steal-poc
巧妙に細工された開発者ワークフロートリガーを介してGitHub OAuthトークン窃取の脆弱性を実証する概念実証エクスプロイト。これにより、不正なリポジトリへのアクセスが可能になります。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASPフレームワークは、ネオクラウドおよびAIデータセンターインフラストラクチャにおけるトップ10のセキュリティリスクを分類し、ハードウェア、ネットワーキング、分離、管理プレーン、およびサプライチェーンを網羅しています。
 darkarnium/log4j-cve-detect
ネストされたバイナリ内の CVE-2021-44228 の検出
 jfrog/cve-2024-3094-tools
シェルベースのスキャナーで、ファイルおよびディレクトリ内のXZバックドア(CVE-2024-3094)の脆弱性を検出し、侵害されたシステムの迅速な特定と緩和を可能にします。
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…