
 #1
依存関係スキャン、SBOM生成、パッケージ整合性、サプライチェーンリスクツール。
Kitploit おすすめ
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) 向けのハンズオン・キャプチャ・ザ・フラッグラボ。11の実際のクラスタの脆弱性を悪用し、フラッグを取得し、修正を適用して自動チェッカーで検証します。ローカルでkind上で動作します。
 securelayer7/promptpurify
LLMアプリケーション向けのプロンプトインジェクション防御(ガードレール)。より大規模なオープンソースのガードを凌駕するコンパクトなモデル。正規表現もシグネチャも不要。デモ: anton.securelayer7.net
 byinarie/cve-2024-3094-info
CVE-2024-3094 の情報
 hiepler/euconform
EU AI法コンプライアンスツール - リスク分類とバイアステスト
 clidey/deptrust
CLIおよびMCPサーバーで、npm、PyPI、crates.io、Goモジュール、GitHub Actionsを含む14以上のエコシステムにわたって、パッケージバージョンの既知の脆弱性をチェックします。フックとスキルを介してAIエージェントと統合します。
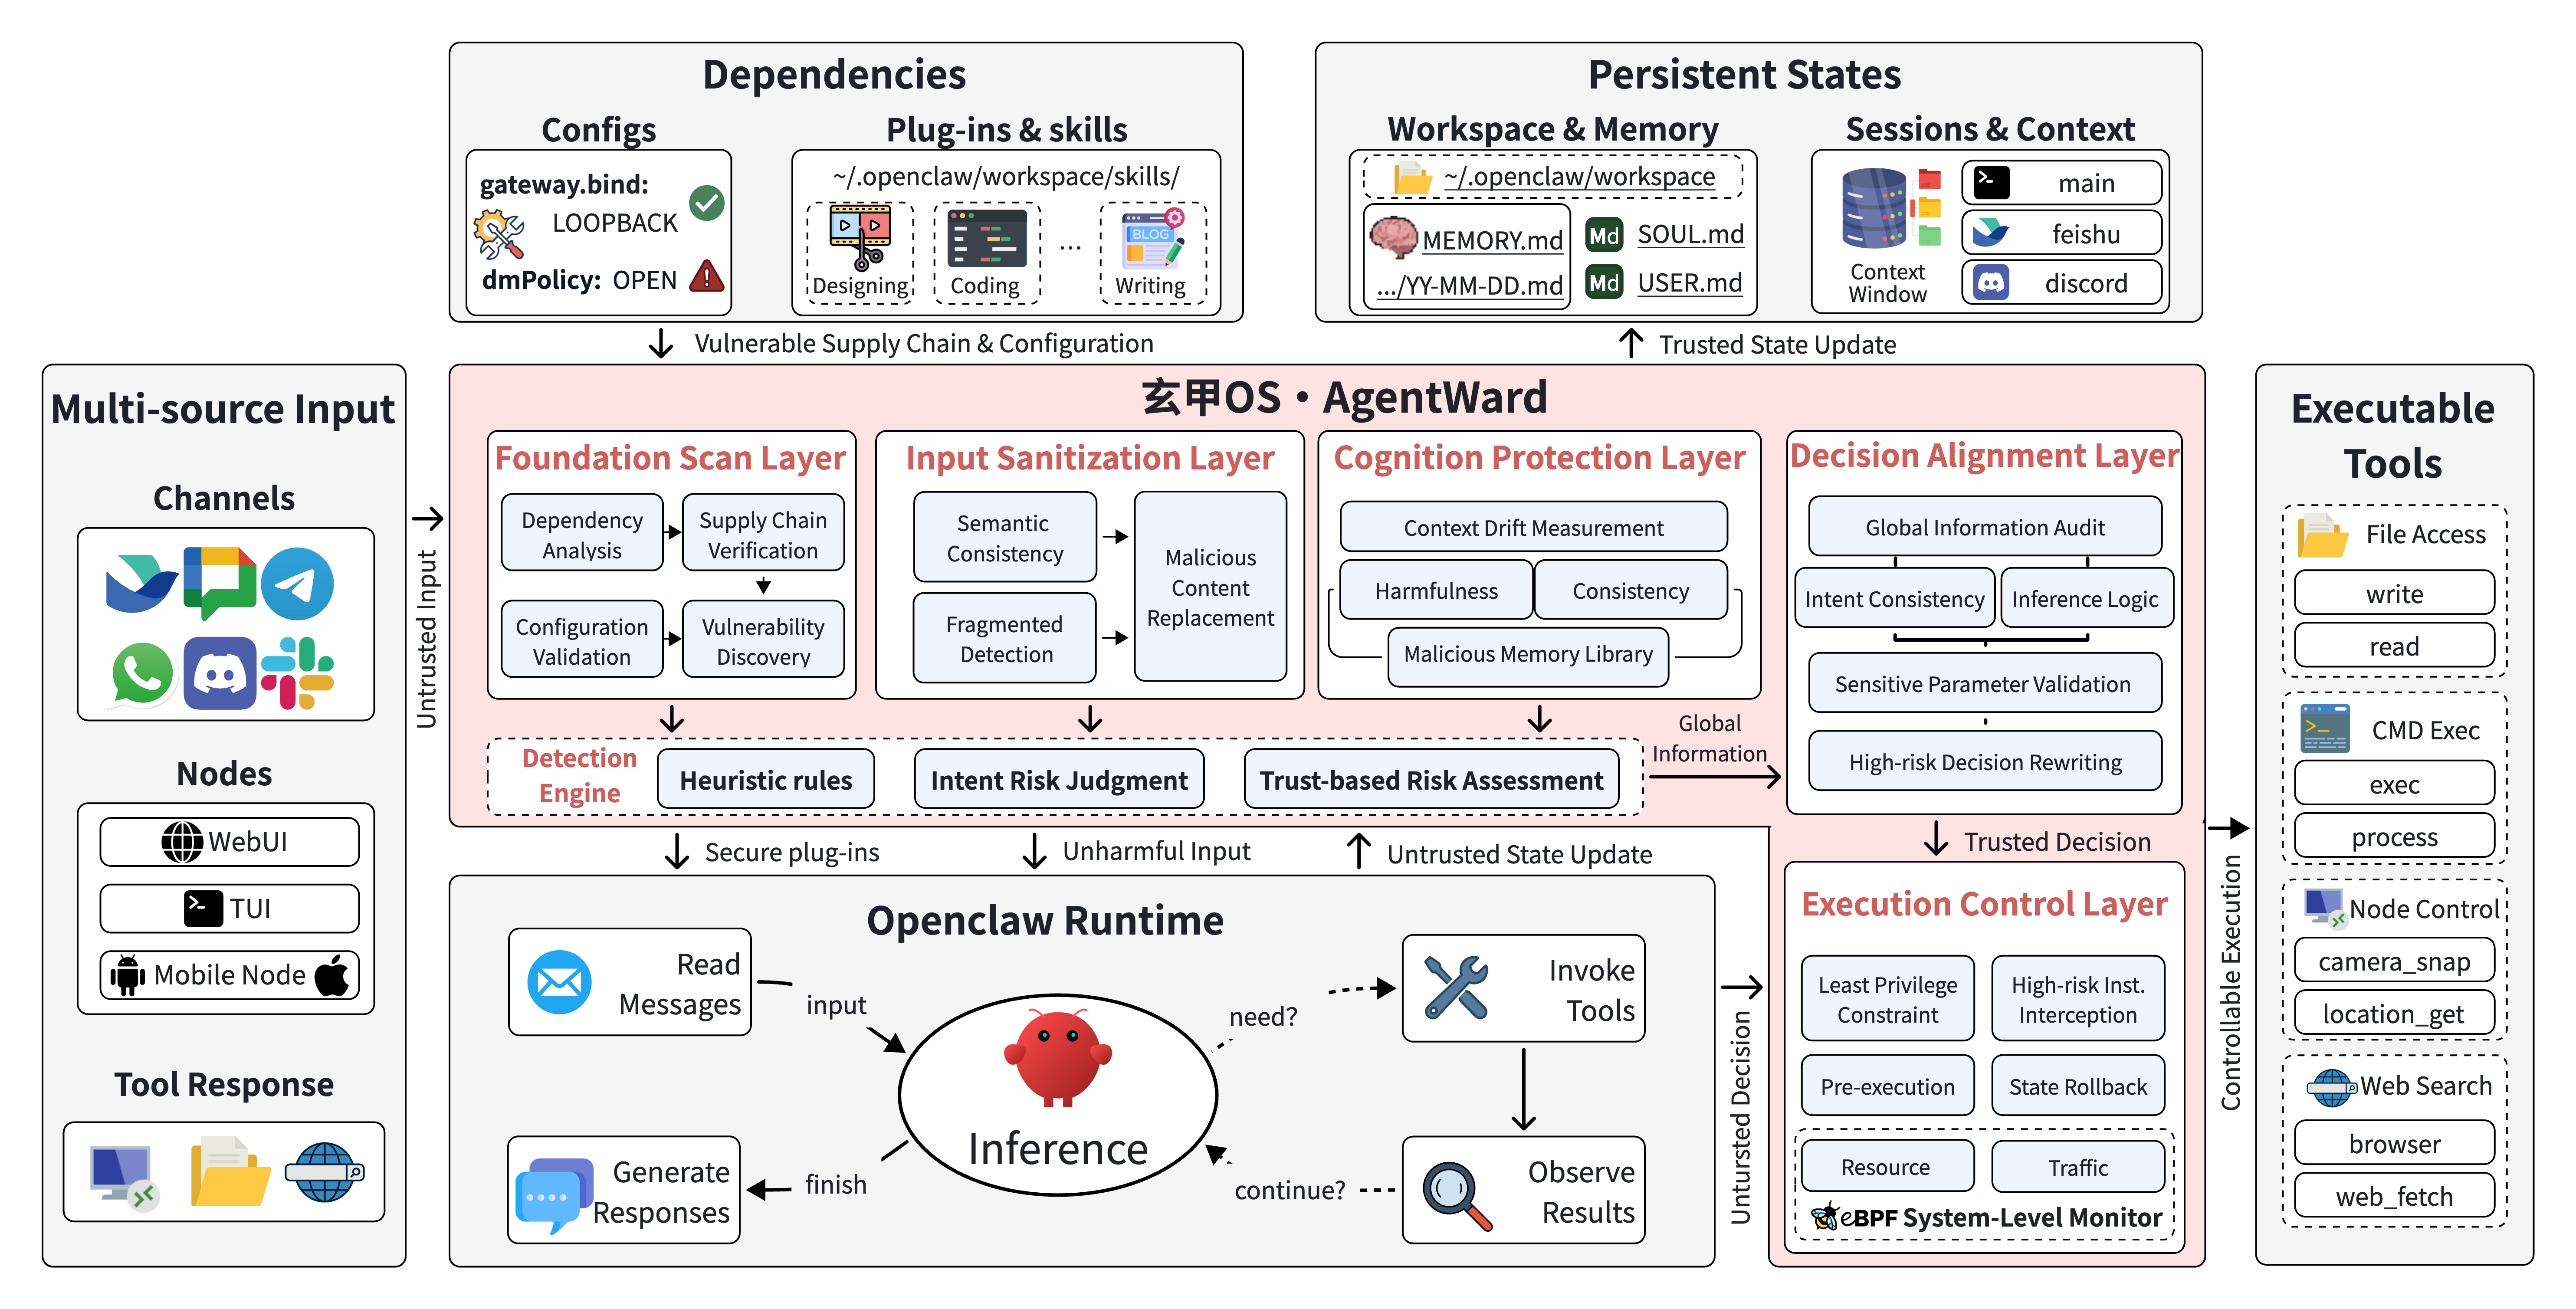 find-lab/agentward
AIエージェント向けフルスタックセキュリティOS。5層の多層防御アーキテクチャを備え、基盤スキャン、入力サニタイゼーション、認知保護、意思決定アライメント、実行制御をカバーします。
 runzeroinc/vulns-2026-fatfs-chance
FatFs組み込みファイルシステムライブラリの文書化されたセキュリティ脆弱性。CVE詳細、ファジングハーネス、エクスプロイト用ディスクイメージジェネレーター、および数十のダウンストリームファームウェアプロジェクトにわたるサプライチェーン影響分析が含まれます。
 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 nccgroup/log4j-jndi-be-gone
Byte Buddy Javaエージェントベースの修正、CVE-2021-44228(log4j 2.xの「JNDI LDAP」脆弱性)向け。
 purs3lab/argus
GitHub Actionsワークフロー向けの段階的静的テイント分析フレームワークです。テイントトラッキングと影響度分類器を使用してコードインジェクションの脆弱性を検出し、CI/CDセキュリティのためのSARIFレポートを出力します。
 fabiobaroni/cve-2024-3094-checker
脆弱なバージョンのxz-utilsがインストールされているかどうかをチェックするための簡易PoC(CVE-2024-3094)
 apiiro/combobulator
モジュール式フレームワークで、複数のソースやパッケージ管理スキームにわたるパッケージマニフェストを分析し、プラグイン可能なヒューリスティックエンジンによりSDLC統合を実現して、依存関係混乱攻撃を検出・防止します。
 h4wkst3r/blackhat-usa-2022-materials
Black Hat USA 2022 Briefing および Arsenal での講演用プレゼンテーション資料
 jfrog/jfrog-cve-2022-21449
コンパイル済みJavaアーカイブ(JAR/WAR)をスキャンしてECDSAアルゴリズムの使用を調べ、CVE-2022-21449の脆弱性を検出します。Python3で.classファイルを再帰的に検査し、クワイエットモードとフォルダ除外に対応しています。
 gensecaihq/react2shell-scanner
CVE-2025-55182 の React Server Components における RCE を、npm/pnpm/yarn のロックファイル、Docker イメージ、SBOM、およびライブ URL をスキャンして検出します。自動修正、SARIF 出力、CI/CD 統合を含みます。








