#1

 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jackofmosttrades/gadgetinspector
Javaアプリケーションにおけるデシリアライゼーションガジェットチェーンを見つけるためのバイトコードアナライザ
 grammatech/ddisasm
Datalogベースの逆アセンブラで、ELF/PEバイナリから再アセンブル可能なアセンブリを生成します。x86、ARM、MIPSアーキテクチャにわたるバイナリ解析と書き換えのためのGTIRB中間表現を備えています。
 honeynet/apkinspector
APKinspectorは、アナリストがAndroidアプリケーションを分析するための強力なGUIツールです。
 google/capslock
Goパッケージの機能を分析するCLIツール。特権的な標準ライブラリ操作への推移的な呼び出しをトレースし、サプライチェーンリスク評価と最小権限の実施を可能にします。
 datadog/guarddog
🐍 🔍 GuardDogは、悪意のあるPyPIおよびnpmパッケージを特定するCLIツールです。
 github/securitylab
GitHub Security Labに関連するリソース
 airbus-seclab/bincat
バイナリコード静的解析ツール、IDA統合機能付き。値と汚染解析、型再構築、解放後使用および二重解放の検出を実行します。
 jenish-sojitra/jsanalyzer
JavaScript静的解析用のBurp Suite拡張機能:ノイズフィルタリングを備え、Webセキュリティテスト向けにAPIエンドポイント、URL、シークレット、メールアドレスを抽出します。
 mattifestation/powershellarsenal
リバースエンジニアリングに特化したPowerShellモジュール
 tamarin-prover/tamarin-prover
マルチセット書き換えと制約解決を用いて、秘匿性、認証、および等価性の性質を証明するセキュリティプロトコル向けの記号検証ツール。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
 keensecuritylab/binabsinspector
Ghidra Pcode 上の抽象解釈を使用した静的バイナリ脆弱性スキャナー。Z3 を用いたシンボリック実行により、バッファオーバーフロー、解放後使用、コマンドインジェクションなどの CWE クラスを検出します。
 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
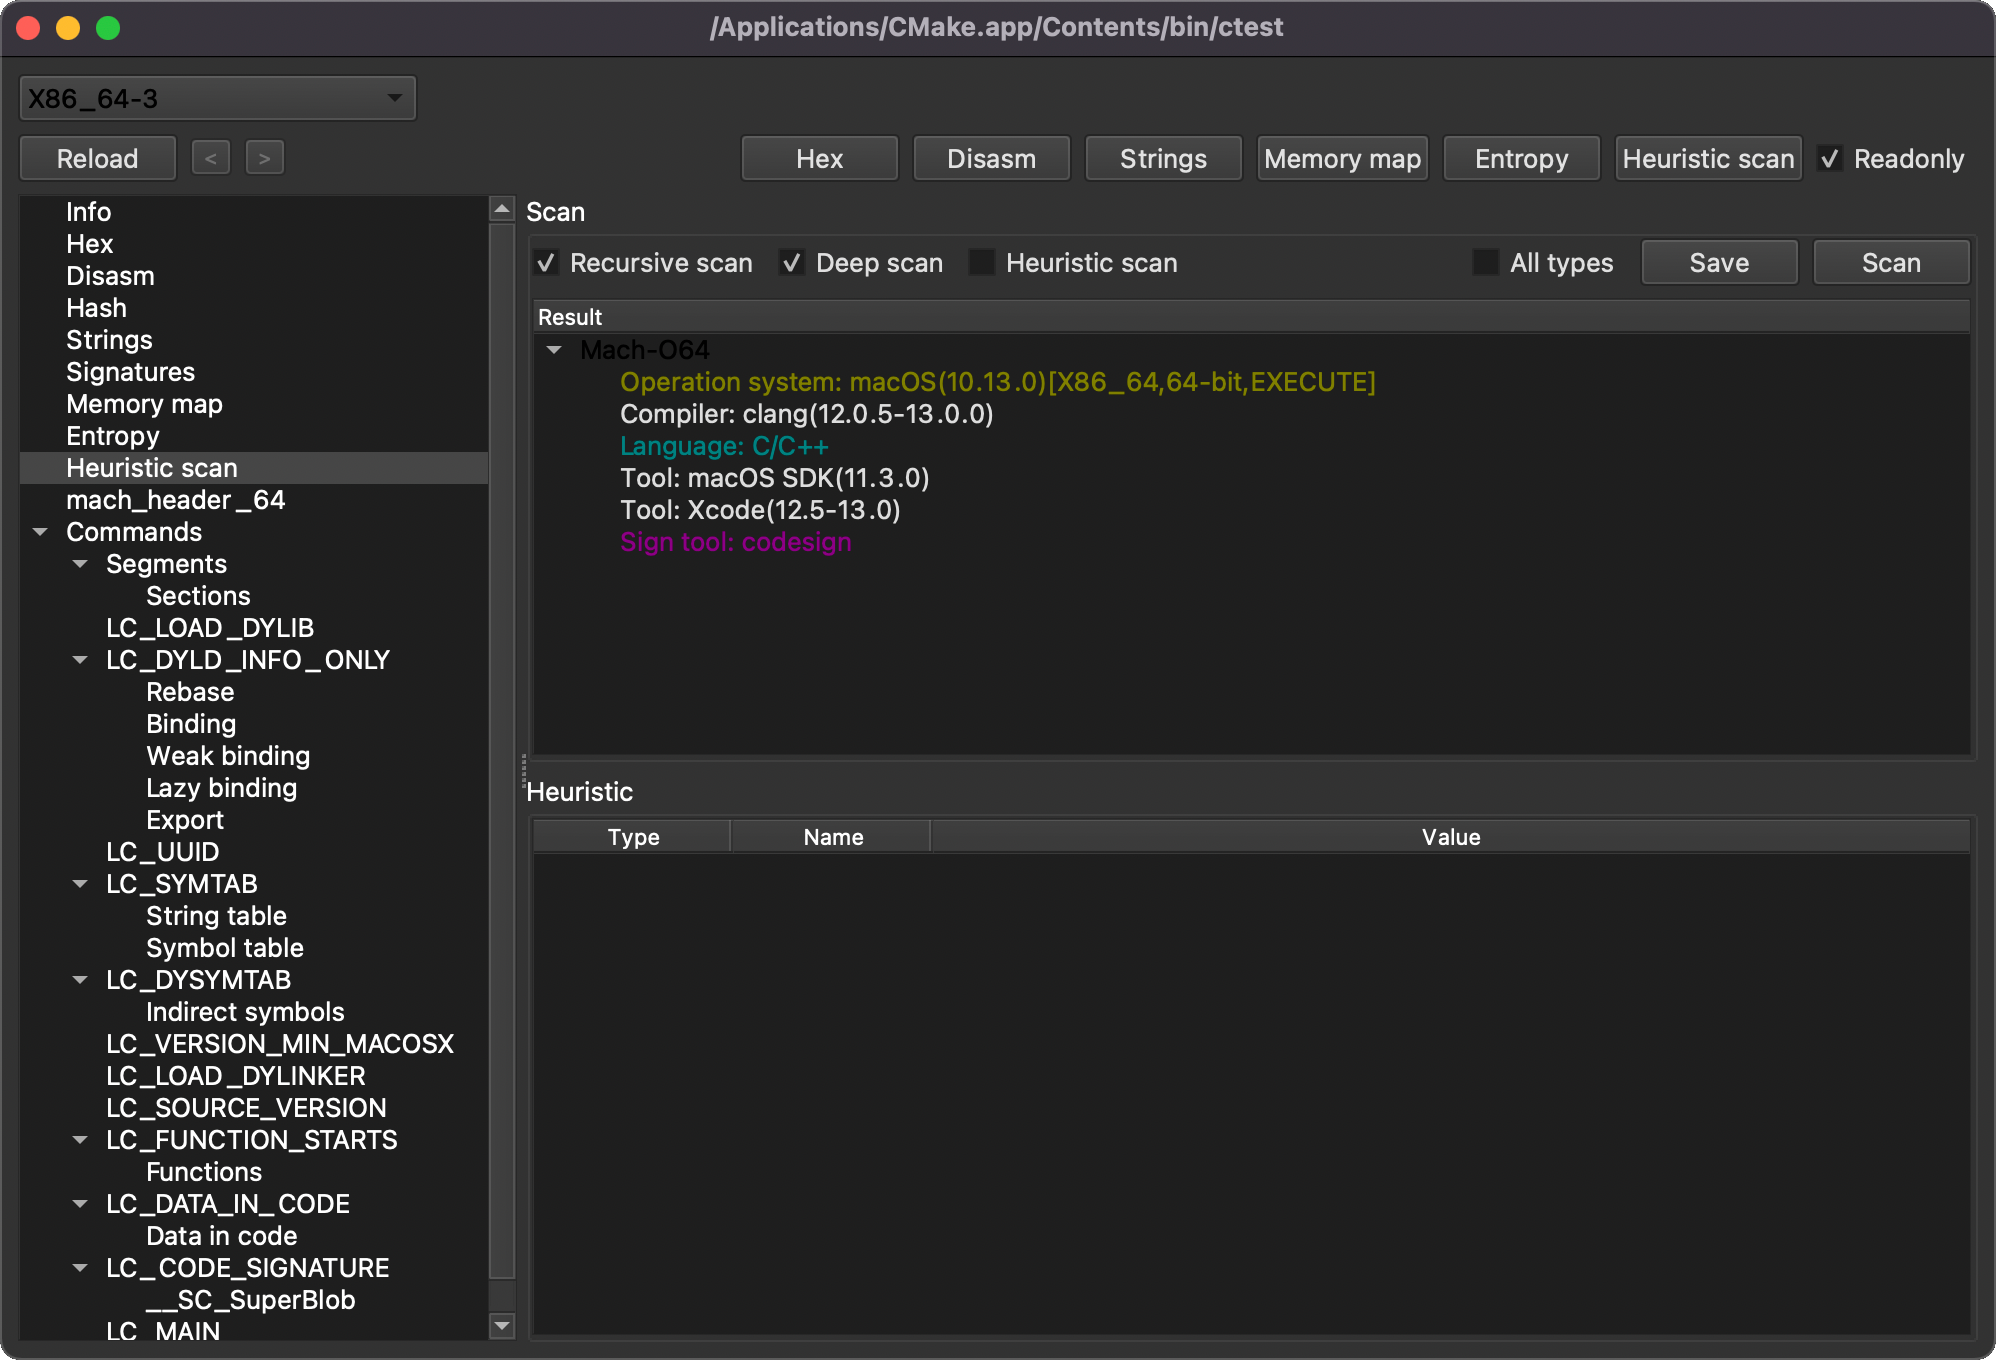 horsicq/xmachoviewer
XMachOViewer は、Windows、Linux、MacOS 用の Mach-O ビューアーです
 blacksnufkin/litterbox
レッドチームがデプロイ前に最新の検知に対してペイロードをテストするためのセルフホスト型サンドボックス。MCP統合により、LLMエージェントが分析をエンドツーエンドで主導できます。
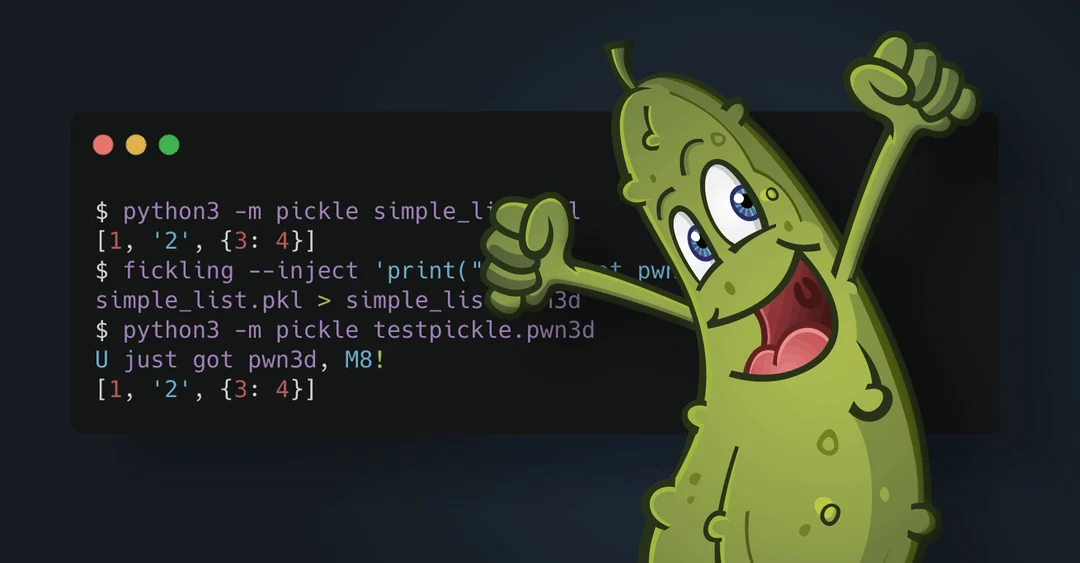 trailofbits/fickling
Pythonのpicklingデコンパイラおよび静的解析ツール